
Summary
- Проект рекомендаций IOTOPS по безопасности и приватности DNS для IoT, редакция 06 обновлен 2 ноября 2026 года и остается рабочим проектом группы. Раздел 4.3 отдельно описывает лишние запросы вопреки TTL и предсказуемые обращения к одному имени через фиксированные интервалы.
- Производитель обязан подобрать TTL для записей зоны управления. Устройство должно обрабатывать сохраненный ответ по TTL, если явно не заданы минимальное или максимальное время кэширования.
- Периодические проверки критически важного домена следует распределять не по неизменному расписанию. После ошибки разрешения имени следует увеличивать паузу; RFC 9520 ограничивает число повторов и требует хранить результат неудачи как минимум секунду.
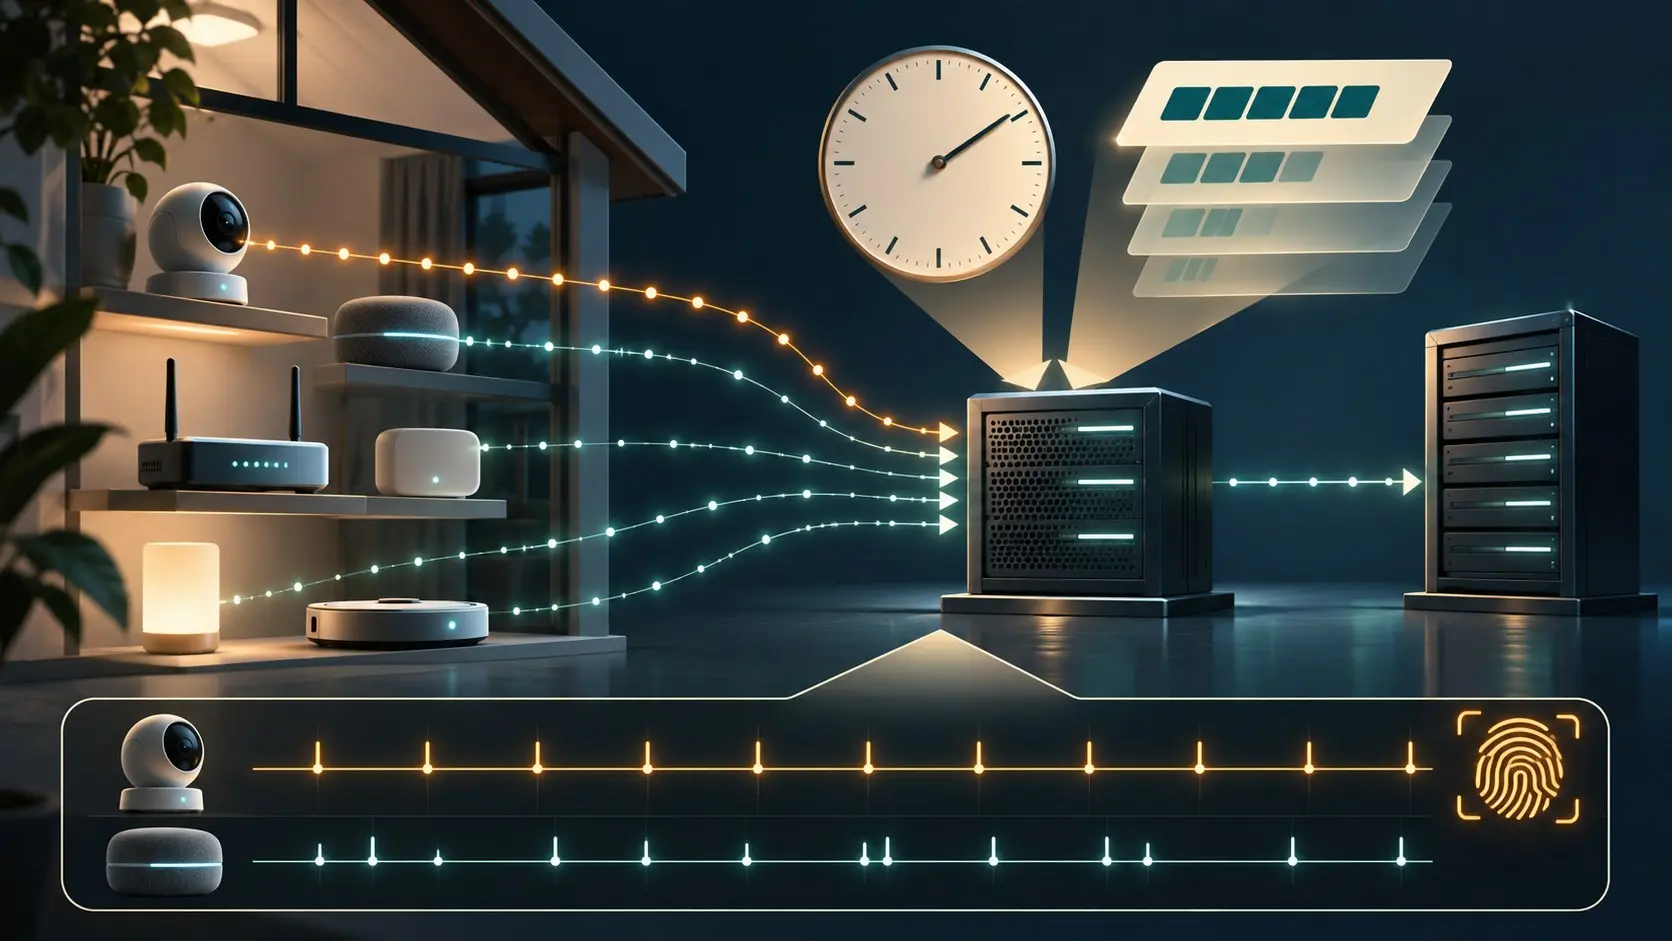
Представим камеры, которые каждые шестьдесят секунд проверяют домен управления. После обновления прошивки интервал становится девяносто секунд. Наблюдатель DNS-трафика получает признак, по которому можно разделить две группы, даже не видя сами камеры. Эти интервалы служат примером механизма из проекта, а не результатом измерения действующего парка.
У DNS уже есть собственные часы. TTL записи, описанный в RFC 1035, определяет срок ее хранения в кэше. Плановая проверка важного управляющего адреса живет по другим часам. Повтор после неудачного запроса — по третьим. Один жесткий таймер смешивает эти задачи, порождает лишний трафик и оставляет узнаваемый рисунок.
Расписание превращается в ярлык на корпусе
Раздел 4.3 говорит об устройствах, которые спрашивают об одном и том же имени с предсказуемой частотой независимо от TTL и изменений в работе сервиса. В проекте такой рисунок связан с риском определить модель или прошивку по времени запросов. Лишние обращения расходуют заряд устройства и ресурсы рекурсивного сервера. Заводское расписание, удобное разработчику, сообщает постороннему наблюдателю о составе установленного оборудования.
За авторитативную зону отвечает тот же производитель. Слишком короткий TTL учащает запросы, слишком длинный задерживает смену адреса управляющего сервера или маршрута обновления. Проект требует выбирать TTL по назначению записи. Устройствам следует кэшировать ответы, если позволяют ресурсы, и соблюдать срок их действия. Если предусмотрены минимальная и максимальная границы, их следует делать управляемыми. Вшитое в прошивку время жизни ответа способно сорвать подготовленную смену адреса.
Для критичного домена повторная проверка действительно может требоваться до очередного штатного обращения. Проект предлагает менять промежутки между такими проверками, не делая их полностью предсказуемыми. При этом переход на новый адрес должен укладываться в рабочий предел. Проверка проста: запланировать смену записи и зафиксировать прежний TTL, истечение кэша устройства, следующий запрос и первое успешное соединение с новым адресом. Надпись в панели управления не заменяет запись пакетов.
Сбой резолвера проверяет вторую часть конструкции. Одинаковые таймеры на тысячах устройств могут запустить одновременные повторы. Проект рекомендует увеличивать интервалы и отсылает к RFC 9520. Один и тот же запрос к одному IP-адресу сервера по одному транспорту допускает не более двух повторов до признания сервера не отвечающим; неудачное разрешение имени нужно кэшировать минимум на секунду. RFC 8767 при определенных условиях разрешает выдавать устаревший ответ. Оператору придется различать кэш самого устройства, повторный запрос и старый ответ резолвера: одинаковый зеленый индикатор может скрывать три разных состояния.
Чьи часы управляют сетью владельца
Раздел 4.1 требует, чтобы настройки резолвера можно было задавать средствами сети или уполномоченного управления. Устройству нельзя тайно переходить на жестко заданный публичный резолвер. Рекомендуемый порядок: ручная настройка, разрешенная система управления, затем параметры сети через RA или DHCP. Скрытый внешний адрес обходит правила локального оператора именно в момент, когда сбой нужно разбирать по наблюдаемому трафику.
В официальных материалах нет измеренной точности определения моделей по такому ритму и нет оценки дополнительного расхода энергии. Записи трафика разных прошивок при смене TTL, адреса управления и отказе резолвера позволят установить эти величины. Инженерный выбор уже определен: задать разумный TTL, соблюдать его на устройстве, разнести необходимые проверки по времени и делать паузу после ошибки. Ритм прошивки не должен единолично править DNS в чужой сети.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров



