
Открытый орган стандартизации, решения которого внедряются по всему миру.
Управление интернетом / IETF
IETF
Раздел «IETF» отслеживает институты, политические процессы, разработку стандартов, работу регистратур, споры об ответственности и практическое исполнение решений, влияющих на интернет-инфраструктуру. BTW.MEDIA объединяет открытые публикации, аналитику по источникам, институциональный контекст и длительное наблюдение за отдельными делами.
ГлобальныйУправление протоколамиРиск несовместимости

Процесс разработки протоколов и легитимность стандартов.
Разрыв между спецификацией и внедрением у поставщиков и операторов.
Крупные изменения стандартов обычно влияют на системы в цикле продолжительностью от 120 дней.
Последние материалы
Главные материалы: IETF
944 статьи
IETF
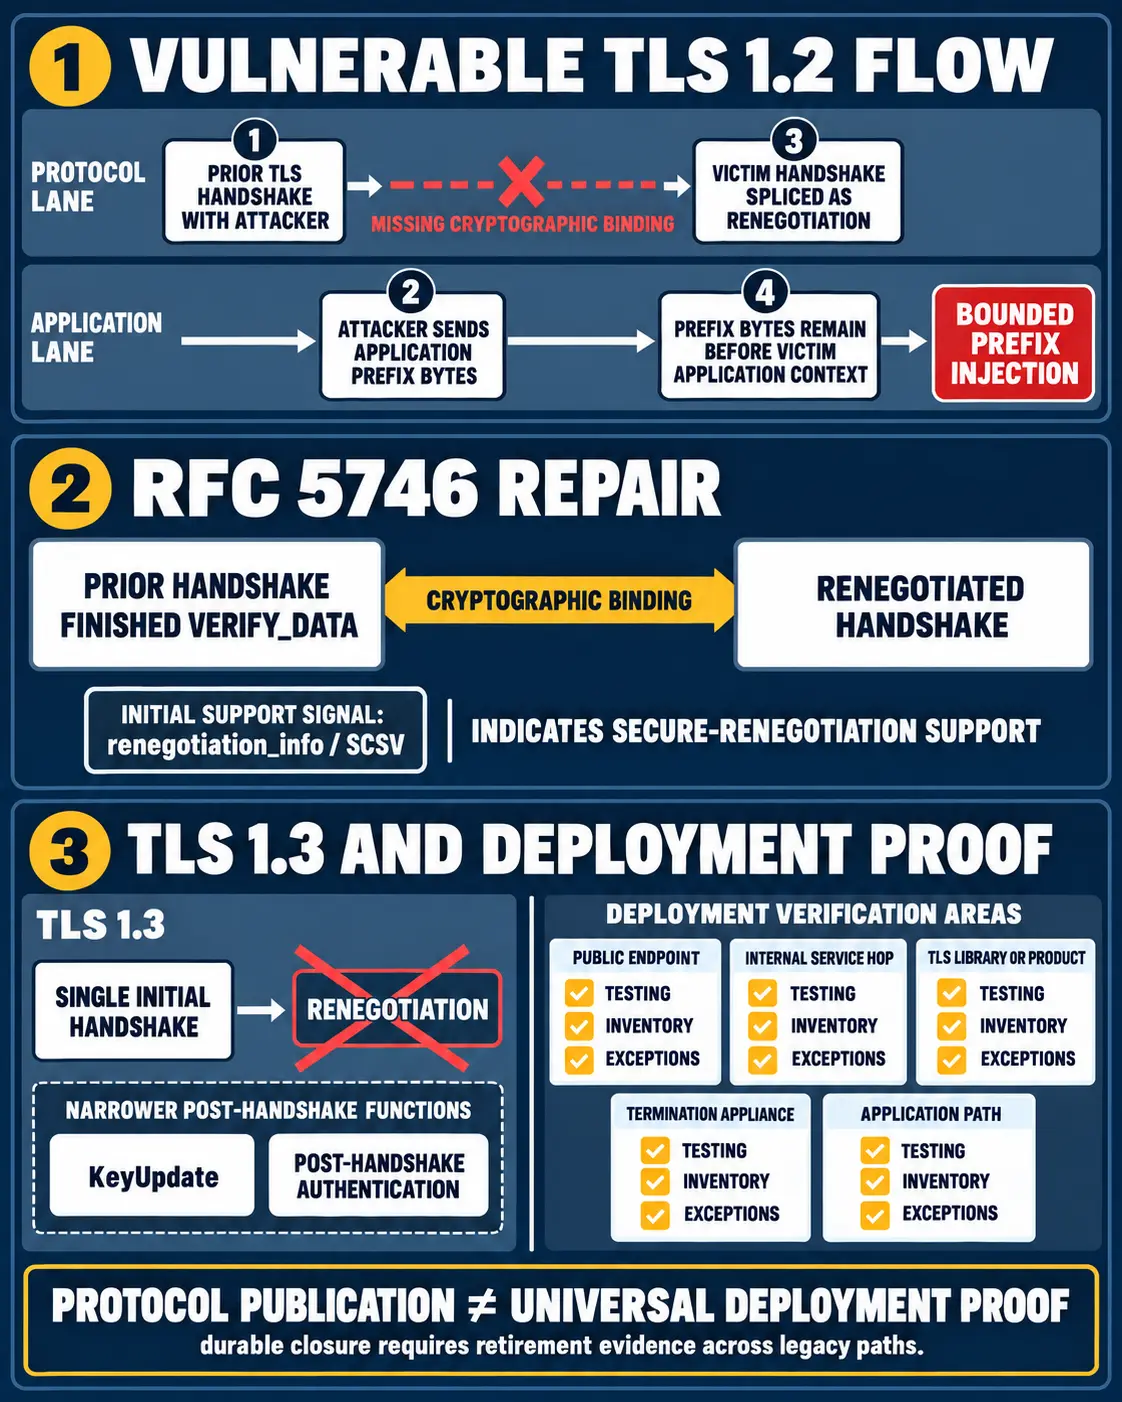
Исправление уязвимости TLS Renegotiation устранило проблему протокола, но не подтвердило состояние развёртывания
Публикация RFC может исправить границу безопасности на уровне стандарта. Но она не доказывает, что устаревшее поведение исчезло из библиотек, терминаторов, внутренних переходов и приложений. История TLS renegotiation показывает, почему доказательство ремонта должно следовать за…
IETF
Слияние прошло чисто. Но свежа ли база: частные кандидаты NETCONF
`draft-ietf-netconf-privcand-10` отделяет подготовку конфигурации каждого клиента и задаёт правила сверки с `running`. Это защищает авторство изменений, но не превращает пустое сравнение, разрешённый конфликт или успешный commit в доказательство применения и результата услуги.
IETF
RFC 10003 выделяет транспорт CMC в отдельный слой доказательств
Ответ HTTP 200 может подтвердить, что сервер вернул сообщение CMC, но не то, что удостоверяющий центр одобрил заявку. RFC 10003 описывает путь конверта, а RFC 10002 — исход операции PKI. Если свести их к одному зелёному статусу, квитанция курьера начнёт подменять решение…

IETF
Новый PDU MOA умеет отзывать полномочие. Порядок проверки ещё не задан
В revision 01 предлагаемого сообщения между кэшем RPKI и маршрутизатором появились точные правила частичного отзыва Mapping Origin Authorization и срок, после которого устаревшее состояние MOA надо удалить целиком. Но порядок проверки MOA и IPv6 ROA, а также поведение при их…

IETF
Transform согласован. Replay ещё не отклонён: RFC 9827
RFC 9827 задаёт для IKEv2 более широкий и честный контракт о порядковых номерах пакетов. Выбранный идентификатор Transform описывает свойства потока на входе в сеть, но не подтверждает координацию отправителей, политику anti-replay у получателя, реально пришедший поток…
IETF
RFC 10011 включает TLS-терминатор в границу безопасности
Внешнее завершение TLS отделяет проверку партнёра от сервера, который исполняет RESTCONF-запрос. Шифрование заканчивается на балансировщике, а утверждение об идентичности должно пройти дальше. RFC 10011 называет управленческое следствие прямо: граница безопасности расширяется до…

IETF
Joyce Reynolds и RFC Assigned Numbers, переставший быть реестром
Архивный документ может оставаться безупречно доступным и при этом всё хуже отвечать на вопрос о настоящем. Joyce Reynolds закрепила этот разрыв в RFC 3232: старый выпуск сохраняет историю, а текущее распределение доказывает датированная запись живого реестра.
IETF
План диагностики не доказывает причину: восемь подтверждений для OAM по расписанию
`draft-ietf-opsawg-scheduling-oam-tests-07` предлагает запускать OAM-тесты по времени и в заданной последовательности. Такая модель упорядочивает диагностику, но сохранённый план, статус успеха и полученная метрика не становятся автоматическим доказательством исполнения…

IETF
Проект IETF выявил пробел в правилах конфликта интересов; триггером должны быть полномочия
Открытая инженерная среда неизбежно объединяет людей с работодателями, продуктами, клиентами и сильными техническими позициями. Само наличие интереса не определяет конфликт. Управляемой ситуация становится тогда, когда интерес встречается с полномочием принять конкретное решение.…

IETF
Цвет совпал, доказательство — нет: цепочка состояний RFC 9832
Одинаковое 32-битное значение может прийти в трёх атрибутах и управлять разными решениями. RFC 9832 задаёт порядок, импорт и разрешение next hop, но смысл между доменами, fallback, FIB, фактический путь и SLA остаются отдельными проверками.

IETF
Флаг anycast в RFC 9983 обозначает намерение, а не состояние сервиса
RFC 9983 добавляет в OSPFv2 точное, но узкое утверждение: этот префикс предназначен для объявления несколькими узлами. AC-Flag избавляет потребителя топологии от необходимости угадывать замысел по дублирующимся маршрутам. При этом флаг не превращается в монитор приложения: он не…

IETF
Paul Mockapetris и бит авторитетного ответа, который не охватывал весь пакет
DNS-сервер может быть авторитетным для первого имени, добавить цель псевдонима из кэша и приложить адреса для следующего шага. Бит AA при этом правдив; ошибается хранилище, которое объявляет авторитетным весь ответ.

IETF
RFC 9845: ватты снизились, но доказательство «зелёной» сети ещё нет
Меньшее потребление на одном счётчике — полезное наблюдение. Оно не отвечает, куда ушла нагрузка, сохранилось ли качество и уменьшился ли углеродный след всей услуги.
IETF
Восемь подтверждений между запуском идентичности и результатом рабочей нагрузки
Проект WIMSE показывает, как заменить долгоживущие секреты короткими и ограниченными по аудитории учетными данными платформы. Однако более безопасная аутентификация не объединяет доказательства экземпляра, владения ключом, ротации, разрешения, исполнения и результата.
IETF
RFC 9991 сделал сведения о сбое условным раскрытием, а не причитающимися данными
В одном отчёте о сбое DMARC могут соседствовать точный ответ для инженера и чужая переписка, права на которую у владельца домена нет. RFC 9991 не устраняет это противоречие автоматическим разрешением. Он стандартизирует запрос и формат подробного отчёта, но оставляет получателю…
IETF
Типы DNS 69 и 70 передают смысл внешнему реестру, но не называют его версию
При разборе инцидента два инженера могут проверить один и тот же подписанный RRset и получить одинаковые байты, но разное историческое значение кода. Причина находится не в DNSSEC, а по другую сторону институциональной границы: таблица, которая объясняет код, меняется по…

IETF
Jim Schaad и идентификатор ключа, который был лишь подсказкой
Короткая метка помогает быстро открыть нужный ящик, но не гарантирует, что внутри лежит единственный ключ. В COSE это не исключение, а часть модели. Работа Jim Schaad позволяет точно отделить подсказку для поиска от криптографической проверки, личности и полномочий.

IETF
RFC 9990 подсчитал утверждения получателя, а не сам поток почты
В хранилище лежат два отчёта за сутки. Их Report-ID различаются, зато интервалы пересекаются. Если сложить строки, часть сообщений может быть учтена дважды; если выбросить один файл, исчезнут уникальные наблюдения. RFC 9990 не выдаёт эту дилемму за решённую. Стандарт помогает…
IETF
Редакция 04 CMIS добавляет передачу управления, но оставляет последнюю запись нерешённой
В журнале прав можно до секунды отметить момент, когда удалённый контроллер потерял доступ к странице CMIS. У оптического модуля столь чёткой границы может не быть. Два шага настройки уже выполнены, третий ещё не дошёл до оборудования, а операционная система хоста начала…
IETF
Donald E. Eastlake 3rd и псевдоним RBridge, который не мог стать постоянной идентичностью
Шестнадцати бит достаточно, чтобы сократить заголовок, но недостаточно, чтобы удостоверить устройство. Документы TRILL, в создании которых участвовал Donald E. Eastlake 3rd, показывают: значение полезно именно потому, что протокол умеет оспаривать и менять его.
Доступ для участников
Закрытая аналитика профиля
Войдите, чтобы открыть полные профили и углублённые разделы.
Брифинг Стратегического сообщества
Вступите и войдите, чтобы открыть стратегические обзоры.
Вступить в Стратегическое сообществоОбзор Альянса лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров