
Тема
Автоматизация безопасности
В фасете «Тема» значение «Автоматизация безопасности» объединяет статьи по конкретной теме или предмету наблюдения. Здесь собраны связанные публикации, источники, участники рынка и последствия для инфраструктуры. Страница помогает сравнить повторяющиеся сигналы, затронутые организации, непрерывность услуг, закупки, конкуренцию, соблюдение требований и вопросы стратегического планирования, а также понять, почему тема важна операторам, заказчикам, инвесторам и специалистам по политике.

История
Пароль был верен только раз: RFC 1938 и состояние, которое меняет успех
Обычный пароль выглядит неизменным фактом: строка либо совпадает, либо нет. В RFC 1938 правильный ответ уничтожал условие собственной правильности. Приняв одноразовый пароль, сервер заменял прежний проверочный элемент полученным значением. Поэтому защита от повтора зависела не…

Истории
RIPE Database 1.124.1 исправила выбор сертификата. Выводу «признаков эксплуатации нет» нужны границы
RIPE NCC обоснованно не стала ждать обычного цикла испытаний, чтобы закрыть сообщённую уязвимость аутентификации. Но после срочного исправления возникает отдельная обязанность: показать, какой период, какие запросы и какая история реестра были проверены перед публичным выводом об…

Национальные операторы связи: тенденции Азиатско-Тихоокеанского региона
TM CYDEC собирает контекст вокруг сигналов безопасности
Модель Cyber Fusion связывает наблюдения из сети, облака и приложений. Заказчику предстоит проверить границы этой картины и порядок разрешения ответных действий.

IETF
Ваучер ELA приходит после идентификации устройства
При автоматическом подключении нового устройства доверие возникает не одним действием. Сначала устройство проверяет ключ шлюза, затем сообщает свой идентификатор, а отдельный сервер решает, разрешён ли этот шлюз и само подключение. В ELA эти шаги упакованы в короткий обмен EDHOC…
История
Ответчиков было много, право назначать адрес — одно: RFC 1931
Новый компьютер посылал широковещательный вопрос, ещё не имея адреса, необходимого для обычного разговора в сети. На вопрос могли ответить несколько серверов — это защищало от отказа. Но если каждый из них создавал собственную версию назначения, защита превращалась в источник…

IETF
Криптографическое доказательство нарушения само по себе не отзывает доверие
Клиент получает от нескольких серверов подписанные интервалы времени, которые не могут быть истинными в порядке проведённых запросов. Roughtime позволяет сохранить это противоречие так, чтобы его повторно проверил независимый участник. Но доказательство не всегда называет…
IETF
Один идентификатор ключа EDHOC может указывать на несколько PSK
Короткое значение в пакете больше не описывает выбор на стороне получателя. В редакции 09 проекта EDHOC-PSK рабочей группы IETF LAKE один ID_CRED_PSK может извлекать несколько предварительно распределённых ключей вместе с контекстами удостоверений. Такая схема упрощает период…

История
Золотая скрепка казалась украшением. Это была команда: RFC 1927
Значок скрепки кажется понятным без инструкции: документы связаны. На этой очевидности построена шутка RFC 1927, но она же скрывает главный вопрос. Одна канцелярская вещь должна была обозначать прочность связи, внешний вид, запуск рабочего процесса, позицию внутри текста, учёт и…

IETF
Частная конфигурация-кандидат не объясняет, почему победил один замысел
Плановое изменение готовится в отдельной ветке, а аварийная команда тем временем меняет тот же сервис в рабочей конфигурации. Оба участника имеют законные права, и ни один не прихватит чужой незаконченный черновик. Но когда они затрагивают один узел, изоляция лишь сохраняет спор.…

IETF
Счётчику отброшенных пакетов нужна эпоха намерения до запуска автоматики
График показывает рост исходящих потерь из-за нехватки буфера. Контроллер готов перенести трафик. Между двумя точками графика, однако, вступила в силу новая политика обслуживания, а линейная карта перезапустилась. Число достоверно, но разрешение, которое система собирается из…

IETF
Один общий сервер имён подтверждает непрерывность, а не контроль делегирования
Родительская зона почти полностью меняет набор серверов делегирования, но оставляет одно прежнее имя. Для рекурсивного резолвера это пересечение может означать непрерывность кэша. Для оператора оно не отвечает на вопросы, кто разрешил сохранить старый путь, почему тот всё ещё…
Национальные операторы связи Азиатско-Тихоокеанского региона
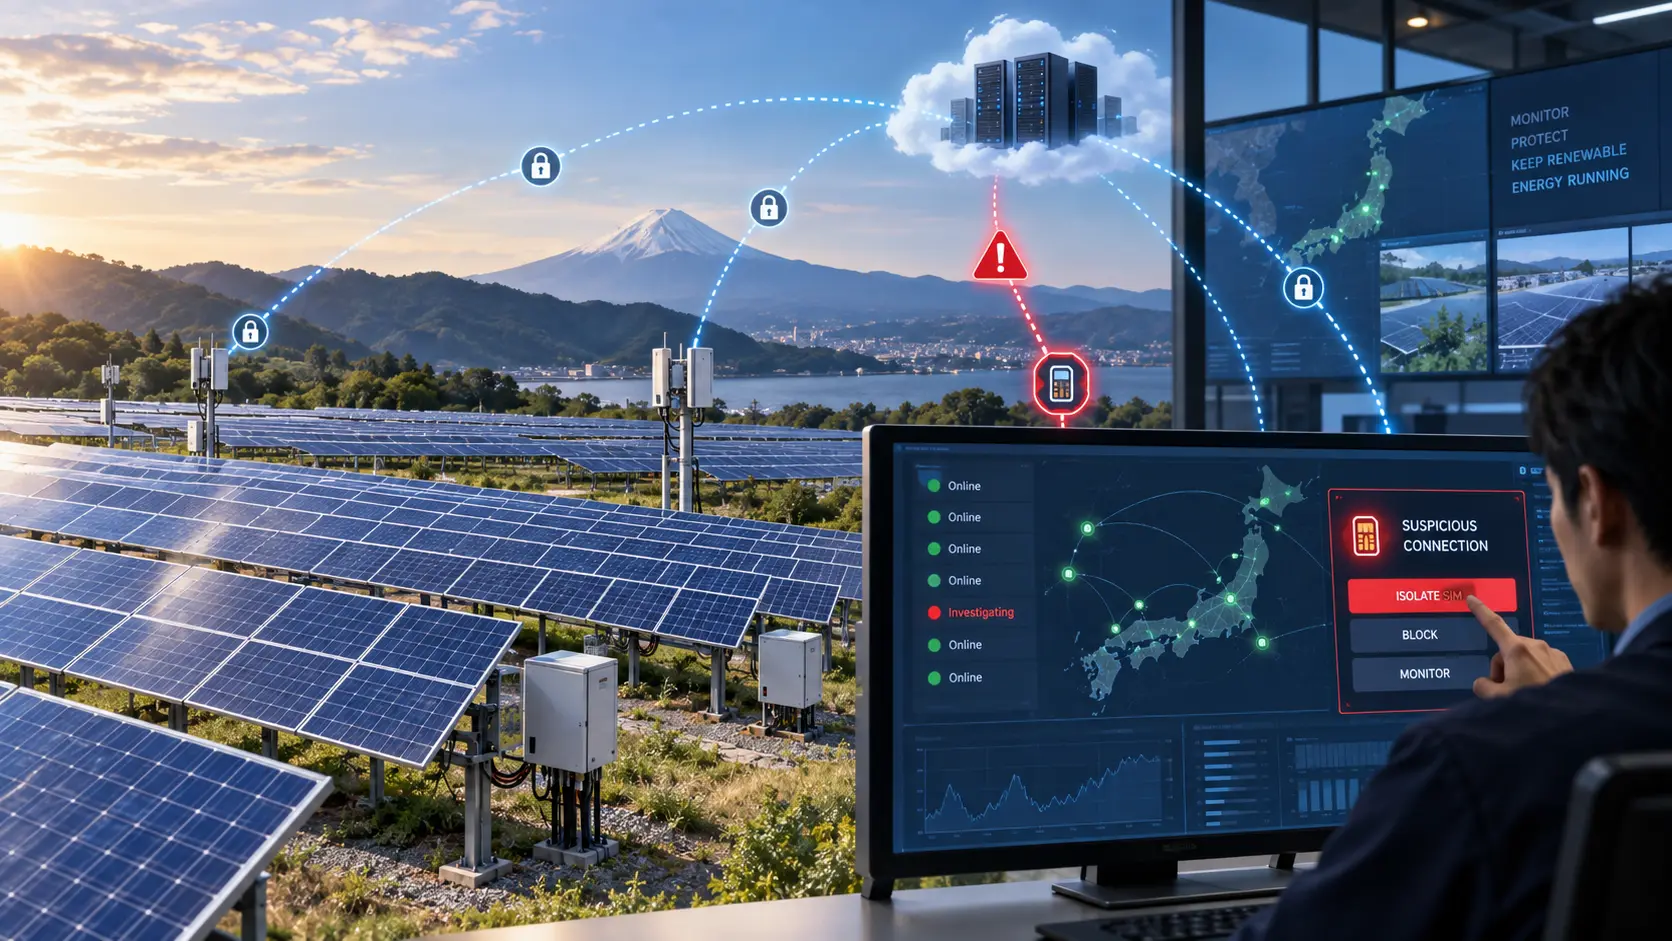
TESS и Docomo тестируют защиту мониторинга солнечных электростанций
Пилот позволяет TESS удалённо блокировать подозрительный трафик SIM-карт и выяснить, как продолжать мониторинг солнечных электростанций при отключении связи.

IETF
DNS GREASE нужны правила эксперимента, прежде чем он станет настройкой по умолчанию
Резолвер намеренно добавляет в DNS-запрос значение, которое ничего полезного не означает. Исправный получатель его игнорирует. Хрупкий получатель отвечает ошибкой, молчит или вынуждает послать обычный запрос следом. Для разработчика это ранний признак будущей несовместимости. Для…

Облачные сервисы: тенденции мира
F5 связывает результаты сканирования с решением о блокировке
Запись об уязвимости не меняет поведение приложения. F5 хочет сократить путь от обнаружения к защите, пока разработчики готовят постоянное исправление.

IETF
Пробный DNSSEC тестирует группу резолверов, а не весь интернет
Зона подписана, валидатор находит ошибку, однако обычный пользователь всё равно получает ответ. В пробном DNSSEC это противоречие создано намеренно: сначала сбой становится наблюдением и только потом — возможным отказом. Но сообщают о себе лишь резолверы, понимающие механизм.…

Институты: тенденции Европы и Ближнего Востока
ENISA подтверждает ручную подачу отчётности CRA при запуске
Платформа ENISA для отчётности по CRA запускается без API: с 11 сентября производители должны подавать обязательные кибер-уведомления через её интерфейс.

История
Обе сети были правы, пока не соединились: RFC 1918 и цена локальной уникальности
Маршрут становится двусмысленным не обязательно из-за ошибки маршрутизатора. В одной компании адрес `10.3.2.1` годами указывал на один узел, в другой — на другой. Внутри каждой таблицы существовал ровно один ответ. После объединения компаний тот же префикс потребовал выбрать…

IETF
CDN-Loop может раскрыть устройство сети, не доказав маршрут запроса
Диагностические сведения бывают одновременно чувствительными и недостаточно достоверными для установления виновника. Сигнал защиты от циклов показывает, почему сохранность заголовка, локальное решение и подтверждённая история — разные вещи.

Создатели
Рой Арендс и трудная работа по безопасному изменению DNS
Рой Арендс участвовал в создании спецификаций 2005 года, сделавших современный DNSSEC совместимым между реализациями. Два десятилетия спустя его работа в ICANN сосредоточена на более сложной эксплуатационной задаче: как менять ключи, сигналы ошибок и делегирование в глобальной…

IETF
Восстановление DNSSEC идёт по часам, которые оператор подписи не контролирует в одиночку
Закрытый ключ перестал работать, а домен по-прежнему отвечает и проходит проверку. Это не загадка: старые подписи ещё действительны. Для пользователя ничего не произошло, но для оператора начался обратный отсчёт, в котором собственная система подписи управляет только частью…