
Тема
Доказательства по сетевым ресурсам
В фасете «Тема» значение «Доказательства по сетевым ресурсам» объединяет статьи по конкретной теме или предмету наблюдения. Здесь собраны связанные публикации, источники, участники рынка и последствия для инфраструктуры. Страница помогает сравнить повторяющиеся сигналы, затронутые организации, непрерывность услуг, закупки, конкуренцию, соблюдение требований и вопросы стратегического планирования, а также понять, почему тема важна операторам, заказчикам, инвесторам и специалистам по политике.

Досье
Имя выбрало контекст TLS, но не дало полномочий: граница SNI как подсказки маршрута
Шлюз увидел `tenant-a.example`, выбрал сертификат арендатора A и завершил TLS 1.3. Затем интеграция записала метку выбранного контекста в поле прикладного субъекта. Клиент не предъявлял никаких полномочий: его собственное указание пункта назначения стало его удостоверением.
Досье
Подпись сертификата прошла, а рукопожатие — нет: TLS 1.3 `Finished` и полномочие transcript
Панель уже засчитала защищённую сессию после успешного CertificateVerify. Следующее сообщение, `Finished`, оказалось неверным, и клиент завершил соединение с `decrypt_error`. Ключ сертификата доказал владение. Ошиблась система, превратив этот факт в ещё не наступившее завершение.
Национальные операторы связи: тенденции мира
Два операторских маршрута — один риск, если у них общая гражданская инфраструктура
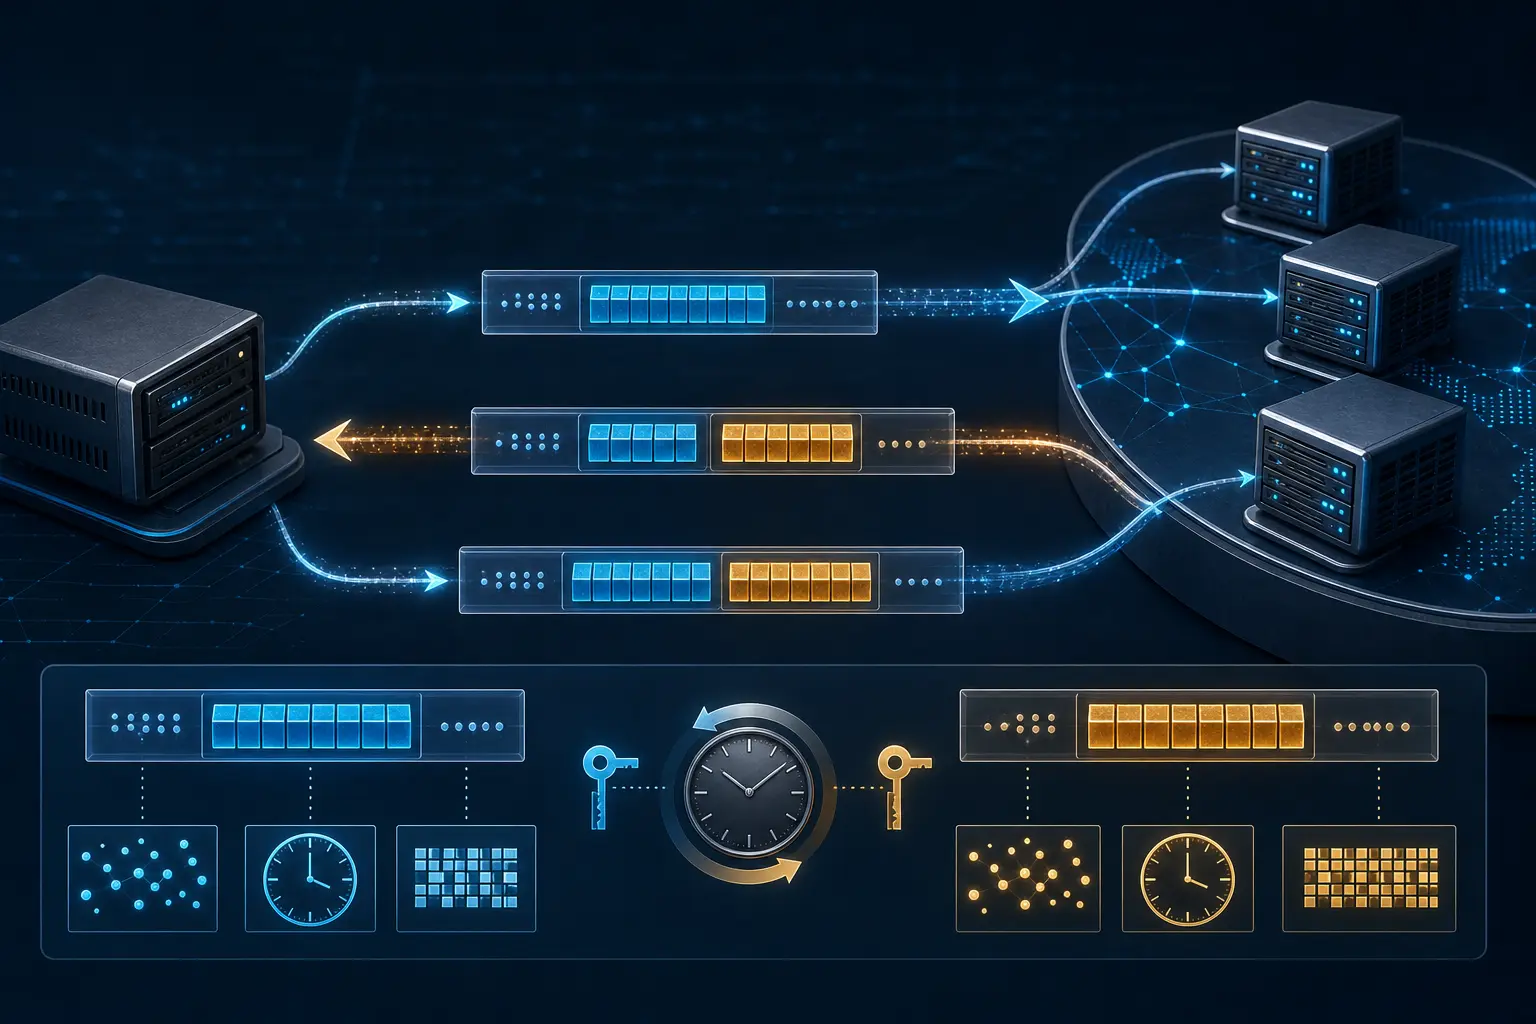
Резервный канал может иметь другого оператора, номер и счёт, но входить в тот же кабельный канал под тем же мостом. Отказоустойчивость определяется не числом договоров, а тем, что продолжает работать после одного физического события.
История
Токен, доказавший обратный путь: DNS Cookies без удостоверения личности
Небольшая опция EDNS позволила DNS-серверу сделать узкий вывод об исходном UDP-адресе: не установить отправителя, а понять, что кто-то по этому видимому адресу получил прежний ответ и вернул созданный сервером токен.

История
Тест, который проходил молча: что на самом деле доказывал Discard
Отправитель направляет известный поток на порт 9 и не получает ни квитанции, ни результата. По RFC 863 именно так и должен вести себя Discard: принять данные, выбросить их и не отвечать на уровне приложения. Поэтому пустой экран — наблюдение, но не доказательство приёма. Сила…

Досье
На внешнем участке был HTTP/2, на исходном — HTTP/1.1: полномочия TLS ALPN ограничены соединением
Браузер предложил `h2` и `http/1.1`. Пограничный узел выбрал `h2`, завершил TLS и принял корректные кадры HTTP/2. После этого каталог назвал исходный сервер «нативным HTTP/2». Между фактами потерялось завершение TLS: к исходному серверу прокси открыл другое соединение и отправлял…

История
Ответ часов без грамматики: почему Daytime был рассчитан на человека
Клиент подключается к порту 13, получает понятную строку, и соединение закрывается штатно. Другой сервер вправе записать тот же момент в ином порядке, с другим числом цифр года и другим обозначением часового пояса. Оба соблюдают RFC 867: стандарт обещал читаемый ответ, но не…

Досье
УЦ был в списке, но личность не получила права: граница полномочий TLS `certificate_authorities`
Клиент выбрал сертификат, поскольку имя его издателя присутствовало в запросе сервера. Сервер успешно построил и проверил цепочку. Затем приложение отклонило операцию: субъект не был допущен в нужный контур арендатора. Криптография сработала. Ошибка возникла там, где подсказке…
Досье
Подпись верна, а статус уже отстал: границы доверия к OCSP stapling
Сертификат отозвали в 10:07. В 10:11 сервер всё ещё прикладывал корректно подписанный ответ OCSP со статусом `good` и `nextUpdate` через несколько часов. Подделки не было: подлинное утверждение оставалось в заявленном интервале, но ещё не знало о новом событии. Ошибка появилась…

История
Ответы по одному, которые не прекращались: как Echo и Chargen замкнули сетевой контур
В разговоре больше не было говорящего. Один узел создавал строку и отправлял её тому, кого считал источником. Второй возвращал строку обратно. Каждый пакет выглядел ответом на предыдущий, но одновременно становился следующим запросом. Локально работа была конечной; у пары не было…
Досье
Сокет закрылся. Транзакция — нет: `close_notify` и полномочия завершения
Клиент получил успешный ответ и увидел штатное завершение TLS. Но запись на сервере так и не стала долговечной: база отклонила commit через несколько миллисекунд. Криптография не ошиблась. `close_notify` достоверно сообщал лишь о том, что сервер больше не будет отправлять…

История
Байт после возврата: как Telnet отделил новую строку от движения каретки
Получив `CR`, виртуальный терминал ещё не знал, завершена ли команда движения. `LF` отправлял позицию к началу следующей строки, а `NUL` подтверждал возврат к левому краю текущей. Telnet сделал смысл проверяемым по соседнему байту, не требуя общего устройства терминалов.

Досье
Билет сохранился. Сессия — нет: возобновление TLS 1.3 и полномочия перенесённого состояния
После переключения на резервный регион новый узел принял билет TLS 1.3, выпущенный до отзыва административной роли. Протокол сработал корректно: клиент доказал владение PSK возобновления, а binder связал новый ClientHello с прежним рукопожатием. Но приложение приняло эту…
Досье
Запись стала длиннее, но сообщение — нет: padding TLS 1.3 и полномочия видимой длины
Отчёт превратил дополнительные 512 байт шифротекста в 512 байт приложения, а затем — в действие пользователя. Измерение было точным, атрибуция — нет. Процесс округлял записи TLS 1.3 до границы блока и мог отправлять Application Data без содержимого. Сеть увидела защищённое…

История
Сервер, сменивший работу посреди соединения: как NNTP сделал роли явными
Сначала один и тот же NNTP-канал показывает возможности передачи статей между серверами. После `MODE READER` он предлагает чтение. Адрес и TCP-соединение не изменились, зато изменились полномочия сеанса. Протоколу пришлось обозначить эту границу так, чтобы старые предположения не…

Досье
Первое Hello отклонили, но не стерли: TLS HelloRetryRequest и полномочия протокольной записи
Захват начинался со второго ClientHello. В нём была одна доля ключа, сервер её принял, и рукопожатие завершилось. Если смотреть только на этот фрагмент, казалось, что клиент изначально выбрал именно эту группу. Фрагмент этого не доказывал. В первом полёте клиент сделал иной…

История
Отзыв, который путешествовал как новость: почему Usenet оставлял отмену каждому узлу
Одна управляющая статья cancel приходит на три сервера. Первый уже хранит указанный материал и скрывает его. Второй не признаёт полномочия отправителя и сохраняет копию. Третий ещё не видел оригинала, поэтому запоминает Message-ID и отклоняет запоздалое поступление. Сеть…

Досье
Соединение ожидало сертификат, а код принял ключ: TLS Raw Public Keys и право выбирать проверку
Корректный открытый ключ ещё не означает корректный путь доверия. В 2026 году wolfSSL исправил случай, когда входные данные сами выбирали себе более удобные правила: сборка с RPK могла принять несогласованный сырой ключ вместо X.509 и обойти проверку цепочки. Согласование типа…

История
Удаление, которое ждало прощания: как POP3 отделил метку от необратимого действия
Сервер ответил `+OK message 4 deleted`, но связь оборвалась до `QUIT`. При следующем входе письмо осталось в maildrop. Ответ не был ложным: он подтвердил обратимую метку, а фактическое удаление относилось к состоянию UPDATE.

Досье
Доказательство пришло после начала соединения и не переписало прошлое: TLS Exported Authenticators и полномочия приложения
В 14:03 на соединении, уже обслужившем сотни операций, появилось действительное доказательство новой сертификатной идентичности. Сервис повысил все потоки и приписал ей предыдущие пять минут. Подпись была верна, история полномочий — нет. RFC 9261 связывает дополнительное…