
Временной горизонт
Ближайшая перспектива
В фасете «Временной горизонт» значение «Ближайшая перспектива» группирует статьи по периоду, в течение которого сигнал может сохранять значение. Страница помогает отличить срочные операционные изменения от более долгих сдвигов в управлении, инвестициях, стандартах и инфраструктуре. Сроки сопоставляются с открытыми источниками, участниками, рынком, рисками для клиентов, политическим давлением и планированием инфраструктуры, чтобы понять, требует ли событие немедленных действий или длительного наблюдения.

IETF
D-PATH остановит петлю, только если шлюзы согласны о границе домена
D-PATH переносит историю доменов, но не умеет определять их границы. В RFC 10039 оператор сначала задаёт смысл DOMAIN-ID, а затем BGP превращает эту договорённость в решение: совпавший локальный идентификатор означает возврат маршрута, а длина атрибута влияет на выбор пути.…

IETF
RFC 7506 стала исторической, но Router Alert 69 ещё может быть в сети
В реестре переход завершён: RFC 7506 имеет статус Historic, значение 69 помечено как DEPRECATED, а RFC 9570 запрещает добавлять Router Alert в новые сообщения LSP Ping. В работающей сети всё сложнее. Старый шаблон не исчезает после смены статуса документа, а приёмник может…
Институты: тенденции Северной Америки
Деньги CHIPS для Rigetti идут траншами, акции — одним пакетом
Финальная сделка Rigetti с Министерством торговли США устроена не как простой обмен $100 млн на долю. Государство получает весь оговоренный пакет акций сразу, тогда как компания получает доступ к деньгам поэтапно — после отдельных решений о выполнении условий.
IETF
Отображение NAT64 — не политика фильтрации
Одинаковый внешний адрес и порт в нескольких соединениях показывают, как Stateful NAT64 переиспользует отображение. Но они ничего не говорят о том, каким узлам IPv4 разрешён обратный проход. Когда один тест отвечает сразу на оба вопроса, аккуратный технический результат…

Институты: тенденции Северной Америки
У сделки Chime со Stride есть запасной контрактный срок в 18 месяцев
Chime хочет заменить зависимость от банка-партнёра владением собственным банком. Но договор покупки на базовые $590 млн предусмотрел и случай, когда регуляторы остановят переход: при узком наборе условий три соглашения со Stride Bank автоматически продлятся на 18 месяцев.

IETF
Один оператор — ещё не один доверенный домен SRv6
После поглощения две сети оказываются внутри одного прямоугольника на корпоративной схеме. Фильтр между ними начинают считать лишним: трафик теперь «свой». Однако сделка меняет владельца, а не автоматически состав разрешённых узлов, диапазоны SID, ключи и фактическое исполнение…

IETF
Статус cleared не доказывает, какая команда закрыла инцидент
В сетевой системе инцидент уже `cleared`, в тикете он ещё выполняется. За это время два клиента отправили команды разрешения, одна попытка истекла по тайм-ауту, а защита сети переключила трафик самостоятельно. Зелёный статус сообщает о состоянии наблюдения. Он не выбирает автора…

IETF
Список возможностей ещё не решает судьбу подписки
Оркестратор получает аккуратный ответ: HTTPS, XML или JSON, TLS 1.2 или TLS 1.3. Угадывать больше не нужно, но подписка ещё не создана. Кто-то должен выбрать точное сочетание, применить политику, разрешить получателя, добиться принятия запроса и увидеть первую доставку. Один…

IETF
Ваучер допуска приходит после раскрытия идентификатора устройства
ELA позволяет строго связать допуск ограниченного устройства с конкретным обменом EDHOC. Но решение появляется только после того, как идентификатор уже передан аутентифицированному участнику V и использован сервером W. Отказ остановит подключение, однако не отменит состоявшееся…

IETF
Криптографическое доказательство нарушения само по себе не отзывает доверие
Клиент получает от нескольких серверов подписанные интервалы времени, которые не могут быть истинными в порядке проведённых запросов. Roughtime позволяет сохранить это противоречие так, чтобы его повторно проверил независимый участник. Но доказательство не всегда называет…
Истории
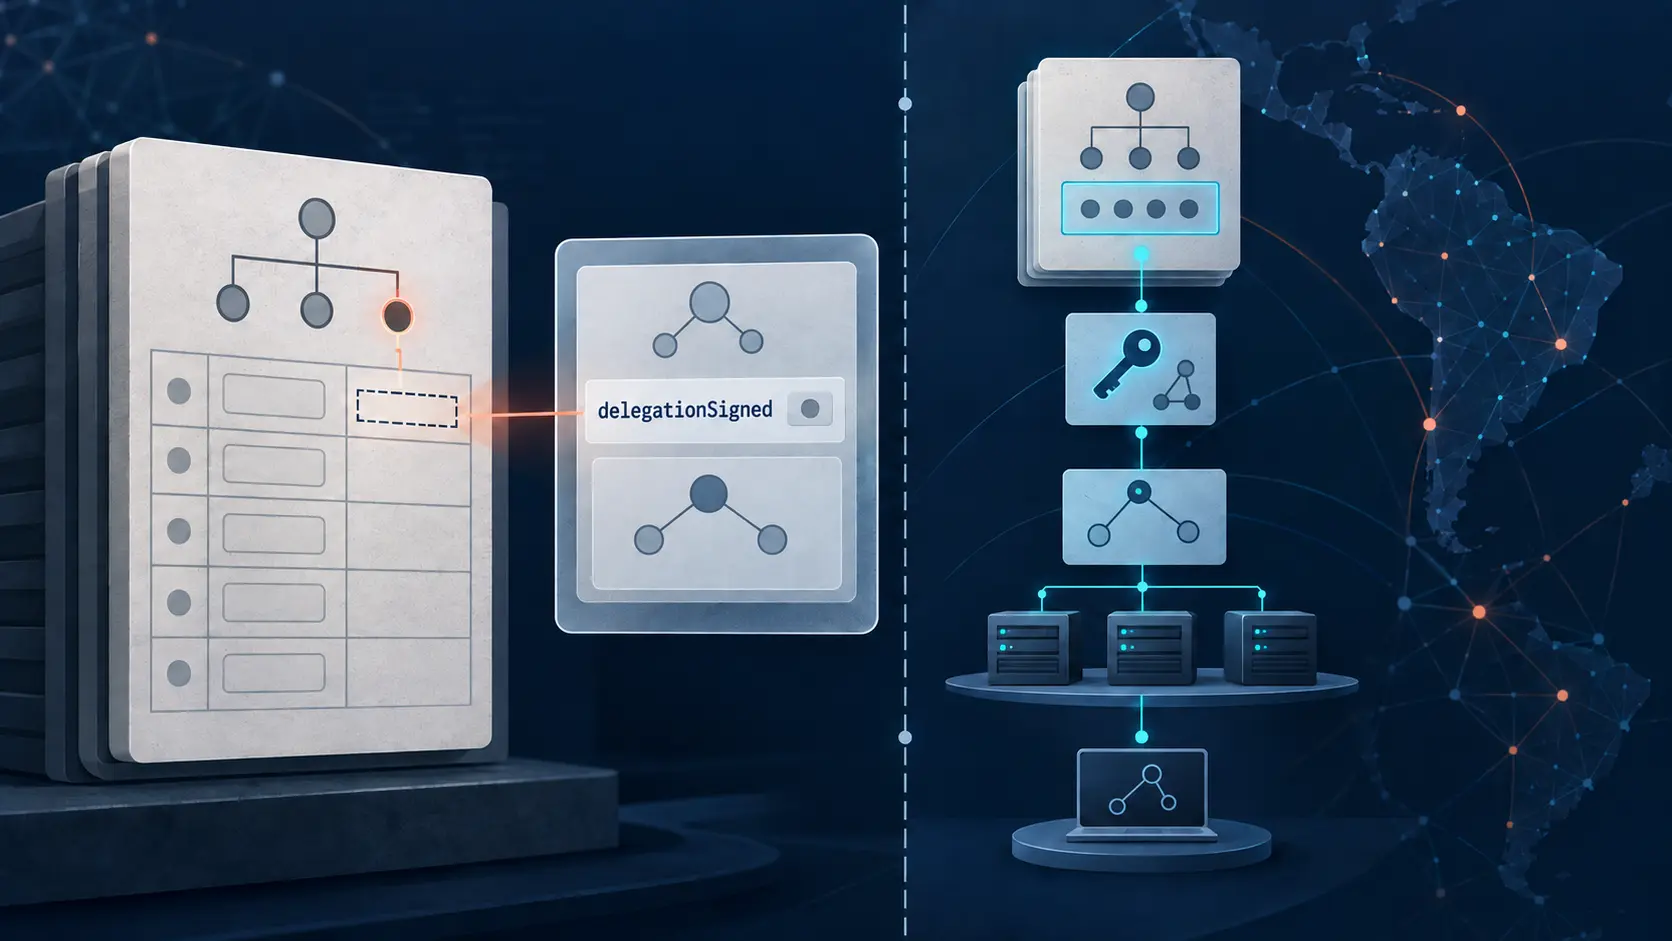
В RDAP LACNIC delegationSigned фиксирует DS у родителя, а не результат проверки DNSSEC
Логическое значение в ответе реестра легко принять за итоговый вердикт о безопасности цепочки DNS. Поле `delegationSigned` в RDAP LACNIC отвечает на более узкий вопрос: сообщает ли регистрационное представление о наличии записей DS в родительской зоне? Оно не запускает резолвер…

IETF
Частная конфигурация-кандидат не объясняет, почему победил один замысел
Плановое изменение готовится в отдельной ветке, а аварийная команда тем временем меняет тот же сервис в рабочей конфигурации. Оба участника имеют законные права, и ни один не прихватит чужой незаконченный черновик. Но когда они затрагивают один узел, изоляция лишь сохраняет спор.…

IETF
Минимальная версия YANG — не нижняя граница совместимости
В строке импорта указана рекомендация: не ниже 3.1.0. В репозитории доступны 3.1.2 `_non_compatible` и 4.1.2. Согласно действующему проекту YANG Semantic Versioning, оба варианта могут пройти проверку. Резолвер не обходит правило — он честно решает задачу числового порядка.…
IETF
Счётчику отброшенных пакетов нужна эпоха намерения до запуска автоматики
График показывает рост исходящих потерь из-за нехватки буфера. Контроллер готов перенести трафик. Между двумя точками графика, однако, вступила в силу новая политика обслуживания, а линейная карта перезапустилась. Число достоверно, но разрешение, которое система собирается из…

IETF
Один общий сервер имён подтверждает непрерывность, а не контроль делегирования
Родительская зона почти полностью меняет набор серверов делегирования, но оставляет одно прежнее имя. Для рекурсивного резолвера это пересечение может означать непрерывность кэша. Для оператора оно не отвечает на вопросы, кто разрешил сохранить старый путь, почему тот всё ещё…

IETF
DNS GREASE нужны правила эксперимента, прежде чем он станет настройкой по умолчанию
Резолвер намеренно добавляет в DNS-запрос значение, которое ничего полезного не означает. Исправный получатель его игнорирует. Хрупкий получатель отвечает ошибкой, молчит или вынуждает послать обычный запрос следом. Для разработчика это ранний признак будущей несовместимости. Для…

IETF
Пробный DNSSEC тестирует группу резолверов, а не весь интернет
Зона подписана, валидатор находит ошибку, однако обычный пользователь всё равно получает ответ. В пробном DNSSEC это противоречие создано намеренно: сначала сбой становится наблюдением и только потом — возможным отказом. Но сообщают о себе лишь резолверы, понимающие механизм.…

IETF
Дата прекращения поддержки выводит из обращения метку RDAP, но не её клиентов
Запись IANA может объявить идентификатор устаревшим. Оператор способен назначить момент отключения старой версии. Но независимый клиент может не знать ни об одном решении и обратиться к интерфейсу позже. Два проекта REGEXT полезны именно тем, что не скрывают этот разрыв: статус…
IETF
Восстановление DNSSEC идёт по часам, которые оператор подписи не контролирует в одиночку
Закрытый ключ перестал работать, а домен по-прежнему отвечает и проходит проверку. Это не загадка: старые подписи ещё действительны. Для пользователя ничего не произошло, но для оператора начался обратный отсчёт, в котором собственная система подписи управляет только частью…
IETF
Самоподписанное обновление делегирования подтверждает ключ, а не полномочие
Новый ключ способен безупречно подтвердить сам себя: подпись показывает, что отправитель владеет соответствующим секретом. Но ключ не может сам назначить себя распорядителем дочерней делегации. Проект DNSOP проводит эту границу явно; эксплуатационный контур должен превратить её в…