
Временной горизонт
Ближайшая перспектива
В фасете «Временной горизонт» значение «Ближайшая перспектива» группирует статьи по периоду, в течение которого сигнал может сохранять значение. Страница помогает отличить срочные операционные изменения от более долгих сдвигов в управлении, инвестициях, стандартах и инфраструктуре. Сроки сопоставляются с открытыми источниками, участниками, рынком, рисками для клиентов, политическим давлением и планированием инфраструктуры, чтобы понять, требует ли событие немедленных действий или длительного наблюдения.

Институты: тенденции Европы и Ближнего Востока
CADA: допуск к закупке — не право на контракт
Еврокомиссия предлагает отделить обязательные гарантии облачной услуги от её вклада в европейскую технологическую экосистему. Первый механизм ограничивает круг допустимых решений, второй влияет на оценку некоторых конкурсных заявок, но не должен определять победителя. От того…

Истории
В проекте космической адресации названа NRO. Кто определяет правила?
Интернет-проект сентября запрашивает IPv6-пространство для использования за пределами Земли и отводит NRO роль в распределении ресурсов. Но остается открытым вопрос: как координация будет связана с отдельными процессами выработки политики пяти сообществ RIR, включая RIPE?
Истории
Сигнал APNIC о 70% по KSK не считает пользователей под угрозой
Сентинельные тесты APNIC Labs и отчёты резолверов Verisign отслеживали готовность к смене корневого KSK в 2026 году, но охватывали разные группы и разные точки наблюдения. Ни один из этих процентов не является подсчётом людей, которые могут потерять доступ к DNS.
Истории
Результаты выборов AFRINIC показывают порядок, но не разрыв в голосах
Итоги июня 2026 года показывают, кому достались более длительные сроки полномочий в двух голосованиях, но не раскрывают разницу в голосах между кандидатами и число участвовавших избирателей. В руководстве сказано, что Комитет по выдвижению кандидатов должен публиковать…
IETF
Курс IETF для новых участников не будет отслеживать учащихся. Но его результат всё равно нужно фиксировать
IETF заказывает курс для самостоятельного изучения, который должен помочь новичкам войти в технический процесс, освоение которого может занять годы. Решение не оценивать и не отслеживать каждого учащегося задаёт важную границу для защиты приватности. Остаётся вопрос управления…

IETF
RFC 9019: подписанный манифест прошивки ещё не разрешает установку
Сервер получает сообщение «обновление завершено», а устройство ещё не перезагружалось. Впереди проверка загрузчиком, выбор образа, запуск и возвращение жизненно важных функций. Сообщение не ложно — оно относится к своей стадии. Ошибка начинается, когда его принимают за…
IETF
RFC 9608: отсутствие отзыва не означает постоянного доверия
Если `noRevAvail` применён неверно, RFC 9608 называет крайнее средство на уровне PKI: отзыв центра сертификации. Это не удобная замена отзыву одного сертификата, а предупреждение о масштабе. Когда локальное отключение и замена не подготовлены, ошибка одного профиля может…

IETF
RFC 9810: сертификат выдан, но не в запрошенном виде
Сертификат уже виден в журнале прозрачности, однако владелец сервиса ещё не принимал его для эксплуатации. Такая последовательность показывает главное: наблюдаемость выпуска, подтверждение получателя и разрешение на развёртывание — разные состояния, даже если криптографический…
IETF
RFC 9775: правило общее, но полномочия меняются вместе с площадкой
Нарушение поведения, сомнение в добросовестности исследования и этический риск могут обнаружиться в одной работе и попасть в один кодекс. Но это не три названия одной проблемы. RFC 9775 показывает, что модератор форума, орган научной этики и тот, кто решает вопрос об отзыве…

IETF
RFC 9797: случайный MAC-адрес снижает связываемость, но не становится идентичностью устройства
«Тот же адрес» и «тот же участник» — разные утверждения. Первое можно получить сравнением строк, второе требует цепочки доверия. RFC 9797 показывает и обратную ошибку: новый MAC не обязательно означает новое устройство. Между приватностью и непрерывностью сервиса нужен…

IETF
RFC 9818: делегированный префикс становится полезной ёмкостью лишь при согласовании аренды, маршрута и фильтра
Провайдер может корректно передать CE-маршрутизатору крупный блок IPv6, а находящийся за ним маршрутизатор всё равно не получит рабочего префикса. RFC 9818 раскладывает этот разрыв на проверяемые части: дочернюю аренду, следующий переход, маршрут, фильтр и срок, который не…

IETF
RFC 9862: флаг отбрасывания находится на пути-кандидате, но последствия охватывают всю SR Policy
В RFC 9862 команда Drop-Upon-Invalid передаётся внутри одного пути-кандидата, хотя меняется поведение всей политики Segment Routing. Место кодирования бита и граница его фактической власти здесь не совпадают.

IETF
RFC 9867: созданная ассоциация безопасности не доказывает, что PPK участвовал в выработке ключей
Обмен IKEv2 может завершиться, а новая ассоциация безопасности — появиться, хотя предварительно распределённый ключ, предназначенный для усиления защиты, так и не вошёл в выработку. RFC 9867 допускает такой исход при необязательной политике PPK. Поэтому панель, знающая лишь…

IETF
RFC 9707: подключение ещё не означает доступ, а отчёт семинара — не мандат
Канал связи может работать, но нужный сервис остаётся слишком дорогим, не принимает письменность пользователя, блокируется или подвергает его риску. RFC 9707 фиксирует разрыв между связностью и полезным доступом. Одновременно документ ограничивает собственный институциональный…
IETF
RFC 9812: более строгая проверка не распределяет пространство IPv6
Большая часть пространства IPv6 по-прежнему отмечена как «Reserved by IETF». RFC 9812 меняет правило для будущего крупного использования этого резерва: вместо `IESG Approval` требуется `IETF Review`. Происхождение будущего решения становится более публичным и строгим, но ни один…
IETF
RFC 9998: неудачная проверка возраста не означает согласия на более инвазивную
Проверка возраста выглядит двоичной, пока первый способ не может дать уверенный ответ. Тогда следующий экран просит документ, изображение лица, телефон или дополнительную историю. RFC 9998 объясняет, почему одного метода недостаточно и почему обсуждаются последовательные…

IETF
RFC 9876: номер в реестре CoAP не подтверждает совместимость
В протоколе для ограниченных устройств маленькое число легко превращается в чрезмерное институциональное обещание. Идентификатор CoAP Content-Format позволяет не передавать каждый раз медиатип, его параметры и возможное кодирование содержимого. RFC 9876 делает выдачу такого…
IETF
RFC 9874: удаление EPP одним клиентом может нарушить DNS другого
Успешный ответ на удаление доказывает результат в рамках одной EPP-сессии, но не безопасность всех зависимых делегаций. RFC 9874 рассматривает случай, когда домен и подчинённый host находятся под управлением одного клиента, а домен другого клиента использует этот host как сервер…
IETF
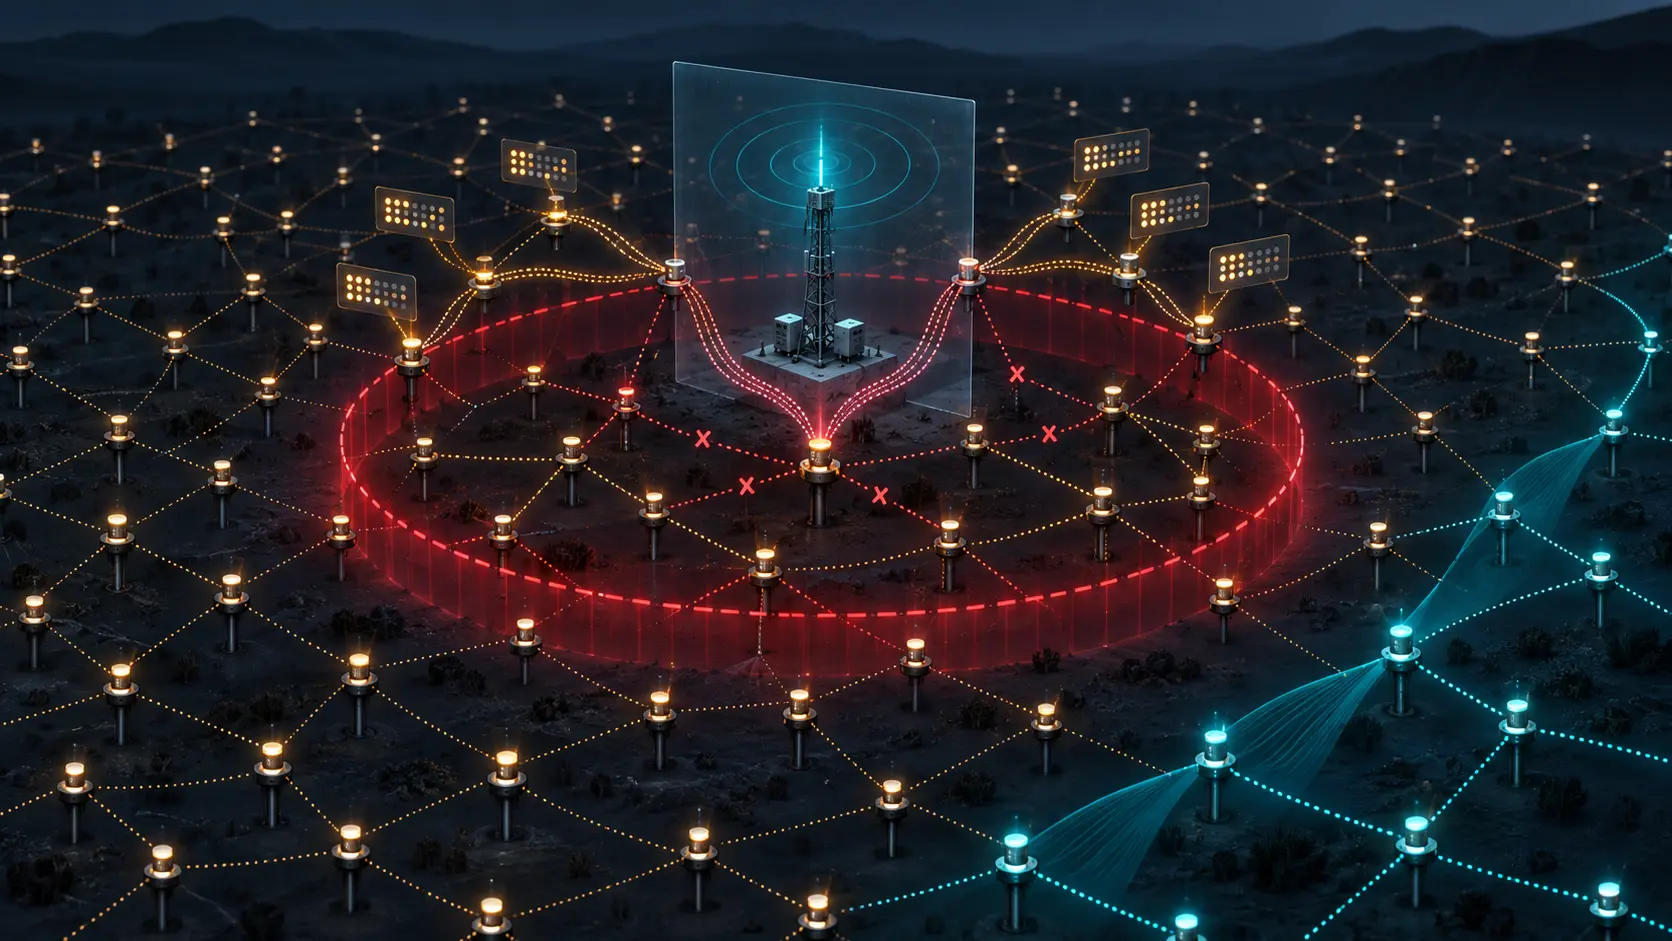
Сеть признала корень недоступным, но не доказала его физический отказ: RFC 9866
В сети RPL решение о безопасности приходится принимать раньше, чем заканчивается расследование. RFC 9866 позволяет вывести из работы текущую версию DODAG, если корень стал непригоден для маршрутизации. Состояние `GLOBALLY DOWN` не является заключением о потере питания, сбое…
IETF
Кто вправе проверить ключ Babel, который нельзя прочитать
Представим оператора, которому недоступно значение настроенного ключа Babel. Если его фактические полномочия позволяют выполнить действие `test`, он может передать двоичную строку и предполагаемый код аутентификации сообщения, MAC, а затем получить только логический ответ о…