
Основное направление
Инфраструктура
В фасете «Основное направление» значение «Инфраструктура» группирует публикации по основной предметной области. В одном месте собраны статьи, открытые источники, институты, компании, люди, региональные риски, операционные зависимости и рыночный контекст. Страница объясняет границы области, основных участников и источники, на которые стоит опираться при сравнении сигналов. Она помогает увидеть, как одна тема проявляется в событиях, профилях, изменениях рынка и долгосрочных инфраструктурных решениях.
История
В RFC стояло 37. Работающая сеть уже выбрала 38: RFC 3115
В 2001 году стандарт и реестр IANA дали одним расширениям Mobile IP разные номера. Документ-замена принял значения, которыми уже пользовались реализации.

История
Пароль совпал. Пользователь ещё не был аутентифицирован: RFC 3112
RFC 3112 позволил LDAP сверять пароль с производным значением в каталоге. Но документ ограничил полномочия ответа: истинное совпадение ещё не делало LDAP-ассоциацию аутентифицированной.

История
Оба уровня сказали «вперёд», но указали в противоположные стороны: RFC 3108
RFC 3108 зафиксировал ошибку, которую не замечает синтаксическая проверка: управление вызовом и сигнализация ATM bearer использовали слово forward, отсчитывая направление от разных концов соединения.

История
Шлюз одолжил адрес, а локальность стала протоколом: RFC 3102
Realm Specific IP предлагал не прятать совместное использование адреса целиком внутри транслятора. Частный узел получал публичные параметры и сам ставил их в пакеты. Адрес переходил в стек узла, но пул, срок, политика и обратный путь оставались у шлюза.

История
Аутентификация DHCP осталась внутри домена доверия: RFC 3118
RFC 3118 добавил аутентификацию в DHCP, но не создал единую систему идентификации для всей сети. Отложенный обмен предполагал, что клиент и сервер в одном административном домене получат общий секрет по отдельному каналу; решение о принятии неаутентифицированного предложения…

История
До того как согласие стало флажком: RFC 3098
RFC 3098 превратил ответственность рекламодателя в рабочую схему: не подписывать по умолчанию, объяснять использование данных, подтверждать запрос с происхождением, обеспечивать выход и оставлять расходы на список у того, кто ищет коммерческую выгоду.
История
ROHC начинал без обратного канала: RFC 3095
Прежде чем доверять подтверждению, ROHC должен был работать там, где ответ вернуться не мог. RFC 3095 требовала начинать каждый контекст в однонаправленном режиме, а переход к оптимистичному или надёжному режиму поручала запросить декомпрессору.

История
TALI не могла считать, что узел-партнёр уже перешёл на версию 2: RFC 3094
Прежде чем отправлять новые операции управления, шлюзу TALI 2.0 требовалось выяснить, что понимает удалённая сторона. RFC 3094 превращает это согласование в правило протокола и публикует предложение поставщика с необычно прямым предупреждением: IETF не проводила техническую…
История
Foo вошло в RFC раньше, чем появилось объяснение: RFC 3092
В 1971 году RFC 269 предлагала переименовать `FOO` в `BAR`, не поясняя, что это заменяемые имена. К 2001 году RFC 3092 нашла такой словарь почти в 7% серии. Практика стала общей задолго до документа, который сделал её понятной постороннему читателю.

История
Группа multicast для π из RFC 3091 не была адресом IPv4
RFC 3091 предлагал собирать π из потока цифр, индексированных ответов UDP или multicast-рассылки. Но указанная группа multicast не имела допустимого представления в IPv4, а TCP- и UDP-порты из того же документа превышали разрядность полей, которые должны были их передавать.
История
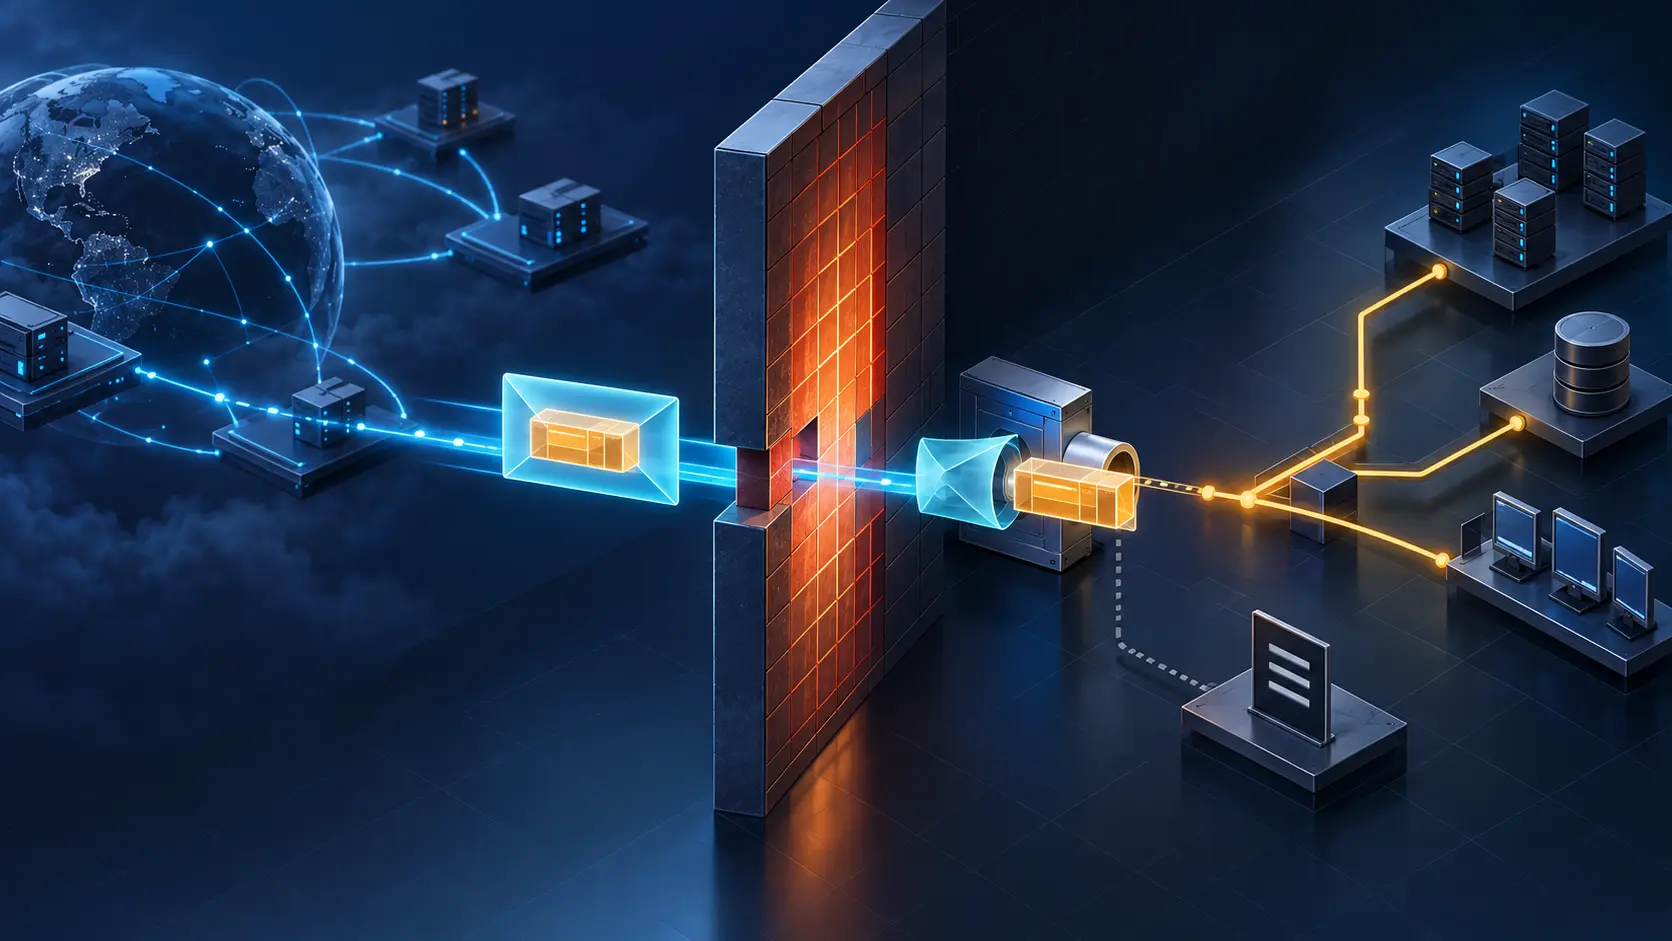
Межсетевой экран разрешил HTTP, но не одобрил спрятанный пакет: RFC 3093
RFC 3093 предлагала поместить полный IP-дейтаграмм в HTTP-сообщение, провести его через веб-проход и снова ввести за межсетевым экраном. Комический проект от 1 апреля 2001 года сохранил серьёзную границу: разрешение внешнего конверта не даёт разрешения его содержимому.
История
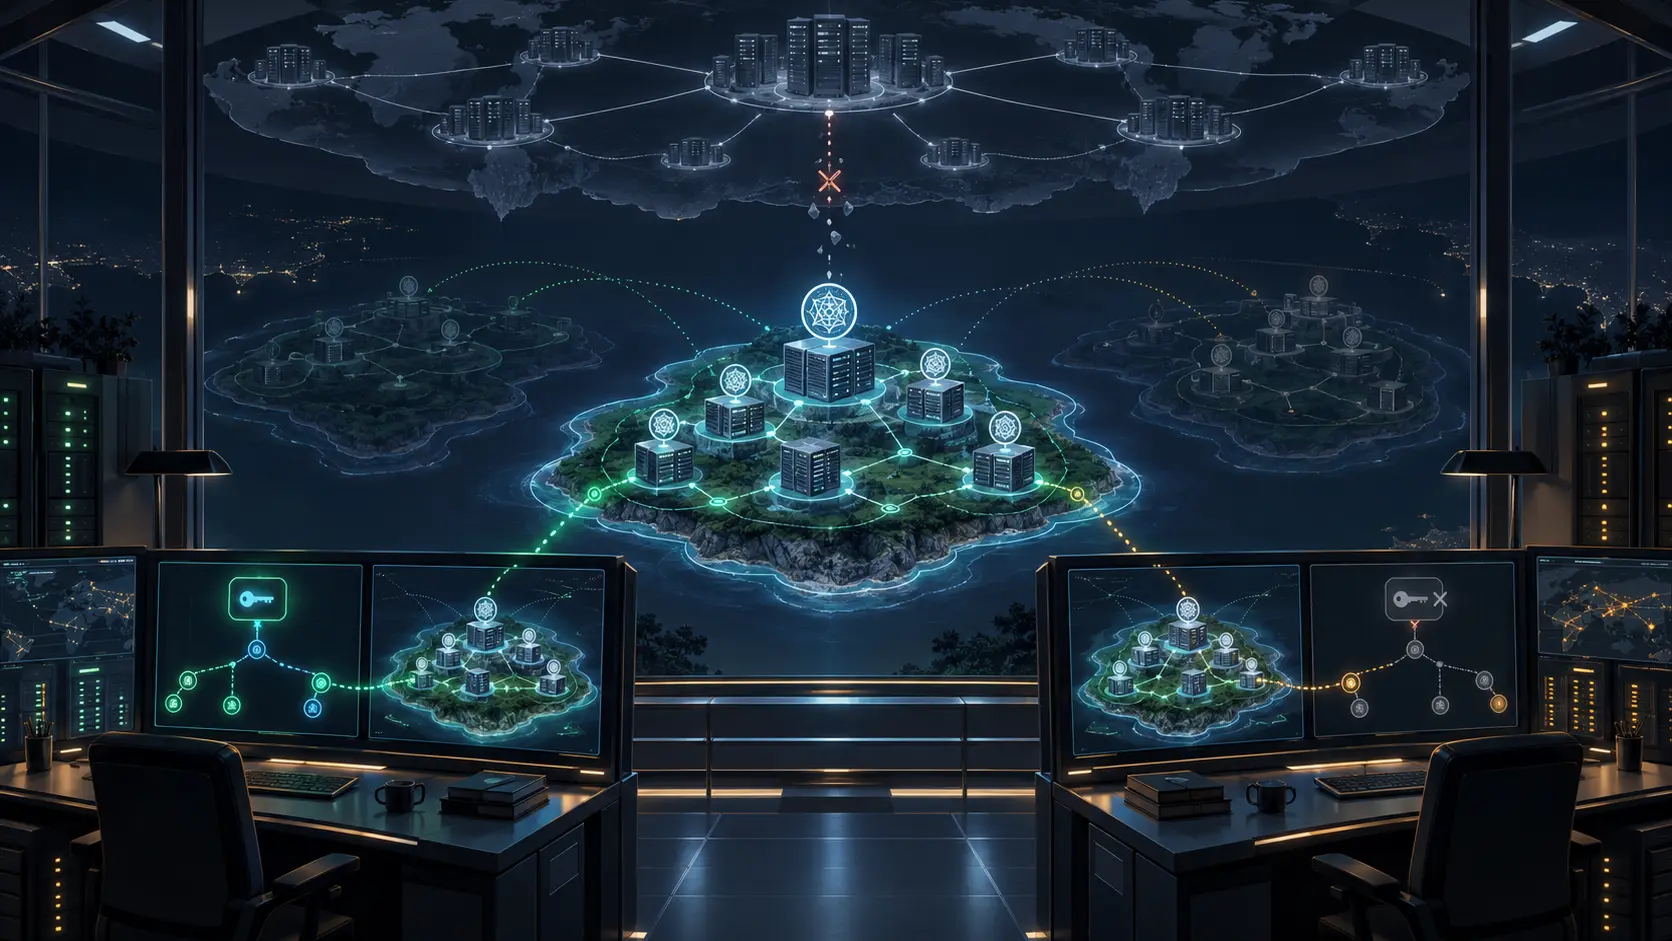
Одна зона была безопасной здесь и небезопасной в другом месте: RFC 3090
В 2001 году вопрос «безопасна ли эта зона DNS?» был неполным без указания наблюдателя. Ответ зависел от резолвера, его якоря доверия и доступного пути проверки. RFC 3090 описала эту неровную реальность: подписанная зона могла стать локальным островом безопасности и остаться…
История
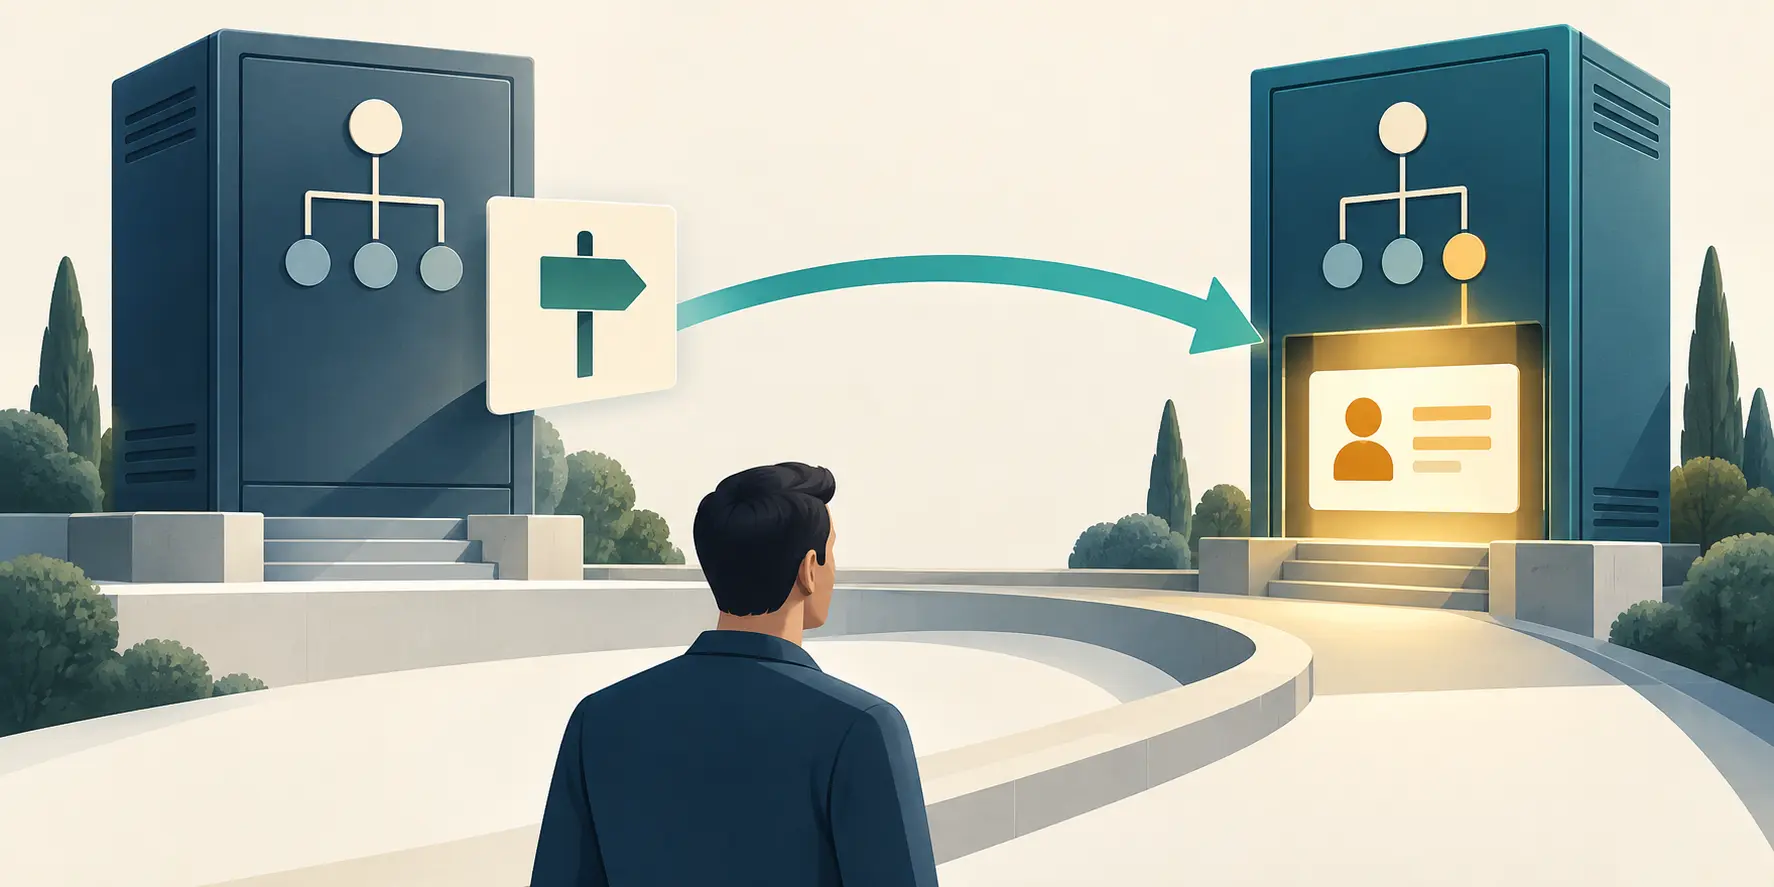
Корневой сервис вернул ссылку на сервер, а не ответ каталога: RFC 3088
Первый сервер в распределённом каталоге может подсказать следующий узел, не храня искомую запись. Эксперимент OpenLDAP 2001 года показал эту границу на практике: служба обращалась к DNS и возвращала адреса LDAP, а результат поиска должен был предоставить уже указанный сервер.

История
URI выбрал меню голосовой почты, но не удостоверил звонящего: RFC 3087
В 2001 году SIP-вызов мог дойти до голосовой почты без всех надёжных признаков, по которым прежняя телефония выбирала первое приветствие. RFC 3087 превратила текущий адрес запроса в инструкцию сервису. Маршрут получил контекст, но адрес не стал удостоверением личности.

История
Сервер отправил правила. После переподключения всё ещё требовалось сверить, что сохранило устройство: RFC 3084
RFC 3084 описывала распространение политик не как пересылку файла, а как распределённое состояние: набор изменений выполнялся одной транзакцией, устройство сообщало результат, а немедленная ошибка требовала отката. Разрыв соединения оставлял более трудный вопрос — могли ли сервер…

История
Номер ревизии упорядочивал NewsItem, но не доставлял его: RFC 3085
Один NewsItem мог храниться по нескольким адресам. RFC 3085 присвоил ему один URN и номер, упорядочивающий ревизии именно этого материала. Документ также разделил обновление новости и замену только управляющих метаданных, но не обещал, что по идентификатору удастся найти или…

История
Кабель шифровал трафик. Плоскость управления всё равно могла отключить приватность: RFC 3083
RFC 3083 сделал DOCSIS Baseline Privacy наблюдаемым, настраиваемым и перезапускаемым через SNMP. Видимость помогала диагностике, но создавала вторую границу: интерфейс, который видел ключи, мог заново запустить авторизацию, изменить сроки и определить multicast-доступ.

История
TCP был надёжен. Один канал всё равно мог оставить остальные без хода: RFC 3081
RFC 3081 поместил сессию BEEP в одно TCP-соединение, а затем занялся тем, чего надёжность не решала: медленный прикладной канал мог занять общую ёмкость и лишить соседей движения. Над надёжным потоком понадобились отдельный кредит, приоритет обратной связи и минимальная очередь…

История
Уведомления продолжились без Directory Agent, но новые службы могли остаться незамеченными: RFC 3082
RFC 3082 предлагал заменить повторные опросы уведомлениями об изменениях. В процедуре восстановления видна более тонкая асимметрия: агенты служб, уже узнавшие о подписке, могут продолжать рассылку, а новый агент может так и не узнать, что кто-то ждёт сообщения.
История
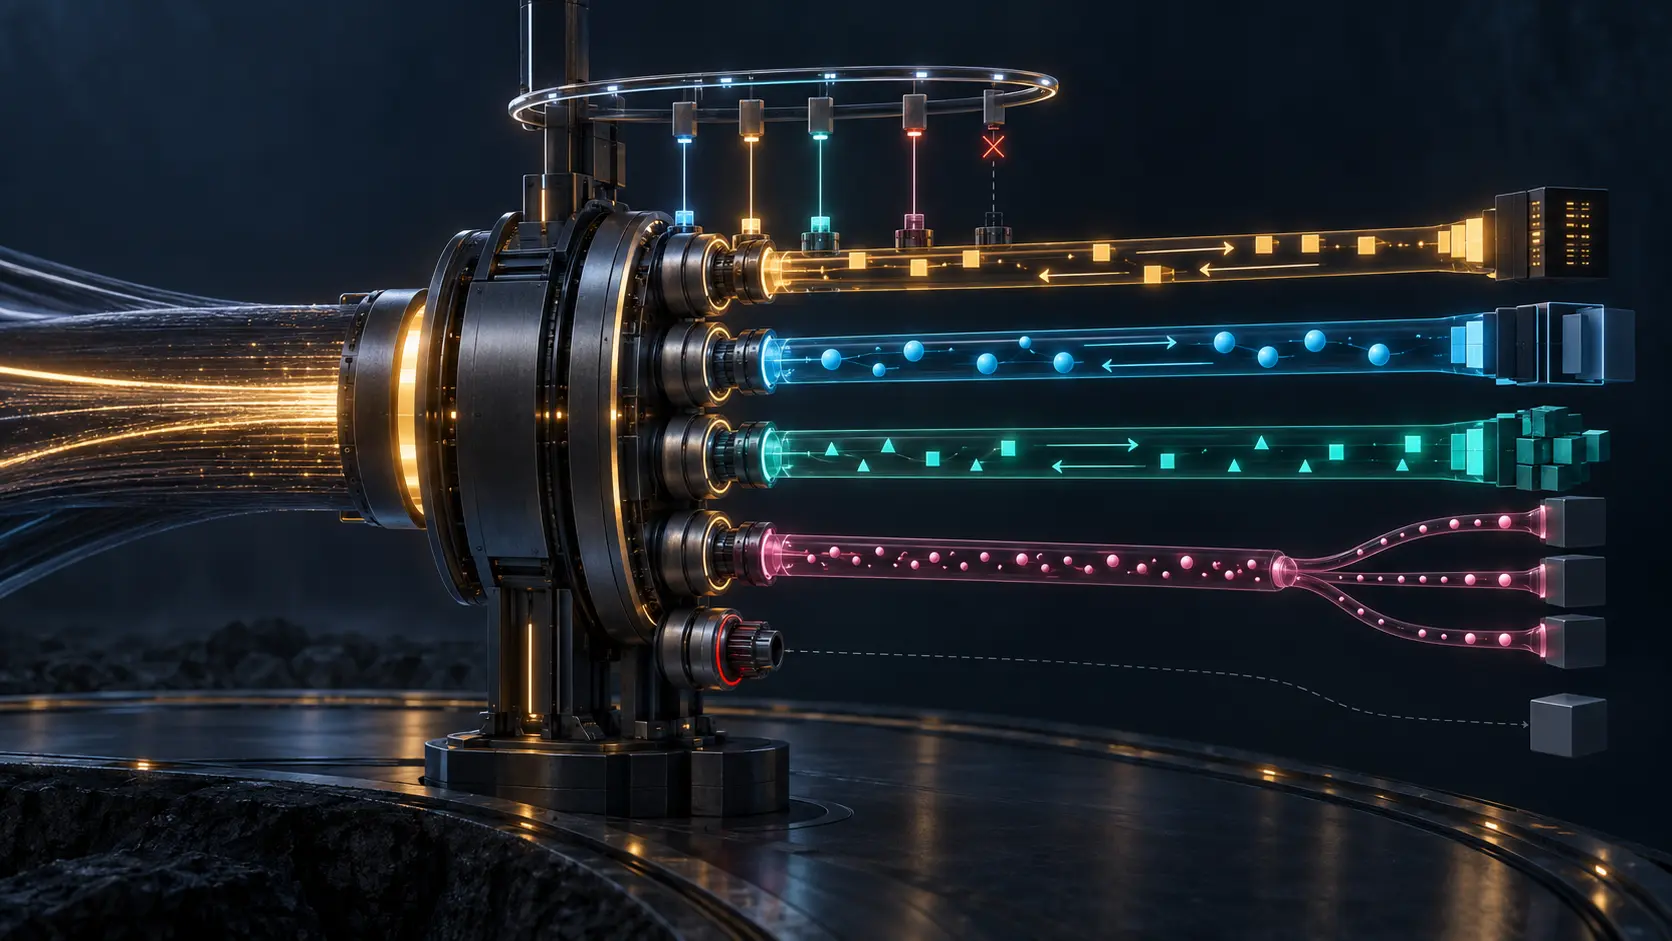
Одно соединение не было одним разговором: RFC 3080
В BEEP исправное соединение ещё не означало, что приложения договорились. RFC 3080 отвёл каналу ноль узкую роль: объявлять профили, открывать и закрывать другие каналы. Только принятый профиль придавал каналу синтаксис и смысл.