
Краткое изложение
- Booking.com B.V. — это точная текущая запись компании в каталоге и организация-спонсор, зарегистрированная IANA для
.bookingи.hotels.[1][2][3] - Два делегирования предоставляют контрольные поверхности DNS, DNSSEC, RDAP, регистрационных данных и непрерывности, однако публичные записи и ограниченные наблюдения не раскрывают частную архитектуру и не устанавливают долгосрочную надёжность.
- Соглашения ICANN, депонирование данных, отчётность, контролируемый доступ к зоне и механизмы аварийной работы определяют постоянные обязанности, но не доказывают, что произошёл сбой, была достигнута цель обслуживания или клиент получил производственный результат.[6][7][8][9][13][14][16][17]
- Надзор, интеграция, обслуживание и обработка исключений остаются повторяющимися затратами, связанными с полномочиями, ключами, делегированием, регистрационными данными, поставщиками, восстановлением и качеством доказательств.
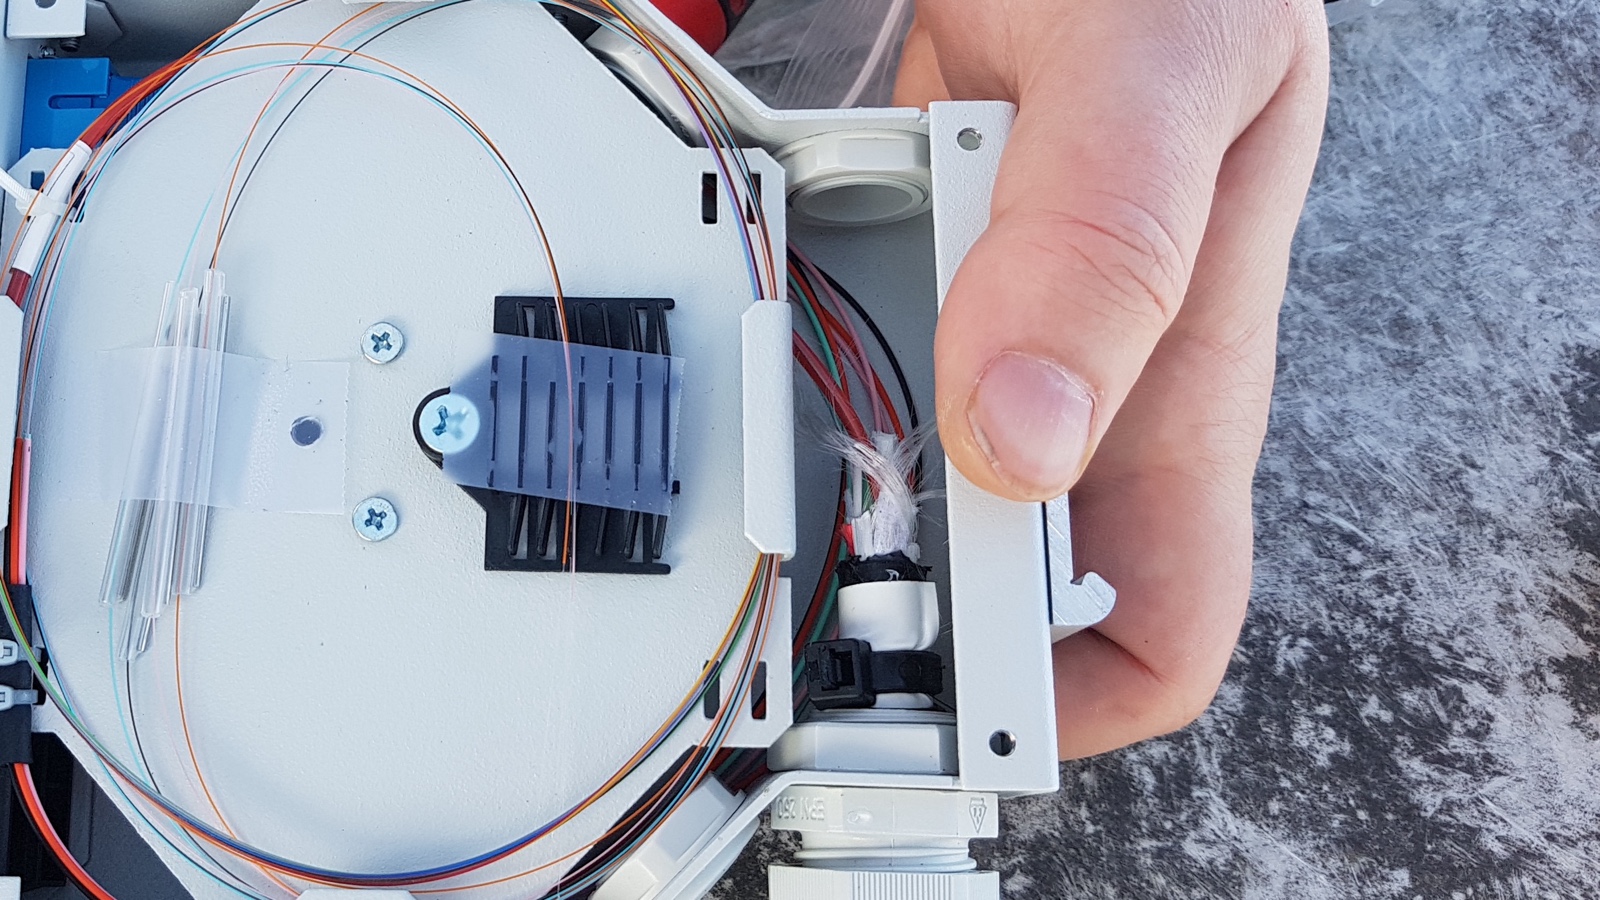
Примечание к изображению:Прилагаемая фотография Creative Commons показывает открытую муфту для сварки оптических волокон во время монтажа в Австрии. Она служит лишь контекстом инфраструктуры. Она не изображает Booking.com B.V., ни один из делегированных TLD, объекты компании, серверную часть реестра, развёртывание клиентов, частную топологию, инцидент, измеренную надёжность или производственный результат.
Booking.com B.V. выполняет публичную роль в интернет-инфраструктуре, которая уже, чем её известная коммерческая идентичность, но технически значима сама по себе. Текущий справочник BTW содержит компанию как существующую запись, а текущие записи IANA называют Booking.com B.V. организацией-спонсором для двух общих доменов верхнего уровня:.bookingи.hotels.[1][2][3] Записи реестровых соглашений ICANN также идентифицируют компанию как оператора, связанного с обеими строками.[6][7] Эти записи устанавливают связь между компанией и пространством имён, которую можно изучать через данные делегирования, DNS, DNSSEC, сервисы регистрационных данных, контракты и механизмы непрерывности.
Эта связь не делает Booking.com B.V. владельцем корневого сервера DNS, регулятором интернета или суверенной властью над словами «booking» или «hotels». Она помещает компанию в зарегистрированную роль оператора внутри более крупной системы. IANA ведёт записи делегирования корневой зоны. ICANN администрирует соответствующие реестровые соглашения. Технические поставщики услуг, регистраторы, резолверы, сетевые операторы, удостоверяющие центры и владельцы приложений выполняют другие функции. Публичные материалы показывают отдельные роли и работающие интерфейсы, а не всю частную архитектуру.
Два делегированных TLD также создают проблему управления, которую легко недооценить. Метки коротки, но каждая представляет собой долгоживущее пространство имён с отдельными записями о полномочиях, конечными точками регистрационных данных, историей соглашений, контролем изменений, метаданными безопасности, обязанностями по отчётности и зависимостями восстановления. Сходство назначения не объединяет эти записи в один объект. Изменение, корректное для.booking, может отсутствовать, быть задержано или неправильно применено для.hotels. Правило мониторинга, распознающее один базовый URL RDAP, может пропустить другой. Обновление контактов, смена ключей, переход к провайдеру или аварийная процедура могут различаться для двух TLD.
Публичные свидетельства подтверждают оценку заявленных возможностей и наблюдаемых контрольных поверхностей. Они не служат ориентиром для времени безотказной работы, задержек, устойчивости, эффективности безопасности, объёма регистраций, удовлетворённости клиентов или коммерческого успеха. Один успешный ответ не является историей надёжности. Реестровое соглашение не доказывает, что каждое эксплуатационное обязательство выполнялось в любой момент. Масштаб или репутация торговой площадки Booking.com не являются свидетельством того, что какой-либо из TLD сильно используется или технически превосходит аналоги.
Производственные результаты клиентов остаются отдельным слоем доказательств.
Поэтому полезный исследовательский вопрос является операционным: что Booking.com B.V. должна поддерживать точным и восстанавливаемым в этих двух зарегистрированных пространствах имён и какие затраты возникают при надзоре за этой работой? В анализе повторяются четыре класса затрат:
- Затраты на надзор:принятие решений о том, кто может изменять элементы управления делегированием, безопасностью, регистрационными данными, поставщиками и восстановлением, с последующей проверкой доказательств того, что одобренные изменения достигли предполагаемого публичного состояния.
- Затраты на интеграцию:связывание записей реестра, DNS, DNSSEC, RDAP, систем доступа, отчётности, мониторинга и рабочих процессов при инцидентах без смешения различных идентификаторов или обязанностей.
- Затраты на обслуживание:поддержание актуальности контактов, учётных данных, ключей, контрактов, тестов, соглашений об условном депонировании, инструкций и отношений с поставщиками в течение жизненного цикла двух пространств имён.
- Затраты на обработку исключений:диагностика несоответствий, частичных сбоев, устаревших записей, неудачной проверки, откатов транспортного уровня, ограничений скорости, спорных полномочий и переходных периодов, когда обычные индикаторы успеха недостаточны.
Прилагаемая фотография показывает открытую муфту для сварки оптических волокон во время монтажа в Австрии. Это общий контекст инфраструктуры. Она не показывает Booking.com B.V., ни один из TLD, объекты компании, систему реестра или какие-либо измеренные операционные результаты.
Точная сущность и зарегистрированная граница ответственности
Точность сущности — первый контроль. Рассматриваемый здесь объект — Booking.com B.V., а не похожий аффилиат, отель, регистратор, встреченный в несвязанной записи, или технический поставщик. Текущая страница справочника предоставляет локальную привязку объекта компании.[1] Страницы IANA для.bookingи.hotelsнезависимо идентифицируют Booking.com B.V. как организацию-спонсора.[2][3] Индексы соглашений ICANN идентифицируют то же название компании для соответствующих реестровых отношений.[6][7] Эти независимые записи подтверждают привязку сущности без необходимости умозаключения из узнаваемости бренда.
Два делегирования имеют разные временные линии. Страница IANA для.bookingфиксирует дату регистрации в июле 2016 года и содержит ссылку на отчёт о делегировании, касающийся Booking.com B.V.[2] Страница для.hotelsфиксирует дату регистрации в сентябре 2016 года и содержит ссылку на отчёт о делегировании, датированный апрелем 2017 года.[3] Отчёты о делегировании описывают проверки соответствия требованиям и технической готовности, завершённые до принятия запрашиваемой ответственности за корневую зону.[4][5] Эта история является свидетельством процесса авторизации и проверки соответствия в то время. Она не является непрерывным измерением уровня обслуживания.
Основные реестровые соглашения предшествуют окончательным записям о делегировании. Публичное соглашение для.bookingдатировано июлем 2015 года, а для.hotels— апрелем 2016 года.[8][9] Оба документа определяют обязательства, связанные с эксплуатацией gTLD, включая депонирование данных, отчётность, интероперабельность, непрерывность и переход. Детали важны, потому что запись корневой зоны сама по себе не описывает все обязанности оператора. И наоборот, одно лишь соглашение не демонстрирует, что публичный интерфейс в данный момент отвечает. Зарегистрированные полномочия и работающие сервисы являются взаимодополняющими формами доказательств.
Это разделение следует практическому принципу: реестр — это функция учёта и ведения записей внутри технической и контрактной иерархии, а не суверен. Запись корневой зоны сообщает резолверам, где начинаются полномочия. Сервисы регистрационных данных раскрывают отдельные записи и роли. Соглашения определяют ответственность и средства правовой защиты. Ни один из этих слоёв не предоставляет неограниченной власти над пользователями, языком или более широким интернетом. Рассмотрение оператора как суверена скрыло бы реальные средства контроля и сделало бы подотчётность менее точной.
Такая же точность требуется при появлении технических контактов или индикаторов серверной части. Имя публичного сервера имён, сущность RDAP, IP-адрес или имя хоста службы могут указывать на то, что другая организация или платформа участвует в определённой функции. Это не передаёт автоматически реестровое соглашение, не делает поставщика юридическим оператором и не доказывает, что Booking.com B.V. разработала архитектуру поставщика. Ответственная компания и исполнитель могут быть разными субъектами. Ответственный обзор фиксирует обоих, не объединяя их.
Это различие также ограничивает то, что можно сказать о более широком бизнесе Booking.com. Две строки TLD семантически соответствуют путешествиям и размещению, но публичные свидетельства реестра не показывают, как они используются. Они не раскрывают, сколько имён зарегистрировано, используются ли пространства имён в основном в защитных целях, как маршрутизируется трафик, какие продукты от них зависят или приносят ли они измеримый доход. Роль реестра может быть технически реальной, даже когда эти бизнес-вопросы остаются без ответа.
Поэтому границу оператора следует выражать как набор обязанностей, а не как утверждение о полном владении реализацией. Booking.com B.V. — зарегистрированная компания, связанная с реестровыми соглашениями и делегированиями. Она должна обеспечить управляемость делегированными полномочиями, обнаружением регистрационных данных, контрактной отчётностью, механизмами непрерывности и авторизованными изменениями. Она может полагаться на поставщиков для реализации. Публичные свидетельства не показывают полного распределения этих задач, поэтому утверждения об архитектуре и производительности конкретных поставщиков были бы спекуляцией.
Работающие контрольные поверхности DNS, DNSSEC, WHOIS и RDAP
DNS — наиболее заметный работающий уровень. IANA публикует информацию о делегировании для каждого TLD, включая данные об авторитативных серверах имён и обнаружении сервисов регистрации.[2][3] Делегированный TLD должен оставаться доступным через цепочку от корня до авторитативного обслуживания. Эта цепочка — не один сервер или одна база данных. Она включает записи корневой зоны, имена серверов имён, доступность адресов, авторитативные ответы, поведение кеширования, транспорт и операционные процессы, используемые для изменения каждого компонента.
Текущие записи показывают несколько авторитативных серверов имён для обоих пространств имён. Наличие нескольких серверов является сигналом о возможностях: делегирование не представлено одной записью сервера имён. Сами по себе они не являются доказательством независимых доменов сбоя, географического разнообразия, пропускной способности или постоянной доступности. Несколько имён могут зависеть от общих сетей или систем управления. Только архитектурные свидетельства и многократные наблюдения могли бы установить степень независимости. Публичная запись позволяет утверждать, что зарегистрировано несколько конечных точек полномочий.
DNSSEC добавляет ещё одну связанную контрольную поверхность. Публичные записи и наблюдаемые объекты RDAPnic.bookingиnic.hotelsуказывают на данные подписанного делегирования.[11][12] Ресурсные записи DNSSEC используют определённые форматы, а DS-записи у родителя соединяют дочернюю зону с цепочкой доверия.[21] Валидаторы затем применяют правила протокола, чтобы определить, являются ли ответы безопасными, небезопасными или недействительными.[22] Это создаёт преимущество в безопасности и обязательство по обслуживанию. Корректный ключ или подпись на одном уровне не могут компенсировать несогласованные данные родителя, истёкшие подписи, неправильную последовательность смены ключей или неспособность резолвера достичь требуемых записей.
Различие между возможностью и надёжностью здесь особенно важно. DS-запись показывает, что подписанное делегирование настроено. Успешный поиск показывает, что конкретный путь запроса сработал в конкретное время. Ни то, ни другое не доказывает, что каждый резолвер, сетевой путь, тип записи или момент ведут себя корректно. Для подтверждения долгосрочной надёжности потребовались бы повторные проверки, множество точек наблюдения, определения ожидаемых ответов и классификация инцидентов. Сохранённые публичные источники не предоставляют такой серии, поэтому данная статья не присваивает процент времени безотказной работы или успеха DNSSEC.
Обнаружение регистрационных данных образует второй публичный уровень. Файл начальной загрузки RDAP IANA сопоставляет метки DNS с авторитативными базовыми URL-адресами сервисов.[10] Начальная загрузка RDAP существует для того, чтобы клиенты могли найти правильный сервис, а не угадывать его по имени домена.[20] Для этих TLD текущие публичные записи указывают на отдельные базовые адреса RDAP для.bookingи.hotels. Сохранённые ответы дляnic.bookingиnic.hotelsбыли валидными объектами доменов RDAP на момент наблюдения.[11][12] Они включали структуры статуса, событий, серверов имён, сущностей и secure-DNS. Это свидетельство о доступных для запроса интерфейсах, а не полный аудит каждого объекта или типа запроса.
Формат запросов и модель ответов RDAP определены отдельно. RFC 9082 описывает пути запросов и поведение при поиске, тогда как RFC 9083 определяет структуры ответов JSON и обработку ошибок.[18][19] Это разделение важно с операционной точки зрения. Сервис может быть доступен, но возвращать некорректный объект, неожиданный статус, перенаправление, которое клиенты обрабатывают неправильно, или ответ об ошибке, который мониторинг считает успешным. Полная проверка работоспособности должна учитывать транспорт, статус HTTP, тип содержимого, схему, обязательные поля, согласованность начальной загрузки и семантику запрашиваемого объекта.
Устаревшие ссылки на WHOIS могут сосуществовать с записями RDAP. Страница IANA для.hotelsсодержит как сервер WHOIS, так и сервер RDAP.[3] Это не означает, что два интерфейса взаимозаменяемы. Они различаются по способу обнаружения, модели данных, кодировке, поведению доступа и ожиданиям клиентов. В течение длительного миграционного периода операторам и потребителям может потребоваться отслеживать оба, документировать, какой интерфейс является авторитативным для каких целей, и избегать трактовки различий в форматировании как свидетельства существенного изменения записи.
Транспорт DNS создаёт дополнительные границы сбоев. Современные клиенты DNS не могут предполагать, что все полезные ответы умещаются в небольшой обмен UDP. RFC 7766 описывает требования к DNS поверх TCP и важность постоянных соединений и поведения при откате.[23] Сервер имён, отвечающий на простые запросы UDP, всё же может демонстрировать проблемы, когда ответы усечены, когда TCP фильтруется или когда обработка соединений перегружена. Узкая проверка одного типа записи может, таким образом, пропустить транспортно-специфичную деградацию.
Точная терминология помогает избежать ошибок атрибуции. Словарь DNS различает рекурсивные резолверы, авторитативные серверы, зоны, делегирования, реестры и регистраторов.[24] Эти роли могут взаимодействовать в одном видимом пользователю поиске, но они не являются одной функцией. Когда конечный пользователь сообщает, что имя «не работает», причиной может быть родительское делегирование, авторитативный ответ, сбой проверки DNSSEC, сетевой путь, рекурсивный кеш, правило приложения или проблема с сертификатом. Оператор реестра владеет лишь частью этой цепочки.
Принцип работающего кода полезен именно потому, что он ограничен. Публичные записи устанавливают, кто зарегистрирован и что должно существовать. Запросы показывают, что выбранные интерфейсы вернули в определённый момент. Ни одна из форм доказательств не должна уничтожать другую. Контракт без наблюдаемого сервиса недостаточен. Ответ сервиса без подотчётной записи также недостаточен. Для.bookingи.hotelsобоснованным выводом является то, что зарегистрированные делегирования и доступные для запроса публичные поверхности существуют, в то время как устойчивая надёжность и влияние на клиентов остаются недоказанными.
Два пространства имён, интеграция жизненного цикла и риск изменений
Эксплуатация двух связанных TLD порождает параллельную работу по жизненному циклу. Каждая метка имеет свой объект корневой зоны, историю соглашений, способ обнаружения регистрационных данных, представление серверов имён, метаданные безопасности, набор контактов, отчёты и потенциальный путь перехода.[2][3][8][9] Некоторые компоненты реализации могут быть общими, но публичные свидетельства не устанавливают топологию. Поэтому управление должно сохранять отдельные идентификаторы, даже если одна команда, поставщик или инструмент обслуживает оба.
Первая задача интеграции — идентичность конфигурации. Запрос на изменение требует явной цели. «Обновить домены Booking» слишком неопределённо, когда есть два объекта TLD, несколько серверов имён, баз RDAP, контактов и связанных записей. Контролируемое изменение должно указывать TLD, тип записи, старое значение, новое значение, авторизующую сторону, исполнителя, метод проверки и условие отмены. Одно и то же изменение затем может быть оценено независимо для.bookingи.hotels.
Вторая задача — картирование зависимостей. Делегированное пространство имён может затрагивать хостинг DNS, базы данных реестра, протоколы регистрации, системы доступа, депонирование, отчётность, ключи безопасности, мониторинг, сетевое подключение и корпоративную авторизацию. Изменение в одном компоненте может изменить другой. Замена конечной точки сервиса может потребовать обновления начальной загрузки, изменений клиента, покрытия сертификатов, правил брандмауэра, пересмотра мониторинга, обновления контактов и документации по восстановлению.
Затраты заключаются не столько в изменении строки, сколько в доказательстве того, что все зависимые записи после этого согласуются.
Третья задача — время. Записи DNS кешируются. Контракты и контакты имеют даты вступления в силу. Объекты RDAP содержат временные метки событий. Депозиты условного депонирования и отчёты следуют расписаниям. Подписи безопасности истекают. Учётные данные и сертификаты ротируются. Переход может создать период, в котором сосуществуют старые и новые состояния. Мониторинг должен отличать ожидаемое распространение от неисправности, но также должен устанавливать крайний срок, после которого несогласованность становится исключением. В противном случае «распространение» может стать неопределённым объяснением устаревших контрольных данных.
Четвёртая задача — охват инструментов. Панель управления, разработанная для доступности веб-сайта, может не анализировать проверку DNSSEC, сравнивать состояние родителя и дочернего узла, проверять схему RDAP или обнаруживать дрейф начальной загрузки. Представление, ориентированное на реестр, требует тестов на полномочия, форму данных, метаданные безопасности, коды статуса, транспортный откат и согласованность ролей. Оно также требует читаемых человеком доказательств для изменений с высокими последствиями. Зелёный индикатор без лежащего в основе ожидаемого состояния — слабая гарантия.
Два TLD могут делать привлекательной общую автоматизацию, но общая автоматизация создаёт коррелированный риск. Ошибка шаблона, проблема с учётными данными, сбой провайдера или некорректная политика могут повлиять на оба пространства имён. Раздельные рабочие процессы снижают корреляцию, но увеличивают затраты на обслуживание и риск дрейфа. Правильный выбор зависит от архитектуры и целей восстановления, которые здесь не являются публичными. Требование контроля — знать, какие зависимости являются общими, намеренно тестировать их и сохранять путь для изоляции одного пространства имён при необходимости.
Пятая задача — организационная непрерывность. Пространство имён может пережить команду, которая его запустила. Сотрудники меняют должности. Поставщиков поглощают. Контактные данные устаревают. Бизнес-приоритеты смещаются. TLD может оставаться делегированным, даже когда ему уделяется мало внимания в продукте. Долгоживущие средства контроля нуждаются во владельцах, датах пересмотра, процедурах замены и записях, которые новая команда сможет понять. Полагание на институциональную память — скрытый операционный долг.
Отчёты о делегировании предоставляют полезный исторический базис. Они фиксируют, что соответствие требованиям и техническая готовность были рассмотрены до делегирования.[4][5] Зрелый процесс жизненного цикла должен сохранять ту же дисциплину для последующих изменений: проверять полномочия, проверять техническую согласованность, получать подтверждения, наблюдать результирующее состояние и сохранять доказательства. Историческое одобрение не распространяется автоматически на каждое будущее изменение. Каждый существенный переход нуждается в собственном ограниченном доказательстве.
Соглашения делают это вопросом управления, а не факультативной уборкой веб-сайта. Они описывают депонирование данных, отчётность, непрерывность и обязанности по переходу для каждого TLD.[8][9] Даже если поставщик выполняет повседневные функции реестра, Booking.com B.V. остаётся зарегистрированной компанией, связанной с соглашениями. Поэтому надзор включает понимание ролей поставщиков, рассмотрение исключений, сохранение доступа к необходимым данным и учётным данным, а также обеспечение того, чтобы организационные изменения не оставляли публичные записи без подотчётного владельца.
Затраты на надзор, интеграцию, обслуживание и исключения
Эксплуатация реестра создаёт затраты, которые часто невидимы в списке функций продукта. Первая — надзор. Кто-то должен решать, кто может авторизовать изменения делегирования, изменения DNSSEC, обновления RDAP, смены провайдеров, предоставление доступа и действия по обеспечению непрерывности. Это решение не может быть делегировано простым предоставлением учётных данных. Оно требует модели ответственности, различающей юридические полномочия, техническое исполнение, проверку доказательств и эскалацию инцидентов.
Надзор также включает управление поставщиками. Публичные записи не показывают полное распределение серверной части для этих TLD, поэтому данная статья не приписывает архитектуру или качество обслуживания какому-либо провайдеру. Однако на практике зарегистрированный оператор, использующий поставщиков, всё равно нуждается в текущих контрактах, именованных контактах, путях эскалации, правах на получение доказательств, положениях о выходе и ясности относительно того, какая сторона может вносить какие изменения. Затраты на управление сохраняются, даже когда техническая работа передана на аутсорсинг.
Затраты на интеграцию возникают всякий раз, когда две системы используют разные идентификаторы или модели. DNS использует метки, зоны и типы записей. RDAP использует пути HTTP и структурированные объекты JSON.[18][19] Данные начальной загрузки сопоставляют метки с базовыми сервисами.[10][20] Системы контрактов используют названия соглашений и даты. Системы депонирования и отчётности имеют свои расписания и файловые ожидания. Инструменты мониторинга, системы заявок, средства управления доступом и юридические записи могут именовать одно и то же пространство имён по-разному.
Надёжный уровень интеграции сохраняет канонические идентификаторы и фиксирует сопоставления, а не полагается на человеческое распознавание.
Затраты на обслуживание накапливаются со временем. Записи серверов имён, ключи, контакты, сертификаты, учётные данные, программное обеспечение конечных точек, логика мониторинга, схемы и зависимости требуют пересмотра. Протокольные стандарты эволюционируют. Требования безопасности меняются. Интерфейсы поставщиков меняются. Даже пространство имён с низкой видимой активностью может требовать постоянного обслуживания, потому что делегирование остаётся глобально видимым, а сбои могут иметь репутационные последствия или последствия для восстановления.
Депонирование данных иллюстрирует разницу между хранением данных и сохранением способности к восстановлению. ICANN описывает депонирование данных реестра как механизм непрерывности, и соглашения включают требования по депонированию.[13][8][9] Депозит может существовать, но быть непригодным к использованию, потому что он неполный, устаревший, некорректно сформированный, зашифрованный недоступными ключами или несовместимый с инструментарием восстановления. Значимая гарантия требует проверки депозитов, ясности хранения, учений по восстановлению и документированной обработки исключений.
Публичные источники показывают механизм, а не результаты частных тестов Booking.com B.V.
Аварийная работа реестра создаёт ещё один вид затрат на готовность. Система аварийного оператора серверной части реестра ICANN предназначена для сохранения критических функций реестра при определённых условиях.[14] Соглашения содержат положения о переходе и ссылаются на данные, необходимые аварийному оператору.[8][9] Это не доказывает, что аварийная работа когда-либо задействовалась для какого-либо из TLD. Это показывает, что непрерывность спроектирована как системная ответственность, выходящая за рамки обычного времени безотказной работы провайдера.
Подготовка к использованию этого механизма требует данных, контактов, учётных данных, записей о полномочиях и проверенных путей коммуникации.
Операции RDAP добавляют затраты на политику и обработку жалоб. Эксплуатационный профиль RDAP для gTLD описывает ожидаемое поведение сервиса и эксплуатационные требования.[15] Реестр должен контролировать не только то, отвечает ли конечная точка, но и возвращает ли она надлежащие данные, обрабатывает ли ошибки, поддерживает ли обнаружение и остаётся ли согласованной с политикой. Управление скоростью, обработка конфиденциальности, изменения схемы и совместимость клиентов могут создавать исключения, которые простой мониторинг доступности пропускает.
Доступ к данным зоны добавляет работу по контролируемому раскрытию. Централизованный сервис данных зон ICANN предоставляет структурированный путь для запроса доступа к данным зон gTLD.[16] Существование централизованного процесса не устраняет работу оператора. Запросы, авторизация, доставка, изменения и отзыв по-прежнему требуют точных записей и интеграции сервисов. Для двух TLD ошибки могут возникнуть, если одобрение для одной зоны применяется к другой или если контактные данные и данные доступа расходятся.
Отчётность реестра — ещё одна повторяющаяся поверхность. ICANN публикует отчёты реестров и связанные ресурсы.[17] Отчёты могут поддерживать надзор, но отчёт полезен только тогда, когда понятны определения, периоды, полнота и исключения. Агрегированные показатели не доказывают надёжность сервиса. Изменение метрики может отражать политику, сезонность, портфельные решения, коррекцию данных или операционные события. Поэтому анализ требует контекста, а не автоматического превращения каждого числа в заявление о производительности.
Обработка исключений обычно является самым дорогим классом, поскольку пересекает команды. Несоответствие DNSSEC может вовлекать сервис реестра, процесс корневой зоны, хранение ключей, мониторинг и владельцев приложений. Несогласованность RDAP может вовлекать данные начальной загрузки, развёртывание конечных точек, синхронизацию данных, проверку схемы, правила конфиденциальности и поведение клиентов. Спорное изменение может вовлекать корпоративные полномочия и юридический анализ. Технический ремонт может быть быстрым, в то время как доказательство корректности и предотвращение повторения занимают гораздо больше времени.
Эти категории затрат должны оставаться качественными, если компания не публикует проверенные цифры. Сохранённая запись не показывает штат, бюджеты, оплату поставщиков, часы инцидентов или затраты на восстановление Booking.com B.V. для этих TLD. Она поддерживает существование категорий работ, а не финансовую оценку. Ответственная оценка может спросить, как работа выполняется и подтверждается, не изобретая цифр.
Возможности, эксплуатационная надёжность и производственные результаты клиентов
Три слоя доказательств должны оставаться раздельными.
Возможностикасаются того, что система спроектирована, обязана или видимо способна делать. Текущая запись поддерживает несколько утверждений о возможностях. Booking.com B.V. названа для двух делегированных TLD.[2][3][6][7] Публичные записи делегирования существуют. Данные обнаружения RDAP существуют.[10] Сохранённые ответыnic.bookingиnic.hotelsбыли доступны для запроса и структурно распознаваемы как объекты доменов RDAP.[11][12] Реестровые соглашения, депонирование, отчётность, доступ к зоне и механизмы аварийной непрерывности документированы.[8][9][13][14][16][17]
Эксплуатационная надёжностькасается того, работают ли эти возможности согласованно при обычной нагрузке, изменениях, частичных сбоях и восстановлении. Сохранённые наблюдения предоставляют лишь ограниченный моментальный снимок. Они не устанавливают доступность в течение недель или лет, распределения времени отклика, успеха проверки DNSSEC на разных резолверах, времени восстановления, частоты неудачных изменений или возраста исключений. Договорные обязательства и конечные точки публичных сервисов являются значимыми входными данными, но ни одно из них не заменяет долгосрочных измерений.
Производственные результаты клиентовкасаются того, достигли ли регистранты, пользователи, партнёры или зависимые приложения конкретных результатов. Сохранённые источники не предоставляют проверенных клиентских кейсов, отчётов об инцидентах, данных о внедрении или результатов производительности, привязанных к.bookingили.hotels. Они не показывают, что отель, туристический партнёр, регистратор или конечный пользователь получили измеримую выгоду. Они также не документируют производственный сбой клиента. Корректная классификация результата — «не доказано», а не «положительный» или «отрицательный».
Это разделение предотвращает распространённые аналитические ошибки. Подписанное делегирование — не доказательство непрерывной проверки. Несколько серверов имён — не доказательство независимой устойчивости. Ответ 200 — не доказательство полной точности данных. Действующее соглашение — не доказательство идеального соблюдения. Механизм непрерывности — не доказательство того, что восстановление было успешно протестировано. Узнаваемый бренд — не доказательство внедрения пространства имён.
Оно также улучшает эксплуатационные решения. На вопросы о возможностях часто можно ответить через записи и конфигурацию. Вопросы надёжности требуют многократного наблюдения, контролируемых изменений и учений по восстановлению. Вопросы о результатах клиентов требуют данных от реальных пользователей и зависимостей. Смешение этих методов порождает ложную уверенность. Их разделение делает запросы на доказательства более конкретными.
Оценка надёжности промышленного уровня потребовала бы временных рядов проверок DNS и RDAP из множества сетей, согласованности DNSSEC между родителем и дочерним узлом, свидетельств смены ключей, историй изменений, кратких обзоров инцидентов, обзоров сервисов, тестов эскалации, записей проверки депонирования и учений по восстановлению. Она определила бы ожидаемые состояния для обоих TLD и зафиксировала бы исключения. Она также указала бы, какие доказательства принадлежат Booking.com B.V., а какие — поставщикам.
Оценка результатов клиентов потребовала бы иной записи: документированные сценарии использования, карты зависимостей, закономерности регистрации или разрешения с надлежащим контекстом, обратную связь от партнёров, проверенные инциденты и бизнес-результаты, причинно связанные с пространствами имён. Ничто из этого нельзя выводить из самого делегирования. Публичную роль в инфраструктуре можно ответственно оценивать, не превращая её в маркетинговую историю.
Депонирование, аварийный переход и непрерывность оператора
Непрерывность — это не просто высокая доступность. Она включает способность сохранять критические функции, когда обычный оператор или провайдер больше не могут их выполнять. Реестровые соглашения и ресурсы ICANN описывают депонирование данных и механизмы аварийной работы, потому что TLD является долговременной публичной зависимостью.[8][9][13][14] Имена и регистрационные данные нельзя рассматривать как одноразовую базу данных веб-сайта.
Депонирование обеспечивает отдельный путь хранения данных реестра. Задача проектирования не в том, чтобы дублировать каждую частную систему. Она в том, чтобы сохранить данные, необходимые для непрерывности при определённых условиях. Эффективное депонирование зависит от полноты, своевременности, формата, шифрования, авторизации доступа и способности к восстановлению. Депонированный файл, который невозможно проверить или восстановить, является слабым доказательством непрерывности. Публичная структура идентифицирует механизм, но не раскрывает качество частных депозитов для этих TLD.
Аварийная работа серверной части обеспечивает промежуточный путь, когда критические функции реестра пересекают определённые пороги.[14] Это крайний уровень непрерывности, а не замена обычной устойчивости оператора. Задействование может включать юридические полномочия, передачу данных, активацию сервиса, коммуникации и последующий переход. Поэтому подготовка требует большего, чем телефонный номер поставщика. Ей нужны актуальные контакты, проверенные полномочия, совместимые данные, документированные зависимости и решения о том, что должно продолжаться в первую очередь.
Соглашения также касаются перехода к последующему оператору и использования депонированных данных.[8][9] Это делает переносимость требованием управления. Проприетарные инструменты всё ещё могут использоваться, но подотчётная организация должна понимать, какие данные, учётные данные, форматы и права потребуются для перемещения. Отношения с поставщиком, которые хорошо работают в нормальных условиях, всё же могут создавать высокие затраты на выход, если эти активы неясны.
Два TLD усложняют непрерывность, потому что предпочтительный ответ может различаться. Одно пространство имён может быть затронуто, в то время как другое остаётся исправным. Оба могут разделять отказавшую зависимость. Переход может покрывать одно соглашение, но не другое. Приоритеты восстановления могут различаться в зависимости от фактических зависимостей, которые не являются публичными. Поэтому план должен идентифицировать общие и раздельные компоненты, а не предполагать портфель «всё или ничего».
Доказательства непрерывности также устаревают. Успешный тест восстановления двухлетней давности не доказывает, что текущие схемы, ключи, контакты или конечные точки всё ещё работают. Изменения поставщиков и персонала могут сделать недействительной ранее исправную процедуру. Интервалы пересмотра должны быть привязаны к изменениям, а также ко времени. Существенные изменения DNS, RDAP, депонирования, средств контроля доступа, распределения провайдеров или корпоративных полномочий должны вызывать целевое повторное тестирование.
Наиболее полезная метрика непрерывности — не существование документа. Это возможность организации продемонстрировать текущий, авторизованный путь от зарегистрированной ответственности до восстановленного критического сервиса. Этот путь должен идентифицировать лиц, принимающих решения, источники данных, учётные данные, зависимости, проверочные проверки, коммуникации и критерии выхода. Он также должен указывать, что остаётся неизвестным. Публичные записи не могут доказать эту частную готовность, но они показывают, почему вопрос необходим.
Режимы сбоев, которые публичная запись делает тестируемыми
Свидетельства поддерживают конкретный каталог сбоев, не утверждая, что какой-либо сбой произошёл.
1. Коллапс сущности и роли
Booking.com B.V., ICANN, IANA, технический провайдер, регистратор и сущность RDAP могут быть описаны так, будто они один субъект. Это порождает некорректную подотчётность. Контроль — это датированная карта ролей, которая привязывает каждое утверждение к именованной записи и отделяет юридическую ответственность от технического исполнения.[2][3][6][7]
2. Дрейф конфигурации между TLD
Изменение применяется к.booking, но не к.hotels, или оба получают разные значения без одобренной причины. Контроль — это парная запись ожидаемого состояния с явной проверкой для каждого TLD. Общие инструменты не должны стирать два различных идентификатора пространства имён.
3. Несогласованность DNSSEC между родителем и дочерним узлом
Изменение ключа или DS оставляет представления родителя и дочернего узла несогласованными, заставляя проверяющие резолверы отклонять ответы. Форматы записей DNSSEC и поведение проверки определены протоколом.[21][22] Контроль — это поэтапная смена, независимая проверка, чёткие временные рамки и план отмены.
4. Несоответствие начальной загрузки сервису
Начальная загрузка RDAP IANA направляет клиентов на базовый сервис, который устарел, неожиданно перенаправлен или не согласуется с развёрнутой конечной точкой.[10][20] Контроль — это сравнение данных начальной загрузки, сервиса TLS, поведения HTTP и ответов объектов после каждого значимого изменения.
5. Доступный, но семантически невалидный RDAP
Конечная точка возвращает успех HTTP, в то время как тело некорректно сформировано, в нём отсутствуют ожидаемые поля или оно не согласуется с запрошенным объектом. RFC 9082 и RFC 9083 разделяют ответственность за запрос и ответ.[18][19] Контроль — это мониторинг с учётом схемы и семантики, а не только мониторинг кода статуса.
6. Слепое пятно транспорта DNS
Небольшие UDP-запросы успешны, в то время как большие или усечённые ответы терпят неудачу поверх TCP, или обработка соединений деградирует под нагрузкой.[23] Контроль — это тестирование значимых типов записей и транспортных путей, включая поведение при откате, из нескольких сетей.
7. Устаревшее или непригодное депонирование
Депозиты существуют, но неполны, недействительны, недоступны или несовместимы с инструментарием восстановления. Структура депонирования показывает намеченную функцию непрерывности.[13] Контроль — это проверка и репетиция восстановления с текущими данными, ключами и владением.
8. Пробел в полномочиях аварийного перехода
Происходит серьёзное событие, но неясно, кто может авторизовать выпуск данных, активацию сервиса или координацию поставщиков. Структура аварийного оператора и положения о переходе в соглашениях делают это предсказуемой проблемой контроля.[14][8][9] Контроль — это текущая цепочка полномочий и проверенный путь контактов.
9. Упадок контактов и учётных данных
Публичные контакты, списки эскалации, сертификаты или учётные данные остаются неизменными после перехода сотрудников или поставщиков. Обычный сервис может продолжаться, пока первое исключение не выявит пробел. Контроль — это периодический пересмотр плюс обновления, инициируемые событиями, когда меняются люди, провайдеры или корпоративные полномочия.
10. Возможность, выдаваемая за результат
Делегирование, соглашение, подписанный ответ или знакомый бренд представляются как доказательство надёжности или выгоды для клиента. Это ошибка доказательства, даже если лежащая в основе техническая запись точна. Контроль — это раздельное обозначение возможностей, надёжности и результатов клиентов и требование соответствующих доказательств для каждого.
Эти режимы показывают, почему обработка исключений заслуживает собственного бюджета и владения. Большинство из них не решается добавлением ещё одной панели управления. Они требуют сочетания зарегистрированных полномочий, знания протоколов, актуальных данных, координации поставщиков и процесса принятия решений, способного действовать в условиях неопределённости.
Структура принятия решений для руководства и операторов
Руководство должно начать с пяти ограниченных вопросов.
Во-первых,чем именно управляют?Ответ должен назвать.bookingили.hotels, соответствующую запись или сервис, сущность с договорной ответственностью и сторону, исполняющую изменение. Расплывчатый язык портфеля недостаточен для средств контроля с высокими последствиями.
Во-вторых,каково одобренное состояние?Для DNS это может включать ожидания по делегированию, серверам имён, адресам, DNSSEC и транспорту. Для RDAP это может включать базовые URL-адреса начальной загрузки, TLS, статусы HTTP, типы медиа, схему, идентичность объектов и поведение при ошибках. Для непрерывности это может включать актуальность депонирования, статус проверки, контакты, полномочия и зависимости восстановления.
В-третьих,какие доказательства показывают, что работающее состояние соответствует одобренному состоянию?Скриншот или один успешный запрос могут быть полезны, но существенные изменения требуют машиночитаемых сравнений, временных меток, независимых проверок и явной интерпретации. Доказательства должны отличать ожидаемое распространение от неразрешённой несогласованности.
В-четвёртых,что происходит, когда зависимость отказывает?Ответ должен покрывать частичный отказ так же, как и полное отключение. Он должен идентифицировать, как операторы разделяют проблемы родительского делегирования, авторитативного обслуживания, DNSSEC, транспорта, RDAP, сети, сертификатов, доступа, данных и корпоративных полномочий, прежде чем назначать ответственность.
В-пятых,что остаётся обратимым?Некоторые изменения легче отменить, чем другие. Удаление работающей конечной точки, ротация якоря доверия, прекращение работы провайдера, выпуск данных или допущение устаревания механизмов непрерывности может сократить возможности восстановления. Решения с высокими последствиями должны сохранять проверенный путь возврата, когда это технически и юридически возможно.
Результирующая модель управления должна иметь раздельные доказательства для полномочий, исполнения и проверки. Лицо, одобряющее изменение, может полагаться на провайдера для его исполнения, но независимая проверка должна подтверждать публичный результат. Разделение не подразумевает крупную организацию. Оно означает, что одно действие не принимается за доказательство самого себя.
Мониторинг должен использовать давность исключения и качество закрытия, а не просто количество событий. Кратковременное расхождение, которое понято и разрешено в течение одобренного окна, отличается от необъяснимого несоответствия, которое сохраняется. Повторяющиеся сбои важнее, чем сырой объём предупреждений. Закрытая заявка должна указывать, что изменилось, почему это было безопасно, как было проверено конечное состояние и требуют ли другие записи пространства имён такой же коррекции.
Надзор за поставщиками должен фокусироваться на правах на получение доказательств и переносимости. Оператор должен иметь достаточную видимость, чтобы понимать текущее состояние, рассматривать инциденты, тестировать непрерывность и осуществлять переход при необходимости. Это не требует публичного раскрытия частной архитектуры. Это требует, чтобы подотчётная компания избегала ситуации, когда единственной стороной, способной доказать или восстановить сервис, является сторона, которая отказала.
Принятие риска должно быть явным и датированным. Известный пробел в мониторинге, устаревший контакт, непроверенный путь восстановления или общая зависимость могут быть временно приняты, но должны быть зафиксированы владелец, обоснование, срок действия и условие исправления. В противном случае временные исключения становятся постоянной архитектурой из-за небрежения.
Для утверждений о клиентах руководство должно применять отдельный тест. Ни одно заявление о выгоде для пользователей, внедрении, надёжности или коммерческой ценности не должно выводиться исключительно из записей о делегировании или контракте. Требуются проверенные сценарии использования и измерения. Это защищает технический анализ как от маркетингового раздувания, так и от необоснованной критики.
Что устанавливают доказательства и что они оставляют открытым
Публичная запись устанавливает реальную и конкретную контрольную поверхность. Booking.com B.V. — это существующая запись компании в справочнике, рассматриваемая здесь.[1] IANA регистрирует её как организацию-спонсора для.bookingи.hotels.[2][3] Отчёты о делегировании документируют шаги по проверке соответствия и технической готовности.[4][5] ICANN регистрирует реестровые отношения и публикует два соглашения.[6][7][8][9] Начальная загрузка RDAP и наблюдаемые объекты RDAP раскрывают текущие интерфейсы регистрационных данных.[10][11][12] Ресурсы ICANN и соглашения описывают депонирование, аварийную работу, контролируемый доступ к зоне, отчётность и механизмы перехода.[13][14][16][17]
Протокольные стандарты объясняют важные эксплуатационные границы. Запросы, ответы, ошибки и обнаружение RDAP требуют большего, чем просто доступность конечной точки.[18][19][20] DNSSEC зависит от корректно связанных записей и поведения проверки.[21][22] Надёжность DNS включает транспортное поведение, выходящее за рамки одного UDP-запроса.[23] Точная терминология DNS предотвращает сведение атрибуции ролей и сбоев к одной расплывчатой проблеме «домена».[24]
Публичная запись не устанавливает частную архитектуру серверной части, распределение поставщиков, штат, бюджеты, охват мониторинга, историю инцидентов, успешность восстановления, объём регистраций, внедрение пространства имён, интеграцию с торговыми площадками или производственные результаты клиентов. Она не доказывает непрерывное время безотказной работы или идеальное соблюдение требований. Она не показывает, что.bookingи.hotelsиспользуют независимые системы, как и то, что они совместно используют одну систему. Она не обосновывает положительный или отрицательный ориентир.
Поэтому самый сильный вывод является дисциплинированным, а не рекламным. Два TLD Booking.com B.V. — это зарегистрированные сетевые идентичности с делегированными полномочиями, поверхностями регистрационных данных, метаданными безопасности, контрактами и обязательствами по непрерывности. Практическая задача оператора — сохранять эти записи уникальными, точными, безопасными, переносимыми и действующими на протяжении времени. Работающие сервисы важны, но ограниченный ответ не должен приниматься за историю надёжности. Контракты важны, но зарегистрированные обязанности не должны приниматься за эксплуатационное доказательство.
Это уровень реальности роли компании. Две строки — это маленькие объекты в корневой зоне, но они соединяют юридические полномочия, протокольное поведение, надзор за поставщиками, хранение данных и восстановление. Затраты на их обслуживание проистекают из сохранения согласованности между этими слоями и разрешения исключений до того, как они превратятся в неоднозначные сбои. Ответственная оценка начинается с текущих записей и работающих интерфейсов, называет то, что остаётся неизвестным, и запрашивает доказательства, необходимые для перехода от возможностей к надёжности и от надёжности к проверенным результатам.
Источники
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров