Кратко
- RFC 10065 опубликован в октябре 2026 года как Proposed Standard. Он расширяет модель ACL YANG в IETF, добавляя сопоставление по группам конечных точек и правила, действующие в заданный период или по повторяющемуся расписанию.
- Атрибут RADIUS
User-Access-Group-IDзадаёт место группы аутентифицированного пользователя в цепочке политик. Связать этот идентификатор с полями пакета или применением на устройстве всё ещё должна конкретная реализация.
У сетевого правила появились часы работы
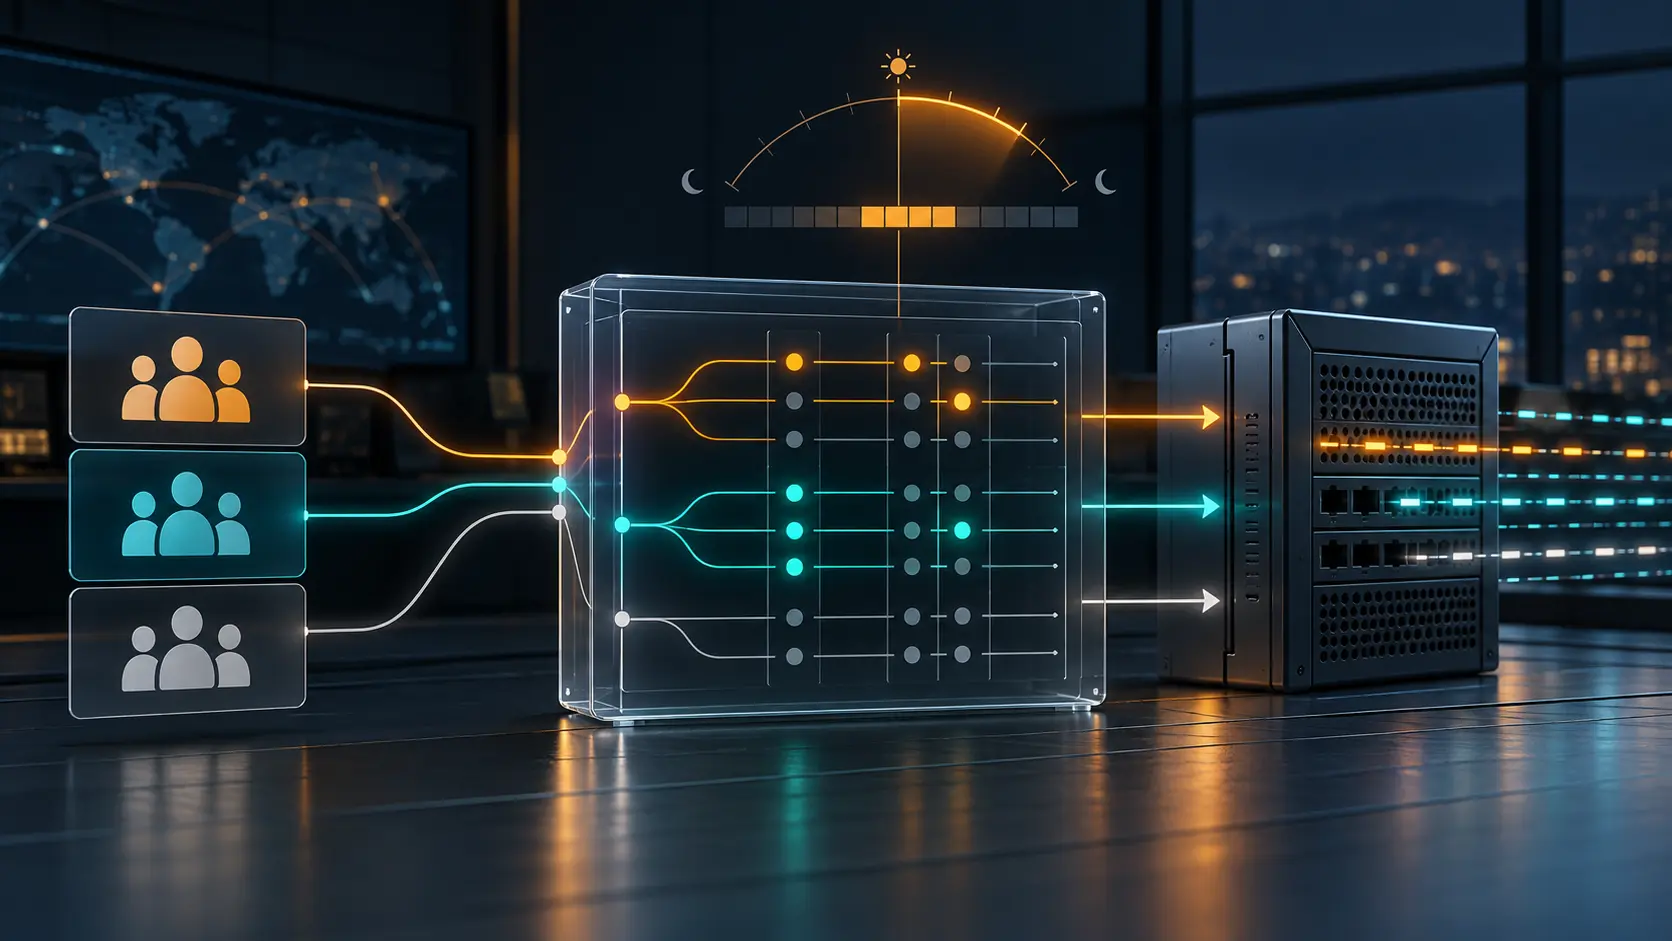
Представим учётную запись обслуживания, которой разрешён доступ к подсети управления только в течение 90-минутного окна работ. Обычный список контроля доступа сопоставляет адреса и порты. RFC 10065 добавляет способ указать, к какой группе конечных точек относится пользователь и когда действует запись контроля доступа. Это может быть фиксированный период или повторяющееся расписание. Если расписание не задано, запись начинает действовать немедленно и постоянно.
Для такой учётной записи важен не флажок в модели, а момент, когда закроется доступ. Если правило на 90 минут скопировано без расписания, запись начинает действовать сразу и постоянно; если группа сопоставлена не тем устройствам, доступ к подсети управления останется у неверных получателей. Оператор проверяет и время, и путь идентификатора до точки фильтрации.
RFC 10065 расширяет существующую модель списков контроля доступа IETF. Модуль User-group-based Control List умеет сопоставлять идентификатор группы источника или назначения и прикреплять условие даты и времени к отдельной записи. Для расписаний используются две формы из RFC 9922: период и повторение. При необходимости общая модель также поддерживает идентификатор часового пояса.
Для доступа людей документ определяет атрибут RADIUS User-Access-Group-ID с номером 241.12. После аутентификации сервер RADIUS может вернуть один или несколько идентификаторов группы в Access-Accept. Атрибут можно включить и в Access-Request как предпочтение, но сервер не обязан его учитывать. Запрос на вход не выбирает себе права сам.
За строкой идентификатора скрывается цепочка
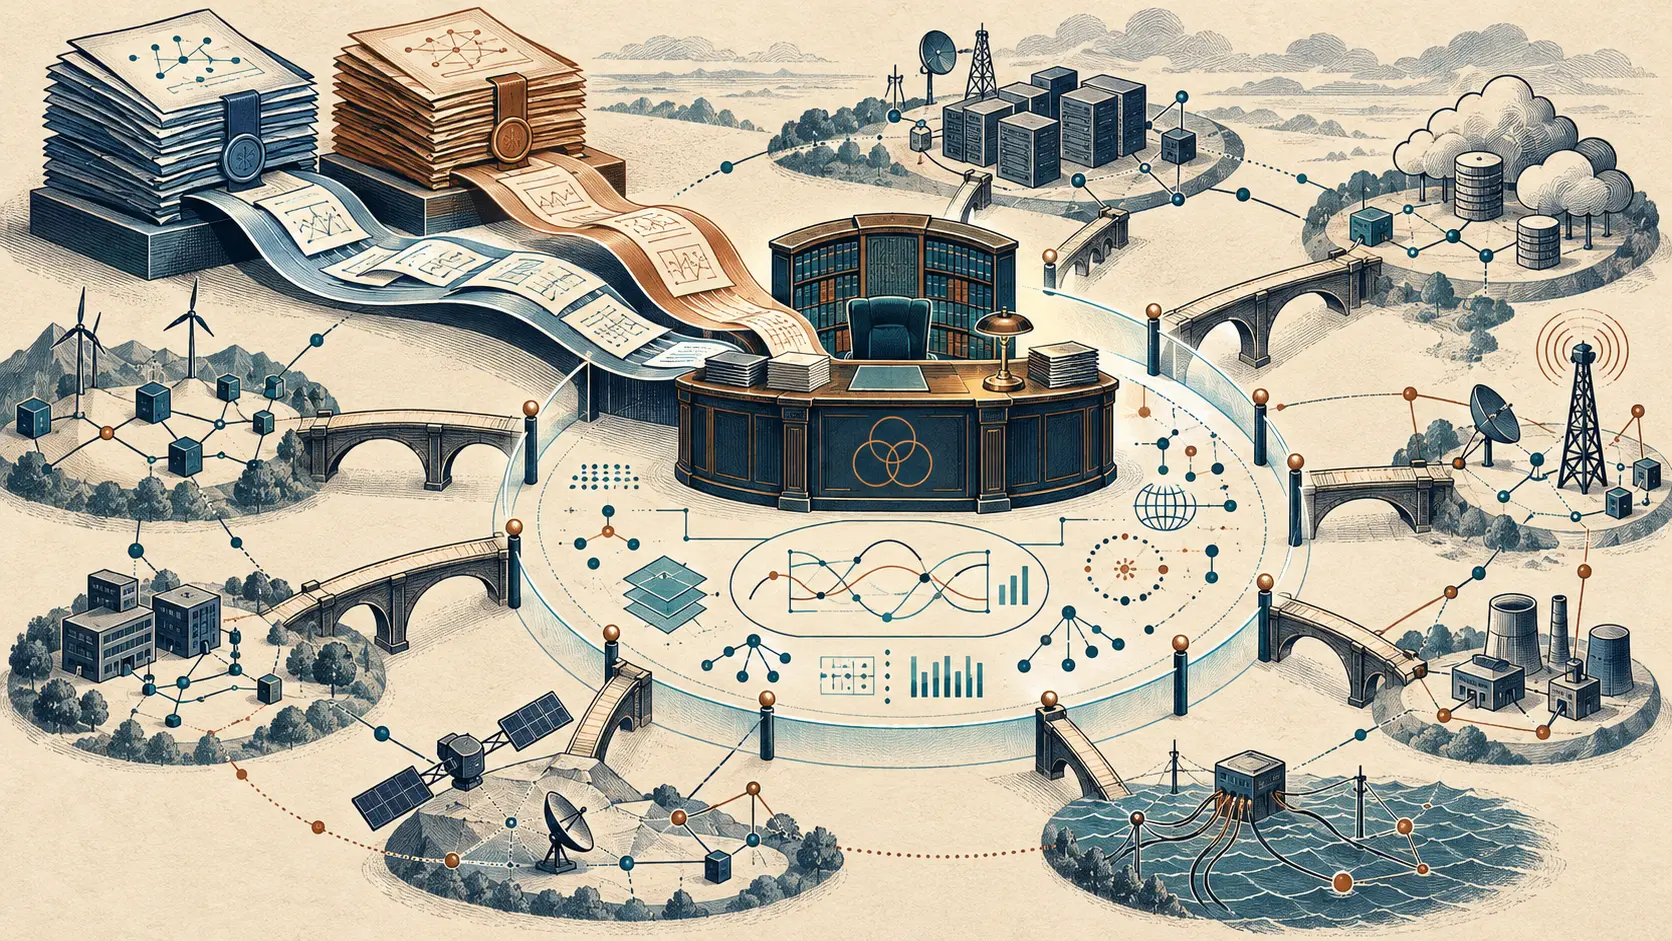
Между входом в сеть и пакетом проходит несколько решений. Пользователь проходит аутентификацию на Network Access Server; сервер аутентификации, авторизации и учёта назначает группу; затем контроллер или точка применения политики должна связать эту группу с наблюдаемым трафиком. RFC 10065 описывает два основных варианта. Контроллер может преобразовать группу в поля пакета, например IP-адрес или пятёрку, и установить обычные правила ACL на точках применения. Либо устройство может сопоставлять группу напрямую, если это поддерживают его программное и аппаратное обеспечение.
Стандарт не определяет, как сопоставлять идентификатор группы с полями пакета, и не задаёт точный способ уведомления контроллера. Он прямо просит операторов проверять согласованность сопоставления при одновременном использовании разных механизмов. Если меняются признаки, по которым классифицируют пользователя, может измениться и его группа. Правильный ответ RADIUS не закрепляет соответствие навсегда.
Выбор имеет прямые последствия для эксплуатации. Перевод правил в контроллере позволяет старым устройствам работать с привычными адресными правилами, но требует отслеживать изменения идентичности, адреса и политики. Прямое сопоставление по группе может сократить частые обновления контроллера при перемещении пользователя или рабочей нагрузки; для этого нужны совместимые устройства, а пропускная способность может измениться. RFC 10065 указывает, что некоторым устройствам понадобятся обновления программного или аппаратного обеспечения. Статистики внедрения и замеров производительности в документе нет.
Поле времени создаёт ещё одну административную границу. RFC 10065 предупреждает: несанкционированная запись может изменить состав группы, критерий сопоставления или само расписание. Чтение расписания способно раскрыть, когда правило активно. Часы рядом с ACL полезны; часы, чьи настройки никто не контролирует, становятся дополнительным путём доступа.
Следующее полезное доказательство — заявление контроллера или устройства о поддержке групповых и временных функций, а затем трассировка, показывающая возвращённую группу, установленное правило и его состояние в начале и конце окна. Пока таких данных нет, RFC 10065 даёт общий язык для расписаний групповых политик. Сопоставление и применение остаются в работающих системах оператора.
Источники
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров