Кратко
- Действующая политика APNIC проверяет, можно ли связаться с контактом IRT. Prop-171 задаёт другой вопрос: после передачи ресурсов нижестоящей сети может ли сообщение дойти от зарегистрированного контакта до тех, кто способен провести расследование?
- На APNIC 62 консенсуса не было, и текст вернулся в список рассылки. Не определены «надёжный операционный маршрут», доказательство пересылки и роль проверки со стороны Секретариата.
Доставленное письмо может остановиться не там
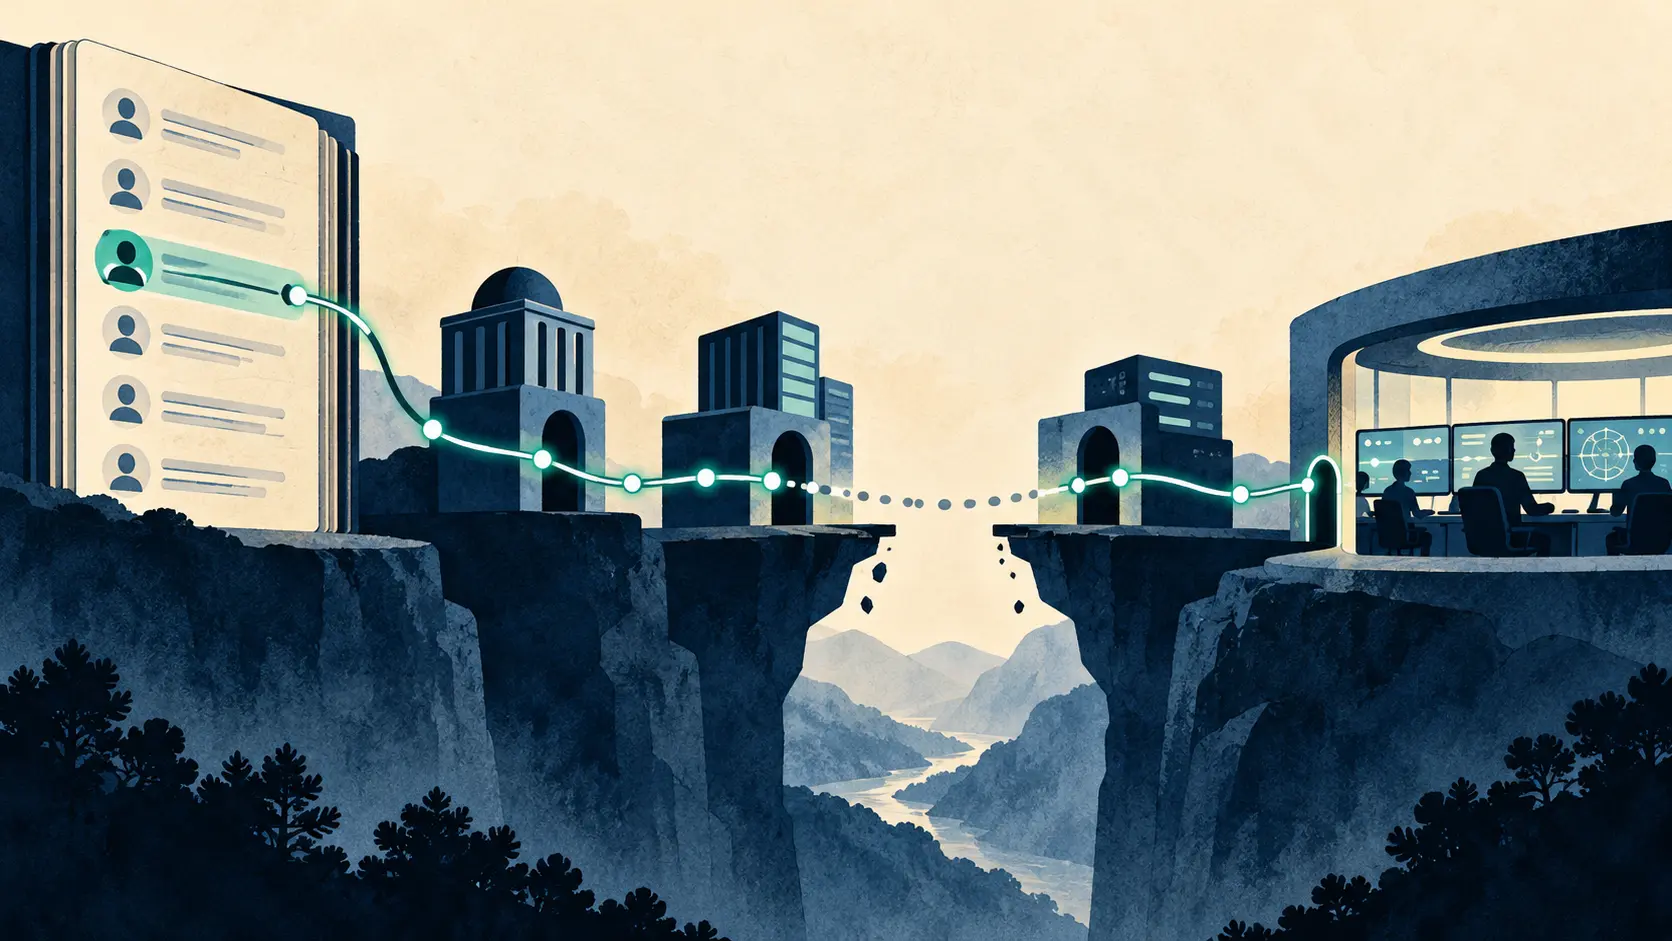
Письмо может попасть в почтовый ящик и даже получить подтверждение, хотя у адресата нет доступа к затронутой сети, права запрашивать изменения или известного канала к нижестоящему оператору. В реестре контакт выглядит действующим. Но цепочка ответственности может оборваться до того, как сообщение попадёт к тому, кто способен разобраться.
В этом состоит исходная проблема APNIC prop-171 — «Operational Accountability for Abuse Contacts in Sub-Allocated Address Space». APNIC-127 требует объект Incident Response Team (IRT) для каждой записи о ресурсе и периодической проверки указанного контакта. Ответ на проверочное письмо показывает, что адрес доступен. Он не показывает, что сообщение попадёт организации, знакомой с соответствующим клиентом, префиксом, маршрутизатором или сервисом.
Разрыв возникает, когда владелец ресурсов передаёт другой организации адресное пространство или связность. Upstream-провайдер может вести реестровую запись и центральную abuse-службу, тогда как downstream-компания эксплуатирует саму сеть. Между ними могут быть посредники. Публичный реестр даёт полезную точку входа, но не раскрывает операционные границы за ней.
Авторы предложения утверждают, ссылаясь на операционные данные, что значительная доля некоторых сообщений APNIC о неотвечающих или неработающих контактах IRT относится к субаллоцированному пространству. В документе нет числа случаев, знаменателя, периода, метода выборки или данных, которые можно независимо проверить. Поэтому это позиция авторов о проблеме, а не количественная оценка для региона или всех сообщений об abuse.
Что предложение меняет — и чего не требует
Принцип prop-171 таков: если ресурсы использует нижестоящая организация, вышестоящий владелец должен обеспечить надёжный операционный путь от зарегистрированного abuse/IRT-контакта к стороне, обрабатывающей сообщения об этом адресном пространстве. Единую архитектуру документ не навязывает. Контакт может вести downstream-оператор; центральная upstream-служба может определить клиента и переслать сообщение; возможен и иной порядок, если обоснованные обращения без неоправданной задержки попадают к ответственному адресату.
Гибкость существенна. Хостинг, оптовые услуги, корпоративные сети и управляемые сервисы устроены по-разному. Предложение также не требует публиковать все контакты нижестоящих клиентов. Команда безопасности может быть доступна для обращений без раскрытия личных адресов и внутренней схемы эскалации.
Текст не меняет существующую периодичность проверок и не вводит новый аудит или механизм соблюдения правил. APNIC не становится органом расследования abuse, а Секретариат не получает новых полномочий принуждения. Однако эти ограничения не объясняют, чем подтверждать работоспособность маршрута. Если APNIC не изучает содержание сообщений и не проверяет операторов, какие доказательства должен хранить upstream-владелец? Можно тестировать путь от почтового ящика до команды, вести журнал эскалации, фиксировать получение или распределение ответственности. У вариантов разные издержки, последствия для приватности и риск формального исполнения.
Одно поле контакта не показывает следующий шаг.
Оценка Секретариата указывает на пробел в определениях
Оценка воздействия Секретариата отмечает, что вопрос не в изменении схемы Whois. Неясно, что означает «надёжный операционный путь» и как его определять или проверять. Кроме того, предложение не устанавливает минимальный размер субделегирования. У крупной организации множество небольших сегментов с разными операторами и контактами; для одного адреса может подходить несколько контактов. Чем детальнее обязанность, тем точнее нужно определить, что должен поддерживать upstream-владелец.
В оценке отмечены два противоречия. Во-первых, действующая политика уже может охватывать некоторые схемы: владелец вправе создавать клиентские объекты IRT либо использовать собственный IRT, если сам остаётся ответственным. Prop-125 оставляет за upstream-владельцем проверку, если downstream-контакт неверен или не отвечает. Во-вторых, действующее правило не вполне ясно определяет ответственность после того, как сообщение дошло до действующего контакта. Prop-171 стремится закрыть этот участок, но её формулировки могут восприниматься как новое ожидание правоприменения, хотя текст отрицает создание такого механизма.
Это не редакционная мелочь, а граница контроля. Если APNIC должна проверять, дошло ли сообщение до способного действовать оператора, от реестра могут потребовать оценивать пересылку, ответственность downstream и жалобы на задержку. Если отвечает upstream-владелец, правило должно назвать сохраняемые доказательства и последствия сбоя передачи. Если обращения обрабатывает downstream-оператор, запись должна прояснять его роль и одновременно сохранять маршрут эскалации.
Отсутствие консенсуса оставляет задачу проектирования
На APNIC 62 группа Policy SIG не достигла консенсуса по prop-171 и вернула её в список рассылки. Это не принятие предложения и не вывод о том, что описанной проблемы нет. На отдельной странице prop-171 до сих пор указано «For Discussion at APNIC62 OPM», тогда как общий список отражает отсутствие консенсуса и обсуждение в списке. Это расхождение в обновлении страниц, а не свидетельство скрытого решения; статус следует проверять по итоговому отчёту и актуальному перечню.
Переработанный проект будет проще проверить, если разделит четыре вопроса: кто владеет реестровой записью; кто эксплуатирует затронутую сеть; кто принимает и пересылает сообщение; какие записи подтверждают передачу. Также следует пояснить, как применять формулировку «без неоправданной задержки». Для всех инцидентов не нужен один и тот же срок, но процедуру оценки можно описать.
Получение не равно решению. Реестр помогает найти контакт и поддерживать его в актуальном состоянии. Он не способен установить, правдива ли жалоба, обоснована ли требуемая мера или что команда должна раскрыть о расследовании. Подтверждение передачи должно показывать, что обращение дошло до ответственной стороны, не превращая APNIC в арбитра по существу и не раскрывая чувствительные данные клиентов.
APNIC-127 уже требует контролируемые контакты и проверку раз в шесть месяцев. Это не пустая основа. Prop-171 спрашивает, включает ли ответственность, которая делает контакт полезным, следующий шаг передачи. После APNIC 62 «доступен для связи» и «несёт ответственность» остаются разными утверждениями.
Источники
- APNIC, страница prop-171 и указанный статус. Страница
- APNIC, текст prop-171 v001 и оценка Секретариата. Текст
- APNIC 62, официальный отчёт. Отчёт
- APNIC Blog, итоги Policy SIG на APNIC 62, 25 сентября 2026 года. Статья
- APNIC-127, действующая политика. Политики
- APNIC, запись prop-125. Страница
- APNIC, актуальный список предложений. Список
- APNIC, процесс разработки политики. Процесс
- Heng Lu, Note 65, «Running-Code Primacy» (только как редакционная перспектива). Статья
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров