
Resumo
- Quando os clientes não conseguem acessar o serviço de uma empresa, a equipe precisa descobrir qual rede pode investigar o problema. Um ASN ajuda a localizar uma fronteira de política, mas não identifica sozinho todos os provedores nem explica a interrupção.
- O formulário do RIPE de 1994 já separava informações administrativas e técnicas; a BCP de 1996 esclareceu quando um ASN próprio acrescentava informação de roteamento.
Análise
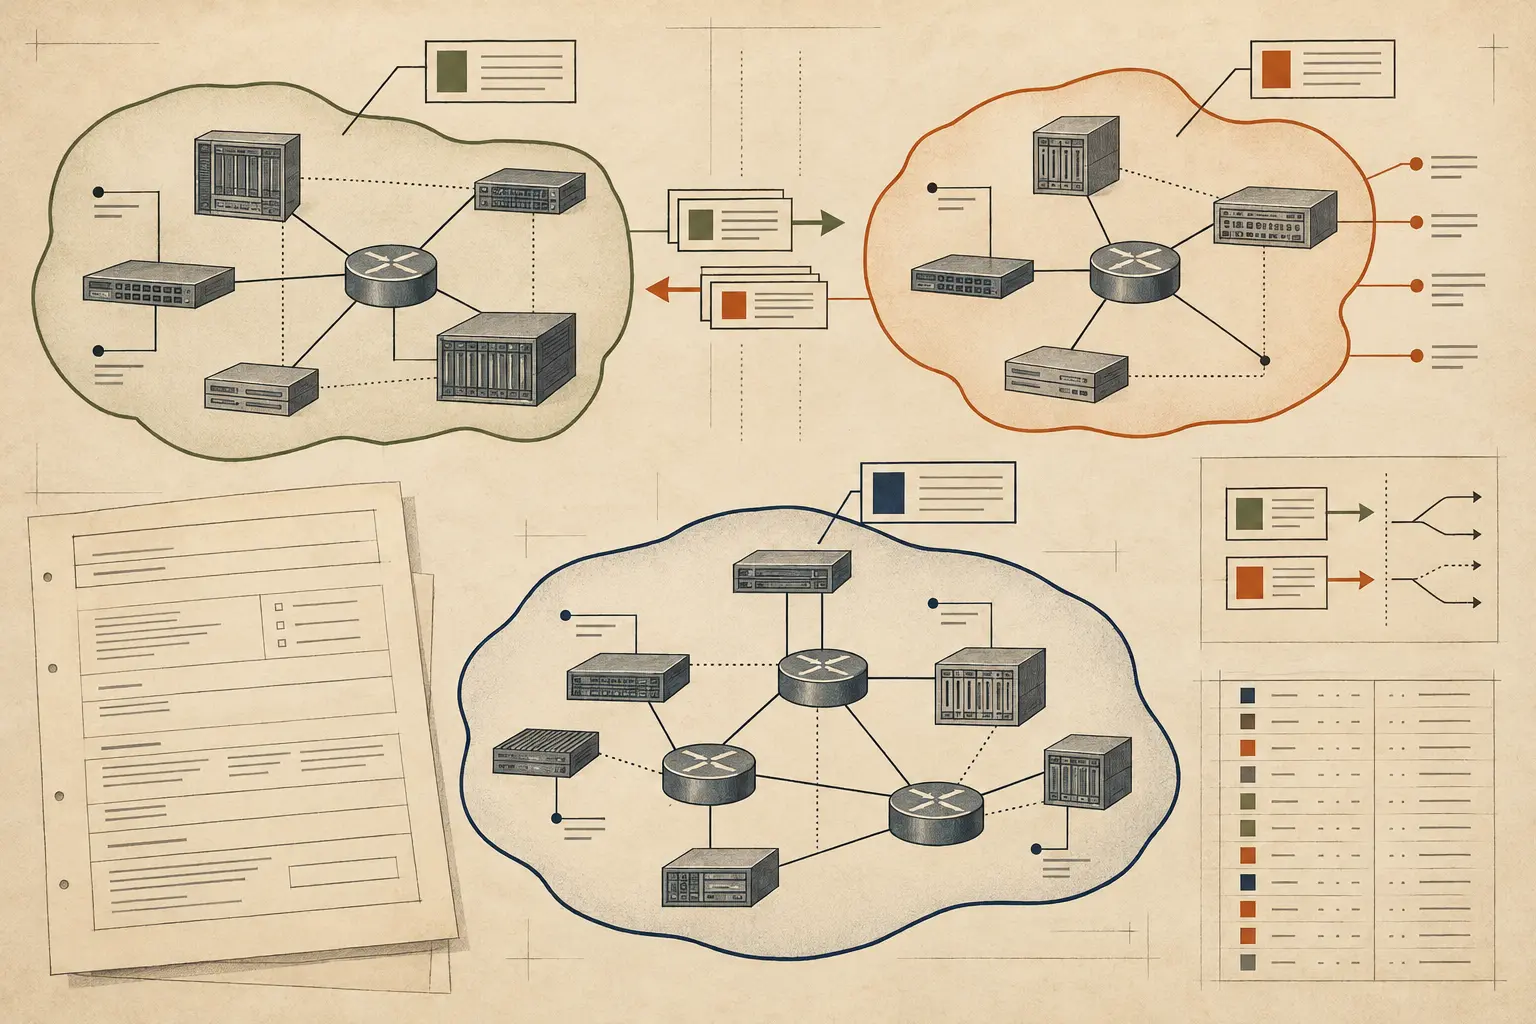
Imagine uma empresa cujos clientes deixam de alcançar seu serviço. A equipe precisa descobrir qual rede pode investigar, embora cada operador no caminho veja apenas parte do percurso. Um ASN pode ajudar a localizar uma fronteira de política nos registros de rota; sozinho, porém, não identifica todos os provedores envolvidos nem explica a interrupção. Essa diferença entre uma pista útil e uma resposta completa ajuda a entender por que a definição importa. Em 1996, a RFC 1930 definiu um sistema autônomo como um ou mais blocos de endereços IP sob uma política de roteamento única e claramente definida.
Para um cliente ligado a um só provedor, a consequência era direta. Se suas rotas seguiam a política do provedor, a RFC 1930 dizia que normalmente não era necessário um AS separado; os prefixos poderiam integrar o AS do provedor. Uma rede conectada a vários provedores era diferente se precisasse expressar suas próprias preferências de roteamento. A pergunta não era quantos cabos, roteadores ou contratos existiam, mas se os anúncios da rede representavam uma política diferente daquela dos pares.
A documentação já mostrava essa distinção. O RIPE-109, de 1º de março de 1994, dividia o pedido de um AS em partes administrativa e técnica. A primeira era obrigatória. A segunda podia estar incompleta no envio inicial, embora o RIPE pedisse que os detalhes fossem apresentados depois. O formulário incluía um objeto AS com expressões as-in e as-out, usadas para descrever quais rotas o operador aceitava de seus pares e quais anunciava a eles. A RFC 1930 afirma que sua orientação mais abrangente se baseou nesse documento regional.
A BCP corrigia um erro de categoria, além de definir um identificador de protocolo. A definição antiga associava um AS a uma única administração técnica e a um protocolo interno comum. A RFC 1930 observou que um mesmo AS podia usar vários protocolos internos e métricas e ainda apresentar um plano coerente para o exterior. Uma empresa, por sua vez, podia abrigar políticas diferentes. O limite relevante era a política visível para outras redes, não o organograma nem a lista de equipamentos.
Como o espaço de números era finito, essa precisão também importava. A RFC 1930 descreveu o campo como tendo 16 bits e registrou cerca de 5.100 AS atribuídos, com menos de 600 em roteamento ativo na Internet global, segundo os autores em 1996. Esses dados são históricos, não atuais. O documento desaconselhava criar um AS apenas por hábito administrativo e reservava 64512 a 65535 para uso privado. Em 2007, a RFC 4893 definiu uma transição gradual do BGP para números de quatro octetos, com mecanismos de compatibilidade; a RFC 6793 a substituiu depois.
A história não é apenas sobre escassez. É sobre o que o número deveria representar. Um ASN pode identificar uma fronteira de política em registros públicos e caminhos BGP; sozinho, não prova quem opera cada roteador, se uma rota foi aceita ou onde um serviço é oferecido. O formulário, o protocolo e a observação da rede são registros diferentes. Tratá-los como equivalentes transforma um identificador útil numa afirmação que ele não consegue sustentar.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance