
Resumo
- A RFC 9218 trata a prioridade HTTP como sugestão e uma das entradas do escalonamento; ela não garante ordem de processamento, transmissão ou conclusão.
- Um registro defensável liga o sinal visto em cada salto à regra de combinação, ao estado do escalonador, à alocação de bytes e ao resultado percebido.
Imagine uma borda compartilhada entregando uma página, uma folha de estilo crítica e várias imagens. O navegador marca a folha com u=0. Um painel registra o campo e declara que o recurso crítico foi protegido. Porém, a borda combina um sinal de resposta da origem com regras locais de equidade e capacidade. Uma imagem pequena termina primeiro enquanto a folha aguarda trabalho da origem. O campo permaneceu; a ordem presumida, não.
É um caso hipotético, não o relato de um incidente de fornecedor. Ele separa a preferência do cliente, o tratamento do intermediário, a opinião da origem e a decisão do escalonador. São fatos relacionados, mas um não substitui o outro.
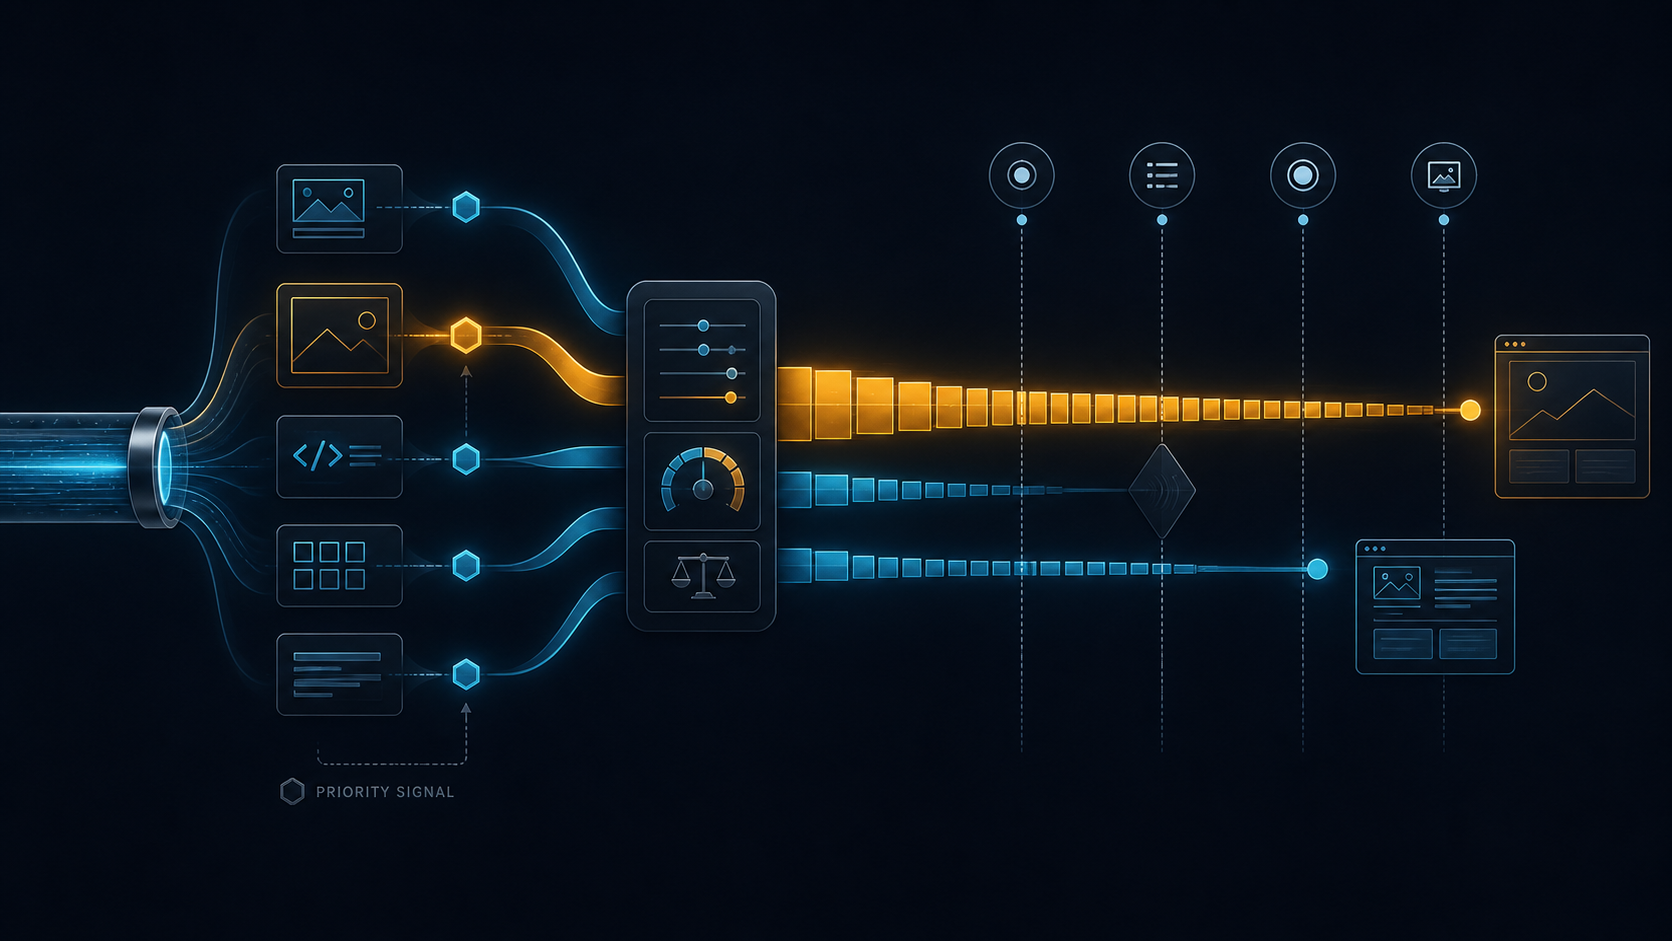
A RFC 9218 define um esquema extensível de priorização de respostas HTTP. O campo Priority leva um sinal de ponta a ponta. Frames PRIORITY_UPDATE de HTTP/2 e HTTP/3 levam prioridade inicial ou revista em um único salto. Ver o campo no navegador não prova qual valor chegou ao escalonador final.
Os parâmetros iniciais são deliberadamente simples. A urgência u vai de 0 a 7; números menores indicam maior precedência e o padrão é 3. O booleano incremental i indica se partes da resposta já geram saída útil e o padrão é falso. Eles exprimem a visão do endpoint, não um algoritmo universal de fila, banda ou conclusão.
A norma é direta: sinais são sugestões e não garantem uma ordem específica de processamento ou transmissão. O escalonamento inclui implementação, ambiente, tamanho, cache, prontidão da origem, congestionamento e multiplexação. Mesmo respeitando a urgência, uma resposta pequena e menos urgente pode terminar antes de outra grande e urgente.
Por isso, a ordem de conclusão isolada engana. Uma resposta grande prioritária pode receber mais banda e ainda terminar depois. Uma resposta incremental pode compartilhar capacidade porque os primeiros trechos já têm valor. Primeiro byte, primeiro byte útil, conclusão e renderização são quatro resultados diferentes e não cabem em um único indicador verde.
A prioridade também muda depois da solicitação. Um prefetch em segundo plano pode se tornar urgente quando começa a navegação. Um PRIORITY_UPDATE carrega o conjunto atual de parâmetros e pode competir com a abertura do stream. A evidência precisa guardar a sequência dos campos e frames, o horário de recepção e o estado do escalonador que os aplicou.
Intermediários criam outra fronteira. Podem combinar a prioridade da solicitação do cliente com a prioridade da resposta da origem; a RFC 9218 deixa a regra para a implementação. Ao agrupar vários clientes numa conexão de backend, obedecer de forma absoluta a todo u=0 pode atrasar outros usuários. Uma política local de equidade pode limitar a vantagem e continuar correta, embora contradiga a previsão simples do painel.
A RFC 9113 registra que o mecanismo anterior da RFC 7540 teve implementação desigual e foi descontinuado no HTTP/2 atual. Quando sinalizar prioridade importa, recomenda-se uma alternativa como a RFC 9218. Uma captura chamada apenas de “prioridade HTTP/2” deve identificar esquema, configuração negociada e comportamento da implementação.
Um recibo do efeito de prioridade deve reunir identidade da solicitação e resposta, valores exatos de Priority, cada PRIORITY_UPDATE com salto e ordem, resultado da combinação, política e trabalho concorrente, bytes alocados e tempos até o primeiro byte, o primeiro byte útil, a conclusão e a renderização. Inclua cache, tamanho, prontidão da origem e compartilhamento da conexão. É uma síntese operacional editorial, não um objeto de protocolo da IETF.
Assim R066 permanece separado dos temas próximos. BGP Add-Path pergunta se caminhos anunciados têm domínios de falha independentes. A RFC 8097 trata da procedência do estado de validação de origem. R065 tratou da autoridade respaldada pelo certificado. Aqui a pergunta é se uma sugestão de escalonamento HTTP produziu o comportamento de entrega que lhe foi atribuído.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance