
Resumo
- O SID consciente de recursos mantém a instrução SR e acrescenta a escolha de banda, buffers e filas; ele não atesta que esses recursos existem em cada salto.
- A revisão 20 proíbe o uso de um NRP incompleto, exige conclusão em todos os nós e determina que vínculos inconsistentes deixem de encaminhar por padrão.
- Um nó comprometido pode inflar capacidade ou não alocar o que anunciou. Intenção, admissão, alocação, vínculo, fallback e resultado precisam de recibos distintos.
O nome da faixa não enche o reservatório
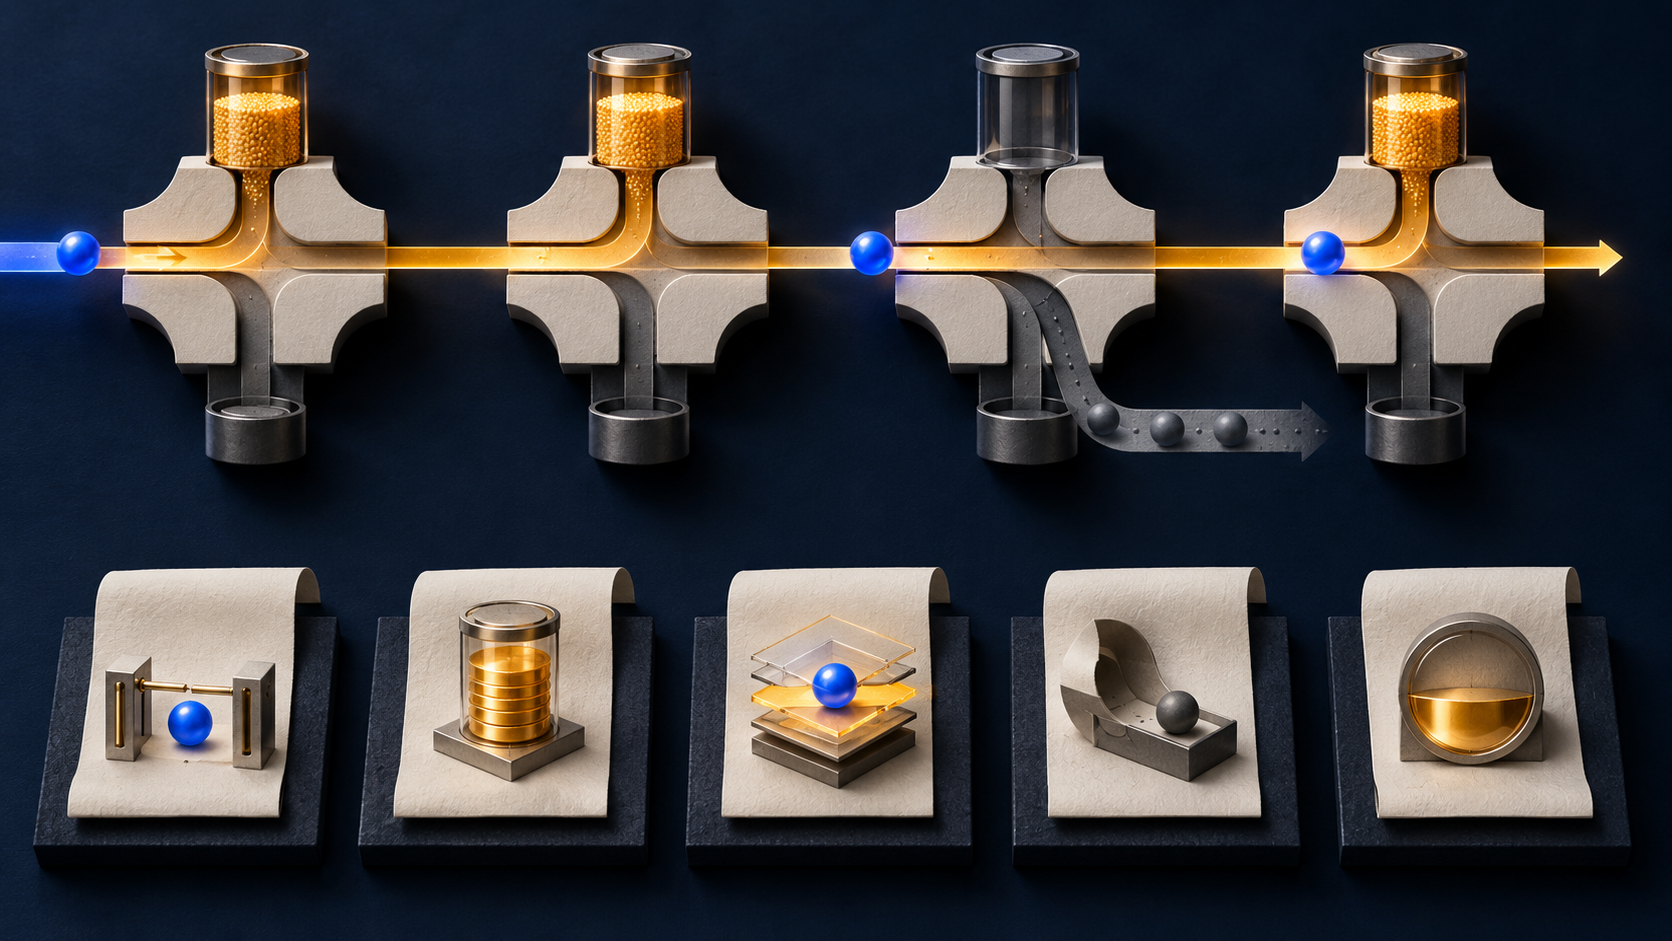
A arquitetura SR, o SR-MPLS e o SRv6 tratam SIDs como instruções. A revisão 20 associa a essas instruções subconjuntos de banda, buffer e filas, localmente ou por toda uma Network Resource Partition.
Isso comprime topologia e escolha de recursos em um identificador, mas não comprime a evidência. RFC 9543 e RFC 9732 explicam a realização e a arquitetura do NRP. O SID informa qual partição deveria servir o pacote; não prova admissão, instalação, consistência nem SLA.
A revisão 20 trata a ativação como commit distribuído. Todos os participantes precisam alinhar SID ou locator e NRP. O controlador confirma a conclusão e deve poder desfazer falhas parciais. Uma associação recusada precisa ser reportada; o NRP não pode servir tráfego antes do provisionamento completo; a atualização termina apenas quando todos os nós terminam.
Ao detectar vínculo inconsistente, o nó deve deixar de usar o SID afetado por padrão e registrar o erro. Mas um nó comprometido pode mentir: não alocar, exagerar disponibilidade ou degradar seletivamente. Autenticação mútua, autorização, integridade e proteção contra replay protegem a declaração, não a fila física.
O fallback preserva alcance e perde a garantia
Sem recursos locais, o padrão é descartar; um controle permite best effort. Tráfego acima da alocação também pode cair ou perder prioridade. O fallback deve ser registrado e reportado. Durante manutenção, essa decisão pode preservar a sessão, mas a chegada do pacote não comprova o serviço reservado. O evento precisa apontar NRP, fluxo, intervalo e compromisso comercial.
Um sequestro de Flexible Algorithm compromete caminho e isolamento. Limiares de admissão também precisam impedir que novas partições esgotem o plano SR básico. Portanto, canal seguro, alocação correta e desempenho observado são controles diferentes.
Código declarado não é auditoria independente
O rascunho registra um relato da Huawei sobre roteadores em produção. A ressalva de RFC 7942 diz que a IETF não verificou as informações, não endossa a implementação e não oferece um catálogo. É evidência relevante de experiência, não teste de interoperabilidade ou SLA.
O Datatracker, o histórico e a API mostram um Internet-Draft do SPRING em IESG Evaluation, AD Followup e DISCUSS pendente. As revisões Secdir e Opsdir explicam o endurecimento. A versão 19, o HTML 20 e o XML 20 registram mudança normativa, não adoção.
Como lentes editoriais declaradas, a primazia do código em execução, a especificação mínima com decisões locais e as camadas de realidade levam à mesma disciplina: o SID nomeia; medição e recibos comprovam.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance