Resumo
- O ROV pode rejeitar uma rota incompatível com os ROAs atuais sem consultar o titular do prefixo. A rede decide; a explicação talvez não volte.
- A iROV propõe autorização assinada em tempo real e um canal de retorno. O ganho de alcance citado vem de uma simulação, não de uma implantação global.
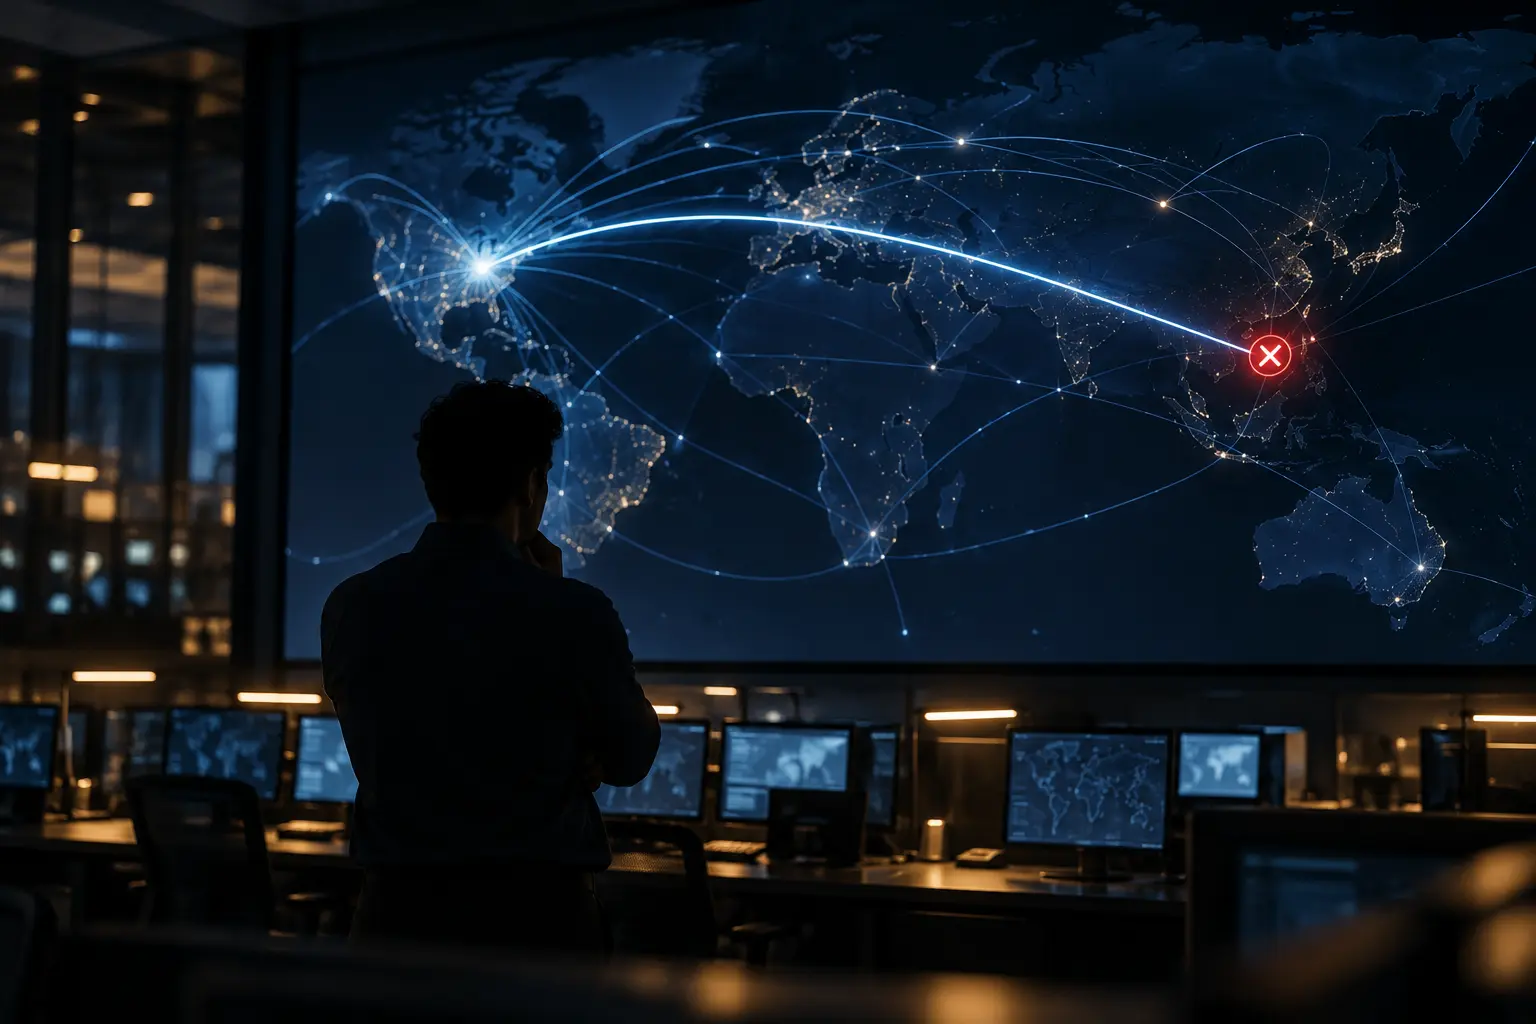
Uma mudança urgente de rota expõe o problema. Durante um ataque, o operador pode redirecionar o tráfego para um serviço de mitigação, mas o anúncio novo ainda contradiz o ROA mantido pelos validadores. O ROV faz o que foi projetado para fazer: considera a rota inválida e a descarta. O titular talvez não saiba onde isso aconteceu nem quantas redes perderam o caminho.
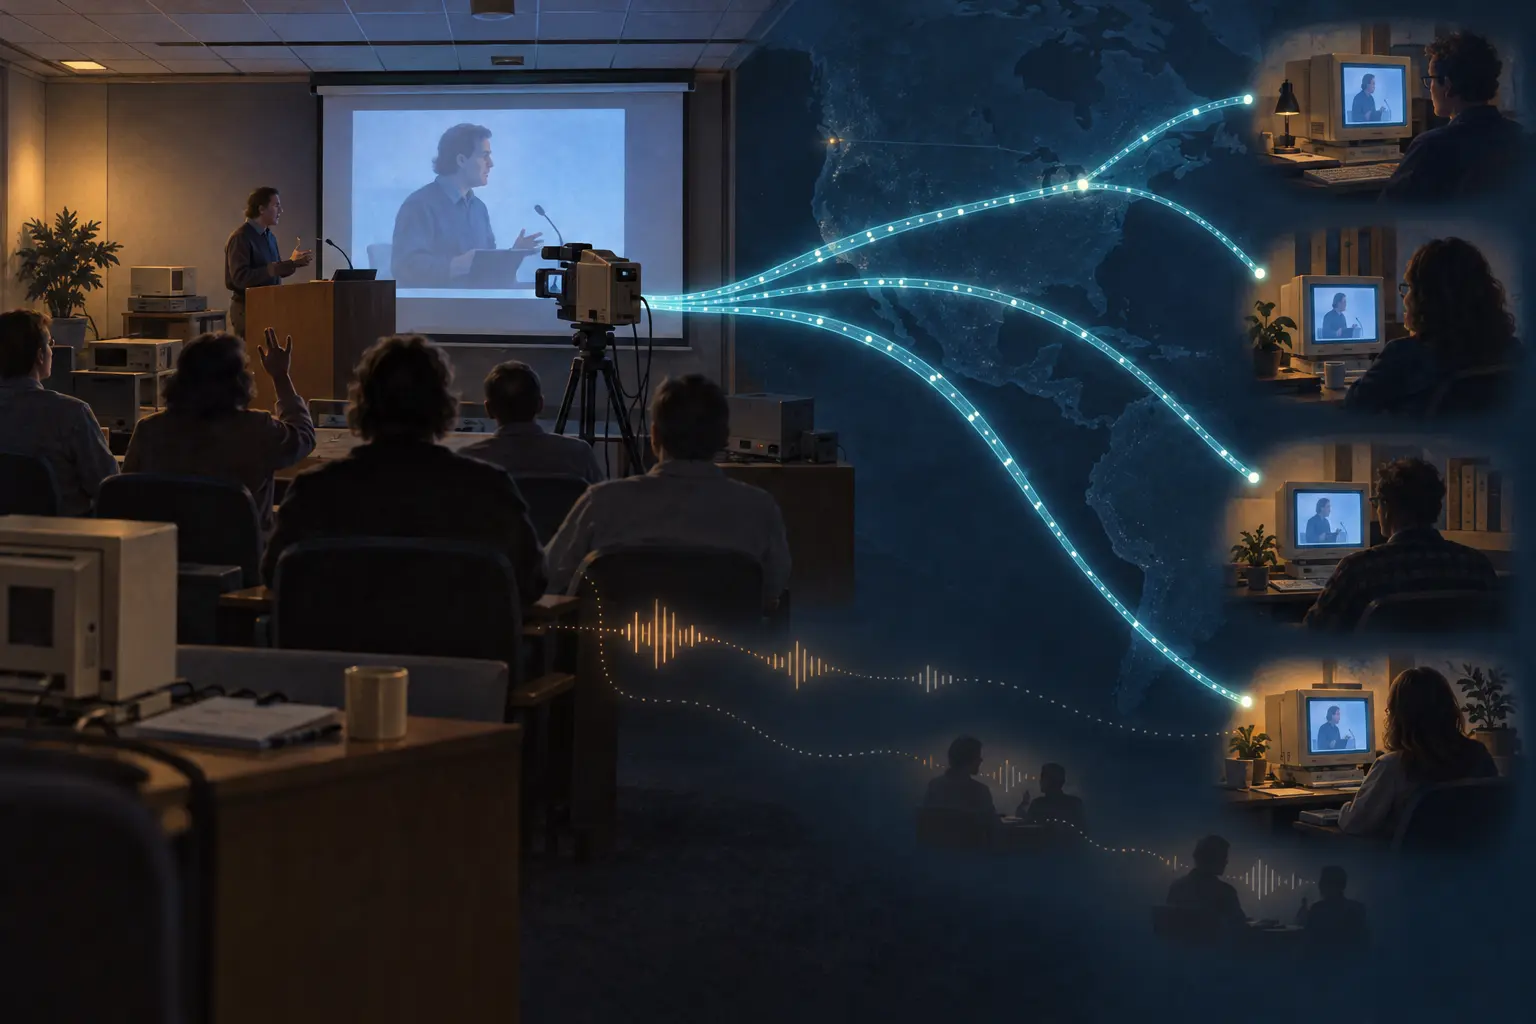
Younsoo Kim, Seungjin Baek, Weitong Li, Tijay Chung e Min Suk Kang propõem a iROV no artigo publicado na USENIX Security 2026; Kang apresentou o trabalho na NANOG 98. Um validador consulta o titular e recebe uma autorização temporária assinada. A resposta pode seguir anexada à rota, para que validadores iROV seguintes a verifiquem localmente, sem repetir a consulta. Consultas probabilísticas reduzem o volume inicial de solicitações.
O número que chama atenção é a melhora de 23% para quase 90% no alcance de mudanças urgentes. Trata-se do resultado da simulação dos autores. O cenário principal fixa em 100% a adoção de iROV entre redes de nível 1, supõe adoção de ROV e probabilidades de consulta por nível e usa um modelo simplificado de propagação e preferência local. Os autores reconhecem que o modelo não representa toda a variedade das políticas reais. O protótipo BIRD/FORT foi executado em um ambiente fechado. Nenhum dos resultados comprova desempenho em uma implantação global.
A troca tem limites claros. Uma rota inválida ainda exige autorização do titular que possa ser verificada criptograficamente; se a consulta falhar ou expirar, volta o descarte normal do ROV. Mas alguém terá de manter o servidor do titular, proteger as chaves, definir a política de consultas, avaliar alertas e responder se uma onda de solicitações virar o próprio incidente. Os autores não quantificam esse custo porque ele depende de cada operação.
A iROV é uma proposta de projeto que merece debate, não uma chave já instalada. A pergunta da NANOG é que retorno o ROV deveria oferecer e como incluí-lo sem criar riscos inaceitáveis. Quem define os parâmetros, quem assume o trabalho de resposta e o que conta como exceção urgente continuam em aberto.
Fontes: artigo da USENIX Security 2026 · sessão oficial da NANOG 98 · RFC 6811: ROV · RFC 6482: ROA. · PDF original
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Círculo Estratégico
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Círculo EstratégicoSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance