
Resumo
- A RFC 9809 atribui EKUs específicos à assinatura de configurações, à configuração de âncoras de confiança, a pacotes de atualização e a comunicações críticas para a segurança. O valor declara uma finalidade certificada; não aprova sozinho um artefato, interlocutor, acionamento ou resultado.
- Uma combinação tecnicamente válida pode ser proibida pela aplicação. A política de emissão, a matriz de usos, a execução pelo relying party, a validação do objeto, a autoridade operacional e a evidência do efeito são controles independentes.
Uma equipe de manutenção pediu um único certificado para duas rotinas: distribuir firmware e trocar as âncoras usadas para verificar os próximos firmwares. A justificativa era eficiente. Haveria uma custódia, uma renovação e menos falhas de integração. A resposta de risco também era simples: a mesma violação que produzisse um pacote malicioso poderia autorizar a chave que o validaria no futuro.
O certificado poderia estar perfeito. Era a concentração de finalidades que não cabia naquele sistema.
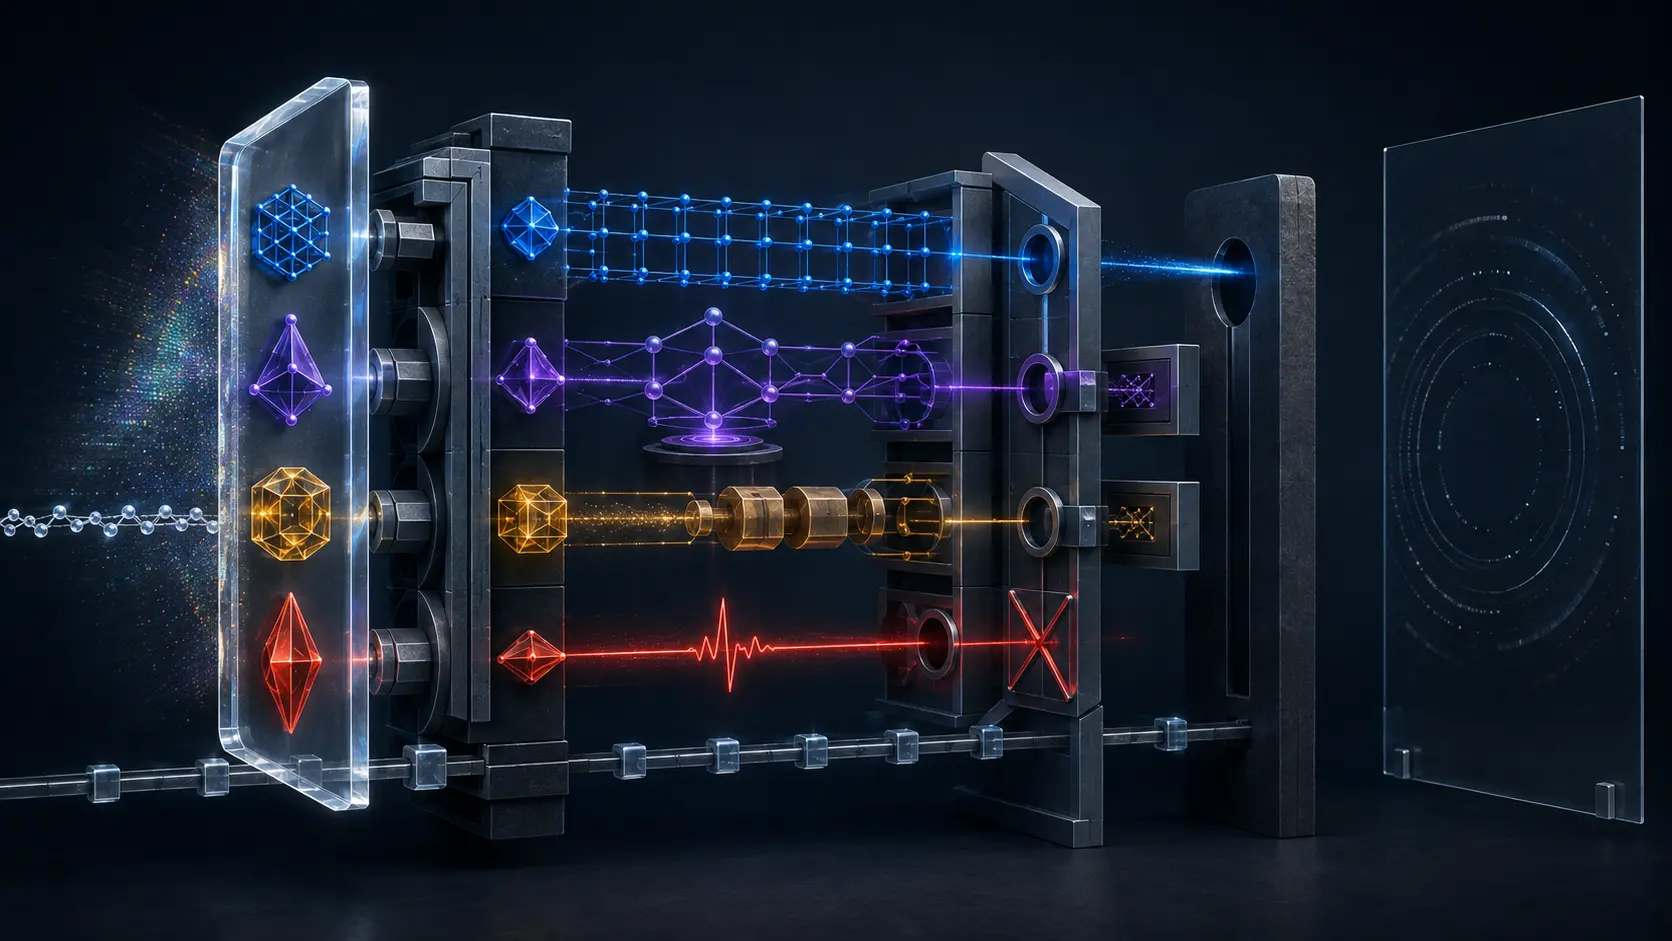
Publicada em julho de 2025 no Standards Track, a RFC 9809 fornece quatro nomes para tratar o problema sem improviso: id-kp-configSigning, id-kp-trustAnchorConfigSigning, id-kp-updatePackageSigning e id-kp-safetyCommunication. Eles representam, respectivamente, configuração, configuração de âncoras de confiança, pacotes de software ou firmware e comunicação capaz de afetar vida, saúde, patrimônio ou meio ambiente.
A página do RFC Editor registra Hendrik Brockhaus e David Goltzsche como autores e fixa o estado documental. O Datatracker do IETF preserva o histórico. No registro SMI da IANA, os propósitos recebem os números 41, 42, 43 e 44 na árvore de key purposes do PKIX.
O ganho é interoperabilidade. Um OID estável permite que uma autoridade certificadora, um perfil setorial, uma biblioteca de validação e uma auditoria reconheçam a mesma finalidade. Ele substitui marcadores privados e evita recorrer a uma finalidade ampla só porque faltava uma mais precisa. O registro coordena a palavra; não governa a instalação onde ela será usada.
A RFC 5280 situa o EKU como restrição dos fins para os quais a chave pública certificada pode servir. Quando Key Usage e EKU aparecem juntos, ambos precisam ser compatíveis. Um bit de assinatura digital permite uma classe de operação. O EKU limita sua função na aplicação. Ainda resta saber se aquele conteúdo, naquele destino e naquela hora, pode ser executado.
Os quatro novos usos não são incompatíveis por definição. A RFC 9809 entrega às normas de aplicação e à política de certificados a decisão sobre combinações aceitas ou recusadas. Isso permite que setores com consequências distintas usem a mesma linguagem sem receber a mesma arquitetura. Uma instalação pode permitir configuração e atualização na mesma credencial; outra pode exigir separação absoluta entre atualização, confiança futura e comunicação crítica.
A CA deve validar o solicitante, emitir Key Usage e EKUs coerentes e tornar sua política identificável. Seu alcance termina antes do contexto de cada relying party. Ela não conhece todas as janelas de mudança, classes de dispositivo, limites físicos ou procedimentos de retorno.
O perfil de aplicação transforma finalidade em regra. Pode exigir id-kp-updatePackageSigning e excluir id-kp-trustAnchorConfigSigning no mesmo certificado. A RFC 9336 oferece restrições de EKUs permitidos e excluídos ao longo do caminho de certificação. A biblioteca local precisa executar a regra inteira. Procurar só o OID desejado não detecta um segundo poder proibido.
anyExtendedKeyUsage também merece vigilância. O curinga reduz atrito de compatibilidade, mas impede demonstrar a redução de autoridade. A RFC 9809 desaconselha seu uso rotineiro. Um vocabulário preciso perde efeito quando o emissor ou o verificador termina aceitando qualquer finalidade.
Depois da validação do certificado vem a validação do objeto. Atualizações ainda precisam de destino, versão, dependências, integridade do conteúdo, atualidade, condições de processamento e retorno. A RFC 9019 separa papéis como autor, autor do manifesto, distribuidor e dispositivo. A RFC 9124 descreve informações do manifesto que ligam carga, componente e instruções. O EKU de pacote não produz esses dados nem prova o resultado após a reinicialização.
Uma configuração assinada pode atingir o grupo errado ou contrariar uma proteção local. A configuração de âncoras é ainda mais sensível porque muda quais autoridades serão aceitas depois. Um identificador próprio cria um ponto em que é possível exigir outra chave, dupla aprovação ou custódia offline. Não escolhe nem opera esses controles.
Na comunicação crítica, a diferença entre intenção e desfecho é vital. A credencial pode limitar a chave ao canal apropriado. O receptor ainda precisa verificar contraparte, contexto, sequência, frescor, replay e significado. Intertravamentos e estado seguro pertencem ao sistema. O OID não atesta que uma máquina parou, que uma rota ficou livre ou que uma pessoa recebeu o alerta.
Há também uma troca entre precisão e exposição. O EKU revela a função do certificado. A RFC 9809 observa que ele pode aparecer em conexões TLS 1.2 ou em logs públicos de Certificate Transparency. A RFC 5246 dá o contexto do TLS 1.2. A RFC 8446 protege no TLS 1.3 as mensagens posteriores ao ServerHello, inclusive certificados. A RFC 9162 define o sistema atual de transparência. Uma via cifrada não elimina registros públicos, outros protocolos ou inventários internos.
Um evento auditável deve ligar a impressão digital e o caminho do certificado, a política da CA, todos os Key Usage e EKUs, a versão da regra de combinação, a decisão do validador, a identidade e o hash do artefato, o alvo, a autorização de ativação e a telemetria final. A frase “certificado válido” cobre apenas um trecho desse percurso.
Em Camadas de realidade, Heng Lu separa declaração simbólica, estado técnico, ato operacional e consequência. Primazia do código em execução exige olhar para a regra que de fato roda. Especificação inicial mínima explica a escolha institucional da RFC 9809: padronizar os quatro nomes necessários e manter as decisões futuras junto de cada comunidade.
Os OIDs não concedem quatro aprovações. Eles permitem localizar quatro poderes. A organização governa quando decide quais podem coexistir, prova que o código obedece e observa o que ocorreu depois.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance