
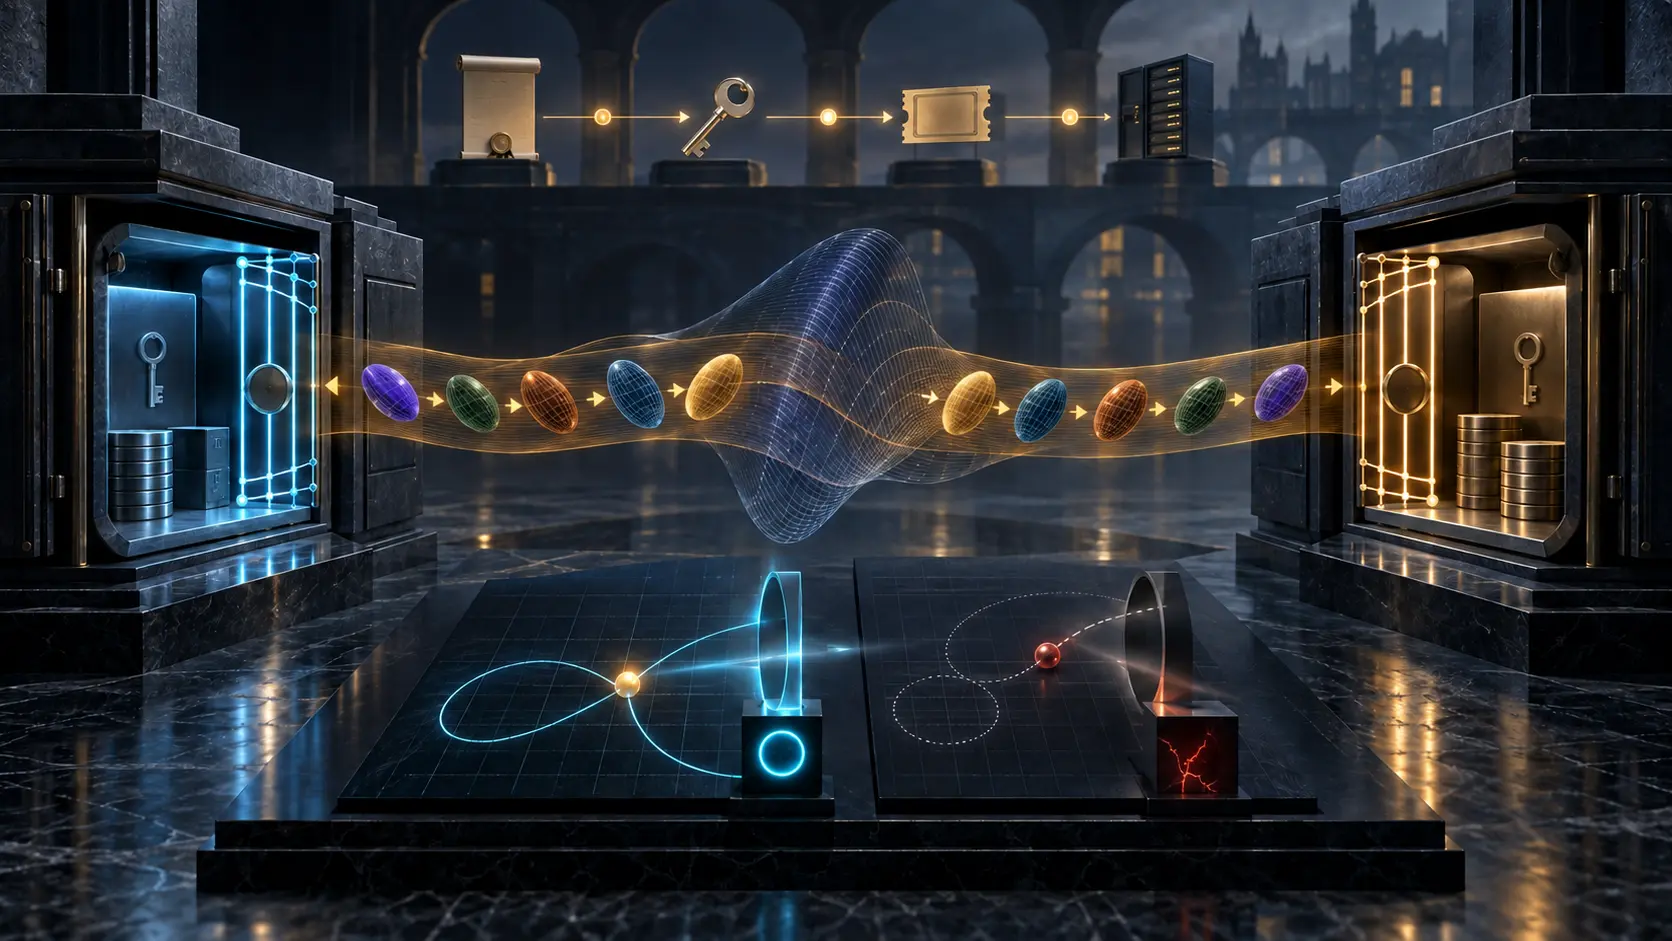
Resumo
- RFC 5349 descreve certificados e assinaturas ECC e acordo ECDH dentro do PKINIT sem alterar a sintaxe ou a semântica das mensagens do RFC 4556. Parâmetros presentes no certificado podem dispensar uma configuração paralela.
- Essa conveniência não substitui política. Cliente e KDC precisam definir parâmetros aceitáveis; a lista enviada em um erro de rejeição não tem proteção de integridade e pode ser manipulada para favorecer uma opção mais fraca ou não preferida em comum.
- Certificado válido, curva reconhecida, ponto público válido, segredo derivado, resposta do KDC, ticket emitido e sessão autorizada são evidências diferentes. A automação precisa preservar as fronteiras em vez de condensá-las em “PKINIT OK”.
Menos configuração não significa menos decisão
RFC 5349 observa que os parâmetros ECC de um certificado do cliente ou do KDC podem ser reutilizados no ECDH. Isso evita manter o mesmo conjunto em um arquivo local separado e reduz divergência operacional.
O certificado, contudo, responde apenas parte da pergunta. Sua cadeia precisa ser confiável, o período precisa estar válido, o uso de chave precisa servir ao propósito e o principal precisa corresponder à identidade pretendida. A curva transportada ainda precisa ser aceita pela política daquele workload.
Há uma diferença importante entre proveniência e autorização. “Veio do certificado validado” informa a origem do parâmetro. “Pode proteger esta conta administrativa hoje” exige outra decisão. Um sistema que usa a primeira frase como substituta da segunda transforma distribuição autenticada em poder irrestrito.
Essa distinção deve aparecer no modelo de dados. Guardar apenas curve=P-256 perde o objeto que forneceu o parâmetro, a regra local aplicada e o nível de assurance. Guardar esses vínculos permite retirar uma opção sem adivinhar quais sessões dependeram dela.
O erro do KDC era um catálogo não autenticado
Quando o cliente envia seu valor público e parâmetros em PA-PK-AS-REQ, o KDC pode rejeitar a escolha. O erro 65 inclui TD-DH-PARAMETERS, uma sequência em ordem decrescente de preferência aparente do KDC.
O mecanismo ajuda duas implementações a encontrar interseção. Mas mensagens de erro Kerberos não têm proteção de integridade. Um atacante pode alterar a sequência, remover opções ou empurrar o retry para parâmetros mais fracos.
Por isso o RFC exige política local dos dois lados quando não há conhecimento prévio. A lista recebida não é uma atualização de allow-list. Ela é evidência de suporte alegado, sujeita a comparação com limites locais.
Uma implementação que aprende automaticamente com o retry cria um risco durável. O primeiro sucesso vira cache; o cache vira configuração herdada; a configuração herdada passa a parecer aprovada. A cadeia precisa registrar qual responsável autorizou o conjunto e quando a exceção expira.
O ponto público continua hostil
Mesmo com a curva aprovada, a chave pública recebida exige validação. RFC 5349 chama atenção para a verificação de que o ponto é válido e está na curva correta, sobretudo quando existe uma chave privada ECDH de longa duração.
Sem essa verificação, interações repetidas podem revelar informação sobre a chave privada até expô-la. O problema não é resolvido pela presença de um OID correto. O identificador seleciona os parâmetros esperados; a validação confirma se os bytes recebidos pertencem ao grupo.
A telemetria precisa ligar falhas ao identificador da chave privada e ao estado de reutilização. Dez pontos inválidos contra dez chaves efêmeras não são o mesmo incidente que dez pontos contra um segredo de longa duração.
O SP 800-56A Rev. 3 do NIST é a referência atual capturada para estabelecimento de chaves e validação. SP 800-186 e FIPS 186-5 fornecem contexto atual de curvas e assinaturas. A atualização anunciada em 2026 deve ser acompanhada; ela não transforma automaticamente a lista histórica de 2008 em política atual nem prova sua retirada.
Derivação compartilhada ainda não era autorização
Depois da aceitação, o KDC envia seu valor ECDH em PA-PK-AS-REP. As partes calculam um ponto comum, convertem a coordenada x e usam o resultado como DHSharedSecret.
O cálculo confirma compatibilidade matemática com aquelas entradas. Ainda faltam validação de identidade, frescor, resposta autenticada, emissão do ticket inicial, obtenção do ticket de serviço e decisão final da aplicação.
É possível derivar um segredo e falhar mais tarde. Também é possível emitir um ticket que não concede o recurso pretendido. O painel deve separar esses estados, porque cada um tem dono, evidência e remediação diferentes.
Uma cadeia operacional útil inclui oferta, política, certificado, ponto, derivação, KDF, resposta do KDC, ticket, autorização e sessão. A cor verde só pertence ao último estado pedido pelo usuário; não deve ser retroativamente aplicada aos anteriores.
Interoperabilidade tem custo de concentração
RFC 5349 exige suporte a P-256 e P-384. Também discute curvas nomeadas e customizadas, eficiência, estrutura algébrica e o risco de uma falha catastrófica atingir muitas chaves quando todos dependem da mesma curva. Não afirma que essa falha ocorreu.
Uma base comum reduz combinações de teste e falhas de negociação. A concentração amplia o impacto de erro de implementação ou mudança criptanalítica. Mais diversidade pode conter um problema comum e, ao mesmo tempo, abrir mais caminhos de parser e validação.
A governança precisa definir população de interoperabilidade, conjunto permitido, prazo de exceções e inventário de dependências. RFC 8636 mostra a mesma fronteira no KDF: ausência de campo pode ser peer antigo ou downgrade, e a política local decide se a compatibilidade permite prosseguir.
O draft pós-quântico PKINIT capturado em 2026 também usa hints e retries, mas continua work in progress. É sinal para planejamento, não prova de comportamento normativo ou implantação.
O documento não prova adoção
RFC 5349 é Informational. A tabela da IANA prova atribuição de números Kerberos, não uso real. O pacote não mede fornecedores, percentuais, incidentes ou sucesso de ataques.
A Minimum Initial Specification de Lu Heng funciona como analogia declarada: o comum deve manter a gramática mínima e a decisão futura fica próxima do participante. Reality Layers ajuda a separar símbolo de curva, documento, validação e acesso. As notas são posteriores e não causaram o RFC.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance