
Resumo
- A IESG aprovou
draft-ietf-mailmaint-expires-06como Proposed Standard em 8 de maio de 2026. O campo registra a data depois da qual a mensagem perde validade, sem transformar essa data em uma consequência operacional universal. - Um sistema de e-mail não pode rejeitar nem descartar a mensagem somente por causa de
Expirese não deve apagá-la por estar vencida, a menos que o proprietário da caixa tenha configurado deliberadamente esse comportamento.
O fim da oferta não é o fim do registro
Mensagens têm utilidades que envelhecem de modo diferente. Uma venda relâmpago termina, um evento passa, uma notificação social deixa de ser atual e um informe periódico é substituído. Continuar dando a todos eles a mesma prioridade de uma mensagem nova é um desperdício de atenção.
O campo Expires fornece um elemento para essa triagem. Ele usa um date-time no formato da RFC 5322, e o criador não pode inserir mais de um campo Expires. A partir da data informada, a mensagem “perde sua validade”.
O texto para nesse ponto por um motivo. Perder validade não tem uma consequência única aceita pelo grupo de trabalho. Não é sinônimo automático de rejeitar, esconder, recolher, apagar ou desconsiderar. Implementações anteriores também não adotaram um só comportamento.
Além disso, quem escolhe a data não é uma parte neutra. A empresa que emitiu uma oferta pode querer que as condições anunciadas sumam depois da campanha. O autor de uma instrução contestada pode preferir que ela não apareça em uma busca futura. A data é uma declaração do criador; não é consentimento do destinatário.
O evento normativo e o estado atual
A IESG publicou a aprovação às 22h11 UTC de 8 de maio de 2026. O documento vem do Mail Maintenance Working Group e segue para o Standards Track como Proposed Standard. No congelamento das fontes deste artigo, a revisão 06 estava na fila do RFC Editor, aguardando o primeiro editor, e a ação da IANA aparecia como RFC-Ed-Ack.
O registro Message Headers da IANA já classifica o Expires de correio como standard e aponta para o Internet-Draft. Existe uma entrada separada para Netnews. O mesmo nome de campo não torna iguais os significados e efeitos de sistemas distintos.
Há uma história anterior em mapeamentos com X.400 e em registros mais antigos de cabeçalhos. Produtos desenvolveram práticas variadas. A especificação atual não apaga essa história para fingir que sempre houve uma ordem clara. Ela estabelece a menor semântica compartilhada e impede que o atalho mais destrutivo vire padrão implícito.
Essa é uma coordenação deliberadamente fina. O campo pode ser transportado e entendido por diferentes sistemas. Cada leitor ainda pode inovar na apresentação, em vistas e em regras de organização, desde que a autoridade local permaneça identificável.
Quatro fatos onde a interface mostra um só
A arquitetura de e-mail distingue Message Creator e Message Reader. O Reader pode ser o agente de armazenamento ou o aplicativo usado pela pessoa. Ele tem opções legítimas: reduzir destaque, omitir de uma visão principal ou oferecer limpeza controlada pelo usuário.
Mas o documento determina que o software não deve rejeitar ou descartar uma mensagem apenas porque a data passou. Também recomenda que não apague uma mensagem já vencida se o proprietário não tiver configurado intencionalmente esse resultado.
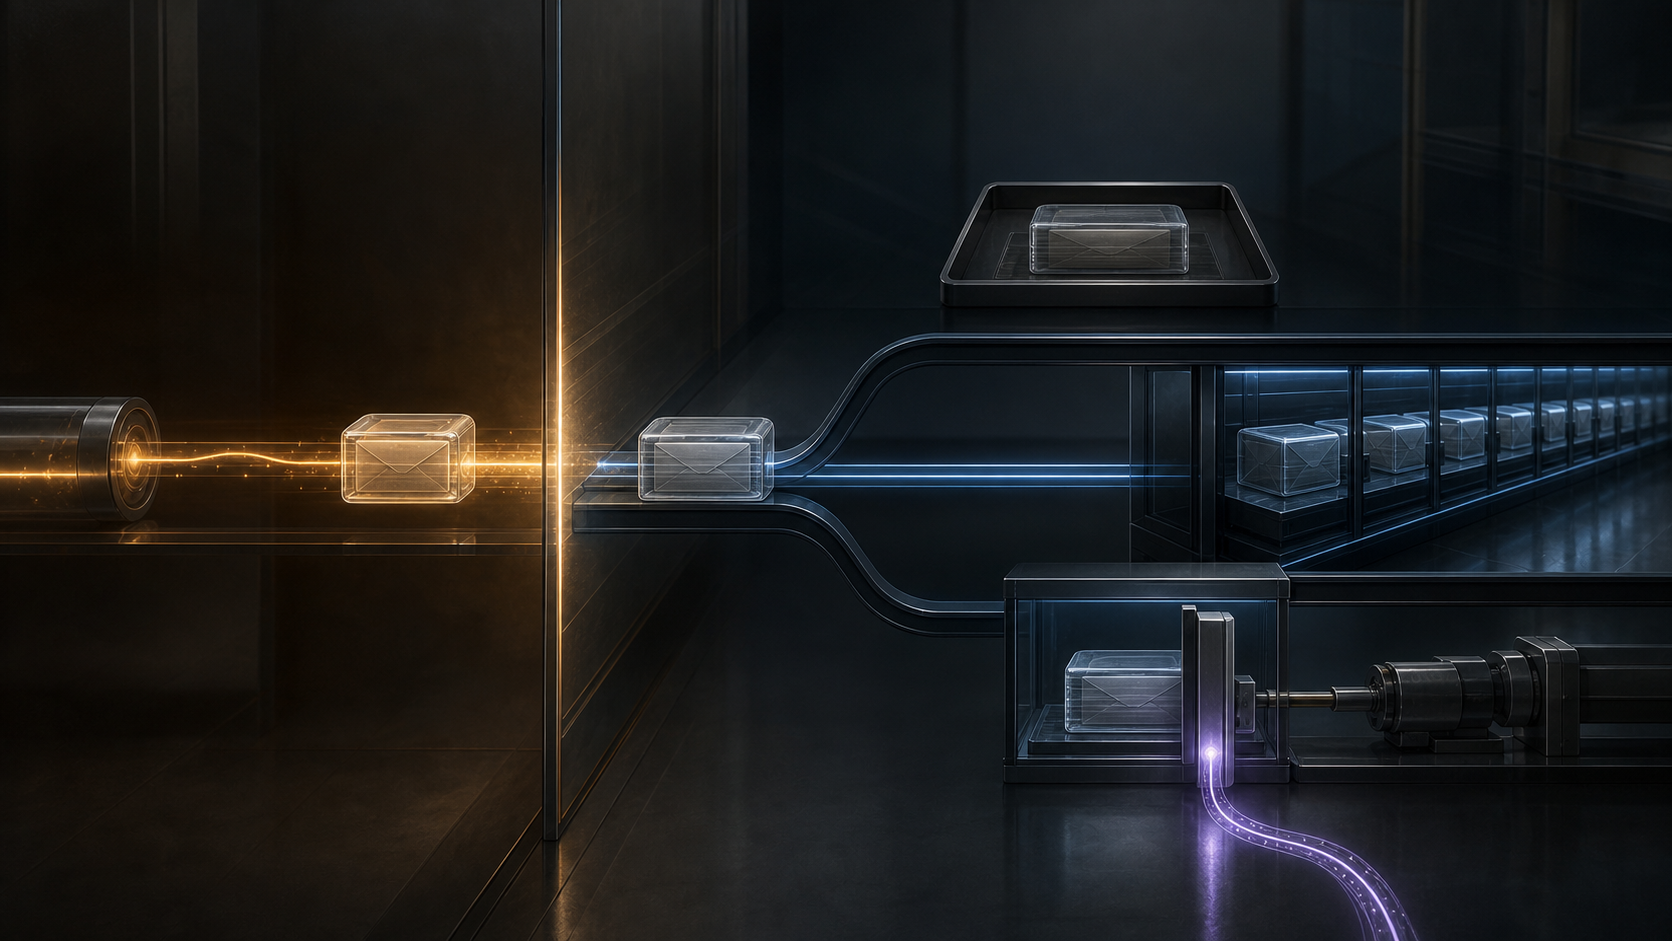
Na prática, existem pelo menos quatro fatos: o sistema analisou a data; mudou a apresentação; marcou a mensagem para exclusão; removeu os dados definitivamente. Cada passagem tem uma fonte de decisão, um risco e uma possibilidade diferente de reversão.
O IMAP4rev2 torna duas dessas passagens explícitas. A flag \Deleted marca um estado. EXPUNGE remove definitivamente as mensagens que têm essa flag, enquanto UID EXPUNGE restringe o conjunto por UID. Outros armazenamentos podem usar operações diferentes, mas precisam oferecer uma trilha equivalente.
Misturar toda a sequência em uma função chamada “expirar” elimina a pergunta central: a ação veio da afirmação do remetente, de uma escolha de interface, de uma regra do dono da caixa ou de uma rotina de destruição? Sem essa resposta, não existe controle auditável.
Assinatura não é procuração
Uma assinatura DKIM pode demonstrar que um domínio assumiu alguma responsabilidade pelo material selecionado da mensagem. Se o campo Expires estiver assinado, alterações posteriores podem ser detectadas dentro das condições do DKIM.
Isso não comprova que a data seja correta, razoável ou favorável ao destinatário. Muito menos dá ao domínio assinante poder sobre a retenção da caixa de outra pessoa. Verificar a autoria de uma afirmação não aumenta a autoridade de quem a fez.
A infraestrutura digital erra quando transforma qualquer dado padronizado e autenticado em uma instrução. O dado pode ser evidência forte dentro de seu escopo e continuar sem permissão para produzir uma consequência fora dele.
Automação continua possível. O sistema pode considerar a data, a autenticação, o histórico do remetente, a classe da mensagem e as preferências do proprietário. O requisito é mostrar qual regra local converteu esses elementos em apresentação ou remoção.
O campo também está disponível para abuso
O criador pode escolher uma data no passado distante, no futuro próximo ou muito adiante. Sem contexto adicional, o Reader não pode presumir que o valor seja preciso ou bem-intencionado.
Uma data passada pode diminuir a visibilidade de spam antes da denúncia. Um prazo próximo pode dificultar a localização de uma reclamação depois de alguém agir. Uma data distante pode tentar prolongar a presença na caixa de entrada. Por isso, o campo dificilmente decide sozinho se a mensagem é desejada ou fraudulenta.
O valor pode ajudar a interface sem se tornar um veredito. “Prazo declarado pela mensagem já passou” é uma descrição verificável. “Pode apagar com segurança” é uma decisão que exige política, contexto e um responsável diferente.
Essa escolha de linguagem evita que uma inferência do produto se disfarce de fato transmitido pelo padrão.
Fontes
- IETF Datatracker — Updated Use of the Expires Message Header Field
- IETF Datatracker — histórico do documento
- IETF Datatracker — relatório do responsável
- Lu Heng — Minimum Initial Specification
- Lu Heng — Running-Code Primacy
- Arquivo de e-mail da IETF — ação da IESG
- IANA — registro Message Headers
- Internet-Draft, revisão 06
- RFC 2156 — mapeamento MIXER
- RFC 4021 — registros de cabeçalhos de e-mail e MIME
- RFC 5322 — formato de mensagem da Internet
- RFC 5536 — formato de artigo Netnews
- RFC 5598 — arquitetura de e-mail da Internet
- RFC 6376 — assinaturas DKIM
- RFC 9051 — IMAP4rev2
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance