Resumo
- A pessoa recebe um subject pairwise por site; o identificador de chave, o handle e a impressão digital da chave do agente continuam iguais entre sites.
- O rascunho diz que dois sites podem comparar esses campos e relacionar os subjects separados à mesma pessoa. O teste registrado cobriu um login humano em um único site.
O emissor também concentra informação. Ele mantém o segredo HMAC e pode calcular o subject de qualquer pessoa para qualquer site; também vê cada login para o qual emite um token. O subject pairwise dificulta que os sites juntem pessoas diretamente por esse campo. O emissor consegue calcular a relação, e sites que cooperem podem usar a identidade compartilhada do agente como chave de comparação.
Essa é a costura de privacidade do Acts-For, um Internet-Draft individual atualizado em 21 de outubro de 2026. A proposta deixa a pessoa entrar com um ~handle e uma passkey sem entregar o mesmo identificador pessoal a todos os sites. O site publica um registro DNS; o emissor o cadastra como cliente. A pessoa faz uma nova autenticação com passkey e o site recebe um subject calculado para aquele domínio.
O rascunho calcula esse subject usando um segredo HMAC do emissor, o identificador interno da pessoa e o domínio normalizado do site. A mesma pessoa recebe valores diferentes em dois sites. Comparar apenas os subjects não reúne as contas. No OpenID Connect, um identificador pairwise fica associado a cada relying party, em vez de se repetir por toda parte.
O caminho do agente leva outros campos. Um agente autorizado pede ao emissor um acts-for pass de curta duração. O pass identifica a pessoa pelo subject específico daquele site e descreve o agente por acting.kid, seu handle da categoria Bot e cnf_jkt, a impressão digital da chave de assinatura. O site verifica a assinatura do emissor, a audiência, o vencimento e uma solicitação assinada pela chave do agente. O pass expira em até cinco minutos e antes do limite indicado pela autorização.
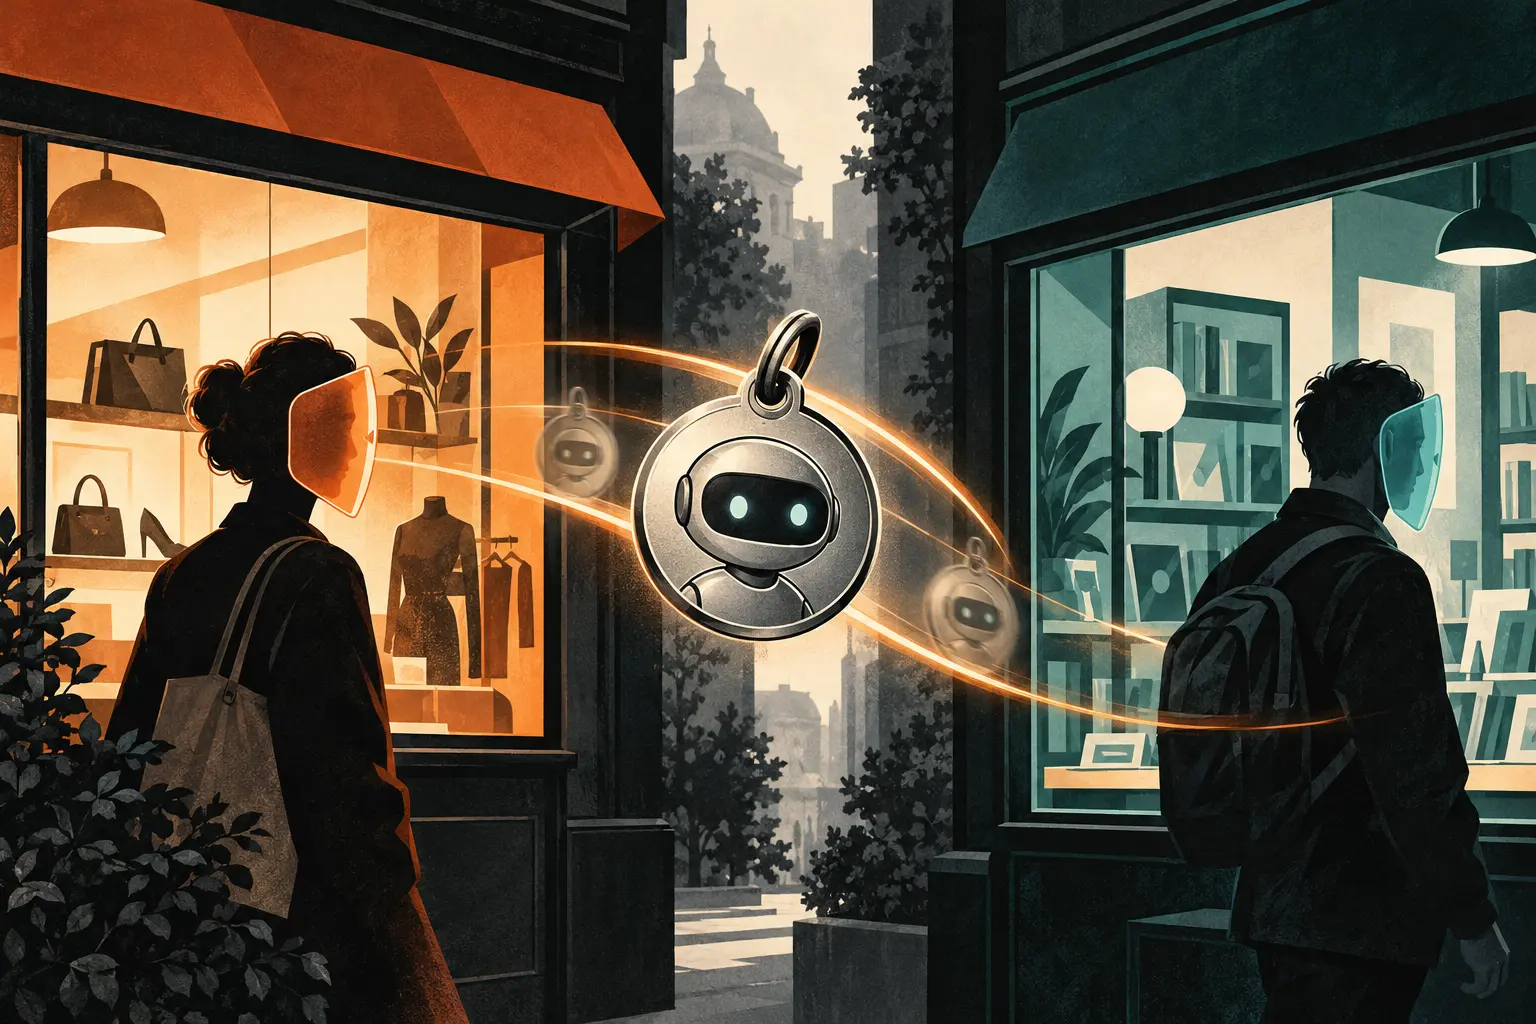
Essas verificações controlam o uso do pass; a identidade do agente continua compartilhada entre sites. A seção de privacidade diz que acting.kid, acting.handle e cnf_jkt permanecem iguais onde quer que o mesmo agente entre. Se dois sites compararem esses campos, podem descobrir que seus subjects pairwise correspondem à mesma pessoa. A questão aberta número 10 pergunta se o agente deveria usar uma chave e um handle por site.
O registro de status é curto. O Datatracker classifica o texto como Internet-Draft individual, sem status RFC pretendido. A seção de implementação relata que um pequeno site comercial publicou seu registro e uma pessoa concluiu o login com passkey. Não há relato de login por agente, comparação entre dois sites ou correlação observada. O rascunho documenta o mecanismo e seu risco; a frequência de adoção não foi publicada.
A cada loja, a pessoa troca de número. O agente continua passando o mesmo cartão de fidelidade.
Para quem avalia login delegado, “subject pairwise” descreve um campo, não a privacidade do comprovante inteiro. Vale examinar cada identificador no pass, os sites que recebem esses campos, o emissor que consegue calcular os subjects e a autorização que limita o agente. O rascunho deixa a própria autorização fora do escopo; descreve o pass com mais detalhe do que a autoridade que o originou.
Fontes
- IETF Datatracker — Acts-For: draft-morrison-acts-for-00
- OpenID Foundation — OpenID Connect Core 1.0, identificadores pairwise
- IETF — RFC 8693: OAuth 2.0 Token Exchange
- IETF — RFC 7638: impressão digital de JWK
- IETF — RFC 8392: CBOR Web Token
- IETF — RFC 9052: estruturas COSE
- IETF — RFC 8615: URIs conhecidos
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance