Summary
- A revisão 18 de BPSec COSE acrescenta uma seção de OCSP: revogar rapidamente um certificado de longa duração exige um caminho online entre o verificador e o respondedor.
- A autoridade emissora escolhe se inclui a URI de OCSP no certificado. O nó receptor escolhe a política de consulta, inclusive conforme a possibilidade de alcançar o servidor.
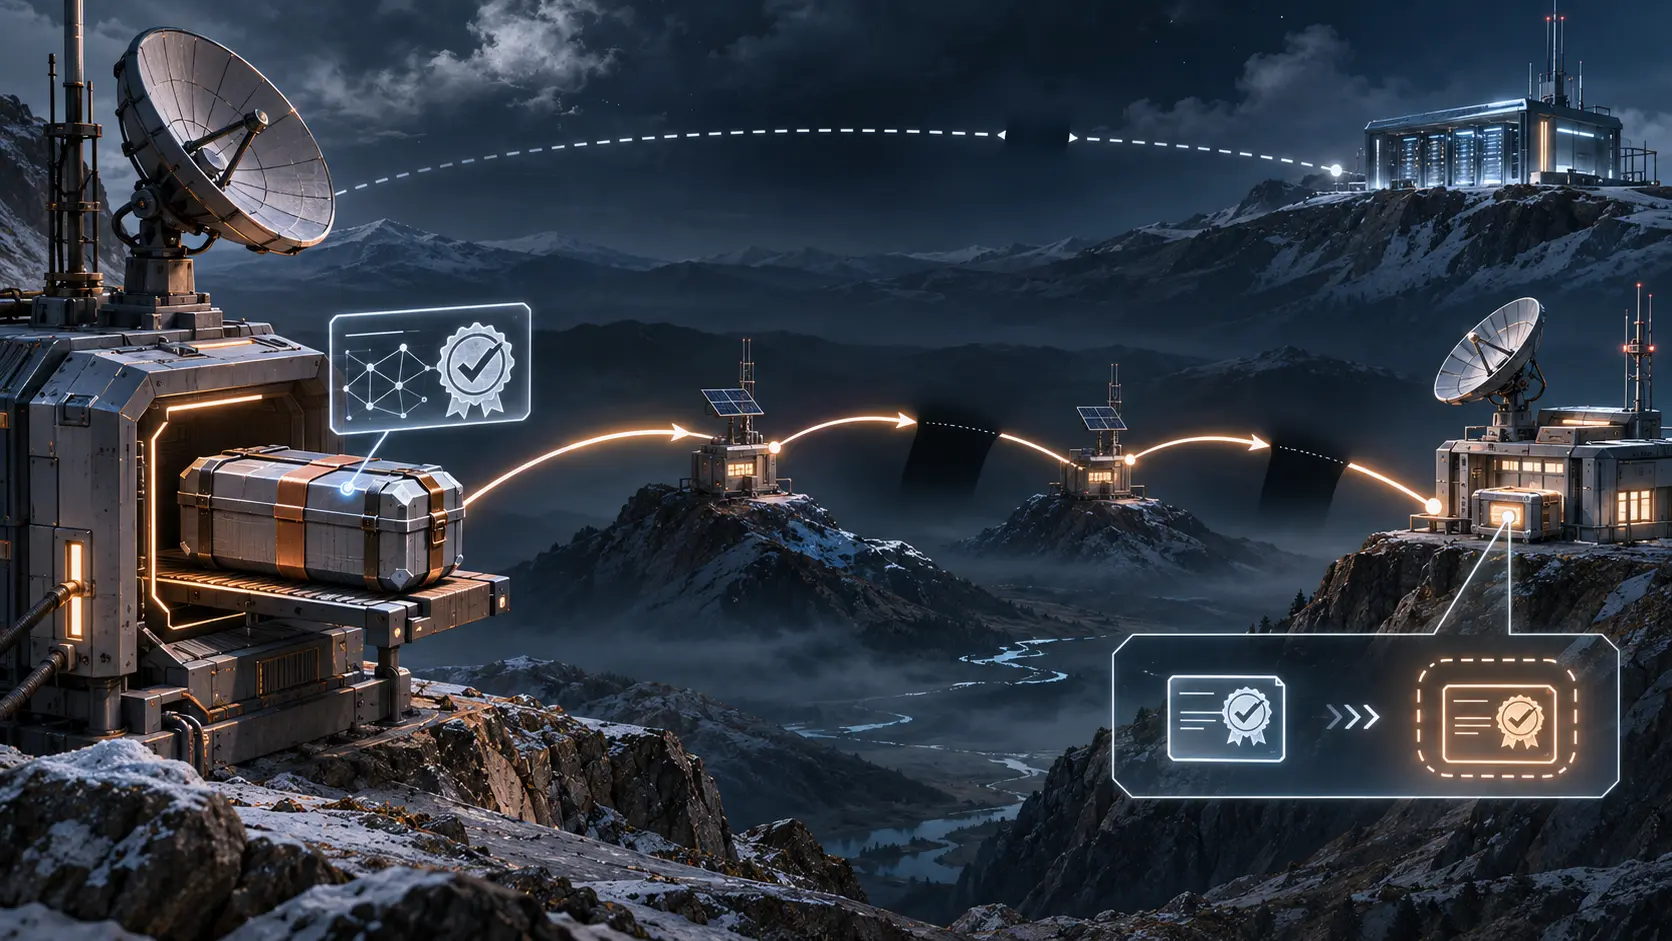
Um pacote pode esperar pelo próximo contato e ainda chegar com um resultado de segurança COSE e seu certificado. O receptor consegue examinar a cadeia até uma autoridade confiável. Para saber se a credencial foi revogada, porém, precisa de uma resposta atual. RFC 6960 define essa pergunta online. A nova seção de 2 de novembro reconhece o choque entre a consulta imediata e uma rede construída para tolerar silêncio. A revisão 17 não tinha a seção; o registro da IETF mantém o texto como rascunho de padrão em avaliação.
Há duas decisões independentes. A autoridade de certificação pode gravar a URI do respondedor. O verificador pode ativar OCSP, condicioná-lo ao acesso esperado ou seguir outra regra local. O projeto recomenda a consulta quando há internet e sugere balanceamento geográfico ou anycast para enclaves IP separados por longos atrasos. O endereço publicado não estabelece, por si, uma rota utilizável no nó remoto.
O relógio da validade é diferente: a seção 2.6.1.2 manda usar o instante de criação do pacote, não a hora de chegada, para conferir o período do certificado. Esse teste histórico não fornece o status atual de revogação. A alternativa proposta é emitir certificados curtos e renovados automaticamente segundo RFC 8739, com validação online do NODE-ID na autoridade conforme RFC 9891 e autoridades intermediárias mais próximas dos equipamentos. Parar de renovar limita certificados futuros; o já emitido permanece válido até o vencimento. Falta um registro de rede identificada que una janela de contato, acesso ao OCSP e decisão do receptor; esse registro mudaria a escolha operacional.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Círculo Estratégico
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Círculo EstratégicoSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance