
Resumo
- A DigiCert atenderá novas compras, renovações e reemissões de certificados da Newfold Digital; os certificados atuais permanecem até a próxima substituição.
- A validade mais curta aumenta a frequência do trabalho, mas o anúncio não comprova migração concluída nem instalação automatizada em todos os produtos.
Para o dono de uma pequena empresa, o certificado importa quando permite continuar atendendo pelo site. Um pedido processado com sucesso tem pouco valor se o servidor ainda apresenta o certificado antigo. É nesse intervalo entre emissão e uso efetivo que a parceria da Newfold Digital com a DigiCert precisa entregar resultado.
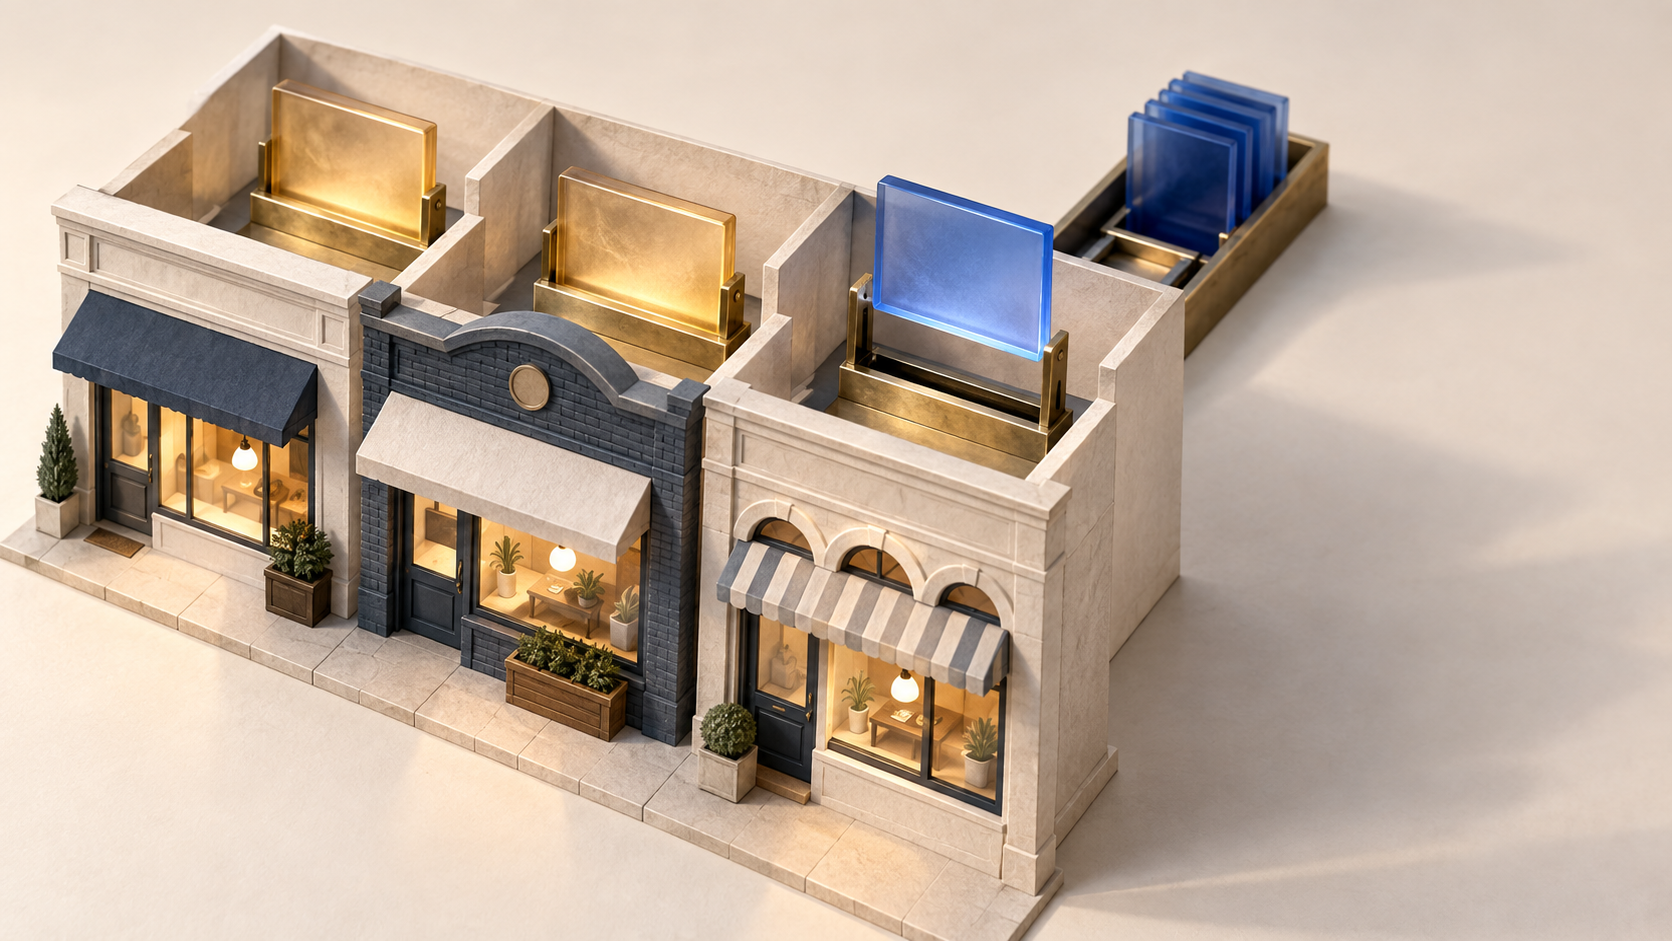
No anúncio de 10 de setembro, a Newfold informa que a DigiCert assumirá a emissão e o fornecimento de certificados SSL/TLS para os negócios abrangidos de Network Solutions Group e Bluehost Group. Os certificados existentes continuarão operando até uma renovação ou reemissão. As novas compras também seguirão pelo novo fornecedor.
O desenho aproveita eventos normais de manutenção, em vez de impor uma troca simultânea de todo o parque. Isso pode distribuir o esforço, mas mantém certificados de emissores diferentes em circulação. Para que a mudança seja simples para o cliente, a operação precisa reconhecer essa coexistência sem transformar cada chamado em uma investigação.
O prazo menor já começou
O limite de 398 dias citado com frequência já pertence à regra anterior. Pelas exigências atuais do CA/Browser Forum, certificados TLS de assinante publicamente confiáveis emitidos a partir de 15 de março de 2026 e antes de 15 de março de 2027 podem ter validade máxima de 200 dias. O teto passa a 100 dias em março de 2027 e a 47 dias em março de 2029.
É a data de emissão que define a regra. Ela não encurta retroativamente todos os certificados ainda válidos. O máximo permitido também não é uma recomendação para deixar a renovação até o fim: validação, instalação e recuperação precisam de margem.
A validade da prova de controle segue outro calendário. Em março de 2029, o prazo máximo para reutilizar dados de validação de domínios e endereços IP cai para dez dias. Isso não obriga a renovar todo certificado a cada dez dias. Obriga a respeitar a idade da evidência usada em uma nova emissão.
O que a automação precisa terminar
O protocolo ACME, definido na RFC 8555, automatiza validação de domínio e emissão. Essa referência explica uma possibilidade técnica, não a arquitetura comprovada do acordo. A Newfold não detalha um mecanismo único que instale automaticamente todos os produtos cobertos.
O ponto de conclusão operacional é o serviço correto apresentar o certificado substituto. Pedido aceito, pagamento efetuado e emissão concluída são estados anteriores. Também é preciso identificar quem age quando a validação depende do cliente ou quando a instalação exige intervenção.
Os aproximadamente seis milhões de clientes mencionados no comunicado representam o grupo, não um inventário de certificados nem um total de migrações. Não foram divulgados preço contratual, volume elegível, taxa de instalação ou redução medida de chamados. O anúncio estabelece quem fornecerá as próximas emissões; o custo de fazê-las funcionar continua sendo uma questão em aberto.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance