
Resumo
- A revisão 02 de Identity Verification Methods Values, de 2 de outubro de 2026, diz que um valor
ivmindica que o método nomeado teve sucesso. Ela também diz que o claim não fornece evidência nem detalhes de como o método foi usado. - A taxonomia pode melhorar interoperabilidade, mas não certifica provedor, autoridade da fonte, equivalência do procedimento, atualidade, nível de segurança, suficiência jurídica ou resultado posterior.
O problema de uma abreviação começa quando a organização lê no código tudo que foi retirado para torná-lo curto. draft-skyfire-oauth-id-verification-02 evita essa armadilha ao declarar a fronteira de ivm.
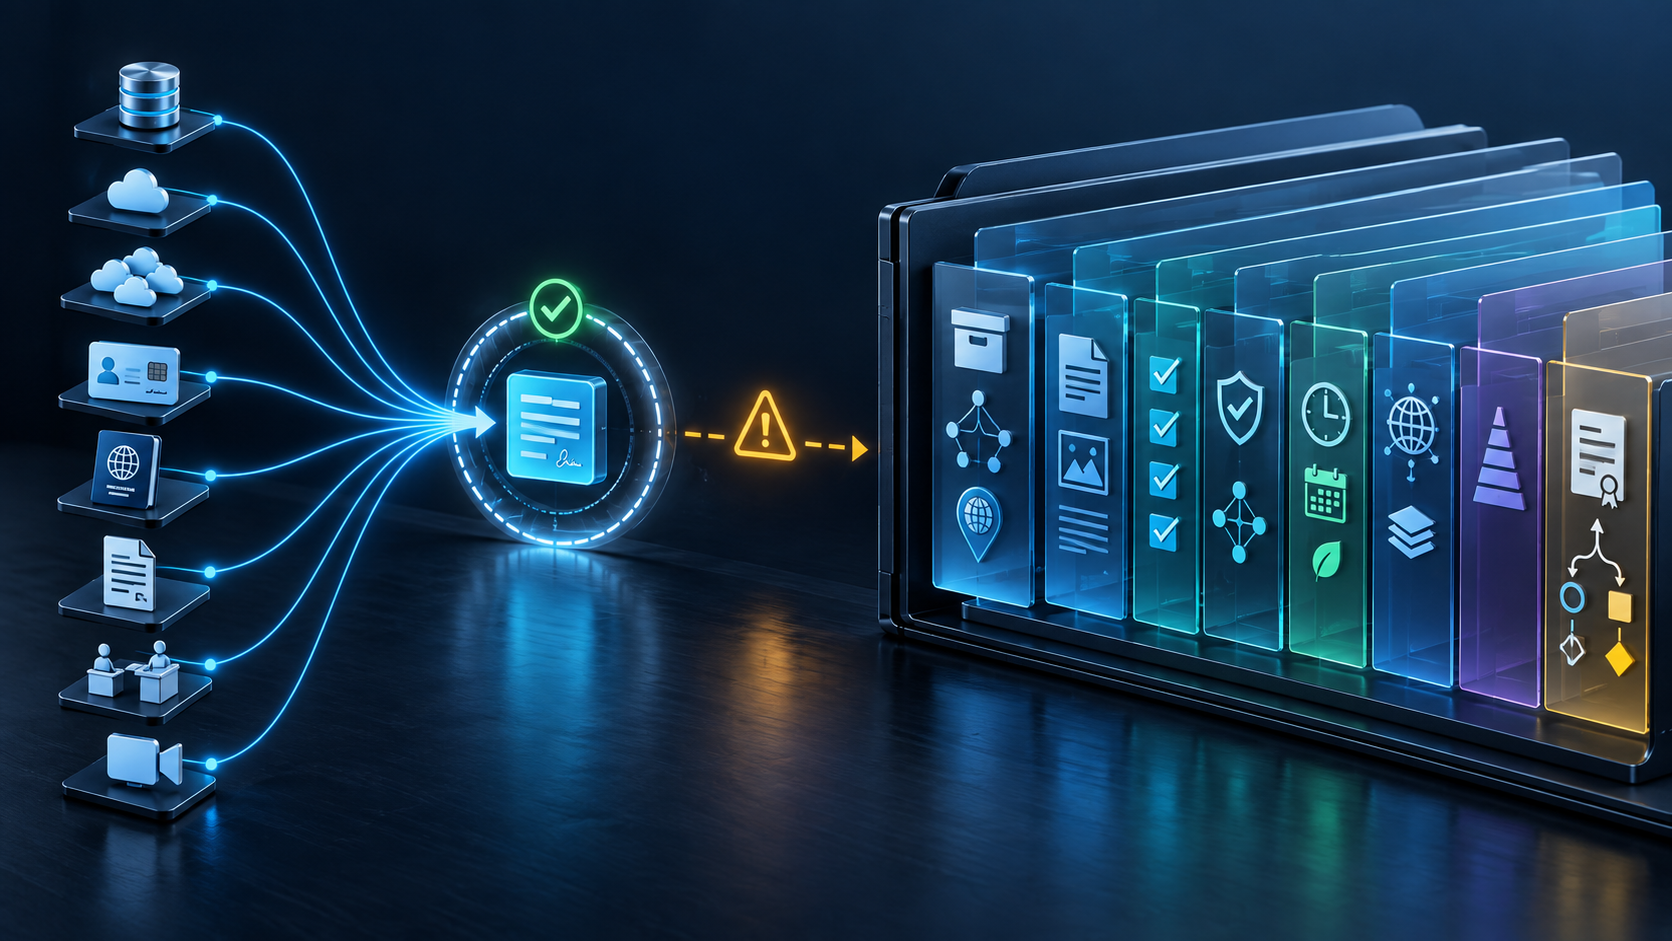
A proposta usa um array JSON de strings sensíveis a maiúsculas. Os valores iniciais cobrem consulta a bancos de dados, uma ou várias fontes, documento digital ou físico, documento secundário, verificação presencial e entrevista de vídeo ao vivo.
A frase nova da revisão 02 limita o significado: a presença do valor indica que o método teve sucesso, mas não entrega evidência nem explica como ele foi aplicado. Para maior detalhe, o texto aponta OpenID Identity Assurance e Vectors of Trust.
Essa limitação torna a linguagem útil. Nomes comuns facilitam logs, regras e integrações. Eles não precisam transportar o caso inteiro. O erro é transformar uma família de método em garantia sobre fornecedor, fonte, política, tempo e qualidade.
dbv1 e dbvm distinguem uma de várias fontes de dados de consumo. Não identificam as fontes, sua independência, a idade dos registros, os atributos comparados, conflitos ou limiar de correspondência. Quantidade não prova autoridade nem diversidade.
phy também não informa documento, versão, jurisdição, canal de captura, teste de autenticidade ou biometria. dig não carrega seu trust framework. vid não descreve liveness, operador ou exceções. inp não identifica local, agente ou equipamento supervisionado.
“Sucesso” pertence ao processo do emissor. O receptor não conhece automaticamente o limiar nem pode comparar dois emissores só porque usam o mesmo valor. A assinatura JWT protege a afirmação; não acrescenta fatos ausentes nem prova, sozinha, a identidade do mundo real.
O registro proposto coordena nomes, não qualidade. Expert Review, três semanas de análise e critérios de duplicação, utilidade geral, uso real e clareza podem melhorar o namespace. Não acreditam provedores nem criam uma nota universal.
Até aparecer no registro vivo da IANA, o conteúdo inicial do draft é proposta. O Datatracker congelado não mostra stream ou nível de padrão. O contexto OAuth não transforma submissão individual em adoção de WG, consenso IETF ou RFC.
O paralelo com amr reforça o limite. A RFC 8176 alerta que políticas presas a métodos podem ficar frágeis quando ataques e implementações mudam. O método relata o que foi usado; um contexto de garantia diz sob qual política o resultado serve.
OpenID Identity Assurance separa framework, nível, processo, horário, referência do caso, objetos de evidência e detalhes de cada checagem. A RFC 8485 exige interpretar valores no framework correto. O NIST SP 800-63A-4 separa resolução, força da evidência, validação e verificação. phy ou vid não carregam essa matriz.
Por isso, o sistema deve manter um receipt ligado ao token: versão do vocabulário; emissor e framework; vínculo de sujeito e transação; métodos; provedor e política; referência imutável; fonte e jurisdição; checagens; liveness ou revisão humana; tempos; classificação; exceções; decisão local e resultado final. É orientação editorial BTW, não requisito do draft.
A Especificação Inicial Mínima de Heng Lu permite compartilhar a menor semântica comum sem centralizar consequências. A primazia do código pergunta quais verificações rodaram. As camadas da realidade mantêm separados termo, afirmação, evidência, julgamento e ação.
O rótulo nomeia o método. A evidência sustenta o caso. O destinatário responde pela consequência.
Fontes
- https://datatracker.ietf.org/api/v1/doc/document/draft-skyfire-oauth-id-verification/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-id-verification/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-id-verification/history/
- https://datatracker.ietf.org/wg/oauth/about/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://openid.net/specs/openid-connect-core-1_0.html
- https://openid.net/specs/openid-ida-verified-claims-1_0.html
- https://pages.nist.gov/800-63-4/sp800-63a.html
- https://www.iana.org/assignments/authentication-method-reference-values/authentication-method-reference-values.xhtml
- https://www.iana.org/assignments/jwt/jwt.xhtml
- https://www.ietf.org/archive/id/draft-skyfire-oauth-id-verification-01.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-id-verification-02.html
- https://www.ietf.org/archive/id/draft-skyfire-oauth-id-verification-02.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-id-verification-02.xml
- https://www.rfc-editor.org/rfc/rfc7519.html
- https://www.rfc-editor.org/rfc/rfc8176.html
- https://www.rfc-editor.org/rfc/rfc8485.html
- https://www.rfc-editor.org/rfc/rfc8725.html
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance