Resumo
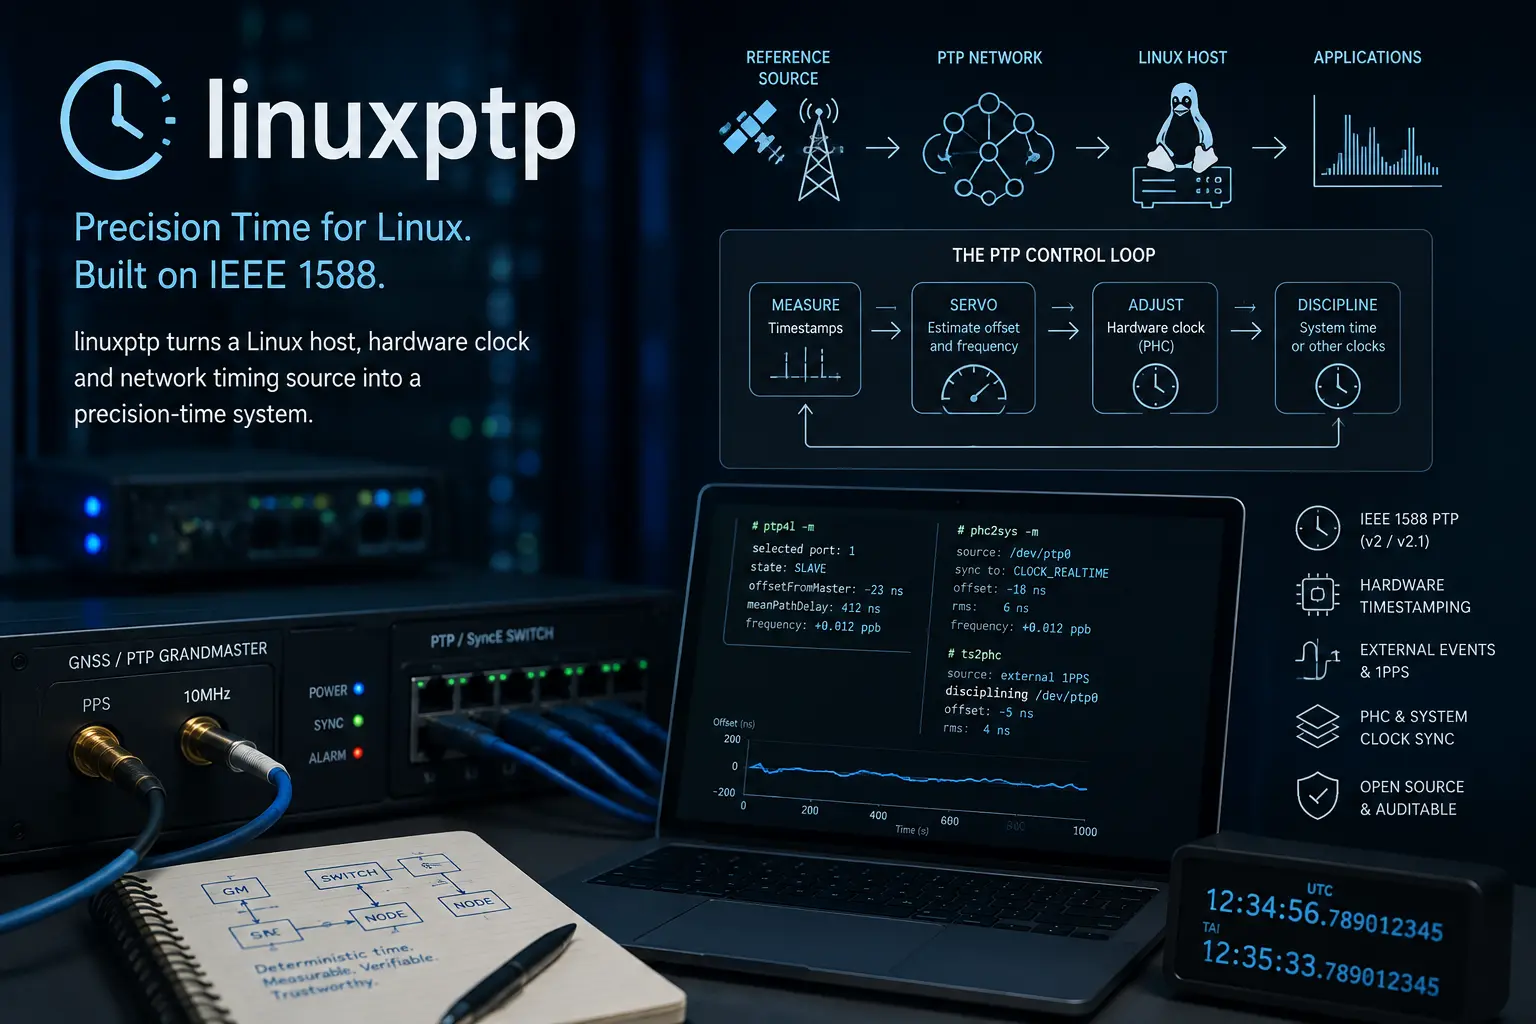
- linuxptp é uma implementação de código aberto, nativa do Linux e amplamente utilizada do Precision Time Protocol IEEE 1588, construída em torno de interfaces modernas do kernel para relógios de hardware, marcas de tempo de pacotes, eventos externos e ajuste de relógio.
- O conjunto divide o trabalho de temporização entre várias ferramentas:
ptp4lexecuta o estado PTP e a medição de atraso,phc2sysconecta relógios de hardware ao horário do sistema,ts2phcdisciplina relógios a partir de marcas de tempo externas, e utilitários de gerenciamento expõem configuração e estado. - A precisão é uma propriedade da cadeia completa. Um daemon correto não consegue compensar caminhos assimétricos, um oscilador instável, um deslocamento UTC incorreto, hardware ruim de marcação de tempo, uma referência GNSS falsificada ou configurações de perfil incompatíveis.
- O panorama público de versões é fragmentado: o SourceForge identifica Richard Cochran como mantenedor e ainda apresenta a versão 4.2, de dezembro de 2023, como seu download lançado mais recente, enquanto a árvore de código-fonte mantida ativamente se identifica como versão 4.4 e contém alterações de 2026. Portanto, as operadoras precisam distinguir artefatos lançados do estado atual de desenvolvimento.
O tempo de precisão começa onde marcas de tempo comuns deixam de ser confiáveis
A maioria dos computadores mantém o horário com qualidade suficiente para registros, certificados e agendas humanas. Um oscilador de quartzo sofre deriva, e um protocolo de rede corrige periodicamente o relógio do sistema. Para muitas aplicações, um erro de milissegundos é aceitável. Sincronização de telecomunicações, controle industrial, sistemas de energia, infraestrutura de mercados e algumas cargas de trabalho de data centers podem exigir limites muito mais rigorosos e, igualmente importante, evidências de quando esses limites deixam de ser cumpridos.
A dificuldade não consiste apenas em ler um relógio melhor. Uma marca de tempo percorre uma cadeia. Uma fonte de referência fornece frequência e fase. Um receptor e um oscilador transformam essa referência em um relógio local. O hardware registra quando um pacote cruza um limite. Uma rede transporta mensagens de temporização por filas e switches. Um servo estima o deslocamento e o erro de frequência. O software aplica correções a um relógio de hardware ou ao relógio do sistema operacional. A aplicação consome o resultado.
Erros entram em cada etapa. O atraso do cabo de uma antena pode introduzir viés em uma referência GNSS. Os caminhos de ida e volta da rede podem ter atrasos diferentes. Um driver pode expor apenas alguns modos de marcação de tempo. Um oscilador local pode sofrer deriva rápida quando a referência desaparece. Um deslocamento UTC desatualizado pode criar um erro grande e aparentemente regular. O daemon pode indicar um mestre selecionado e ainda assim estar seguindo uma fonte comprometida ou degradada.
linuxptp coordena essa cadeia no Linux. Ele não é o padrão IEEE 1588, o subsistema PTP Hardware Clock do kernel, um equipamento grandmaster nem uma implementação de NTP. Ele fornece daemons e ferramentas em espaço de usuário que utilizam APIs modernas de temporização do Linux. O projeto se concentra explicitamente no Linux e não trata a compatibilidade com APIs legadas ou outros sistemas operacionais como objetivo principal.
Esse foco é importante. O tempo de precisão depende de integração estreita entre espaço de usuário, kernel e dispositivo. Uma camada de portabilidade que oculte excessivamente as diferenças de hardware pode encobrir exatamente os recursos de marcação de tempo e ajuste que a operadora precisa conhecer. linuxptp pressupõe que os drivers exponham relógios por interfaces padronizadas do kernel e constrói estados de protocolo e loops de controle ao redor delas.
O valor do projeto é, portanto, arquitetural. Ele permite que uma operadora combine NICs ou placas com recursos de temporização, servidores Linux, perfis PTP e fontes de referência escolhidas sem comprar uma pilha de software fechada para cada dispositivo. A operadora ganha capacidade de inspeção e escolha de fornecedores. Também assume o trabalho de calibração, validação e monitoramento frequentemente incluído em um equipamento comercial de temporização.
A infraestrutura de tempo de precisão falha de maneira diferente do software de serviço comum. Um daemon parado é visível. Um relógio que continua funcionando com um deslocamento plausível, porém incorreto, pode corromper a ordenação de eventos enquanto todos os processos parecem saudáveis. O objetivo não é apenas disponibilidade; é verdade dentro de uma incerteza conhecida.
O Linux criou uma interface comum para relógios de hardware antes que o linuxptp pudesse coordená-los
A marcação de tempo em hardware existia antes do linuxptp, mas interfaces específicas de dispositivos dificultavam a criação de software genérico de temporização. A classe PTP Hardware Clock do Linux ofereceu aos drivers uma forma padronizada de expor um relógio por dispositivos como/dev/ptp0. O espaço de usuário passou a poder ler e ajustar o relógio por APIs conhecidas e ioctls especializados, sem depender do utilitário de um único fornecedor.
O kernel também fornece marcação de tempo de pacotes porSO_TIMESTAMPING. Um driver e um dispositivo podem registrar quando pacotes selecionados são transmitidos ou recebidos perto do limite MAC ou PHY. Essa localização reduz a variabilidade introduzida por interrupções, escalonamento e processamento no espaço de usuário. O limite exato continua importante; uma marca de tempo no MAC e outra no PHY incluem partes diferentes do caminho físico.
Entradas externas de marcação de tempo permitem que um PTP Hardware Clock capture a chegada de um evento físico, como um sinal de pulso por segundo. Saídas periódicas podem acionar outros equipamentos. Integração com PPS, marcação de tempo cruzada e APIs de ajuste de relógio fornecem elementos adicionais para conectar o horário do dispositivo ao restante do sistema.
Essas interfaces separam a responsabilidade do kernel da responsabilidade do linuxptp. O kernel expõe relógios, marcas de tempo e mecanismos de ajuste. O driver mapeia a capacidade do dispositivo para essas interfaces. A NIC, o PHY ou a placa de temporização contém o contador e o hardware de marcação de tempo. linuxptp executa o estado do protocolo, calcula correções e coordena relógios.
Uma interface padronizada melhora a portabilidade sem garantir equivalência. Uma NIC pode marcar todos os eventos PTP necessários e expor pinos configuráveis. Outra pode oferecer apenas um subconjunto. O firmware pode alterar filtros ou calibração. Um driver pode implementar a API e ainda conter um defeito. As operadoras precisam de uma matriz de capacidades vinculada às versões exatas de hardware, firmware e kernel.
O limite do kernel também afeta segurança e operações. O ajuste direto do relógio exige privilégios. Um processo com acesso a um PHC pode perturbar o horário mesmo sem alterar o grandmaster. A nomenclatura de dispositivos pode mudar quando novo hardware é adicionado. Contêineres podem ver o horário do sistema sem acesso direto ao PHC subjacente. A orquestração precisa atribuir o dispositivo correto à carga de trabalho de temporização correta.
linuxptp surgiu em torno dessas APIs modernas e foi registrado como projeto público no SourceForge em 1º de outubro de 2011. O histórico do código-fonte pode ser anterior ao registro, mas a data marca sua infraestrutura pública de projeto. A opção de depender dos mecanismos atuais de temporização do Linux produziu um conjunto coerente, e não uma coleção de camadas de compatibilidade.
O resultado é uma forma de co-design de hardware e software. O daemon aberto pode oferecer suporte a muitos dispositivos porque o kernel normaliza a superfície de controle. A maior precisão continua dependendo da implementação do dispositivo. A abertura reduz a dependência de software; não transforma todo oscilador e toda unidade de marcação de tempo em commodities.
ptp4lexecuta a máquina de estados que decide qual relógio seguir
ptp4lé o principal daemon do conjunto. Ele participa de um domínio PTP, troca mensagens do protocolo, mede o atraso do caminho e disciplina um relógio. Pode operar como relógio comum, boundary clock ou, conforme suporte e configuração, transparent clock.
Os nós PTP anunciam informações sobre qualidade, prioridade e identidade do relógio. O Best Master Clock Algorithm compara os dados e determina qual relógio se torna grandmaster e quais portas operam como mestre ou escravas. O resultado não é simplesmente “escolher o oscilador mais preciso”. Prioridades definidas pela operadora e regras do perfil podem dar preferência a uma fonte específica. A topologia e as funções permitidas restringem a eleição.
Quando uma porta segue um mestre, mensagens Sync e relacionadas fornecem informações de temporização. Na operação de uma etapa, uma marca de tempo precisa da transmissão pode ser inserida na mensagem de evento. Na operação de duas etapas, a marca de tempo vem em uma mensagem separada. Mensagens de atraso estimam quanto tempo os pacotes levam pelo caminho. O daemon combina essas observações para estimar o deslocamento entre relógios.
A estimativa depende de suposições sobre atraso. Muitos cálculos tratam os atrasos de ida e volta como suficientemente simétricos. Se uma direção demora sistematicamente mais, metade da estimativa de ida e volta fica enviesada. Filas, mudanças de rota, fibras diferentes e comportamento dos switches podem criar assimetria. O protocolo consegue medir e corrigir alguns componentes; não consegue inferir todas as diferenças físicas ocultas.
ptp4lusa então um servo para ajustar fase e frequência. Um controlador proporcional-integral, uma abordagem de regressão linear ou outra estratégia pode equilibrar velocidade de convergência e ruído. Grandes deslocamentos iniciais podem ser corrigidos por salto; erros em regime estável costumam ser corrigidos gradualmente para preservar as expectativas das aplicações. Um servo agressivo pode perseguir variações no atraso dos pacotes. Um conservador pode demorar demais para se recuperar.
O estado das portas e a seleção do mestre precisam ser monitorados, não presumidos. Um escravo pode permanecer sincronizado enquanto a identidade do grandmaster muda. A nova fonte pode ser menos confiável ou estar em um caminho inesperado. Um deslocamento saudável após failover pode ocultar que a redundância foi reduzida a uma única referência restante.
A configuração do daemon contém escolhas de perfil, transporte, domínio, prioridade, atraso e servo. Dois dispositivos podem declarar suporte ao IEEE 1588 e não interoperar porque um usa atraso ponta a ponta e o outro, ponto a ponto, ou porque seus perfis exigem taxas de mensagem e funções diferentes. “PTP habilitado” não é uma declaração de interoperabilidade.
ptp4l, portanto, implementa um protocolo de controle, não uma garantia universal de qualidade do relógio. Ele pode selecionar e disciplinar a melhor fonte visível segundo as regras configuradas. A operadora precisa garantir que os candidatos, a topologia e o hardware tornem essa seleção significativa.
Atrasos ponta a ponta e ponto a ponto descrevem contratos de rede diferentes
O PTP costuma utilizar medição de atraso ponta a ponta ou ponto a ponto. Os mecanismos não são intercambiáveis, e uma implantação precisa alinhar os dispositivos e as expectativas do perfil.
O atraso ponta a ponta é medido entre um escravo e seu mestre ao longo do caminho de rede. Mensagens de solicitação e resposta de atraso ajudam a estimar o percurso de ida e volta. O método pode funcionar por switches comuns, mas filas e assimetrias se acumulam pelo caminho. Dispositivos intermediários podem não expor seu tempo de residência.
O atraso ponto a ponto mede o enlace entre dispositivos vizinhos compatíveis com PTP. Transparent clocks podem contabilizar o tempo que uma mensagem de evento passa dentro de um switch e adicionar uma correção. A abordagem exige infraestrutura participante e suporte consistente ao longo do caminho.
Um boundary clock encerra a temporização em uma porta e a regenera em outra. Ele possui um relógio local disciplinado pela origem e atua como mestre para os dispositivos seguintes. Isso pode limitar erros e ampliar domínios, ao custo de acrescentar outro oscilador, servo e ponto de falha. Um transparent clock não se torna fonte de horário; ele mede e informa o tempo de residência para que os terminais possam corrigi-lo.
Um relógio comum tem uma porta PTP e pode operar como mestre ou escravo. Equipamentos grandmaster são relógios comuns com referências de alta qualidade e projetos de oscilador específicos, mas a função no protocolo, sozinha, pouco diz sobre holdover ou integridade da fonte.
A topologia determina qual projeto é adequado. Redes de telecomunicações podem exigir suporte completo à temporização ao longo do caminho e boundary clocks cuidadosamente projetados. Um segmento industrial pode usar atraso ponto a ponto em um domínio controlado. Um data center pode escolher um perfil compatível com os recursos de seus switches e NICs.
Uma configuração incorreta pode produzir um sistema que troca mensagens sem cumprir seu orçamento de erro. Um nó pode sincronizar com um mestre pelo mecanismo de atraso errado. Um transparent clock pode faltar em um caminho. O balanceamento de carga pode mover mensagens entre rotas desiguais. O daemon pode informar estado estável enquanto permanece uma assimetria sistemática.
Os testes exigem mais do que comparar o deslocamento de dois relógios de software. As operadoras usam instrumentos calibrados, métodos de loopback, comparação de PPS e análise de caminhos para identificar onde o erro entra. Comprimentos de cabos, SFPs, firmware dos switches e pontos de marcação de tempo devem constar no registro do teste.
linuxptp expõe os controles de protocolo necessários para essas arquiteturas. Ele não certifica a rede física. Esse limite ajuda a explicar por que suporte ao projeto e experiência operacional continuam valiosos mesmo quando o software é gratuito.
phc2sysconecta o relógio voltado para a rede ao horário que as aplicações realmente leem
O PTP Hardware Clock de uma NIC pode estar estreitamente sincronizado com a rede enquanto o horário do sistema Linux permanece errado. As aplicações normalmente leemCLOCK_REALTIME, não/dev/ptp0.phc2syselimina essa lacuna ao sincronizar um relógio com outro.
A direção importa. Em um host escravo comum,ptp4ldisciplina o PHC da NIC a partir da rede, ephc2sysdisciplina o relógio do sistema a partir desse PHC. Em um projeto grandmaster, uma fonte externa pode disciplinar o PHC, e o relógio do sistema pode segui-lo. Uma configuração invertida pode fazer os relógios disputarem o controle ou permitir que uma fonte menos precisa controle a melhor.
Modos automáticos podem derivar relações do estado deptp4l, reduzindo erros manuais. Hosts complexos podem conter vários PHCs de NICs e várias interfaces. A ferramenta talvez precise acompanhar qual porta está ativa e qual relógio deve ser a fonte. A substituição de hardware ou renomeação de interfaces pode romper uma suposição antes considerada estável.
Escalas de tempo criam outro risco. O tempo PTP e o UTC estão relacionados, mas não são idênticos. O deslocamento UTC atual e o estado dos segundos intercalares precisam ser tratados de maneira consistente. Um deslocamento desatualizado pode gerar erro de segundos inteiros enquanto o servo informa uma relação estável. Uma aplicação pode receber correções monotônicas e ainda estar errada em relação ao horário civil.
Dar um salto no relógio do sistema pode perturbar aplicações que presumem que o tempo nunca retrocede. O ajuste gradual preserva a continuidade, mas pode demorar mais para corrigir um grande deslocamento. As operadoras precisam de uma política para inicialização, failover e recuperação. O comportamento correto para um rádio de telecomunicações pode diferir daquele adequado a um banco de dados ou sistema de registros.
phc2systambém pode sincronizar vários PHCs, conforme a configuração e o suporte. Isso é útil em hosts com boundary clock ou sistemas com várias portas. A qualidade da marcação de tempo cruzada e os recursos dos dispositivos afetam a precisão alcançável.
O monitoramento deve mostrar origem e destino, deslocamento, ajuste de frequência, estado e última atualização bem-sucedida. Um único sinalizador de “sincronizado” é insuficiente. O serviço deve emitir alertas quando a fonte muda, o servo satura ou o deslocamento UTC se torna inconsistente.
A ferramenta demonstra por que linuxptp é um conjunto, não um único daemon. O estado do protocolo de rede e o horário visível às aplicações são loops de controle separados. Uma implantação pode operar corretamente o primeiro e falhar no segundo. A infraestrutura de precisão precisa rastrear todo o caminho da referência ao consumidor.
ts2phcleva sinais físicos de referência aos relógios de hardware do Linux
Sistemas grandmaster e placas de temporização frequentemente recebem um sinal de pulso por segundo de GNSS ou outra referência de alta qualidade. Um pulso fornece fase precisa, mas não a data e o horário completos por si só. Informações separadas de horário identificam qual segundo o pulso representa.
ts2phcusa entradas externas de marcação de tempo em PTP Hardware Clocks compatíveis para discipliná-los a partir desses sinais. O PHC captura o evento próximo ao hardware, evitando grande parte da incerteza de uma marca de tempo de interrupção no espaço de usuário. A ferramenta pode conectar uma referência física a vários relógios de dispositivos.
O suporte de hardware é decisivo. A placa de temporização ou NIC precisa expor pinos configuráveis e capacidade de marcação de tempo externa pelo driver do kernel. Polaridade, mapeamento de canais e seleção de borda precisam corresponder à fiação. Um pino configurado como saída em vez de entrada pode não produzir evidência útil enquanto o software continua em execução.
O atraso do cabo e o comportamento do receptor precisam de calibração. Um cabo longo de antena ou PPS acrescenta deslocamento fixo. Temperatura e envelhecimento dos componentes podem alterá-lo. A referência pode ser estável, porém enviesada. Os valores de calibração devem ser documentados com números de série do hardware e detalhes da instalação.
GNSS fornece horário absoluto disponível globalmente, mas introduz riscos de segurança e disponibilidade. Interferência pode remover o sinal. Falsificação pode apresentar um horário falso plausível. Falha da antena, multipercurso e defeitos do receptor podem degradar a qualidade.ts2phcdisciplina um relógio com base na entrada recebida; não consegue determinar se o sinal do céu é verdadeiro sem evidências adicionais.
Receptores multiconstelação, monitoramento de antena, comparação de fontes e holdover podem melhorar a resiliência. Uma referência independente, como outro caminho GNSS, um serviço terrestre ou uma fonte atômica, pode revelar divergências. A lógica de seleção e votação pode ficar fora do linuxptp.
Marcas de tempo externas também podem vir de fontes laboratoriais ou industriais diferentes do GNSS. A arquitetura é geral: o hardware captura um evento físico, e o software controla o relógio com base nele. A precisão continua vinculada à fonte, ao caminho de entrada e ao dispositivo.
ts2phcpermite que um host Linux aberto participe de projetos antes associados a equipamentos grandmaster proprietários. Em contrapartida, a operadora precisa projetar os detalhes analógicos e físicos que o fornecedor do equipamento normalmente integraria e certificaria.
timemastercoordena PTP com NTP em vez de declarar um protocolo universal
PTP e NTP resolvem problemas sobrepostos, porém diferentes. NTP e implementações como chrony são eficazes para horário geral do sistema em redes de longa distância com atraso variável. PTP, especialmente com marcação de tempo em hardware e caminhos projetados, busca maior precisão em ambientes definidos por perfis.
Um host pode precisar dos dois. Pode usar PTP como fonte local de alta precisão e NTP como fallback ou mecanismo de distribuição.timemastercoordena linuxptp com chrony ou ntpd, gerando ou supervisionando configurações para que os daemons não disputem o mesmo relógio.
A combinação de fontes exige política de prioridade e falha. Uma fonte NTP não deve afastar o sistema de um grandmaster PTP saudável apenas porque sua pontuação de alcance mudou. PTP não deve continuar preferencial quando o mestre selecionado está degradado ou o servo já não é confiável.
Loops de relógio são um perigo particular. Se o horário do sistema influencia uma fonte PTP que, por sua vez, disciplina o horário do sistema, a aparente redundância é circular. A documentação da topologia deve incluir dependências de temporização assim como um diagrama de rede inclui dependências de roteamento.
Chrony pode usar referências PHC ou PPS em várias arquiteturas. A integração exata depende das necessidades da aplicação e do hardware disponível.timemasterreduz a carga de configuração, mas não pode decidir a hierarquia de fontes da organização.
NTP também oferece um ecossistema diferente de segurança e operações. Autenticação, diversidade de servidores e alcance pela internet podem complementar o PTP local. A precisão e o modelo de erro são diferentes. O failover pode preservar o horário correto com menor precisão, o que pode ser preferível a continuar com uma fonte precisa, porém falsa.
Um projeto com protocolos mistos deve expor um orçamento de erro para cada estado. As aplicações podem continuar normalmente com PTP, operar de forma degradada com NTP ou parar quando a incerteza ultrapassar um limite. Sem esse contrato, um failover aparentemente bem-sucedido para o daemon pode violar o serviço.
A coexistência de linuxptp com chrony e ntpd demonstra uma filosofia prática: tempo de precisão é uma arquitetura, não uma competição entre protocolos. A combinação correta decorre dos requisitos e do modelo de falhas.
Ferramentas de gerenciamento tornam o estado do relógio inspecionável, mas não autoexplicativo
O conjunto incluipmcpara mensagens de gerenciamento PTP,phc_ctlpara inspeção e ajuste direto de relógios de hardware ehwstamp_ctlpara configuração de marcação de tempo em hardware. Essas ferramentas dão às operadoras acesso ao estado e às capacidades que determinam o comportamento da temporização.
pmcpode consultar conjuntos de dados como identidade do relógio, estado das portas, prioridades e propriedades de temporização. A visibilidade de gerenciamento é essencial quando um nó segue o grandmaster errado ou um valor do perfil difere do esperado. O acesso de gravação exige cuidado, pois alterar uma prioridade ou conjunto de dados pode mudar a seleção do domínio.
phc_ctlfornece operações diretas sobre um PHC. É útil para diagnóstico e testes de laboratório. Um ajuste manual em produção pode perturbar o loop de controle. O acesso administrativo deve ser restrito, e as alterações, registradas.
hwstamp_ctlconfigura a marcação de tempo da NIC por interfaces do driver. Os dispositivos variam quanto aos filtros e modos compatíveis. Uma solicitação pode ser ampliada para um filtro mais abrangente, rejeitada ou aceita com comportamento específico do firmware. A configuração efetiva deve ser relida e testada.
Registros e dados de gerenciamento precisam de contexto. Um valor de deslocamento sem identidade da fonte, mecanismo de atraso e estado do servo pode ser enganoso. Um pequeno deslocamento após a mudança da referência pode ocultar perda de diversidade. Um grande transiente depois de um failover planejado pode ser aceitável se a recuperação ocorrer dentro do orçamento da aplicação.
A telemetria de temporização costuma ser mais útil como série temporal do que como captura isolada de um painel. Ajuste de frequência, atraso do caminho, identidade do grandmaster, estado do GNSS, temperatura do oscilador e contadores de pacotes podem revelar deriva antes que o deslocamento ultrapasse um limite.
O caminho de monitoramento precisa de validação independente. Se o mesmo relógio incorreto do sistema marca seus próprios alertas, a ordem dos eventos pode ficar confusa. Comparações externas ou sinais de hardware podem ser necessários em implantações de alta garantia.
Ferramentas abertas tornam o estado acessível à automação. Elas não criam um formato universal de telemetria nem um modelo de incidentes. Projetos posteriores e operadoras precisam decidir quais métricas, alertas e ações se adequam ao perfil e à aplicação.
Perfis transformam um padrão flexível em um contrato concreto de interoperabilidade
O IEEE 1588 é deliberadamente amplo. Ele aceita vários transportes, tipos de relógio, mecanismos de atraso, taxas de mensagens e comportamentos de seleção. Dois produtos podem implementar o padrão e ainda ser incapazes de formar o sistema de temporização pretendido. Perfis restringem as opções para um domínio específico.
Telecomunicações usam famílias de perfis como ITU-T G.8265.1 para distribuição de frequência e G.8275.x para fase e horário. Os perfis definem pressupostos de topologia, comportamento das mensagens e qualidade dos relógios adequada às redes de operadoras. Alguns exigem suporte completo ao longo do caminho; outros são projetados para suporte parcial de temporização.
Sistemas de energia e redes industriais usam perfis especializados porque ordenação de eventos e controle têm requisitos diferentes. IEEE 802.1AS, frequentemente chamado de PTP generalizado, atende a ambientes de redes sensíveis ao tempo. Cada perfil cria expectativas sobre o comportamento dos dispositivos além de uma declaração genérica de “suporte a PTP”.
linuxptp inclui opções e capacidades para vários perfis. Suporte de software significa que o daemon pode ser configurado para participar. Não certifica o produto completo. Precisão, holdover, classe do oscilador, redundância, desempenho ambiental e marcação de tempo em hardware permanecem separados.
A conformidade com perfis também envolve questões de versão e interpretação. Um fornecedor pode oferecer suporte a cláusulas selecionadas ou exigir configurações proprietárias. Uma operadora que combine equipamentos deve testar taxas de mensagens, comportamento do BMCA, tempos-limite de anúncios, mecanismo de atraso e failover.
A arquitetura de telecomunicações frequentemente combina PTP com Synchronous Ethernet. SyncE distribui frequência pela camada física, reduzindo o erro de frequência que o servo PTP precisa corrigir. PTP fornece fase e horário. Os dois sistemas têm mensagens distintas de qualidade e falha cuja interação precisa ser gerenciada.
Um nó pode permanecer alinhado em fase temporariamente após falha do SyncE ou GNSS porque seu oscilador entra em holdover. O perfil pode definir a sinalização de qualidade, mas a operadora precisa saber por quanto tempo o relógio permanece dentro do orçamento. O software não consegue inferir envelhecimento e desempenho térmico do oscilador apenas por um rótulo.
Os perfis, portanto, tornam a implantação mais disciplinada e mais dependente da qualificação completa do sistema. A implementação aberta do linuxptp oferece acesso à lógica do protocolo. Certificação e interoperabilidade exigem evidências de hardware e testes ao redor dela.
O holdover determina se a falha de uma referência se torna falha de serviço
Quando um relógio perde sua referência, o oscilador continua funcionando. Holdover descreve com que precisão ele mantém o horário durante esse intervalo. Um oscilador de baixo custo pode sofrer deriva rapidamente. Um oscilador de cristal controlado por forno pode ter desempenho melhor. Um relógio atômico em escala de chip oferece relações diferentes entre estabilidade, energia e custo.
linuxptp pode informar estado e controlar relógios, mas não altera a qualidade física do oscilador. Um sistema projetado em torno de GNSS contínuo pode cumprir sua especificação em operação normal e falhar rapidamente durante interferência. Um sistema com holdover robusto pode preservar o serviço enquanto a referência é investigada.
Alegações de holdover exigem condições. Faixa de temperatura, envelhecimento, tempo anterior de sincronização e duração afetam o desempenho. Uma afirmação como “holdover de microssegundos” é incompleta sem o intervalo e o ambiente. Fornecedores e operadoras devem declarar o envelope de erro ao longo do tempo.
O histórico do servo importa. Um oscilador disciplinado por muito tempo pode ter estimativa de frequência melhor do que um recém-iniciado. Uma perda súbita da referência após mudança de temperatura pode produzir comportamento diferente. O monitoramento deve preservar a estimativa e a confiança, não apenas alternar para um estado binário de holdover.
A recuperação da fonte também exige política. Retornar imediatamente a um sinal GNSS restabelecido pode ser perigoso se o sinal estiver falsificado ou inconsistente. O sistema pode comparar referências, validar o deslocamento e fazer correção gradual. Um projeto seguro trata a reaquisição como decisão, não como verdade automática.
Grandmasters redundantes podem reduzir a dependência de um dispositivo e, ao mesmo tempo, compartilhar a mesma antena, energia ou constelação. A diversidade física e lógica deve ser documentada. Dois relógios no mesmo rack não são independentes se um único divisor GNSS ou circuito de alimentação controlar ambos.
As aplicações precisam de um contrato de modo degradado. Algumas podem tolerar incerteza crescente e marcar as marcas de tempo de acordo. Outras precisam parar ou realizar failover antes que a ordem deixe de ser garantida. Tempo de precisão sem limite de erro exposto incentiva aplicações a usar marcas de tempo além de sua validade.
O holdover torna visível a economia da temporização. O software aberto pode ser gratuito, mas a qualidade do oscilador, as fontes redundantes e a calibração dominam o custo da resiliência. linuxptp permite que a operadora escolha esses componentes; não elimina essa relação de compromisso.
A orquestração nativa da nuvem muda a escala da implantação, não a física da temporização
Sistemas de telecomunicações e de borda executam cada vez mais cargas de trabalho no Kubernetes. Projetos como o OpenShift PTP Operator empacotam configuração do linuxptp, seleção de nós, monitoramento e tratamento de eventos para clusters. Isso transforma a temporização em parte da infraestrutura declarativa, em vez de uma coleção de arquivos de host editados manualmente.
A orquestração pode atribuir perfis a nós, gerenciar processos de daemon e expor o estado de temporização às aplicações. Pode coordenar atualizações e assegurar que cargas de trabalho que exigem precisão sejam executadas em hardware com relógios adequados. Eventos podem acionar correção ou movimentação da carga.
A abstração é útil e potencialmente enganosa. Um recurso personalizado do Kubernetes pode descrever uma política de temporização desejada; não pode criar marcação de tempo em hardware em uma NIC que não a possui. Agendar um pod em um nó “compatível com PTP” não prova que o nó esteja dentro do deslocamento exigido ou seguindo o grandmaster correto.
Os limites dos contêineres introduzem questões de acesso. O daemon pode precisar de privilégios, rede do host e acesso direto ao dispositivo. A aplicação pode precisar do horário do sistema, e não do PHC. Políticas de segurança devem limitar quais cargas podem ajustar relógios, permitindo que leiam informações de qualidade.
Atualizações do cluster podem mudar kernel, drivers e versões do daemon em conjunto. Uma regressão de temporização pode aparecer como problema da aplicação após uma atualização aparentemente bem-sucedida da plataforma. A qualificação deve incluir a imagem completa do nó e a combinação de hardware.
Nós com várias interfaces podem participar de diversos domínios ou perfis. A orquestração precisa selecionar o PHC correto e evitar políticas conflitantes. A descoberta de dispositivos baseada apenas em nomes de interfaces pode falhar após substituição ou mudança na enumeração PCI.
O monitoramento nativo da nuvem pode melhorar a escala agregando estados e emitindo eventos. Também pode criar uma tempestade de alertas durante uma mudança de referência em todo o domínio. O modelo de eventos deve distinguir transições esperadas da topologia de uma perda de precisão.
A operadora não substitui a engenharia de temporização. Ela transfere sua configuração para um sistema que pode reproduzi-la e auditá-la. O mesmo princípio se aplica a todo o linuxptp: a automação é valiosa quando preserva os pressupostos físicos e de protocolo em vez de ocultá-los.
As evidências de versões são fragmentadas o suficiente para se tornarem um risco operacional
O SourceForge identifica Richard Cochran, que usa a contarcochran, como mantenedor e mostra atividade do projeto atualizada em 5 de junho de 2026. Seu navegador de arquivos ainda lista a versão 4.2, de 19 de dezembro de 2023, como download lançado mais recente, enquanto a árvore ativa de código-fonte se identifica como versão 4.4 e inclui commits de 2026. A Network Time Foundation fornece separadamente suporte ao projeto, documentação e infraestrutura de listas de discussão.
Esses fatos estabelecem desenvolvimento ativo e um panorama fragmentado de versões, não uma resposta simples e numérica sobre o que está implantado ou formalmente lançado. Uma decisão de publicação ou implantação deve distinguir o arquivo de versões do SourceForge, a árvore atual de código-fonte, os pacotes de distribuições e qualquer compilação mantida por fornecedor, além de verificar assinaturas e notas da versão do artefato efetivamente usado.
A divisão importa porque as operadoras frequentemente usam pacotes de distribuições ou imagens de fornecedores. Um pacote pode conter backport, snapshot ou correção de segurança sem coincidir com a versão espelhada. Uma imagem de contêiner pode ser atual enquanto o driver do host não é. A identidade da versão deve incluir origem, compilação e modificações posteriores.
A ambiguidade das versões pode atrasar a resposta de segurança. Um aviso pode citar uma versão upstream, enquanto a operadora vê uma revisão da distribuição. A organização precisa de uma lista de materiais de software e de uma maneira de mapear correções para os binários implantados.
Ela também pode criar risco para a cadeia de suprimentos. Baixar de um espelho antigo ou arquivo não oficial aumenta a probabilidade de usar código desatualizado. Chaves de assinatura e somas de verificação devem fazer parte do processo documentado de aquisição. A organização de suporte e o projeto devem informar qual host é oficial.
A liderança duradoura do projeto oferece continuidade, mas o registro público identifica um mantenedor principal com mais clareza do que um amplo grupo de governança. Software de temporização se beneficia de revisão experiente porque pequenas mudanças em aritmética, escalas de tempo ou drivers podem produzir efeitos grandes. A concentração cria riscos de sucessão e capacidade.
A Network Time Foundation fornece suporte e hospeda o PTP/SyncE Consortium, segundo materiais do projeto. Essa relação não estabelece propriedade sobre todas as decisões de código nem um orçamento publicado do linuxptp. Financiamento, autoridade de revisão e compromissos de suporte devem ser diferenciados.
A questão não é uma trivialidade administrativa. Sistemas de tempo de precisão precisam de uma fonte de software confiável. A proveniência clara da versão faz parte da cadeia de evidências do relógio, assim como a identidade da fonte e o atraso do caminho.
O software aberto reduz a dependência de licenças e expõe o custo real da temporização
linuxptp não tem receita independente, folha de pagamento, avaliação ou cadastro de clientes publicados. Seu código GPLv2 pode ser usado e modificado sem licença por nó. A Network Time Foundation e fornecedores do ecossistema oferecem suporte, enquanto operadoras e empresas de hardware contribuem com código e testes.
A ausência de licença de software não torna o tempo de precisão barato. As operadoras compram NICs e switches com recursos de temporização, grandmasters, receptores GNSS, antenas, osciladores, cabos, instrumentos e engenharia. Elas testam perfis e mantêm caminhos físicos de referência. O valor comercial está distribuído por esse ecossistema.
Software aberto pode melhorar o poder de negociação. Um fornecedor de hardware que exponha interfaces padronizadas de PHC e marcação de tempo pode trabalhar com o mesmo daemon usado em outro dispositivo. A operadora pode inspecionar o comportamento do servo e do protocolo e manter a configuração ao trocar de fornecedor.
A diferenciação de hardware continua substancial. Um produto com unidades melhores de marcação de tempo, oscilador ou calibração pode justificar preço superior. Pilhas proprietárias podem integrar esses recursos estreitamente e incluir certificação ou suporte. Um daemon aberto não garante que uma placa mais barata cumpra o mesmo orçamento de erro.
O custo migra para a integração. Um fornecedor de equipamento comercial pode entregar um sistema qualificado com contrato de suporte. Um projeto desagregado oferece escolha de componentes e exige que a operadora valide a combinação. A economia depende da escala, da qualificação e da consequência da falha.
A temporização também cria custos ocultos para as aplicações. Implantar PTP onde nenhuma aplicação tem necessidade definida pode acrescentar dispositivos, superfície de ataque e complexidade operacional sem benefício comercial. O requisito deve declarar orçamento de erro, duração do holdover e consequência da violação antes da escolha da arquitetura.
Quando o requisito é real, o controle aberto pode ter valor estratégico. Operadoras de telecomunicações e industriais podem evitar vincular um serviço crítico de temporização a uma única pilha de software de equipamento. Data centers podem integrar a qualidade do horário à orquestração e às decisões das aplicações. O software continua sendo um componente de um sistema de capital.
A contribuição econômica do linuxptp, portanto, não é afirmar que hardware comum se transforma gratuitamente em grandmaster. Ele oferece às operadoras uma camada comum e inspecionável de controle para fazer o hardware e as fontes escolhidos funcionarem em conjunto.
A segurança está deixando de apenas manter o relógio disponível para provar que ele está correto
O monitoramento tradicional costuma tratar o horário como serviço disponível ou indisponível. Um sistema de tempo de precisão pode falhar de forma mais perigosa ao permanecer disponível e errado. Um grandmaster ou sinal GNSS falsificado pode afastar suavemente os relógios do horário correto.
Redes PTP podem ser atacadas por mensagens Announce forjadas, manipulação de atrasos, acesso de gerenciamento ou dispositivos comprometidos. Um relógio malicioso pode anunciar prioridade e qualidade atraentes. Isolamento de rede e controles de perfil reduzem a exposição, mas não autenticam a verdade física.
GNSS é vulnerável a interferência e falsificação. A interferência causa perda evidente se monitorada. A falsificação pode criar um sinal plausível cujo horário deriva gradualmente. Comparação de várias fontes e detecção de anomalias são essenciais quando as consequências são altas.
Ataques de atraso exploram a suposição de que as medições do caminho refletem transporte normal. Um invasor ou dispositivo congestionado pode introduzir atraso assimétrico que enviesa o deslocamento. A autenticação criptográfica das mensagens não prova que o atraso seja simétrico.
As interfaces de gerenciamento precisam de controle de acesso. Uma gravação legítima porpmcou um ajuste direto do PHC pode mudar o comportamento do sistema. Os registros devem documentar alterações de fonte, prioridade e ações manuais. A administração remota deve ser separada do caminho de dados de temporização.
A diversidade de fontes deve incluir domínios de falha. Dois receptores GNSS ligados à mesma antena são vulneráveis ao mesmo evento no cabo ou no céu. Dois grandmasters PTP que seguem a mesma fonte upstream não fornecem verdade independente. Referências terrestres, atômicas ou entre locais podem melhorar a validação.
As aplicações devem receber qualidade e incerteza, não apenas uma marca de tempo. Um banco de dados pode se recusar a ordenar eventos cujas incertezas se sobrepõem. Um sistema de rádio pode entrar em holdover. Um sistema de segurança pode sinalizar registros cuja fonte de horário mudou. O estado do daemon precisa chegar ao consumidor.
linuxptp fornece grande parte do controle e das evidências necessários para essa arquitetura, mas não é um regime completo de certificação de segurança. As operadoras precisam construir autenticação de fontes, detecção de anomalias e resposta ao redor dele. A mudança estratégica é clara: o objetivo já não é apenas sincronização. É a confiança auditável de que o horário selecionado continua sendo o horário correto.
A precisão depende do limite mais fraco, não do melhor componente
Uma implantação pode conter um grandmaster preciso e produzir horário ruim para as aplicações porque uma NIC marca o tempo em software. Pode usar uma NIC de alta qualidade e falhar porque o caminho é assimétrico. Pode alcançar pequeno deslocamento do PHC enquanto o relógio do sistema segue na direção errada. Pode passar em um teste de perfil e falhar durante perda do GNSS porque o holdover não foi qualificado.
Esse princípio do limite mais fraco é a disciplina central das operações com linuxptp. Toda alegação deve identificar o caminho completo da fonte à aplicação. Um benchmark deptp4lnão estabelece a calibração dos cabos. Uma especificação de hardware não estabelece a configuração do perfil. Um deslocamento estável não estabelece a integridade da fonte.
A arquitetura do projeto ajuda porque as responsabilidades são visíveis. O kernel expõe PHCs e marcas de tempo.ptp4lopera o relógio da rede.phc2sysconecta relógios.ts2phctrata eventos externos.pmcexpõe o estado de gerenciamento. As operadoras podem inspecionar onde cada correção ocorre.
A visibilidade ainda precisa de integração. Métricas do daemon, receptor GNSS, oscilador e aplicação devem compartilhar identidade e contexto temporal. Um registro de incidente deve mostrar qual fonte foi selecionada, como o deslocamento evoluiu, quando o holdover começou e quais relógios permaneceram dentro do orçamento.
A calibração precisa ser tratada como dado com ciclo de vida. Mudanças de cabos, atualizações de firmware e substituição de hardware podem invalidar compensações. Os valores devem ser vinculados aos equipamentos e verificados depois da manutenção.
A conformidade com o perfil deve ser testada entre os produtos reais. A documentação pode dizer que ambos aceitam G.8275.1 enquanto seus padrões ou firmwares diferem. Eventos de interoperabilidade e laboratórios independentes de conformidade podem reduzir a incerteza, mas a topologia de produção continua única.
O modelo de versões e manutenção do projeto é outro limite. Uma alteração crítica de temporização exige revisão, compilações reproduzíveis e um caminho confiável de atualização. O código aberto torna isso possível; não garante que a organização o tenha implementado.
linuxptp tornou o controle de tempo de precisão disponível como infraestrutura padronizada do Linux. Seu sucesso não deve ser medido pela capacidade de um host executarptp4l. Deve ser medido pela capacidade de toda a cadeia declarar, monitorar e defender um orçamento de erro durante operação normal e falhas.
A calibração decide se uma marca de tempo de nanossegundos descreve o fio ou o laboratório
Uma marca de tempo de hardware é mais precisa do que uma de software e ainda contém atraso. O sinal percorre cabo de antena, receptor, oscilador, trilhas da placa, PHY e MAC antes que o software leia um relógio. Os caminhos de transmissão e recepção podem ter deslocamentos fixos diferentes. Temperatura, firmware e revisão de hardware podem alterá-los. Portanto, o tempo de precisão exige calibração, não apenas convergência do protocolo.
O comissionamento deve começar pela referência física. Uma instalação de antena GNSS tem comprimento de cabo, conectores, amplificadores e condições de visibilidade. O receptor pode indicar posição válida enquanto um cabo danificado ou uma compensação de atraso incorreta desloca o horário. O suporte a várias constelações melhora a disponibilidade e pode ajudar a detectar anomalias, mas não prova que o caminho da antena esteja íntegro.
O caminho do PHC exige atenção semelhante. Uma NIC ou placa de temporização expõe um contador pela interface PTP Hardware Clock do Linux. O ponto de marcação de tempo pode ficar no MAC, PHY ou em outro limite do dispositivo. Drivers e firmware determinam como o evento é entregue. Duas interfaces que informam marcação de tempo em hardware podem, portanto, apresentar incertezas e assimetrias diferentes.
Um processo de calibração compara o sistema com uma referência rastreável em condições documentadas. Deve registrar deslocamentos fixos, faixa de temperatura, firmware, driver e configuração dos cabos. O resultado pertence àquele conjunto. Substituir uma NIC, mover um cabo de antena ou atualizar o firmware pode invalidá-lo. Tratar a calibração como propriedade única de um modelo oculta esse ciclo de vida.
A assimetria do caminho é um dos erros mais difíceis porque a medição comum de atraso pode interpretá-la como deslocamento do relógio. Se uma mensagem Sync e uma solicitação de atraso enfrentam atrasos diferentes na ida e na volta, a suposição de caminho simétrico do algoritmo produz viés. O servo pode estar estável e precisamente errado. Congestionamento, comprimentos diferentes de fibra, comutação de proteção ou mudanças de rota podem introduzir assimetria após o comissionamento.
As operadoras precisam de testes que alterem deliberadamente caminhos e cargas. Um boundary clock ou transparent clock pode melhorar a arquitetura de distribuição do horário, mas sua correção de tempo de residência e o comportamento das portas também precisam ser verificados. Um caminho de failover deve ser medido antes de ser necessário. A redundância de rede que preserva a conectividade dos pacotes pode violar o orçamento de erro temporal porque a rota alternativa é mais longa ou menos simétrica.
A melhor evidência vem de comparação independente. Uma segunda referência, relógio transportável, conjunto de testes calibrado ou verificação cruzada entre grandmasters separados pode revelar erros de modo comum que o estado normal do PTP não mostra. Monitorar apenas o deslocamento informado pelo mesmo servo que controla o relógio cria uma alegação circular de garantia.
Os dados de calibração devem entrar no inventário e no gerenciamento de mudanças. Uma interface pode estar “ativa” e ainda ser inadequada para um serviço de temporização porque o registro de calibração está ausente ou vencido. A automação pode impedir que uma porta não qualificada se torne grandmaster ou caminho de boundary clock. Isso é especialmente importante em ambientes Kubernetes, onde cargas e configurações podem mudar mais rapidamente do que a cadeia física de temporização.
linuxptp expõe controles e estatísticas necessários para esse trabalho. Ele não certifica antena, oscilador, NIC nem caminho. A operadora conquista precisão mantendo evidências por todos esses limites.
A qualidade do horário precisa chegar às aplicações, não ser presumida a partir deCLOCK_REALTIME
Um host pode participar com sucesso do PTP enquanto uma aplicação continua incapaz de avaliar se sua marca de tempo é confiável.ptp4lpode disciplinar um PHC, ephc2syspode transferir esse horário para o relógio do sistema, mas a aplicação normalmente lê uma API convencional que retorna um número sem sua incerteza atual, fonte ou estado de holdover.
Essa lacuna importa quando a ordem dos eventos é próxima. Dois serviços podem produzir marcas de tempo separadas por menos do que o possível erro dos relógios. Ordenar os números cria uma sequência definitiva que a infraestrutura não consegue sustentar. Bancos de dados, sistemas de segurança e rastreamentos distribuídos podem então inferir causalidade a partir de ruído.
Um serviço de horário voltado para aplicações deve expor mais do que segundos e nanossegundos. Metadados úteis incluem identidade do relógio, estado de sincronização, erro máximo estimado, última atualização da referência, duração do holdover e qualquer evento de salto ou segundo intercalar. As aplicações podem decidir se aceitam a marca de tempo, ampliam uma janela de ordenação ou adiam uma operação.
A estimativa precisa ser honesta. O deslocamento do servo, isoladamente, não constitui um limite completo de erro. Pode omitir assimetria do caminho, incerteza da calibração e integridade da referência. Um sistema pode informar pequeno deslocamento local enquanto segue um grandmaster falsificado. A qualidade deve combinar o estado do protocolo com monitoramento da fonte, calibração e comportamento do oscilador.
A escala de tempo é outra fonte de erro. PTP normalmente opera em uma escala relacionada ao Tempo Atômico Internacional, enquanto as aplicações esperam UTC. Segundos intercalares e o deslocamento UTC atual precisam ser tratados corretamente. Uma configuração que transfira a escala errada pode criar erro grande e estável com aparência de sincronização bem-sucedida. A direção e as configurações de deslocamento dephc2syssão, portanto, críticas para a segurança.
Saltos do relógio merecem tratamento especial. Um grande deslocamento inicial pode ser corrigido por salto, enquanto a operação normal ajusta gradualmente a frequência para evitar descontinuidade. Aplicações sensíveis à monotonicidade precisam saber quando ocorreu um salto. Alguns sistemas devem usar relógio monotônico para durações e relógio de tempo real sincronizado apenas para correlação externa.
Um ambiente misto de PTP e NTP complica ainda mais a qualidade.timemasterpode coordenar daemons, mas a operadora precisa impedir loops de controle e definir a prioridade das fontes. Uma aplicação não deve presumir que o relógio continua dentro do mesmo envelope de erro após passar de um grandmaster PTP local para uma fonte NTP distante.
A arquitetura de temporização mais robusta trata, portanto, o horário como serviço de qualidade declarada, e não como propriedade oculta do host. linuxptp fornece grande parte do plano de controle. Interfaces adicionais, monitoramento e projeto das aplicações são necessários para preservar a incerteza até a decisão que utiliza a marca de tempo.
Os testes de holdover devem durar o suficiente para expor o oscilador, não apenas o software
Quando GNSS ou outra referência desaparece, o relógio entra em holdover. O oscilador continua funcionando com base em sua estimativa recente de frequência. O erro cresce conforme a qualidade do oscilador, a temperatura, o envelhecimento e o estado do servo no momento da perda. Uma breve desconexão em laboratório pode fazer quase qualquer sistema parecer resiliente.
Um teste significativo dura pelo período de interrupção que o serviço deve suportar e varia as condições ambientais dentro do intervalo de implantação. Ele registra o erro temporal ao longo de todo o período, não apenas se o daemon permanece estável. Um oscilador de cristal controlado por forno, um relógio atômico em escala de chip e um oscilador comum apresentam diferentes custos, consumo de energia e comportamentos de holdover. O software não consegue torná-los equivalentes.
A transição para dentro e para fora do holdover também precisa ser testada. Uma referência ruim não deve afastar imediatamente um bom relógio local do horário correto. Seleção de fontes e verificações de plausibilidade podem rejeitar um salto improvável. Quando a referência retorna, uma correção agressiva pode criar um salto ou oscilação. O servo deve readquirir a referência de maneira compatível com os requisitos das aplicações.
Grandmasters redundantes reduzem um modo de falha e podem criar outro se compartilharem GNSS, energia, antena ou configuração. A diversidade deve ser avaliada no nível da referência e do domínio de falha. Dois equipamentos no mesmo rack que usam a mesma alimentação de antena não oferecem proteção independente contra falsificação ou falha de cabo.
A conformidade com perfis não estabelece holdover. Perfis de telecomunicações restringem mensagens e topologia; requisitos de produto podem especificar oscilador e limites de erro temporal. As operadoras devem manter suporte de software, interoperabilidade do perfil e qualificação completa do equipamento de temporização como evidências separadas.
linuxptp pode informar mudanças de estado e gerenciar relações entre fontes, mas o resultado do holdover é uma propriedade do sistema. Aquisição e aceitação operacional devem exigir curvas temporizadas de interrupção, condições térmicas, cenários de falha da fonte e a configuração exata de hardware. Sem essa evidência, “oferece suporte a PTP” diz muito pouco sobre continuidade.
A proveniência da versão faz parte da garantia de temporização
O panorama público de versões do projeto é fragmentado. O SourceForge ainda identifica a versão 4.2, de dezembro de 2023, como seu download lançado mais recente, enquanto a árvore ativa de código-fonte se identifica como versão 4.4 e mostra desenvolvimento contínuo em 2026. Uma publicação deve distinguir artefatos lançados do estado de desenvolvimento, e uma operadora não deve inferir o estado das correções apenas pelo nome do pacote.
Distribuições e fornecedores de equipamentos podem aplicar backports sem mudar a versão upstream de modo evidente. Também podem incluir alterações de perfis ou dependências de drivers. O serviço em execução deve ser rastreável até o código-fonte, a revisão do pacote e a configuração da compilação. Uma lista de materiais de software é útil porque a temporização depende das versões do kernel, driver, firmware e daemon em conjunto.
Os testes de atualização devem incluir o comportamento do relógio, não apenas a inicialização do processo. Uma mudança pode alterar parâmetros padrão do servo, interpretação do perfil, mensagens de gerenciamento ou comportamento em vários domínios. O mesmo arquivo de configuração pode produzir uma resposta de controle diferente. Trocas PTP registradas e testes com hardware no loop podem comparar versões antes da implantação em toda a frota.
Essa proveniência é especialmente importante em implantações orquestradas. Uma imagem de contêiner pode ser atualizada independentemente do kernel do host e do firmware da NIC. A operadora precisa de uma matriz de suporte, e não da suposição de que todos os componentes modernos interoperam. Um relógio preciso montado com versões não rastreadas não constitui infraestrutura auditável de precisão.
A interoperabilidade de perfis deve ser demonstrada sob falha, não inferida da configuração
Dois sistemas podem declarar suporte ao mesmo perfil PTP e ainda não fornecer um serviço confiável em conjunto. Os perfis restringem taxas de mensagens, transporte, funções dos relógios e regras de seleção, mas as implementações podem diferir em comportamento opcional, suporte de gerenciamento e tratamento de falhas. Portanto, declarações de conformidade dos produtos precisam de teste de interoperabilidade na topologia pretendida.
O teste deve incluir operação normal e transições: perda do grandmaster, seleção de mestre alternativo, variação do atraso de pacotes, reinicialização de interface, reinício de boundary clock e restauração da fonte preferencial. As operadoras devem medir erro temporal e convergência, não apenas verificar se as portas retornam ao estado “escravo” ou “mestre”. Um rótulo correto da máquina de estados pode coexistir com um relógio fora do orçamento da aplicação.
Ambientes de telecomunicações acrescentam SyncE e sinalização de qualidade específica do perfil. Fontes de frequência e fase podem falhar de forma independente. Um dispositivo pode preservar a frequência enquanto o horário absoluto deriva, ou selecionar uma fonte cuja qualidade anunciada não corresponda à realidade. É necessário verificar de forma cruzada a identidade da referência e o erro observado.
As evidências de interoperabilidade devem nomear versões de software, firmware, oscilador e hardware. Uma atualização do fornecedor pode mudar o comportamento do servo ou do BMCA sem alterar a declaração comercial. Manter o teste como conjunto automatizado de aceitação transforma o perfil de promessa documental em contrato operacional.
Incidentes de temporização precisam de um registro da cadeia do relógio no momento da falha
Quando registros divergem depois de um incidente, as equipes frequentemente descobrem que não preservaram estado suficiente da temporização para explicar o motivo. Um registro útil inclui grandmaster selecionado, estados das portas, deslocamento UTC, modo do servo, deslocamento e frequência estimados, alarmes da fonte, relação entre PHC e relógio do sistema e mudanças recentes de topologia.
O registro deve ser coletado independentemente dos registros de aplicações que pretende validar. Se o relógio de um host salta e reescreve a linha do tempo aparente, um coletor remoto ou sequência monotônica pode preservar a ordem. Mensagens de gerenciamento e registros do linuxptp podem fornecer estado, mas retenção e correlação precisam ser configuradas antes do evento.
A análise posterior ao incidente deve distinguir erro da marca de tempo de atraso no processamento do evento. Um serviço pode emitir tardiamente uma marca de tempo correta ou registrar prontamente um evento com um relógio incorreto. As correções são diferentes. Sem evidências da cadeia do relógio, as equipes podem “corrigir o horário” e deixar intocado o verdadeiro problema de latência.
Tratar o estado de temporização como evidência de incidente também melhora a resposta de segurança. Uma mudança inesperada de grandmaster, um alarme GNSS ou um padrão de deslocamento pode ajudar a investigar falsificação ou configuração incorreta. O objetivo não é provar intenção com um único sinal. É preservar contexto suficiente para a organização explicar se suas marcas de tempo permaneceram dentro do limite de erro declarado.
O Linux se tornou um relógio de precisão ao tornar cada camada negociável
O projeto não inventou IEEE 1588, marcas de tempo em hardware, SyncE, GNSS nem PTP Hardware Clocks. Sua contribuição é o sistema em espaço de usuário que conecta esses componentes por interfaces do Linux e expõe seu controle às operadoras.
Essa conexão importa porque muda aquisição e arquitetura. Um fornecedor de telecomunicações pode construir um nó em torno do Linux padronizado. Um sistema industrial pode combinar uma NIC compatível com um grandmaster escolhido. Uma operadora Kubernetes pode agendar cargas sensíveis à temporização em hosts qualificados. Uma equipe de data center pode expor a qualidade do relógio às aplicações.
A flexibilidade traz o dever de especificar o projeto. Qual perfil está em uso? Qual mecanismo de atraso? Onde está o grandmaster? Qual é o requisito de holdover? Qual relógio a aplicação lê? Como o deslocamento UTC é gerenciado? Qual fonte é independente? Um equipamento proprietário pode ocultar algumas dessas decisões; uma pilha aberta as torna inevitáveis.
A ambiguidade pública das versões também ilustra a diferença entre atividade do projeto e certeza operacional. Uma base de código mantida pode ter um caminho fragmentado de distribuição. As operadoras precisam verificar a origem, em vez de presumir que o espelho mais visível seja oficial.
A concentração da manutenção continua sendo uma preocupação estratégica. A liderança duradoura de Richard Cochran é parte importante da continuidade do projeto. O ecossistema será mais resiliente quando o conhecimento de revisão e lançamento estiver distribuído e as relações de financiamento forem mais claras.
O tempo de precisão provavelmente se disseminará à medida que mais aplicações distribuídas se preocupem com ordenação de eventos e coordenação de aceleradores. Isso não significa que todo data center precise de PTP no nível das telecomunicações. Os requisitos devem orientar a adoção. Um sistema sem orçamento de erro para as aplicações pode se tornar uma infraestrutura cara cuja saúde ninguém sabe interpretar.
O valor duradouro do linuxptp é tornar o loop de controle da temporização inspecionável e componível. Ele oferece ao Linux um caminho entre a marca de tempo do hardware e o relógio da aplicação. O resultado só se torna confiável quando as operadoras tratam oscilador, caminho, perfil, fonte e monitoramento como partes do mesmo sistema.
Briefing para membros
Leia o boletim de tendência completo
Os membros leem o boletim completo, com as notas de fonte por trás de cada constatação.
Círculo Estratégico
Um briefing diário no seu idioma, construído a partir de mudanças que verificamos.
Assine por USD 20/mêsCancele quando quiser.
Candidate-se à Leadership Alliance
Os membros também têm toda a biblioteca de pesquisas, um boletim diário sobre as redes que acompanham e o fórum privado.