
Análises
Últimos artigos
As informações mais recentes sobre operadores de infraestrutura, decisões de política, movimentos do mercado e mudanças no poder digital.
História
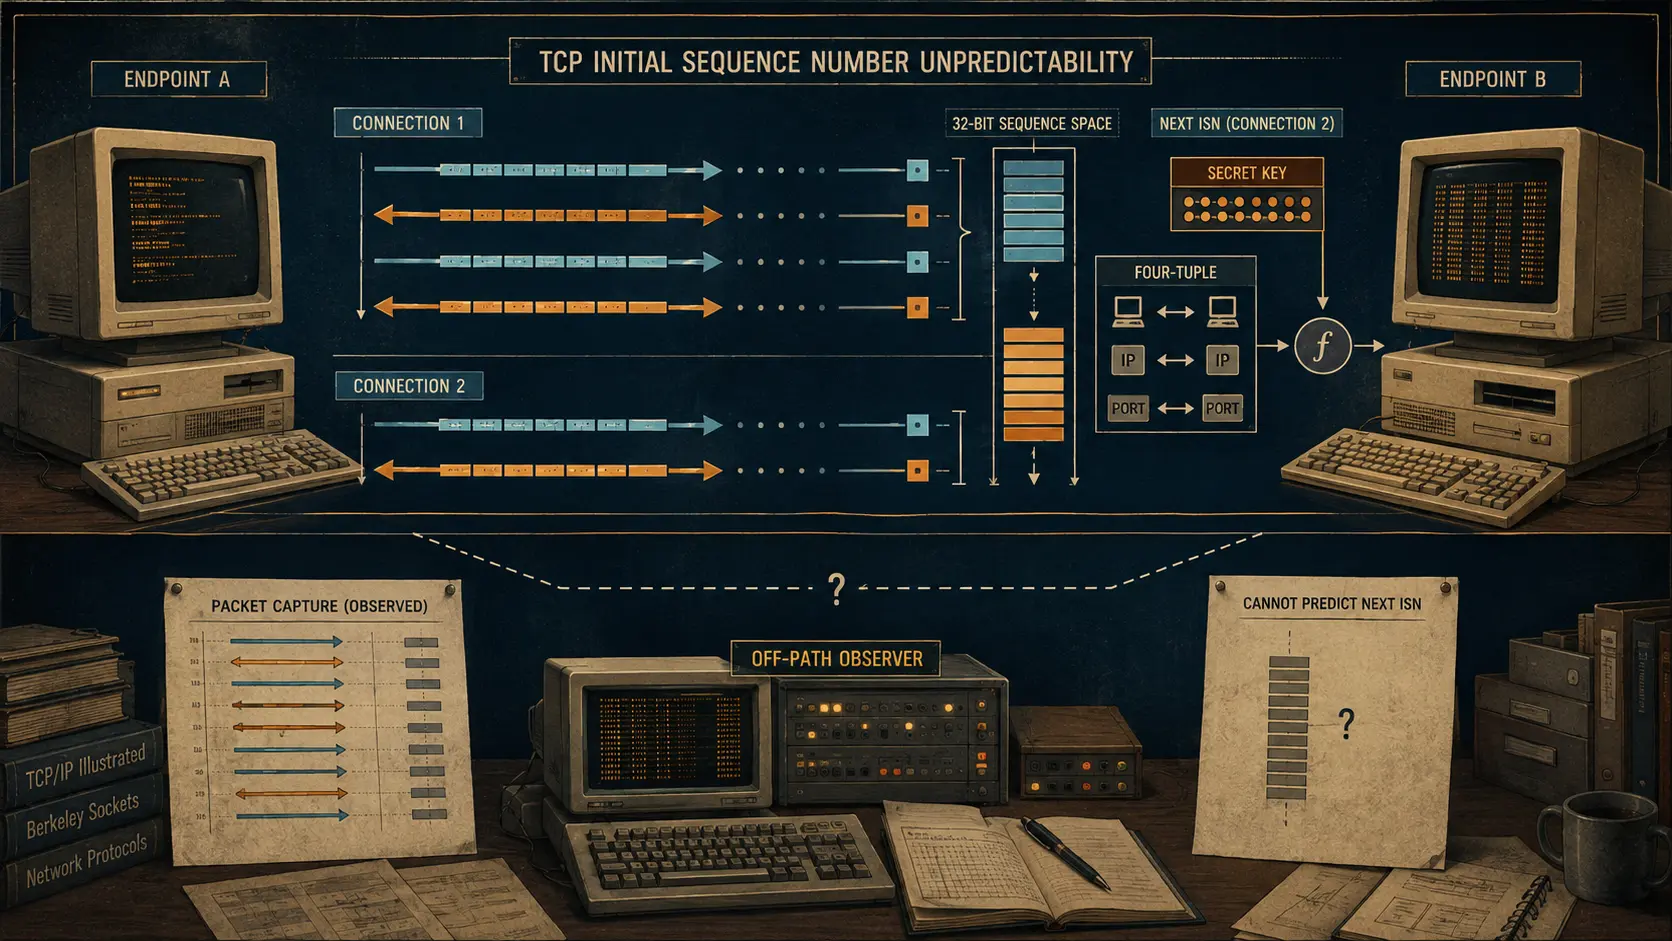
O número que ficou mais difícil de prever para um atacante fora do caminho: números de sequência iniciais do TCP
Uma conexão TCP começa com uma troca de números. A mudança histórica não escondeu essa troca; impediu que um número observado revelasse o ponto inicial da conexão seguinte.
Tendências Institucionais Globais
Uma assinatura de software válida não é um registro duradouro de autoridade
Uma verificação bem-sucedida pode sobreviver ao mandato que legitimava a publicação. A criptografia confirma os bytes; não decide quem podia lançar aquela versão.
ICANN
Um arquivo de zona oferece acesso compartilhado, não licença para republicar o namespace
Às nove da manhã, um pesquisador autorizado baixa pelo CZDS da ICANN o arquivo de zona de um gTLD. O checksum confere. Isso prova a entrega daqueles bytes, não quem controla cada nome, por que ele existe ou se o arquivo inteiro pode ser republicado. A fronteira de governança está…

IETF
Um comando de exclusão pode quebrar o domínio de outra pessoa: RFC 9874 e o controle de dependências EPP
Uma mudança destrutiva no estado de um objeto EPP pode atingir mais do que o cliente que pediu a exclusão. Se um host subordinado ainda estiver associado a domínios patrocinados por outros clientes, apagá-lo pode alterar dependências DNS, causar falhas de resolução e quebrar a…
Reportagens
AFRINIC recebeu 1.024 ASNs. O registro público separa estoque de alocação
A IANA registrou um novo bloco de 1.024 números para a AFRINIC em 25 de fevereiro de 2026, e a AFRINIC anunciou em 27 de março que o incluiu em seu estoque. Esses registros comprovam a custódia a montante, não a alocação de cada número a operadores.

Tendências globais dos ISPs regionais
Um reinício BGP gracioso pode prolongar um buraco negro
Graceful Restart procura manter o tráfego enquanto um processo BGP retorna. Sua segurança depende de um fato que a sessão sobrevivente não consegue provar sozinha: se o roteador em reinício realmente preservou o estado de encaminhamento necessário. Quando um vizinho retém uma…

IETF
O segundo endereço virou o principal: o que a RFC 9873 muda nos contatos EPP
Uma atualização de contato EPP agora pode registrar uma transição de estado mais explícita: o objeto pode ter um endereço de e-mail adicional, enquanto o atributo opcional `primary` indica qual endereço deve ser tratado como principal. O protocolo registra essa relação; não…
IETF
A rejeição por padrão transforma a ausência de política EBGP em falha explícita
Uma sessão BGP externa pode estar estabelecida enquanto a autoridade para receber ou anunciar rotas continua indefinida. A RFC 8212 fecha essa ambiguidade: sem política de importação, nenhuma rota é aceita; sem política de exportação, nenhuma é anunciada. A questão de liderança é…

Arquivo de Caso
Sessenta nomes foram ao banco dos réus; a lei ainda definia a causa: Harrods v Sixty Internet Domain Names
O título do processo parece trocar pessoas por infraestrutura: sessenta nomes de domínio aparecem como réus. A ação *in rem* prevista na ACPA permitiu levar os nomes ao tribunal quando não havia jurisdição pessoal sobre o registrante. Ela não transformou, porém, o local do…

História
A cadeia que tornou uma chave pública confiável: gestão de certificados PEM
Uma chave pública não identifica sozinha a pessoa ou entidade à qual se afirma que ela pertence. A RFC 1422 estruturou essa confiança, no contexto do Privacy Enhanced Mail, por meio de certificados, autoridades certificadoras, caminhos de validação e informações de revogação.

IETF
O uRPF aprimorado admite caminhos de origem viáveis sem confiar em toda rota
Um pacote legítimo de um cliente multihomed pode chegar por um enlace diferente daquele que o roteador escolheria para o retorno. A verificação estrita pode descartá-lo; a verificação frouxa pode aceitar qualquer origem roteada. A RFC 8704 estabelece uma fronteira intermediária…
IETF
O prefixo chegou antes da consulta: como a RFC 9872 muda a descoberta de NAT64
Um dispositivo em uma rede somente IPv6 precisa conhecer o prefixo usado para sintetizar endereços destinados a serviços IPv4. A RFC 9872 transforma esse dado em sinal da rede de acesso: primeiro PREF64 via anúncio de roteador; DNS apenas como alternativa.

Tendências globais dos ISPs regionais
Um fallback IPv4 rápido pode fazer um IPv6 quebrado parecer saudável
Um serviço dual stack pode passar em todos os testes comuns enquanto o caminho IPv6 permanece inutilizável. A disponibilidade é real, mas a conclusão sobre a família de protocolo não é: o cliente pode ter concluído por IPv4 antes que o painel percebesse a falha.
História
O ponteiro que nunca esteve fora de banda: dados urgentes do TCP
Os dados urgentes do TCP são uma pequena superfície de controle com uma história longa. O sinalizador URG dá significado a um ponteiro urgente de 16 bits, mas a RFC 793 descreveu a fronteira marcada de duas formas contraditórias. A ambiguidade passou da especificação para…

IETF
ZONEMD permite que o secundário verifique a zona depois da transferência
Uma transferência concluída prova que o procedimento de entrega terminou. Ela não prova, por si só, que o receptor montou exatamente a zona que o publicador pretendia distribuir. O ZONEMD acrescenta um resumo criptográfico da zona inteira e transforma recebimento e verificação em…

IETF
O bitmap diz que uma opção UDP apareceu, não o que ela fez: RFC 9870
O RFC 9870 oferece aos exportadores IPFIX uma forma compacta de informar quais tipos de opções UDP foram observados em um fluxo. A afirmação é propositalmente limitada: registra presença observada, não histórico de pacotes, decisão do receptor ou resultado da aplicação.

Tendências globais de serviços em nuvem
No Backblaze, a chave do cliente muda o trabalho por trás da réplica
A proposta de armazenamento pode parecer completa até surgir a pergunta sobre quem manterá a segunda cópia. No B2, escolher a custódia das chaves também altera o caminho de replicação disponível.

Reportagens
Uma falha na RIPE pode deixar parte da atualização pronta
O resultado de uma mensagem não resume o destino de cada registro. A documentação da base RIPE mostra por que descobrir o que já mudou deve vir antes de decidir o que enviar de novo.

Reportagens
O mercado de transferências IPv4 da LACNIC e o preço da escassez
A escassez de IPv4 não termina quando o último bloco livre é alocado. Ela muda de forma: o acesso passa a depender também das regras que permitem transferir recursos já distribuídos.
IETF
Maciek Konstantynowicz e o resultado de benchmark que não era garantia de serviço
Um benchmark de rede é mais valioso quando preserva o contexto que produziu o número. O resultado MLRsearch de RFC 9971 vale para ensaios, metas e configuração declarados; não promete sozinho a experiência de cada cliente, aplicação ou período de produção.