
Resumo
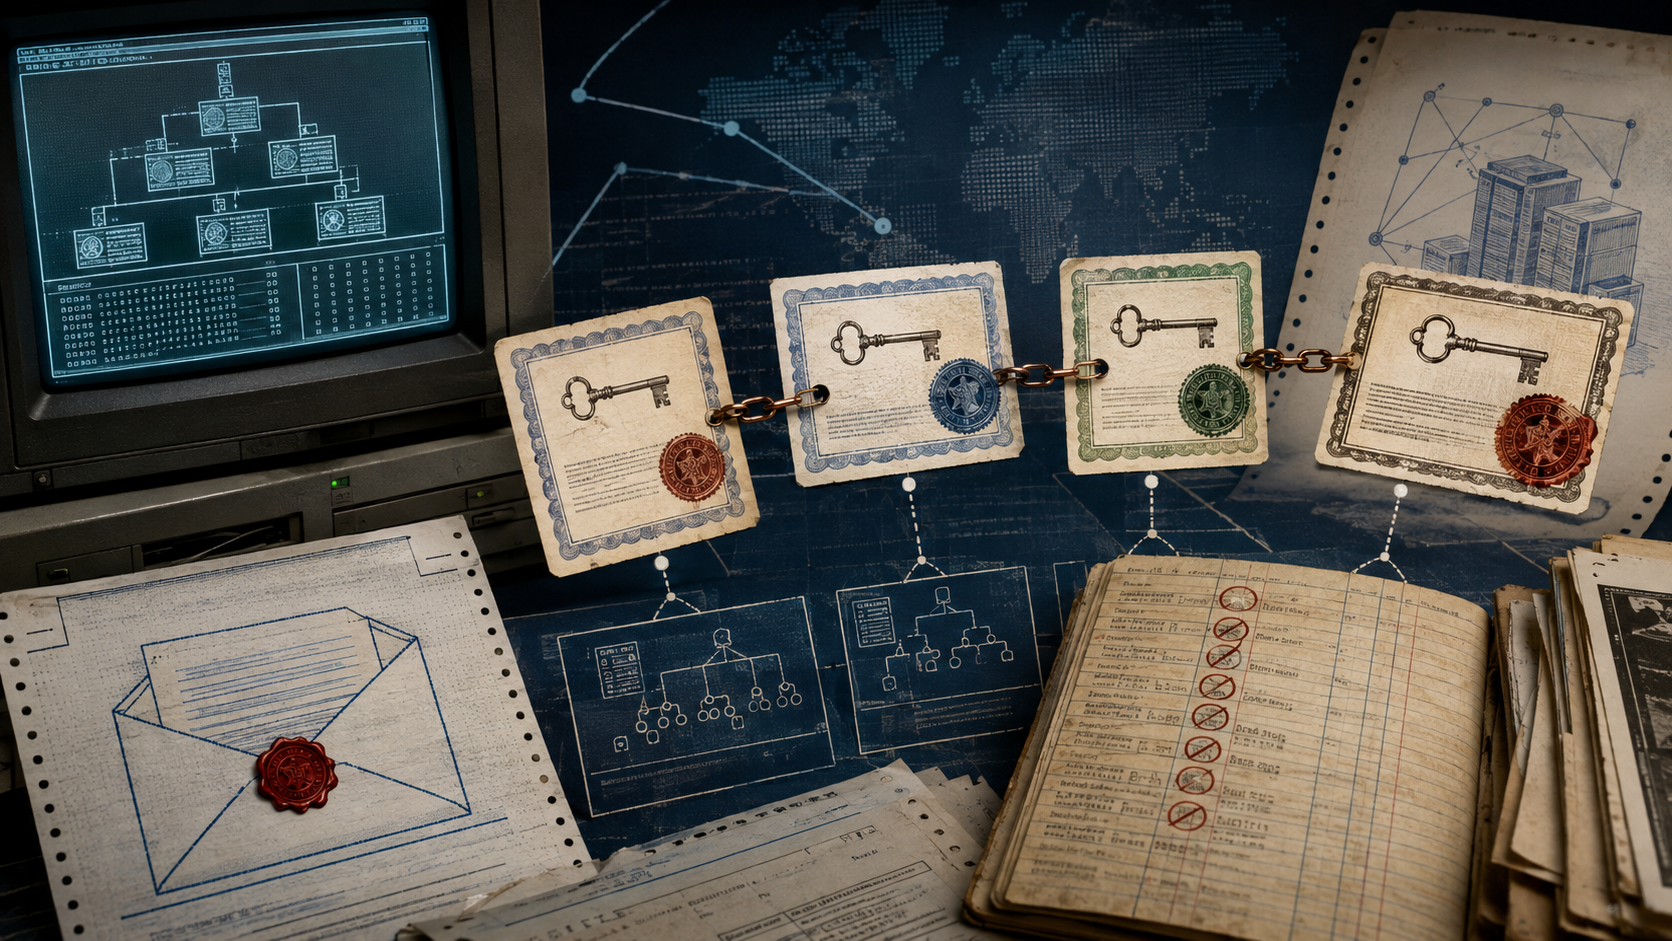
- Na RFC 1422, confiar em uma chave pública exigia avaliar um caminho de certificação.
- Emissão, atribuição de nomes, construção do caminho e revogação correspondiam a controles distintos.
Para a parte que recebia uma chave associada ao nome de um correspondente, a dúvida fundamental era anterior ao uso da criptografia: quem afirmava que aquela chave pertencia àquele nome? A RFC 1422 respondeu com certificados assinados por entidades de certificação e com uma hierarquia pela qual essas afirmações podiam ser ligadas e examinadas.
A validação dependia da leitura dos nomes do titular e do emissor, da montagem de um caminho coerente, da avaliação das entidades presentes nesse caminho e da consulta às informações de revogação. Cada etapa introduzia uma responsabilidade própria. A assinatura protegia a afirmação certificada, mas não transformava automaticamente todo emissor ou todo caminho em uma base aceitável de confiança.
Sources
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance