

- As medidas de segurança de dados em sistemas de IA incluem técnicas de criptografia, controles de acesso, práticas de armazenamento seguro, mascaramento de dados e anonimização para proteger informações sensíveis e estar em conformidade com regulamentações de proteção de dados.
- A construção de modelos de IA robustos é crucial para detectar e mitigar ataques adversários, garantindo confiabilidade, confiança, integridade do sistema e considerações éticas em sistemas de IA.
- A proteção da privacidade em aplicações de IA envolve confidencialidade, consentimento do usuário, minimização da coleta de dados e implementação de técnicas de preservação de privacidade como privacidade diferencial, aprendizado federado e criptografia homomórfica.
A segurança de IA é a proteção dos sistemas e tecnologias de inteligência artificial contra ameaças e vulnerabilidades de cibersegurança. Ela envolve segurança de dados, robustez do modelo, proteção de privacidade, equidade, responsabilidade e transparência, além de monitoramento e atualizações contínuas. A segurança de dados envolve a implementação de criptografia, controles de acesso e práticas de armazenamento seguras para proteger informações sensíveis. A robustez do modelogarante que os modelos de IA sejam resilientes a ataques adversários, enquanto a proteção de privacidade protege os dados dos usuários. A equidade e a justiça abordam vieses em algoritmos de IA, enquanto as medidas de transparência aumentam a confiança nas tecnologias de IA. O monitoramento e as atualizações contínuas garantem segurança permanente e previnem possíveis violações.
Segurança de dados em sistemas de IA
A segurança de dados é crucial em sistemas de IA, pois constitui a base para o treinamento de algoritmos e a tomada de decisões. No entanto, os dados são frequentemente sensíveis e o acesso não autorizado pode levar a violações de privacidade, roubo de identidade, perdas financeiras e danos à reputação. Para garantir a segurança de dados, as organizações devem implementar técnicas de criptografia, estabelecer controles de acesso, adotar práticas de armazenamento seguro, usar mascaramento e anonimização de dados, e estabelecer políticas de governança de dados.
Diversas técnicas de criptografia estão disponíveis para segurança de dados em sistemas de IA, incluindo criptografia simétrica, criptografia assimétrica, criptografia homomórfica, criptografia de ponta a ponta e tokenização de dados. Essas técnicas garantem confidencialidade, integridade e conformidade com regulamentações de proteção de dados, políticas de retenção e práticas de compartilhamento. Ao implementar medidas robustas de segurança de dados, as organizações podem proteger informações sensíveis, mitigar violações de dados e construir confiança dos usuários em relação à privacidade e segurança de dados. A segurança de dados também é um aspecto essencial da governança e conformidade de IA, garantindo que as aplicações de IA estejam em conformidade com requisitos regulatórios e padrões éticos de tratamento de dados.
Garantir a robustez do modelo
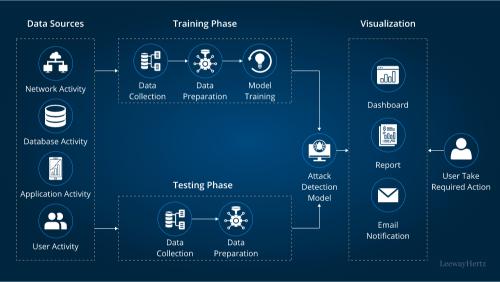
Os ataques adversários são tentativas deliberadas de manipular modelos de IA introduzindo pequenas modificações nos dados de entrada. Eles podem levar a previsões incorretas, segurança comprometida e tomada de decisão tendenciosa em sistemas de IA. A construção de modelos de IA robustos é crucial para sua confiabilidade, confiança, integridade do sistema e considerações éticas. As técnicas de detecção e mitigação de ataques adversários incluem treinamento adversarial, otimização robusta, destilação defensiva, interpretabilidade de modelos e mecanismos de detecção de ataques.
As aplicações reais de modelos de IA robustos incluem cibersegurança, veículos autônomos e saúde. As defesas de cibersegurança podem ser fortalecidas detectando e mitigando ameaças cibernéticas, enquanto veículos autônomos podem garantir segurança e confiabilidade. Os sistemas de saúde podem proteger dados de pacientes esistemas de IA médica contra ataques adversários, mantendo a precisão e integridade dos diagnósticos e recomendações de tratamento.
Ao priorizar o desenvolvimento de modelos de IA robustos e implementar técnicas para detectar e mitigar ataques adversários, as organizações podem melhorar a segurança, confiabilidade e confiança de seus sistemas de IA. Garantir a robustez do modelo é essencial para mitigar riscos, manter padrões éticos e fomentar um ecossistema de IA seguro e resiliente em diversos setores e aplicações.
Proteção de privacidade na IA
A proteção de privacidade em aplicações de IA é crucial para manter a confiança e a conformidade com regulamentações de proteção de dados. Envolve garantir a confidencialidade e integridade dos dados dos usuários, obter consentimento do usuário para coleta e processamento de dados, e minimizar a coleta de dados ao necessário para as tarefas de IA. O cumprimento dos requisitos do GDPR, das regulamentaçõesCCPAe das regulamentações setoriais é essencial para a privacidade de dados e direitos do consumidor.
As técnicas de preservação de privacidade em sistemas de IA incluem privacidade diferencial, aprendizado federado, computação multipartidária segura e criptografia homomórfica. As considerações éticas em proteção de privacidade incluem equidade e transparência, detecção e mitigação de vieses, e anonimização e desidentificação de dados.
Leia também: EUA e Reino Unido cooperam em segurança e testes de IA
Ao implementar essas medidas, as organizações podem defender os direitos de privacidade dos usuários, cumprir regulamentações de proteção de dados e promover confiança nas tecnologias de IA. Priorizar técnicas de preservação de privacidade e considerações éticas no desenvolvimento e implantação de IA é essencial para promover gestão responsável de dados, transparência e responsabilidade no uso de aplicações de IA em diversos setores.
Combater vieses e garantir equidade
Os algoritmos de IA podem ser influenciados por diversas fontes de viés, incluindo vieses de dados, algorítmicos e sociais. Esses vieses podem levar a resultados injustos e decisões discriminatórias, afetando grupos marginalizados e minando a confiança nos sistemas de IA. Para detectar e mitigar vieses, métodos de detecção de vieses são utilizados, incluindo vieses demográficos, de seleção e de representação.
A equidade na tomada de decisão de IA é crucial para considerações éticas, implicações legais e confiança do usuário. O cumprimento de leis e regulamentações antidiscriminação é essencial para prevenir práticas discriminatórias. Construir confiança com os usuários demonstrando equidade nos algoritmos de IA e promovendo transparência também é essencial.
As estratégias para promover equidade e reduzir vieses em sistemas de IA incluem pré-processamento de dados, algoritmos sensíveis à equidade, técnicas de mitigação de vieses, auditorias de equidade e iniciativas de diversidade e inclusão. Ao combater vieses e garantir equidade em sistemas de IA, as organizações podem melhorar o impacto ético e social das tecnologias de IA, promover justiça e inclusão, e construir confiança com usuários e partes interessadas.
Responsabilidade e transparência na IA
A responsabilidade e a transparência em sistemas de IA são cruciais para garantir práticas éticas, construir confiança com usuários e partes interessadas, e demonstrar governança responsável de IA. Isso envolve responsabilizar indivíduos, organizações e sistemas de IA por suas ações, decisões e resultados, de acordo com padrões éticos e requisitos regulatórios.
Leia também:A segurança de IA da Revolut reduz perdas por fraude em 30%
As implicações legais incluem o cumprimento de leis de proteção de dados, regulamentações de privacidade e padrões setoriais para proteger os direitos dos usuários e mitigar riscos. A transparência na tomada de decisão de IA envolve o uso de IA explicável (XAI), interpretabilidade de modelos e transparência algorítmica para fornecer explicações transparentes das decisões de IA.
Estabelecer estruturas de responsabilidade no desenvolvimento de IA envolve adotar princípios de IA responsável, implementar estruturas de governança, realizar avaliações de risco e implantar mecanismos de responsabilidade. Comitês de ética avaliam projetos de IA, mantêm trilhas de auditoria e documentação, e engajam partes interessadas para coletar feedback e promover transparência e responsabilidade.
Monitoramento e atualizações contínuas para segurança de IA
O monitoramento e as atualizações contínuas são cruciais para a segurança de IA, pois ajudam as organizações a identificar e responder a ameaças e vulnerabilidades de cibersegurança em evolução. Isso inclui gestão proativa de riscos, garantia de conformidade com padrões regulatórios e implementação de controles de segurança. O processo envolve monitoramento em tempo real, inteligência de ameaças, análise de logs e verificações de segurança. Atualizações regulares e gestão de patches também são essenciais para tratar vulnerabilidades conhecidas e fortalecer a segurança do sistema.
O controle de versão, um ciclo de vida de desenvolvimento seguro e planejamento de resposta a incidentes também são cruciais. Esforços colaborativos, incluindo equipes multifuncionais, treinamento de segurança e parcerias externas, são essenciais para estabelecer responsabilidades compartilhadas, canais de comunicação e melhores práticas para monitoramento e atualizações de segurança. Esses esforços ajudam a manter a segurança, integridade e resiliência dos sistemas de IA diante de desafios de cibersegurança e ameaças emergentes.