
Resumo
newgroupsolicitava criar um grupo ou mudar sua moderação e descrição. Não gravava obrigatoriamente num registro mundial.- Cada agente podia autenticar o pedido conforme a política local e recusar a ação. A mesma mensagem podia gerar inventários diferentes.
- Um artigo comum com um nome desconhecido não criava o grupo;
NEWGROUPSrelatava apenas o histórico do servidor consultado.
Uma declaração, dois inventários
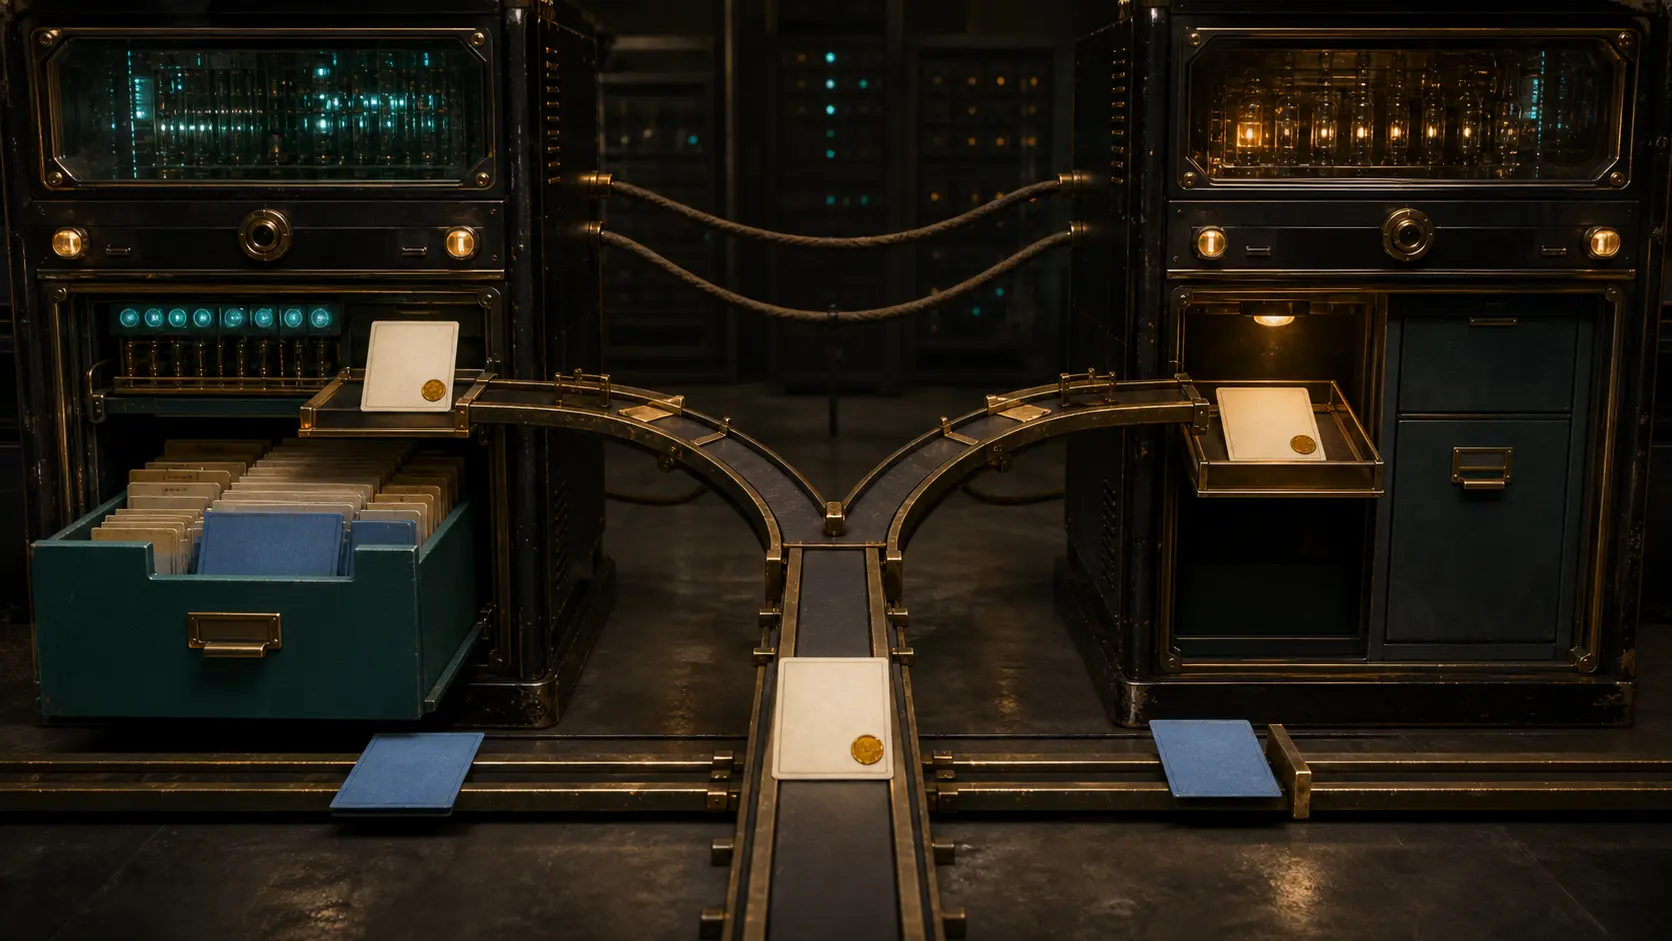
A mesma matéria de controle aprovada chega a dois servidores. Ela propõe um grupo moderado e apresenta uma descrição. O primeiro reconhece a autoridade daquela hierarquia e cria a entrada local. O segundo não consegue confirmar essa autoridade por seus próprios arranjos e deixa o pedido para revisão ou o rejeita.
Depois, um artigo comum aponta para o nome novo. O primeiro servidor pode arquivá-lo no grupo adotado. O segundo não pode transformar o nome desconhecido em configuração implícita. Ambos receberam a declaração; apenas um mudou de estado.
A divergência não era falha oculta. Era a separação entre transportar intenção administrativa e exercer poder sobre o catálogo de outra máquina.
A especificação inicial já admitia decisão manual
RFC 1036 colocava o comando no cabeçalho Control. A primeira palavra identificava a ação; as seguintes forneciam parâmetros. Implementadores e administradores podiam executar automaticamente ou enfileirar a mensagem para processamento manual.
newgroup levava o nome e, opcionalmente, moderated. O corpo deveria explicar a finalidade. Com o indicador, solicitava um grupo moderado; sem ele, não moderado. A solicitação deveria ser ignorada sem Approved.
Quando o texto dizia que o comando “cria” o grupo, descrevia a ação no sistema que aceitava executá-lo. A escolha entre automático e manual já excluía uma mutação central obrigatória.
Control pedia ação além do transporte
RFC 5536 define Control como a marca de um artigo que solicita uma ação adicional ao armazenamento ou retransmissão normal. O verbo especifica a ação; argumentos e, às vezes, o corpo trazem os detalhes.
Um servidor pode receber, guardar e retransmitir a matéria de controle sem aplicar o pedido. Presença do pedido não prova criação, e criação passada não prova disponibilidade atual.
O formato também proíbe combinar Control e Supersedes na mesma matéria. Administrar um grupo e retirar uma publicação anterior permanecem superfícies de autoridade distintas.
Approved não bastava para impor autoridade
RFC 5537 trata mensagens de controle como vetores especiais de abuso, pois provocam ações além do processamento comum. Na época, não havia método padronizado para autenticar o remetente ou verificar o conteúdo atribuído, embora mecanismos não padronizados fossem usados.
O agente deveria autenticar antes de agir, usando outro protocolo, revisão humana, informação externa ou outro método definido localmente. Cada servidor mantinha sua política de autorização. Nenhum agente Netnews era obrigado a cumprir uma mensagem de controle: a norma define o pedido, não concede domínio sobre sistemas remotos.
Mensagens de controle de grupo devem conter Approved; sem ele, não deveriam ser honradas. Mas atribuir aprovação não comprova sozinho que a identidade indicada governa aquela hierarquia naquele servidor.
Criar incluía atualizar um grupo já existente
RFC 5537 reúne newgroup, rmgroup e checkgroups como pedidos de atualização da lista de grupos conhecidos por um servidor. Antes de agir, o agente deve verificar se os nomes obedecem às restrições de Netnews.
newgroup pode pedir criação ou mudança de moderação e descrição. Se aceito, moderated deve orientar o estado. Um indicador de extensão desconhecido deve levar o servidor a ignorar a mensagem, não a adivinhar.
O corpo pode incluir application/news-groupinfo. Se também declarar moderação, deve concordar com o comando. Um servidor que guarda descrições deveria atualizar sua cópia quando honra o pedido, mesmo se o grupo já existia.
O objeto administrativo combinava nome, regime e contexto; cada parte só se tornava operacional onde fosse adotada.
Postagem comum não carregava direito de criação
RFC 5537 proíbe criar um grupo apenas porque um nome desconhecido aparece em Newsgroups. A criação normal ocorre por mensagens de controle.
Sem essa barreira, erro de digitação, rótulo improvisado ou reivindicação hostil virariam configuração persistente. Direito de escrever não equivale a direito de administrar destinos.
Se um artigo para um grupo ausente for rejeitado, isso não prova que o pedido newgroup nunca circulou. Prova apenas que aquele servidor não tinha uma entrada local utilizável naquele momento.
NEWGROUPS consultava a memória local
RFC 3977 define o comando de leitura NEWGROUPS, que retorna grupos criados no servidor consultado desde uma data. Apesar do nome semelhante, ele não executa newgroup; consulta histórico local.
A resposta pode conter grupos indisponíveis, omitir grupos sem data conhecida e ser vazia de maneira válida. Ela não certifica existência mundial nem fornece uma fotografia completa da disponibilidade local.
Pedido recebido, decisão aplicada, grupo disponível e registro histórico consultável são afirmações relacionadas, porém independentes.
A IANA registrou o instrumento, não o catálogo
O Registro de Cabeçalhos de Mensagens da IANA mantém Control como campo permanente de Netnews e aponta para a norma. Isso estabiliza a superfície entre implementações.
O registro não enumera grupos, não nomeia administradores nem relata quais servidores agiram. Padroniza o instrumento, não suas decisões locais.
Coordenação sem unanimidade inventada
newgroup permitiu circular intenção administrativa sem banco central. A sintaxe comum tornava o pedido inteligível, as regras de nomes limitavam o alvo, Approved atribuía aprovação e a política local decidia o resultado.
Um servidor podia criar, outro aguardar revisão e um terceiro rejeitar a hierarquia. A descrição honesta precisava nomear o servidor observado, em vez de dizer que o grupo “existia no Usenet” como um fato indivisível.
A lição histórica é separar declaração de adoção. Uma declaração portátil coordena sistemas autônomos; torna-se fato operacional somente onde o custodiante aceita mudar seu estado.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance