
Organismo de padrões abertos com impacto de implementação em todo o mundo.
Governança / IETF
IETF
As análises de IETF cobrem desenvolvimentos públicos que afetam a infraestrutura da internet, decisões de governança, mercados de conectividade, fluxos de capital digital e risco operacional.
GlobalGovernança de protocolosRisco de interoperabilidade

Processo de protocolo e legitimidade de padrões.
Lacuna entre especificação e implementação entre fornecedores e operadores.
Mudanças importantes nos padrões geralmente afetam sistemas em ciclos de 120d+.
Últimas coberturas
Destaques de IETF
1.274 artigos

IETF
Uma exceção de processo da IETF não reescreve a regra
Planilhas de conformidade têm uma função perigosa: “copiar para a próxima linha”. Se uma dispensa concedida a uma única especificação for copiada sem o nome, a versão, a justificativa e as restrições do caso, a linha seguinte recebe um privilégio que nunca foi examinado. A…

IETF
Conselho da IETF LLC veta anotadores de IA em reuniões
Na lista de presença de abril de 2025, um observador humano apareceu acompanhado de um `AI Noota Assistant`; outra pessoa continuava identificada como responsável pela ata. A página atual do Conselho da IETF Administration LLC eliminou essa zona cinzenta: ferramentas de anotação…

IETF
O rascunho 2418bis da IETF cria uma saída para a adoção
Um Internet-Draft pode continuar exibindo o selo de documento de grupo de trabalho muito depois de perder editores, revisões e espaço na agenda. Nesse intervalo, quem olha de fora tende a confundir inércia documental com apoio institucional. A revisão publicada em 17 de agosto de…

IETF
Ross Callon e a porta UDP que era entropia, não sessão
No RFC 7510, uma porta de origem não aponta para um aplicativo: ela ajuda o hardware IP a escolher caminhos para tráfego MPLS. A contribuição compartilhada de Ross Callon mostra por que um sinal de distribuição pode ser útil sem virar identidade, confiança ou autorização.
IETF
Final Review não é uma segunda votação sobre o padrão
O painel de acompanhamento reunia três fatos: um Internet-Draft já aprovado, um pull request aberto e algumas confirmações finais ainda pendentes. A síntese, porém, dizia que “o padrão voltou à votação”. Era uma conclusão atraente e errada. A decisão do stream já existia; o RFC…

IETF
Eric Vyncke e a sonda que se identifica sem provar confiança
Quem mede a Internet conhece a hipótese do experimento; quem recebe o pacote conhece apenas o alerta. No RFC 9511, Eric Vyncke e seus coautores propõem uma forma pequena de reduzir essa distância: tornar a finalidade e o contato de uma sonda encontráveis, sem transformar a…
IETF
O temporizador que o outro lado podia ouvir: TCP User Timeout sem paciência negociada
Uma ponta TCP podia decidir por quanto tempo manter dados ainda não confirmados, mas a outra não tinha como ouvir essa decisão. A RFC 5482 colocou o prazo no fio como aconselhamento. O cuidado essencial foi não transformar esse aviso em uma promessa entre as duas pontas.

IETF
O campo que passou a valer mais depois do aperto de mãos: TCP Window Scale
O TCP manteve um campo de janela de recepção de 16 bits mesmo quando enlaces rápidos e distantes passaram a exigir bem mais que 65.535 bytes em trânsito. A escala de janela não aumentou o cabeçalho: fez o SYN definir a unidade que cada direção usaria depois.

IETF
A solicitação chegou antes do aperto de mão: o pacto de repetição do TCP Fast Open
O TCP Fast Open permitiu que um cliente conhecido colocasse os primeiros bytes da aplicação no próprio SYN que abria a conexão. Ganhar até uma ida e volta exigiu uma contrapartida operacional: tolerância a repetição, chaves de cookie bem governadas, trabalho não confirmado…
IETF
A conexão é maior que o caminho: o Multipath TCP mantém um fluxo em várias rotas
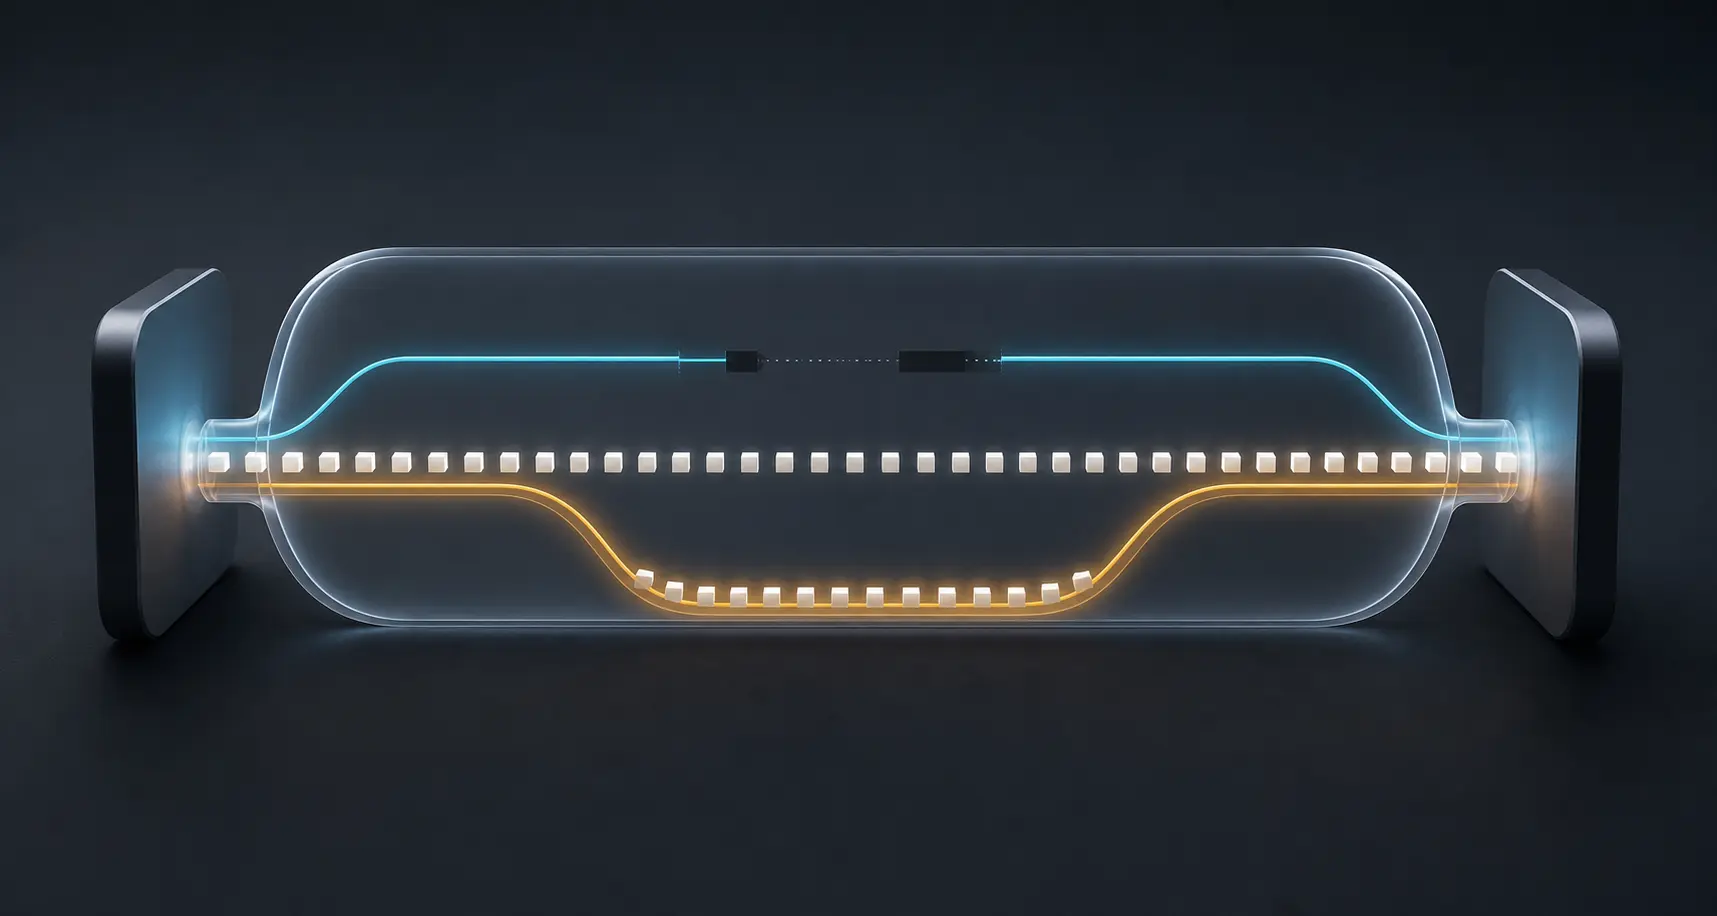
Um telefone sai do escritório com uma conexão ativa no Wi-Fi e chega à rua usando a rede celular. O TCP comum prende a conexão a um caminho. O Multipath TCP pode manter um único fluxo ordenado para a aplicação enquanto as pontas acrescentam, retiram e priorizam subfluxos TCP.…

IETF
Quando o receptor desenhou o mapa: a história do SACK no TCP
O ACK cumulativo do TCP mostrava uma única fronteira contínua. O reconhecimento seletivo acrescentou um mapa compacto dos blocos que já haviam chegado depois de uma lacuna. A informação ficou mais rica, mas o emissor continuou responsável pelo controle de congestionamento, pela…

IETF
Como o DNSSEC aprendeu a provar que um nome não existe
Uma assinatura autentica um registro que está presente. O problema mais difícil é autenticar o espaço vazio em que um invasor poderia esconder um nome, inventá-lo ou trocar um “não” verdadeiro por uma ausência forjada.

IETF
A hora calma é só uma previsão: o ALTO transforma o horário do tráfego em promessa publicada
Uma transferência volumosa pode esperar até as duas da manhã. O problema é saber por que a rede continuaria tranquila quando esse horário chegar. O ALTO Cost Calendar permite que uma rede publique uma preferência ao longo do tempo para orientar a aplicação. Não é reserva de…

IETF
Happy Eyeballs e o preço de uma espera de 250 milissegundos
Ao transformar IPv6 e IPv4 em concorrentes controlados, o cliente protege a pessoa de uma rota ruim. O mesmo sucesso, porém, pode retirar do operador o sinal que faria a rota ser consertada.

IETF
Entrar no grupo não basta: no SSM, o receptor nomeia a fonte
O Source-Specific Multicast troca a descoberta feita pela rede por uma instrução mais precisa na borda: receber `G` somente quando o tráfego vier de `S`.
IETF
O nome secreto ainda precisa de uma porta pública: a nova fronteira de privacidade do ECH
O cliente quer esconder o destino no primeiro cumprimento TLS, mas precisa descobrir antes qual chave usar e qual porta pública pode abri-lo. O ECH resolve a exposição do `ClientHello` criando um envelope interno; ao mesmo tempo, transfere parte da garantia para o DNS, para o…

IETF
O pacote foi marcado antes de se perder: a longa discussão da ECN sobre congestionamento
Por muito tempo, a Internet usou a perda como prova de congestionamento: a fila enchia, o pacote desaparecia e o emissor reduzia a taxa. A Notificação Explícita de Congestionamento (ECN) antecipou esse momento. O roteador passou a poder registrar pressão num pacote ainda intacto…

IETF
Um Internet-Draft expirado não é uma proposta rejeitada
O inventário de padrões tinha uma regra automática: se o Datatracker mostrasse `Expired`, a coluna seguinte recebia “rejeitado pela IETF”. Não havia ata, chamada de adoção, Last Call nem decisão do IESG. Um prazo documental fora convertido em voto institucional sem que ninguém…

IETF
Um MUST de RFC sem sujeito não é uma constatação de auditoria
O edital prometia segurança com uma frase ampla: o fornecedor deveria “cumprir todos os MUST dos RFCs aplicáveis”. No laboratório, a frase virou uma planilha de palavras encontradas. Uma linha vermelha dizia apenas “RFC 8200 — MUST — falhou”. Não havia ator, condição, perfil…

IETF
O sensor acordou depois de cinco minutos; a sequência não traz de volta o intervalo perdido
Um sensor rural dorme para poupar bateria. Quando o rádio volta, chega uma notificação CoAP Observe com valor aparentemente distante da última aceita. Mais de 128 segundos se passaram. A RFC 7641 permite que o cliente trate a nova chegada como mais recente sem depender da…
Desbloquear membro
Inteligência de perfil restrito
Faça login para desbloquear os briefings completos de perfil e as seções de análise aprofundada.
Briefing do Strategic Circle
Junte-se para desbloquear briefings estratégicos após fazer login.
Junte-se ao Strategic CircleBriefing da Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance