
Organismo de padrões abertos com impacto de implementação em todo o mundo.
Governança / IETF
IETF
As análises de IETF cobrem desenvolvimentos públicos que afetam a infraestrutura da internet, decisões de governança, mercados de conectividade, fluxos de capital digital e risco operacional.
GlobalGovernança de protocolosRisco de interoperabilidade

Processo de protocolo e legitimidade de padrões.
Lacuna entre especificação e implementação entre fornecedores e operadores.
Mudanças importantes nos padrões geralmente afetam sistemas em ciclos de 120d+.
Últimas coberturas
Destaques de IETF
1.343 artigos

IETF
A nova lista de banda larga do IETF precisa reunir revisores
Concentrar propostas de redes de acesso pode facilitar a chegada de novos colaboradores. Transformar esse encontro em trabalho útil exige gente capaz de acompanhar o exame técnico até as próximas versões.

IETF
Mukul Srivastava e o Gauge BMP que contou uma RIB, mas não viu uma rota
Uma contagem pode ser tecnicamente correta e ainda insuficiente para explicar uma mudança na rede. RFC 9972 permite que BMP reporte quantas rotas estão em uma visão RIB definida naquele momento. Não permite transformar o total em biografia de um prefixo, justificativa de política…

IETF
Os papéis BGP transformam uma relação de peering em fronteira contra vazamento de rotas
Antes de trocar uma única rota, duas redes podem declarar que tipo de vizinho acreditam ter. A RFC 9234 transforma essa declaração bilateral em controle: papéis incompatíveis podem impedir a sessão, e o atributo Only to Customer pode deter uma rota marcada que atravesse depois a…
IETF
Rich Salz e a exigência de TLS 1.3 que não era um comprovante de implantação
Um padrão pode estabelecer uma regra forte sem produzir, por si só, a prova de que ela se tornou verdadeira em todos os sistemas em execução. Essa distinção não reduz o padrão; ela impede que uma decisão correta de protocolo seja apresentada como uma implantação já observada. O…
IETF
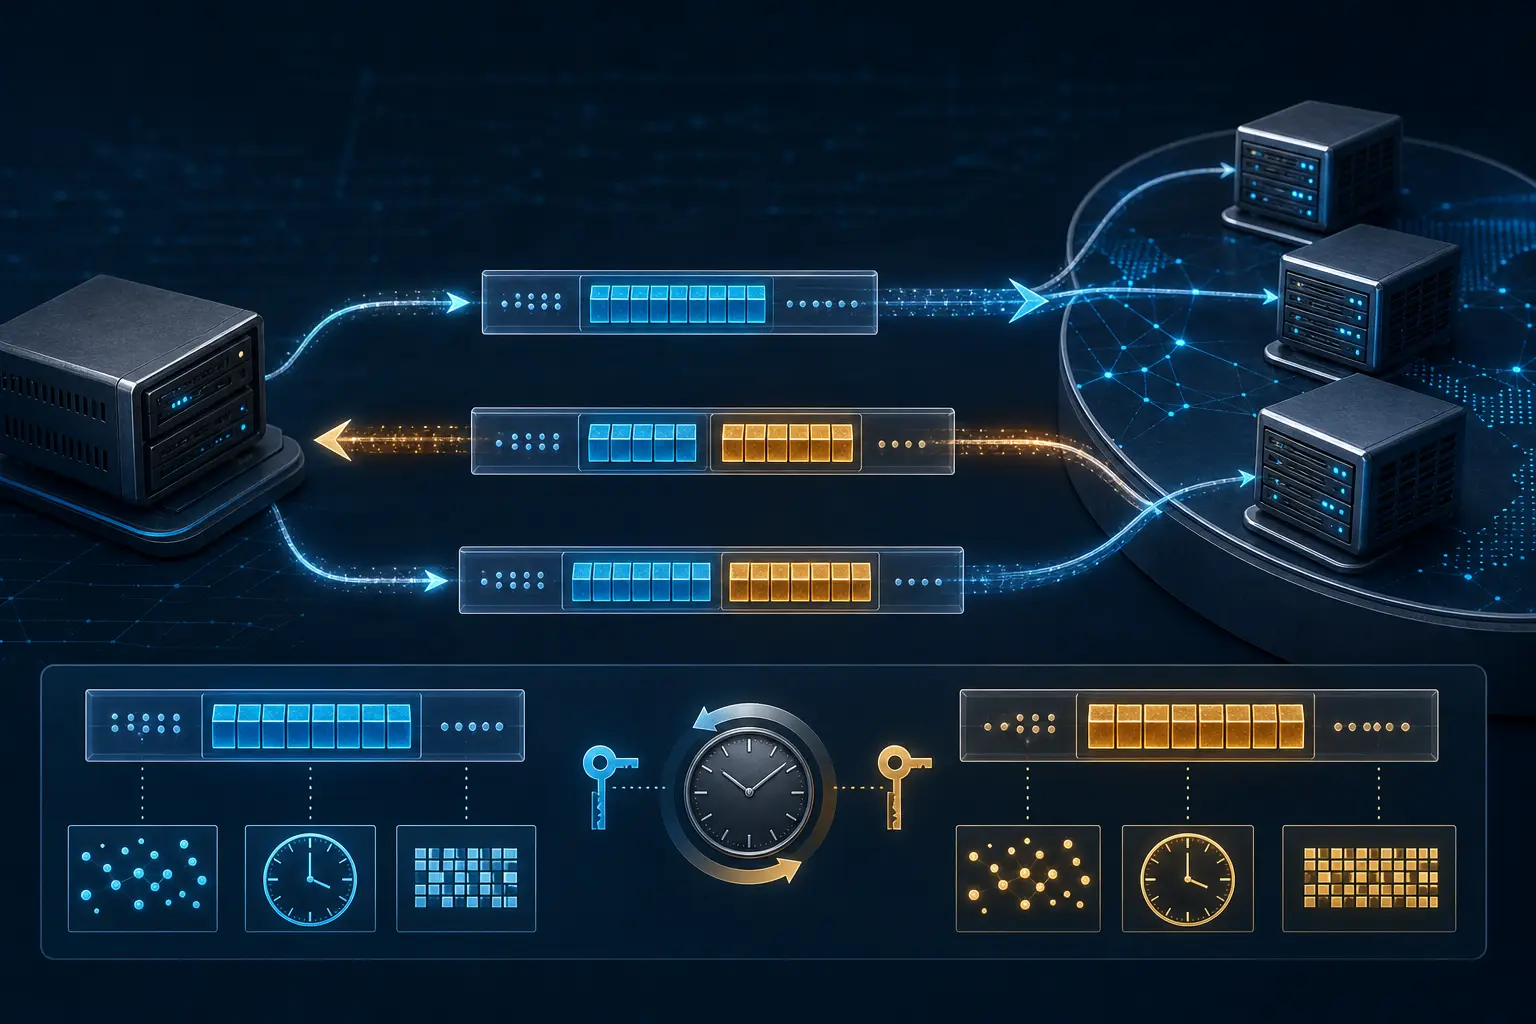
Um DNS Cookie oferece evidência de caminho de volta, não identidade do cliente
Ao validar um DNS Server Cookie, o servidor obtém uma evidência útil: alguém usando aquele endereço de origem e aquele Client Cookie recebeu antes uma resposta com o valor esperado. Isso dificulta a falsificação fora do caminho. Não transforma um endereço compartilhado ou um…
IETF
Nancy Cam-Winget e o evento SCIM que não era um recibo de reconciliação
Um domínio de identidade pode informar outro sobre uma mudança sem demonstrar que o destinatário já a incorporou. Ainda é preciso identificar o recurso, conciliar esquemas, decidir se cabe uma consulta de retorno, aplicar uma regra local e observar o próprio estado. O RFC 9967…
IETF
Chris Wendt e a resposta assinada que não autenticava a mídia
Uma chamada que recebe resposta não deveria receber, por associação, todas as garantias que o usuário gostaria de ter. O caminho pode ter alcançado um destino, uma credencial pode ter assinado uma declaração e a mídia pode, ainda assim, ser outra questão. RFC 9970, de Chris Wendt…

IETF
O aperto em Viena testa as previsões de público da IETF
A reunião de Viena foi bem avaliada, mas deixou pouco espaço para trabalhar entre as sessões. O relato da IETF liga essa dificuldade a uma presença maior que a prevista quando o local foi escolhido — e permite discutir quando uma previsão precisa ser revista.

IETF
Michael Prorock e o identificador de algoritmo que não escolhia uma política de confiança
Uma assinatura pode ser matematicamente verificável e ainda não responder à pergunta que decide seu efeito: por que esta chave deve ser aceita neste contexto? RFC 9964, trabalho coautorado por Michael Prorock e Orie Steele, melhora a linguagem compartilhada para chaves ML-DSA em…

IETF
O IETF Trust tem uma presidência final. Sua saída ainda precisa de um registro de estado final.
Uma transição pode ser narrada com precisão e ainda assim não formar um registro público completo. Uma presidência final identifica quem conduz uma função residual; uma transferência de ativos confirma uma etapa. Nenhuma frase isolada prova que a entidade anterior deixou de…

IETF
Dan Harkins e a chave de bootstrap que não podia atestar a própria custódia
Controlar uma chave privada não revela como a chave pública correspondente chegou ao servidor nem se alguém tinha autoridade para associá-la àquele dispositivo. A RFC 9966 trabalha justamente nessa fronteira. Ela entrega uma prova de bootstrap em TLS, sem fingir que essa prova…
IETF
David Benjamin e o código de compatibilidade que não virou uma permissão geral
Um dispositivo criptográfico antigo pode travar uma migração moderna em um ponto muito específico da troca. A correção só tem valor se conservar essa especificidade. RFC 9963 abre uma via estreita para uma assinatura legada de cliente; não devolve ao TLS 1.3 uma permissão geral…

IETF
Al Morton e o teste de capacidade que não virou promessa de serviço
Uma medição de velocidade pode servir de evidência sobre um método, caminho e instante determinados. Ela perde o limite quando vira promessa sobre toda sessão futura, plano de acesso, aplicação ou rede.

IETF
Muhammad Shahzad e o registro de dispositivo que não revogava o acesso
Excluir um registro de dispositivo pode ser um sinal operacional importante. Isso não demonstra, por si só, que um ponto de aplicação retirou o acesso, que o dispositivo se desconectou ou que uma tentativa posterior foi negada.

IETF
Cédric Fournet e o recibo que não tornava um log completo
Um recibo assinado pode sustentar uma pergunta estreita sobre uma entrada e uma raiz. Isso não lhe dá autoridade para responder por cada evento omitido, pela confiança no operador ou pela decisão tomada depois.

IETF
Christian Amsüss e o contexto de segurança DoC que não protegia o DNS a montante
Uma troca DNS sobre CoAP protegida pode ser verdadeira sem descrever toda a resolução. A RFC 9953, escrita coletivamente com Christian Amsüss, limita confidencialidade e integridade às partes que compartilham o contexto DTLS, TLS ou OSCORE. O servidor DoC ainda pode falar com o…
IETF
A IETF pode limitar o rodapé. Ainda precisa de um recibo de status da contribuição.
Um aviso inserido no fim de um e-mail parece simples: nenhuma obra derivada, direitos reservados, texto corporativo. A versão mais nova do rascunho da IETF sobre o tema propõe uma resposta estreita. O mecanismo específico de vedação a derivadas ficaria limitado a Internet-Drafts…
IETF
Paul Wouters e o requisito IKEv2 que não era recibo de negociação
Um algoritmo marcado como `MUST implement` não é a ata de uma sessão. No RFC 8247, do qual Paul Wouters é coautor, a exigência cria uma base comum para implementações IKEv2. Ela não mostra o que dois pares ofereceram, escolheram ou usaram em uma SA real.

IETF
Bernie Volz e o gatilho DHCPv6 que ainda não configurava o cliente
Uma instrução enviada não é um estado instalado. Esse é o ponto que se perde quando uma tela chama uma Reconfigure de “configuração concluída”. A RFC 9915, escrita coletivamente por Bernie Volz e outros autores, trata a mensagem como o início autenticado de uma troca posterior.…
IETF
O OAM do CATS pode verificar uma política de encaminhamento. Não pode escolher o remédio.
O rascunho de OAM do CATS parte de uma diferença operacional decisiva: um destino pode continuar alcançável na rede enquanto o serviço atrás dele está bloqueado, sem recursos ou indisponível. Por isso ele separa observação de enlace, caminho, instância e serviço, e propõe…
Desbloquear membro
Inteligência de perfil restrito
Faça login para desbloquear os briefings completos de perfil e as seções de análise aprofundada.
Briefing do Strategic Circle
Junte-se para desbloquear briefings estratégicos após fazer login.
Junte-se ao Strategic CircleBriefing da Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance