
Organismo de padrões abertos com impacto de implementação em todo o mundo.
Governança / IETF
IETF
As análises de IETF cobrem desenvolvimentos públicos que afetam a infraestrutura da internet, decisões de governança, mercados de conectividade, fluxos de capital digital e risco operacional.
GlobalGovernança de protocolosRisco de interoperabilidade

Processo de protocolo e legitimidade de padrões.
Lacuna entre especificação e implementação entre fornecedores e operadores.
Mudanças importantes nos padrões geralmente afetam sistemas em ciclos de 120d+.
Últimas coberturas
Destaques de IETF
1.400 artigos

IETF
Dois históricos eram válidos. Só a testemunha lembrava qual veio antes
Um Internet-Draft de setembro de 2026 propõe um log privado com checkpoints compactos. A inovação não elimina a confiança: ela mostra exatamente por que uma prova consistente pode autenticar um ramo sem revelar que o produtor mantém outro.

IETF
O registro dá nome ao erro, não a explicação da falha
A primeira revisão de trabalho da IETF para centralizar erros de protocolos orientados por YANG resolve uma fragmentação real. Mas o nome canônico governa o vocabulário; causa, impacto e recuperação continuam dependendo do recibo completo de cada execução.

IETF
O CDN aceitou o cancelamento. A purga ainda podia terminar.
O rascunho da segunda edição de CDNI Triggers expõe uma diferença que a automação costuma esconder: solicitar a interrupção é um evento de controle; provar que cada cache parou é outro. Entre os dois, uma ordem antiga pode alcançar o destino e o seu registro pode desaparecer.

IETF
O IKE fechou por TCP; o ESP ainda precisava provar que tinha caminho
Uma negociação grande, inclusive pós-quântica, pode terminar com autenticação perfeita em TCP e deixar o tráfego protegido preso no primeiro middlebox. A revisão 07 do draft de transportes separados mostra por que estado criptográfico e serviço alcançável são recibos diferentes.
IETF
O endereço estava livre — até a partição da rede acabar
Dois transmissores podem sondar o mesmo identificador multicast, não ouvir contestação e começar a operar. Se estiverem em lados opostos de uma falha, cada decisão será coerente dentro do seu fragmento. A revisão 12 de uma proposta do grupo PIM mostra onde a coerência termina…

IETF
A compensação seguiu adiante. O passado não voltou por decreto
Em operações de rede assistidas por IA, a palavra “rollback” costuma encerrar a conversa cedo demais. O primeiro rascunho do NAIM Operation IR oferece uma leitura mais rigorosa: compensar é executar outra operação, sob o estado e as permissões daquele momento. Ela pode reverter…

IETF
A retomada prometia 0-RTT. A regra mandou desligá-lo.
O cache tinha quatro conjuntos para entregar: prefixos IPv4, prefixos IPv6, chaves de roteador e ASPA. Abrir quatro streams parecia resolver a espera causada por uma perda isolada. Mas o ganho só valeria se o roteador soubesse qual End of Data era realmente o último. Paralelismo…
IETF
O incidente registrou a causa; a confiança ficou a montante
Um registro de incidente pode identificar nó, recurso e classe de causa com rigor sintático sem dizer quão sólida é a inferência. A revisão 17 do modelo de incidentes do IETF NMOP torna essa separação deliberada: a confiança não integra o núcleo comum, portanto quem converte…
IETF
O backup trouxe a chave de volta. A escada voltou uma geração atrás.
Depois de uma falha, o signer de contingência abriu o HSM correto e carregou a zona mais recente. O primeiro teste validou. Só então a equipe percebeu que o snapshot da Merkle ladder era anterior ao último lote. A recuperação devolvera o poder de assinar, mas não demonstrara qual…
IETF
O segredo compartilhado não é escritura de endereço
O GAAP-25 protege melhor a declaração de um endereço multicast, mas não transforma a posse de uma chave em direito de alocação. A diferença parece semântica até que dois grupos, cada um corretamente configurado, deixem de enxergar as declarações um do outro.

IETF
O token foi usado uma vez; nada no bearer garantia isso
O sistema marcou uma transferência como “transacional” porque o JWT expiraria em cinco minutos. O primeiro uso debitou a conta. Um replay dentro da mesma janela debitou outra vez. O identificador da transação correlacionava a autorização; não funcionava como trava de efeito…

IETF
A oferta venceu; o histórico da conversa não
Uma data de validade pode limpar a vitrine sem apagar o recibo. Ao ampliar o uso de `Expires`, o IETF preserva exatamente essa fronteira: o remetente declara quando a mensagem perde utilidade, mas o destinatário continua decidindo o que aparece, o que fica guardado e o que pode…
IETF
O registro trouxe os recibos; a admissão ficou do lado de cá
O agente chegou com nome, endpoint, capacidades declaradas, assinatura e uma trilha de alterações. A cópia estava íntegra. Ainda assim, o operador recusou a tarefa: nenhum desses recibos dizia que aquela ação, naquele momento, cabia dentro do seu risco.
IETF
A ordem dos testes OAM precisa estar no modelo, não só no texto
Uma sequência de diagnóstico perde valor quando se conhece o conjunto de testes, mas não a ordem em que foram executados. Uma nova revisão de um rascunho da IETF tenta impedir que sequências configuradas mudem silenciosamente; o próprio modelo, porém, ainda não traduz sua…

IETF
O servidor respondeu 200. O pedido continuava pendente.
O fluxo de cancelamento terminou com `200 OK`, e a automação encerrou o caso. Só havia um detalhe: o servidor de autorização nunca anunciara suporte à revogação do código diferido. O status confirmou que a requisição foi tratada, não que o estado pendente mudou. A palavra…

IETF
Cada métrica mandava mover; a sessão teria se destruído obedecendo
A fila caiu em um site, subiu em outro e mudou de novo segundos depois. Sem uma janela de estabilidade, o controlador teria deslocado o agente a cada atualização — pagando repetidamente para mover o mesmo estado e nunca recuperando o custo.
IETF
GAAP-25 separa o protocolo de seu exemplo de API em Python
Um exemplo de código ajuda a explicar uma proposta, mas pode ganhar uma autoridade que o texto nunca pretendeu dar a ele. Na nova revisão do GAAP, o grupo PIM torna explícito que a obrigação comum está no Claim enviado entre participantes, não nas funções usadas por cada…

IETF
A rede voltou antes de o prefixo antigo partir
O painel de endereçamento declarou sucesso. O painel de rotas ainda mostrava uma lacuna. A descoberta de serviços já havia voltado, mas o teste da aplicação continuava escolhendo o endereço anterior. Não eram medições contraditórias: cada uma observava um pedaço diferente da…
IETF
O provedor mudou. O agente não virou outra pessoa operacional.
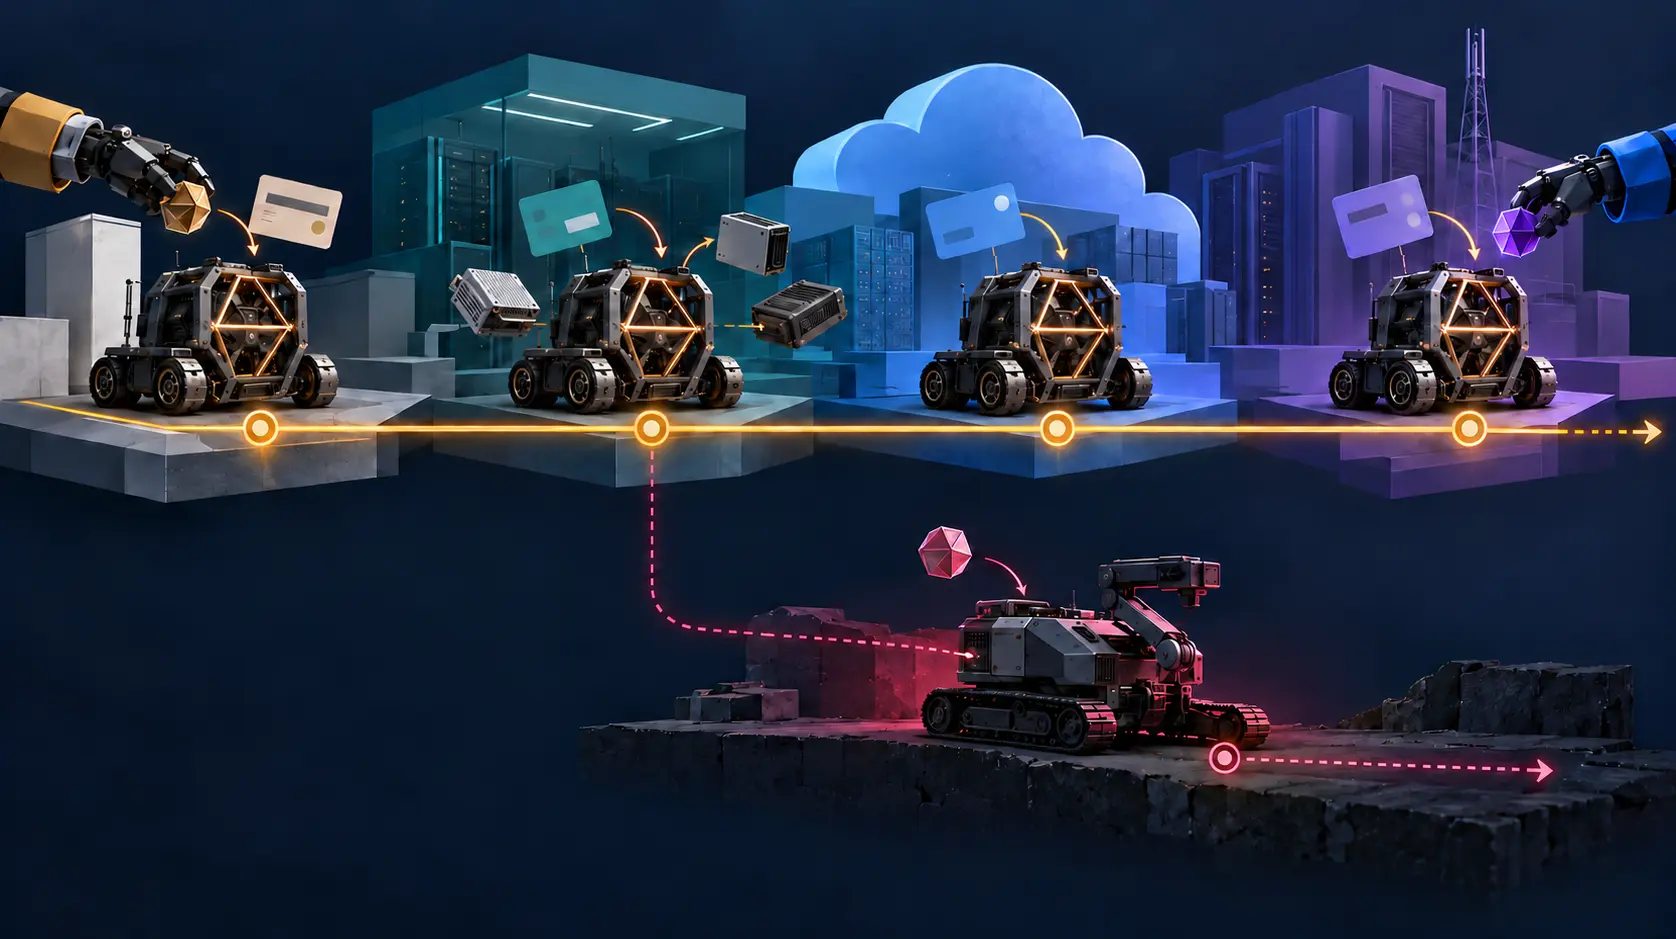
A migração para outra nuvem recebeu uma nova conta, outro endereço e outra chave. O sistema de risco interpretou a troca de infraestrutura como troca de identidade. Meses depois, uma mudança real de operador ocorreu sem alterar o hardware — e o mesmo sistema não percebeu. Ele…
IETF
Rascunho EPP propõe remover todos os registros DELEG de um domínio
Uma revisão individual do mapeamento EPP para DELEG permite formular, numa única atualização, a remoção do conjunto inteiro de registros DELEG de um domínio. O atalho exige uma pergunta de governança: o direito de manter registros específicos inclui o poder de esvaziar o…
Desbloquear membro
Inteligência de perfil restrito
Faça login para desbloquear os briefings completos de perfil e as seções de análise aprofundada.
Briefing do Strategic Circle
Junte-se para desbloquear briefings estratégicos após fazer login.
Junte-se ao Strategic CircleBriefing da Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance