
Resumo
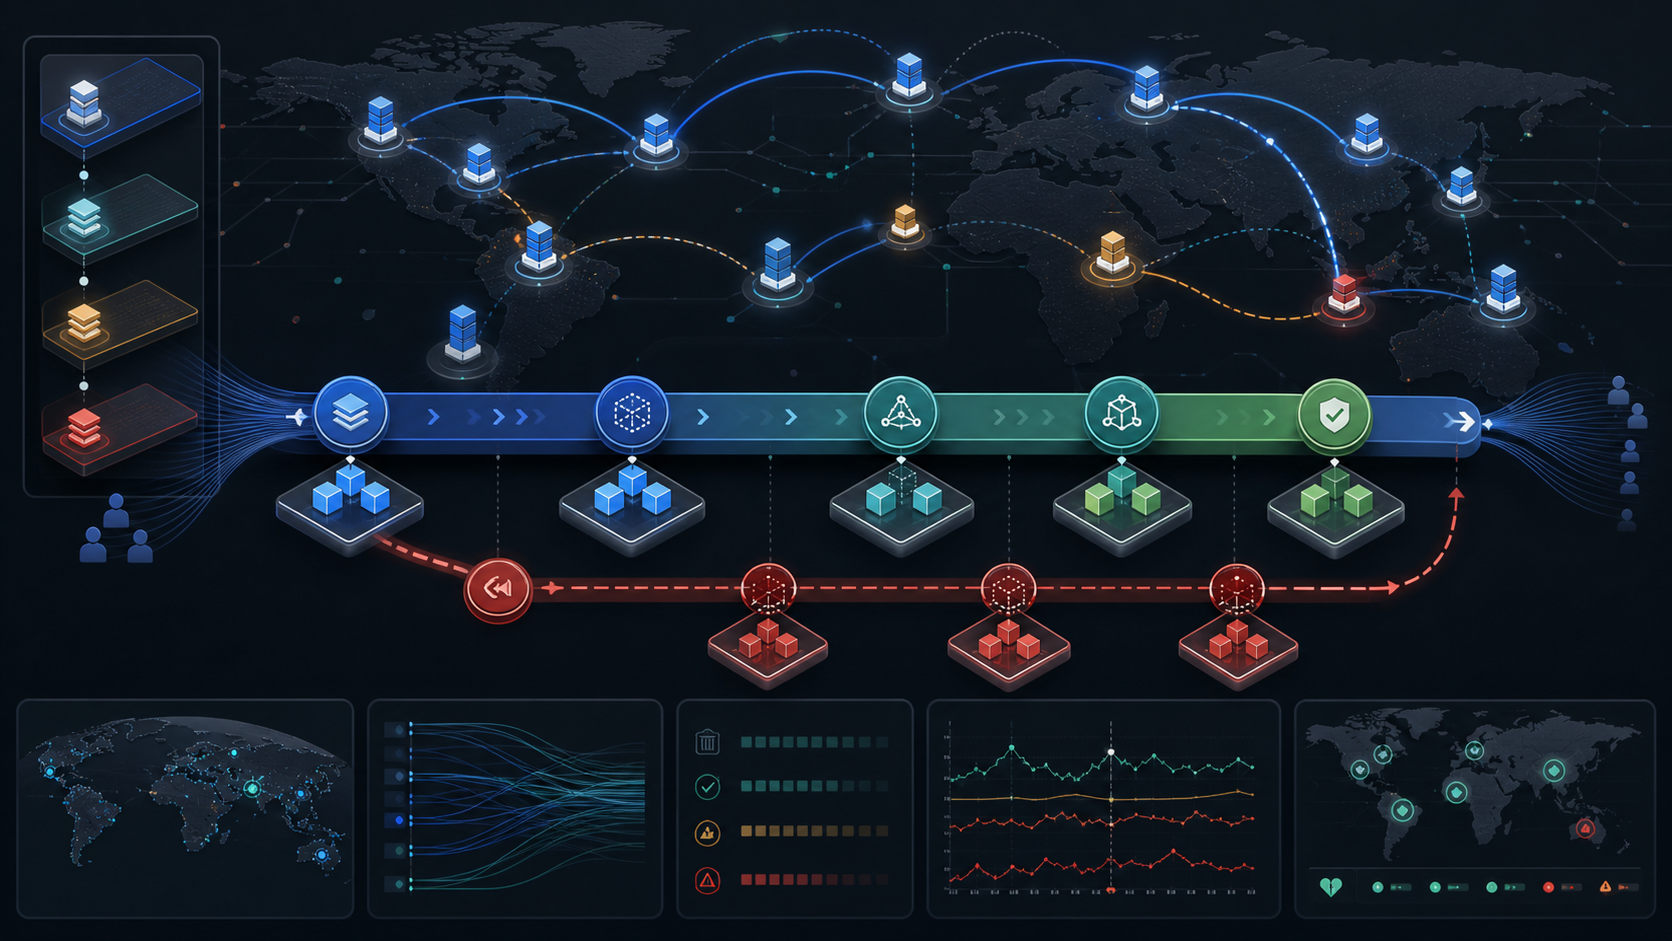
- A principal vantagem do produto da Fastly não é a escala bruta de sua CDN. É a mudança aceita na borda: uma configuração VCL, um pacote Compute, um plano de purga, uma regra de segurança ou um ajuste de log que vai para o tráfego de produção com revisão, evidência e reversibilidade suficientes para ser confiável.
- O produto possui primitivas críveis para essa tarefa. A Fastly documenta versões de serviço bloqueadas, clonagem, ativação explícita, reversão para versões anteriores, teste local do Compute, instrumentação Fiddle, gerenciamento Terraform, implantação via CLI, logs de eventos, streaming de logs em tempo real, opções de purga, regras WAF e políticas de limitação de taxa.
- O risco é que o controle do desenvolvedor transfere a responsabilidade em vez de eliminá-la. Chaves de cache, chaves substitutas, comportamento da origem, código do cliente, tokens de API, funções de conta, estado de CI/CD, destinos de log, falsos positivos do WAF e comportamento regional dos POPs continuam sendo problemas operacionais do cliente.
- O caso de negócio é mais forte quando as equipes medem o custo por mudança aceita na borda, não o custo por terabyte ou lista de recursos. A Fastly relatou 634 grandes clientes e US$ 173,0 milhões em receita no primeiro trimestre de 2026, mas os compradores ainda precisam de evidências de que as mudanças podem ser revisadas, observadas, revertidas e migradas para fora da Fastly quando necessário.
A solicitação de mudança que mostra o que a Fastly realmente é
Comece com uma pequena solicitação de produção. Um site de mídia deseja alterar como os ativos de notícias de última hora são armazenados em cache. Uma equipe de comércio deseja adicionar uma regra de cabeçalho antes de uma promoção. Uma plataforma SaaS deseja uma função Compute para validar um token mais próximo do usuário. Uma equipe de segurança deseja limitar a taxa de uma rota de API cara sem bloquear o restante da aplicação. Nenhuma dessas solicitações parece uma decisão estratégica de plataforma. Cada uma é uma mudança comum na borda.
É exatamente por isso que é a maneira correta de avaliar a Fastly, Inc. A empresa é fácil de descrever como uma CDN ou plataforma de nuvem de borda. Seu site público posiciona a Fastly como uma nuvem de borda programável para construir, proteger e entregar sites e aplicações, com grupos de produtos em serviços de rede, segurança, Compute e observabilidade (Fastly). Mas um comprador não experimenta essa plataforma como uma abstração. Ele a experimenta como mudanças: clonar uma versão de serviço, editar VCL, atualizar um pacote Compute, criar uma estratégia de purga, adicionar um endpoint de log, ajustar uma regra WAF, validar uma política de limitação de taxa, ativar a mudança, observar o tráfego ao vivo e decidir se mantém ou reverte.
Portanto, o resultado aceito não é "CDN habilitada". É uma mudança na borda em produção que deve ser delimitada, explicável, observável e reversível. Se a solicitação for aceita, os usuários pretendidos devem obter o comportamento desejado. A origem não deve ser sobrecarregada por uma purga descuidada. As entidades erradas não devem permanecer obsoletas. Uma reversão deve restaurar a borda para uma versão de serviço anterior conhecida, não um palpite improvisado. Os logs devem mostrar informações de versão, caminho da requisição, status de cache, taxa de erros e ator suficientes para que a equipe entenda o que aconteceu.
Se a mudança envolver segurança, ela deve ter um caminho de falso positivo e um plano de reversão. Se envolver Compute, deve separar o comportamento do código do comportamento da plataforma Fastly e do comportamento da origem do cliente.
Essa estrutura é importante porque o valor da Fastly está entre dois tipos de trabalho. De um lado, há trabalho que os clientes preferem não fazer: operar uma rede de entrega global, construir um sistema de purga, gerenciar POPs de borda, criar uma camada de cache programável, transmitir logs de borda, executar um runtime WebAssembly na borda e expor APIs de implantação.
Do outro lado, há trabalho que a Fastly não pode fazer por eles: decidir a chave de cache correta, saber se uma origem do cliente pode lidar com tráfego de revalidação, escrever lógica de negócios segura, governar tokens de API, testar reversões específicas do cliente ou decidir como é um checkout quebrado.
A Fastly é valiosa quando reduz a primeira categoria sem esconder a segunda. É perigoso supervalorizar a história quando uma equipe trata o controle programável da borda como se fosse correção automática. A questão não é se a Fastly pode ativar uma mudança rapidamente. A questão é se a organização pode saber que a mudança foi a correta, que não criou efeitos colaterais ocultos e que a reversão restaurará o estado voltado ao usuário e à origem que o negócio precisa.
O limite legal e do produto
O assunto aqui é a Fastly, Inc., a empresa pública dos EUA que opera as ferramentas de entrega, Compute, segurança, observabilidade e implantação de borda Fastly. O limite importa. A Fastly não é a aplicação de origem do cliente, equipe de DNS, pacote JavaScript, automação de lançamento ou lógica de negócios. Um serviço Fastly pode ficar no caminho desses sistemas e influenciar fortemente seu desempenho e modos de falha, mas não possui todos os componentes na jornada do usuário.
As próprias divulgações públicas da Fastly tornam a superfície do produto ampla. Em seu Formulário 10-K do ano fiscal de 2025, a Fastly descreveu uma plataforma que inclui serviços de rede, Compute, observabilidade e produtos de segurança. Descreveu o Compute como um ambiente de borda baseado em WebAssembly para casos de uso como otimização de mecanismos de busca, pipelines de dados, autenticação e manipulação de tokens e personalização de anúncios. Também descreveu recursos de observabilidade como logging em tempo real, métricas, alertas, log tailing e rastreamento (Formulário 10-K de 2025). Esses não são meros recursos de entrega. Eles tornam a Fastly parte da superfície de lançamento de software.
O mesmo relatório também lista riscos que importam para este artigo: defeitos, interrupções, quedas, atrasos de desempenho e problemas semelhantes com a plataforma. Isso não é incomum para uma empresa de infraestrutura em nuvem. Permanece central para a aquisição. Um comprador que transfere lógica e decisões de cache para a Fastly está comprando uma superfície de controle e aceitando uma dependência. O objetivo não é rejeitar essa dependência. O objetivo é precificá-la corretamente.
Os resultados do primeiro trimestre de 2026 da Fastly mostram por que essa superfície é comercialmente importante. A empresa relatou receita de US$ 173,0 milhões no trimestre encerrado em 31 de março de 2026, um aumento de 20% ano a ano. A receita de Serviços de Rede foi de US$ 126,2 milhões, a receita de Segurança foi de US$ 38,8 milhões e a receita de Outros, que inclui soluções Compute e Observabilidade, foi de US$ 8,0 milhões. A Fastly também relatou 634 grandes clientes, os dez maiores representando 34% da receita, obrigações de performance remanescentes de US$ 369 milhões e retenção líquida de doze meses de 113% (resultados do 1º trimestre de 2026).
Esses números apoiam a visão de que a Fastly não é uma pequena ferramenta de desenvolvedor. É uma plataforma de borda material com concentração empresarial. Mas a escala financeira não é prova de que as mudanças na borda de um determinado cliente serão seguras. Uma plataforma pode ser grande e ainda exigir governança local cuidadosa. Uma grande base de clientes pode sinalizar aceitação de mercado, deixando sem resposta as questões operacionais que decidem se um comprador deve colocar checkout, autenticação, entrega de mídia, downloads de software, APIs públicas ou controles de segurança através da borda.
As métricas de marketing atuais da Fastly precisam da mesma separação. A empresa relata atender mais de 5 trilhões de requisições diárias em 31 de março de 2026, 578 Tbps de capacidade de rede de borda em 31 de março de 2026 e um tempo médio de purga regional abaixo de 150 milissegundos em 31 de dezembro de 2025 (Fastly). Estes são sinais úteis de escala. Eles não são uma garantia de que o cliente escolheu as chaves substitutas corretas, configurou verificações de integridade de backend apropriadas ou ensaiou a reversão para um pacote Compute defeituoso.
Versionamento é o primeiro mecanismo de reversão
A primitiva documentada mais forte da Fastly para mudanças aceitas na borda é o versionamento de serviço. A documentação do serviço CDN diz que a Fastly bloqueia versões que já foram ativadas, permite que os usuários clonem uma versão existente, exige que novas versões sejam ativadas antes que sua configuração seja implantada e não ativa automaticamente as alterações de configuração. Também descreve ativação imediata e reversão quando o usuário tem as permissões corretas (trabalhando com serviços CDN).
A documentação do serviço Compute segue o mesmo padrão. As versões de serviço ativadas são bloqueadas. Um usuário pode clonar uma versão, editar o clone, ativá-lo em produção e ver a ativação aparecer no log de eventos (trabalhando com serviços Compute). Essa é a forma correta para uma plataforma de borda controlada pelo desenvolvedor. Dá à equipe uma unidade implantável, uma versão anterior e uma maneira de voltar a essa versão anterior.
Isso não significa que a reversão seja recuperação automática. Uma versão de serviço anterior restaura a configuração, não o tempo. Se a mudança defeituosa purgou entidades importantes de cache, causou sobrecarga na origem, vazou um cabeçalho, bloqueou usuários legítimos, permitiu tráfego abusivo, alterou a postura de segurança ou escreveu dados incorretos através de um caminho de origem, reativar uma versão anterior pode interromper o comportamento contínuo da borda sem desfazer todos os efeitos colaterais. Um bom plano de reversão deve declarar o que é restaurado e o que não é.
Essa distinção é especialmente importante para equipes atraídas pela Fastly porque as mudanças podem se mover rapidamente. O produto torna a ativação fácil; a governança decide se a ativação fácil é uma virtude. Uma pequena equipe de publicação pode se beneficiar de mudanças rápidas de configuração durante eventos de notícias ao vivo. Uma equipe de comércio pode precisar de revisão mais escalonada antes de uma promoção. Uma equipe de segurança pode querer que uma alteração do WAF comece em modo de log antes de bloquear. Uma equipe de plataforma pode exigir que todas as mudanças na borda passem por um pull request e um plano Terraform.
O mesmo modelo de versionamento da Fastly pode suportar cada padrão, mas não escolhe o padrão.
O teste prático é simples. Para as últimas dez mudanças na borda que uma equipe aceitou, eles conseguem responder quatro perguntas sem arqueologia heroica de logs? Que versão ou pacote foi alterado? Quem aprovou e ativou? Que sinal de produção mostrou que o comportamento pretendido estava ocorrendo? Que estado anterior exato seria restaurado se a mudança tivesse que ser revertida? Se essas respostas não estiverem disponíveis, a equipe está usando a Fastly como um painel de controle rápido, em vez de uma superfície de lançamento governada.
A CLI da Fastly suporta a mesma forma operacional. A referênciafastly compute publishdescreve um comando que envolve operações de construção e implantação, suporta uso não interativo e inclui opções de verificação de disponibilidade do serviço como caminho, código de status esperado e tempo limite (compute publish). A referênciafastly compute updatemostra como atualizar um pacote na versão ativa usando--version activee--autoclone(compute update). Esses controles tornam plausível integrar as mudanças da Fastly em CI/CD. Eles também elevam a barra para gerenciamento de credenciais, revisão de código e verificações automatizadas.
Ativação rápida não é suficiente. Uma mudança na borda em produção deve ter testes pré-ativação, verificações pós-ativação, um log de eventos, um comando ou procedimento de reversão e uma regra de decisão sobre quando reverter. Se uma equipe não consegue definir esses itens, o benefício econômico da velocidade é ambíguo. Pode estar substituindo trabalho manual lento por incerteza mais rápida.
Mudanças Compute são lançamentos de software, não apenas configurações de CDN
O Fastly Compute muda a avaliação porque permite que os clientes executem código na borda. A Fastly descreve Compute como uma plataforma de borda que executa código em sua rede global usando WebAssembly e Wasmtime, com acesso a armazenamentos de dados, configuração dinâmica e mensagens em tempo real (primeiros passos com Compute). Isso é mais do que configuração de CDN. Torna o comportamento da borda parte da arquitetura da aplicação.
Isso pode ser economicamente poderoso. Verificações de autenticação, personalização, redirecionamentos, roteamento de API, lógica de tratamento de bots, decisões de imagem ou vídeo e decisões de controle de cache podem todas se mover para mais perto do usuário. Um cliente pode reduzir viagens à origem, esconder a complexidade da origem, responder a picos de tráfego de forma mais elegante ou iterar na experiência do usuário sem esperar por um lançamento de aplicação principal. A promessa do produto é o controle do desenvolvedor sobre uma localização estratégica no caminho da requisição.
Mas Compute também importa a economia normal do gerenciamento do ciclo de vida do software. Código tem dependências. Dependências têm versões. O comportamento do runtime difere por linguagem. Testes podem perder casos de tráfego ao vivo. Uma mudança que funciona em um servidor local pode falhar contra uma origem de produção. O tratamento de erros é importante porque a documentação de erros da Fastly diz que erros Compute não tratados, pânicos ou exceções podem produzir um HTTP 500 em branco se o programa terminar antes de gerar uma resposta, enquanto stderr pode ser capturado via log tailing (erros gerados pela Fastly).
Isso significa que o resultado aceito para Compute não é "pacote implantado". É "pacote implantado e demonstrado produzir comportamento de produção intencional sob as classes de requisição relevantes". Uma função de validação de token deve ter testes positivos e negativos. Uma função de personalização deve definir comportamento de fallback quando o armazenamento de dados falha ou a origem está lenta. Uma função de redirecionamento deve provar que não cria loops. Uma função de tratamento de bots deve definir como os falsos positivos são revisados. Uma função de mídia deve mostrar como se comporta quando a origem retorna cabeçalhos incomuns.
A Fastly fornece superfícies de teste. A CLI pode executar Compute localmente viafastly compute serve, e o comando suporta modo watch para reconstruir e reiniciar o servidor local quando os arquivos mudam (compute serve). A documentação de teste da Fastly descreve o uso desse servidor de desenvolvimento local com backends (testando Compute). O Fastly Fiddle pode criar serviços Fastly efêmeros sem login na conta e retornar instrumentação para requisições e respostas (Fiddle).
Essas ferramentas reduzem o custo de iteração. Elas não eliminam a incerteza de produção. Testes locais não podem reproduzir completamente o roteamento POP, estado de cache regional, rajadas de tráfego real, limites de origem do cliente ou toda interação de controle de segurança. Fiddle é útil para um caso reduzido, mas artefatos de teste públicos ou compartilháveis não são onde uma equipe deve colocar lógica de negócios privada ou segredos.
O modelo operacional sensato é em camadas: testes unitários e locais para comportamento do código, Fiddle ou casos reduzidos semelhantes a staging para mecânicas de borda, ativação de versão de serviço para lançamento controlado em produção, e logs/métricas ao vivo para confirmação.
A alternativa nem sempre é pior. Alguns clientes podem manter a lógica em sua aplicação principal e usar configuração de CDN mais simples. Outros podem usar o produto de função de borda nativo de um provedor de nuvem se já concentrarem identidade, logging e controles de implantação nessa nuvem. Alguns podem usar Varnish de código aberto ou um proxy reverso autogerenciado para um caso mais restrito. A vantagem da Fastly é mais forte quando o posicionamento na borda e o controle do desenvolvedor reduzem significativamente a carga na origem, latência, complexidade operacional ou exposição de segurança.
É mais fraca quando a lógica de borda se torna uma segunda plataforma de aplicação que apenas alguns especialistas entendem.
O estado do cache faz parte do resultado aceito
O cache é onde uma pequena mudança na borda pode ser tecnicamente correta e comercialmente errada. Uma versão de serviço pode ativar limpo, o código pode executar, e o usuário ainda pode ver conteúdo obsoleto, a origem pode ser inundada por cache misses, ou as variantes erradas podem permanecer em cache. A documentação de purga da Fastly deixa claro por que isso não é uma reflexão trivial.
A Fastly documenta purgas de URL, purgas totais, purgas por chave substituta e purgas em massa por chave substituta. Também documenta purga suave (soft purge) para casos de URL e chave substituta usando o cabeçalhoFastly-Soft-Purge: 1, enquanto a purga total não pode ser suave (API de purga). O guia conceitual explica que purgas por chave substituta alvejam entidades pela chave substituta, não pela chave de cache, e que múltiplas variantes de uma entidade não compartilham necessariamente todas a chave solicitada. Também diz que a purga total invalida todo o conteúdo do serviço e que as operações de purga total são automaticamente registradas no log de eventos, enquanto purgas de URL e chave substituta não são registradas por padrão, a menos que o código de borda emita eventos de log (Purging).
Essa é uma lição operacional densa. O estado do cache não é apenas um botão. É um modelo. Se uma equipe usa chaves substitutas, ela tem que saber quais variantes carregam quais chaves. Se usa URLs de ativos versionados, tem que saber quais respostas HTML ou API apontam para esses ativos. Se usa purga suave, tem que entender revalidação e comportamento da origem. Se usa purga total, tem que esperar uma onda mais ampla de misses e ter capacidade de origem ou planos de proteção. Se precisa de evidências, tem que registrar as ações de purga corretas porque nem todos os tipos de purga são registrados por padrão.
A mudança aceita na borda deve, portanto, incluir um parágrafo de cache. Qual conteúdo deve mudar? Quais entidades em cache devem permanecer válidas? Qual método de purga é usado? As variantes estão cobertas? A revalidação da origem é aceitável? A ação de purga é observável? Qual é o plano de fallback se o tráfego da origem disparar? Essas perguntas soam mundanas porque a correção do cache é mundana. Também é onde grande parte da confiabilidade da borda reside.
O tempo médio de purga regional relatado pela Fastly abaixo de 150 milissegundos é relevante, mas não deve se tornar o modelo de purga inteiro do comprador. Um mecanismo de purga rápido ainda pode alvejar as entidades erradas. Uma invalidação global rápida ainda pode expor uma origem que foi dimensionada para cache hits. Uma regra de cache que economiza dinheiro na maioria dos dias pode criar um evento de suporte ao cliente se tornar preços, disponibilidade de produtos, avisos de segurança pública, páginas de conta ou manchetes de notícias de última hora obsoletos. O risco de negócio não é apenas "a Fastly pode purgar?".
É "o cliente pode descrever o que deve mudar e demonstrar que mudou?".
É também onde o controle do desenvolvedor pode criar um custo de manutenção oculto. VCL e Compute tornam decisões sofisticadas de cache possíveis. Eles também podem produzir configurações que engenheiros mais novos não conseguem ler com confiança. O trecho da história de cliente Khan Academy da Fastly é útil porque observa que VCL era usado para autenticação complexa, controle de cache refinado e lógica de roteamento, enquanto a complexidade crescia e menos engenheiros entendiam a mecânica ao longo do tempo (Khan Academy). Isso não é um argumento contra VCL. É um argumento para tratar a lógica de borda como código com propriedade, documentação, testes e planejamento de sucessão.
Observabilidade decide se uma reversão é real
Reversão sem evidência é um ritual. Uma equipe pode reativar uma versão anterior da Fastly e ainda não saber se o impacto no usuário parou, se a origem se recuperou, se uma regra de segurança ainda está bloqueando tráfego legítimo ou se apenas uma geografia permanece afetada. A superfície de observabilidade da Fastly não é, portanto, secundária ao produto; é parte do denominador de mudança aceita.
A Fastly documenta streaming de logs em tempo real para dados que passam pelos serviços, com destinos suportados incluindo sistemas compatíveis com syslog, armazenamento de objetos, FTP, serviços de observabilidade de terceiros, sistemas de streaming de dados e plataformas de análise (streaming de logs em tempo real). Seu guia de endpoints de logging separa destinos por necessidade operacional: pipelines em tempo real, armazenamentos de dados, plataformas de observabilidade, armazenamento de objetos e endpoints de protocolo/self-hosted (endpoints de logging).
A importância não é que a Fastly possa emitir logs. A importância é que os clientes devem decidir quais logs importam antes da mudança. Uma equipe de plataforma implantando um redirecionamento de borda precisa do caminho da requisição, status da resposta, nome do backend, versão do serviço e status de cache. Uma equipe de segurança implantando uma regra precisa de sinais de correspondência, ação, revisão de falso positivo e caminho de impacto no cliente. Uma equipe de publicação alterando a política de cache precisa de eventos de purga, comportamento hit/miss, buscas na origem e frescura.
Uma equipe de API precisa de latência, erros e sinais de falha de backend. Se os logs não forem roteados para um lugar onde os engenheiros possam consultá-los durante a janela de mudança, a plataforma de borda é observável apenas na teoria.
A documentação do log de eventos da Fastly também importa. Os logs de eventos podem mostrar quais alterações no nível de serviço foram feitas e por quem, incluindo quem ativou a versão mais recente, e a documentação indica que os dados do log de eventos do serviço são retidos por 365 dias (log de eventos). A API de eventos de conta expõe campos como tipo de evento, descrição, ID do usuário, ID do token, ID do serviço, endereço IP e timestamps (API de logs de eventos). Isso dá aos clientes uma trilha de auditoria para ações do plano de controle.
Mas trilhas de auditoria e logs de tráfego respondem a perguntas diferentes. O log de eventos pode mostrar que um ator ativou uma versão. Os logs de tráfego mostram se as requisições se comportaram corretamente. Os logs de origem mostram se a aplicação do cliente sobreviveu à mudança. O monitoramento sintético mostra se usuários de regiões importantes viram o estado pretendido. Um processo real de mudança aceita une essas visões. Não pede à Fastly que seja o único sistema de registro.
Histórias de clientes hospedadas pelo fornecedor dão exemplos desse padrão, com a ressalva usual de que são selecionadas pelo vendedor. A Fastly diz que The Guardian usa o streaming de logs como um sistema de alerta precoce após mudanças no site, enviando logs para S3 e analisando efeitos de bots de busca e redes sociais (The Guardian). Um trecho do Foursquare diz que ele transmite todos os logs de borda para o Observe para visibilidade de requisições, erros e latência (Foursquare). Essas histórias não provam ROI amplo. Elas mostram o tipo certo de pergunta operacional: quando uma mudança na borda é implantada, que evidência dirá à equipe que é seguro continuar?
O ponto de atenção é o custo. Logs de borda em alto volume podem ser caros para armazenar, indexar e consultar. A amostragem pode reduzir custo enquanto esconde falhas raras. A retenção pode satisfazer a depuração diária enquanto falha nas necessidades de auditoria. A residência de dados pode importar se os logs incluírem campos sensíveis. A Fastly pode transmitir logs, mas o comprador ainda possui o log, a redação, o roteamento, a retenção, os limites de alerta e a prática de incidentes. O custo dessas escolhas pertence ao modelo econômico.
Mudanças de segurança devem usar o mesmo denominador
A plataforma da Fastly não é mais apenas uma superfície de entrega. Seus materiais públicos e relatórios financeiros fazem da segurança uma grande parte da empresa. A receita de Segurança do 1º trimestre de 2026 foi de US$ 38,8 milhões, um aumento de 47% ano a ano, de acordo com o comunicado de investidores da Fastly (resultados do 1º trimestre de 2026). A superfície do produto inclui Next-Gen WAF, gerenciamento de bots, proteção DDoS, segurança de API e limitação de taxa.
Os controles de segurança fortalecem o caso para o posicionamento na borda. Bloquear tráfego abusivo antes que atinja a origem pode proteger a infraestrutura e reduzir o custo downstream. Limitar a taxa de uma rota de API cara na borda pode impedir que um único cliente ou padrão de bot consuma capacidade. Uma regra WAF pode observar ou bloquear classes de requisição em várias aplicações que de outra forma exigiriam alterações por aplicação. Mas o resultado aceito ainda é uma mudança, não um feature flag.
A documentação de regras do Next-Gen WAF da Fastly diz que as regras definem como o WAF lida com requisições que correspondem a conjuntos de condições e podem existir no nível da conta/corporativo ou no nível do site/workspace (Regras Next-Gen WAF). Sua referência de API WAF diz que as APIs gerenciam workspaces, requisições, eventos, redações, tags e regras para clientes com acesso ao produto (API Next-Gen WAF). A documentação de limitação de taxa descreve políticas anexadas via superfície de segurança ou configuração de serviço e conceitualmente enquadra a limitação de taxa como uma forma de limitar tráfego abusivo ou recursos caros/faturáveis (políticas de limitação de taxa).
Esses são controles úteis. Eles não são o mesmo que um resultado de segurança. Uma regra que bloqueia um ataque real é valiosa. Uma regra que bloqueia checkout, clientes móveis, chamadas de API de parceiros ou rastreadores de busca é cara. Um limite de taxa que protege a origem de um bot também pode punir rajadas legítimas se a chave de agrupamento estiver errada. Um WAF em modo de log pode ser mais seguro no início, mas pode não reduzir a carga de ataque. Um WAF em modo de bloqueio pode reduzir a carga de ataque, mas aumentar o risco de falso positivo.
Uma mudança de segurança precisa dos mesmos critérios de aceitação que uma mudança de entrega: conjunto de condições, ação pretendida, escopo, logging, proprietário do alerta, caminho de falso positivo, etapa de reversão e revisão pós-mudança.
A distinção é especialmente importante porque os controles de borda da Fastly podem ficar próximos à receita. Uma regra de bot de comércio, uma verificação de token de mídia, um limite de taxa de API ou uma regra de proteção de login podem afetar os usuários antes que a aplicação os veja. Esse posicionamento é por que os clientes compram o produto. É também por que o controle de mudanças importa. Quanto mais perto uma regra está da primeira milha do tráfego de usuário, menos tempo a organização tem para descobrir que a regra está errada.
A Fastly pode tornar as ações de segurança mais fáceis de implantar de forma consistente. O cliente ainda tem que decidir quem pode criar a regra, quem revisa exceções, como as regras são testadas contra tráfego representativo, se os logs mostram casos bloqueados e permitidos, e quão rapidamente uma reversão pode ser ativada. Se as equipes de segurança e plataforma possuem diferentes partes desse processo, a mudança aceita deve nomear explicitamente ambos os proprietários. Caso contrário, a borda se torna um lugar onde ação urgente de segurança e confiabilidade de produção colidem sem um modelo de lançamento compartilhado.
O plano de controle é uma dependência
A arquitetura da Fastly pode reduzir a dependência da origem para os usuários, mas não elimina a dependência do próprio plano de controle e sistemas de conta da Fastly. Ativar versões de serviço, alterar pacotes Compute, editar configurações de segurança, emitir purgas, usar APIs, configurar logs e ler histórico de eventos dependem do acesso à conta Fastly e das capacidades do plano de controle.
A Fastly documenta páginas de status por esse motivo. A empresa diz que monitora continuamente o desempenho e o status de sua rede global e serviços relacionados, publica atualizações públicas em fastlystatus.com, oferece detalhes privados de status para clientes autenticados para componentes sensíveis e fornece histórico de incidentes e controles de inscrição (Status do serviço Fastly). O status público é útil, mas não é uma fonte de verdade específica do cliente. Um cliente pode ter uma origem defeituosa, uma versão de serviço incorreta, um erro de DNS, uma regra WAF defeituosa ou um problema de roteamento regional enquanto a página de status pública parece normal.
Durante a etapa de evidência para este artigo, requisições diretas à API de status pública do ambiente de pesquisa retornaram HTTP 403 após o domínio de status legado redirecionar para o domínio de status atual da Fastly. Trechos de pesquisa ainda mostravam a página de status pública reportando operações normais em 11 de julho de 2026 e expondo registros de incidentes públicos recentes para API Services, Compute em Palo Alto e erros elevados ou latência em POPs de Londres. Isso não é suficiente para calcular frequência de incidentes ou disponibilidade.
É suficiente para reforçar o ponto de aquisição: a evidência de status tem que fazer parte do próprio plano de monitoramento do cliente, não um substituto para ele.
A governança da conta é a outra dependência do plano de controle. A documentação de token de API da Fastly descreve tokens de usuário vinculados a usuários humanos e tokens de automação para clientes não humanos. Os escopos de token incluem global, purge-all, purge-select e somente leitura. Tokens de automação exigem um superusuário em modo sudo e não estão vinculados a um usuário humano (tokens de API). É exatamente aqui que a conveniência de CI/CD e o raio de explosão se encontram.
Um token que pode ativar versões de serviço, atualizar pacotes Compute ou purgar todo o cache é uma credencial de produção. Precisa do mesmo tratamento que uma chave de implantação em nuvem: privilégio mínimo, expiração, armazenamento, rotação, propriedade, revogação de emergência e auditoria. Um token purge-select pode ser suficiente para um pipeline. Um token somente leitura pode ser suficiente para dashboards. Um token global pode ser conveniente até aparecer em um log de build ou o laptop de um desenvolvedor ser comprometido.
As funções de usuário e permissões de conta também moldam a economia da mudança. A Fastly documenta que as funções de usuário determinam o que uma pessoa pode ver e gerenciar, enquanto os usuários podem gerenciar MFA pessoal e tokens de API independentemente da função (funções e permissões). Um comprador maduro mapeará essas funções para seu processo de lançamento. Quem pode clonar uma versão de serviço? Quem pode ativar em produção? Quem pode purgar todo o cache? Quem pode criar tokens de automação? Quem pode alterar regras WAF? Quem pode desabilitar um endpoint de logging? Se essas respostas não estiverem claras, a superfície amigável ao desenvolvedor da Fastly pode se tornar uma lacuna de governança.
Terraform e CI tornam as mudanças repetíveis, com seus próprios custos
O guia Terraform da Fastly é valioso porque afirma claramente a parte silenciosa das operações de borda. A Fastly tem um provedor para configurar, gerenciar e implantar serviços; versões de serviço podem ser criadas sem ativação; e alguns recursos são sem versão, incluindo ACLs, dicionários e snippets VCL dinâmicos. O guia também adverte que o estado do Terraform é sensível, que o bloqueio de estado ajuda a evitar condições de corrida e que o Terraform é destinado à configuração, não a dados (guia Terraform).
Essa é uma distinção madura. Infraestrutura como código pode tornar as mudanças da Fastly revisáveis e repetíveis. Também pode criar uma nova classe de risco de desvio e estado. Recursos sem versão são particularmente importantes porque podem mudar fora do ciclo de vida normal da versão de serviço. Isso pode ser exatamente o que um cliente deseja para atualizações rápidas. Também pode tornar o limite de mudança aceita mais difícil de ver se dados, snippets dinâmicos ou entradas de ACL são preenchidos por scripts fora do Terraform.
O benefício econômico do Terraform é mais forte quando a organização já revisa mudanças de infraestrutura em código. A Fastly então se torna outro provedor em um processo conhecido: planejar, revisar, aplicar, observar, reverter. O custo aparece quando o serviço de borda se torna muito dinâmico para o sistema de revisão. Uma entrada de dicionário pode controlar roteamento. Um snippet dinâmico pode alterar comportamento rapidamente. Uma ACL pode afetar a segurança. Se essas entidades são atualizadas via APIs separadas sem a mesma revisão e logging, a equipe pode ter serviços versionados e ainda ter comportamento de produção não revisado.
O mesmo vale para CI. A CLI da Fastly e repositórios públicos mostram superfícies de ferramentas ativas. Metadados do GitHub público parafastly/clio descreveram como uma ferramenta de terminal para construir, implantar e configurar serviços Fastly, efastly/compute-actionscomo GitHub Actions para construir no Fastly Compute. Metadados de repositório não são uma auditoria de qualidade, mas timestamps de push recentes em julho de 2026 mostram superfícies de ferramentas públicas ativas.
CI pode reduzir erros manuais, impor testes e criar registros de implantação repetíveis. Também pode transferir risco para scripts. A automação pode ativar de forma muito ampla, usar o ID de serviço errado, suprimir uma confirmação interativa com--auto-yes, usar um token com privilégios excessivos ou pular uma verificação de integridade porque é inconveniente. O comprador deve contar o trabalho necessário para tornar a automação segura: revisões de lançamento, separação de ambientes, gerenciamento de tokens, controles de ID de serviço, saída de dry-run ou plano, portões de aprovação, comandos de reversão e monitoramento pós-implantação.
Esse trabalho não é uma falha da Fastly. É o custo de tratar o comportamento da borda como software. Quanto mais valiosa a borda se torna, mais ela merece a disciplina de lançamento do código da aplicação principal.
Histórias de clientes mostram o lado positivo e o aviso de manutenção
Histórias de clientes do fornecedor não devem ser lidas como benchmarks neutros. Elas são selecionadas pelo vendedor e geralmente omitem configurações reais, volumes de tráfego, custo de suporte, experimentos falhados, logs de incidentes e contrafactuais. Usadas com cuidado, ainda ajudam a identificar padrões de uso reais.
O índice e trechos de histórias de clientes da Fastly mostram vários padrões relevantes para mudanças aceitas na borda. Os engenheiros da USA TODAY Co. são descritos construindo uma solução de balanceamento de carga personalizada usando dicionários de borda, snippets VCL e verificações de integridade de backend, enquanto a história mais ampla relata redução de tráfego de bots em muitos sites (USA TODAY Co.). A GIPHY é descrita usando a flexibilidade do VCL para otimizar taxas de cache hit e economizar recursos de computação (GIPHY). A Dunelm é descrita usando a Fastly como parte da transformação digital, atualizações de site mais rápidas e estratégia de infraestrutura como código, com a página relatando grandes melhorias na velocidade de implantação e desempenho (Dunelm).
Esses exemplos apoiam o caso positivo. A Fastly pode se tornar uma superfície operacional programável para equipes que querem mais do que caching básico. Dicionários de borda, snippets, verificações de integridade de backend, lógica VCL, Compute e streaming de logs podem permitir que os clientes resolvam problemas no caminho da requisição onde latência, carga na origem e exposição de segurança são mais altos. Uma borda amigável ao desenvolvedor pode ser materialmente melhor do que esperar por um lançamento de aplicação principal ou superprovisionar sistemas de origem.
Os mesmos exemplos implicam o custo. Balanceamento de carga personalizado é lógica personalizada. A otimização da taxa de cache depende de expertise. A velocidade da infraestrutura como código só ajuda se o código permanecer revisável. A complexidade do VCL, como observa o trecho da Khan Academy, pode crescer até que menos engenheiros o entendam (Khan Academy). Essa é a linha de manutenção que os compradores não devem ignorar.
A questão de aquisição não é se a Fastly pode produzir resultados impressionantes para clientes selecionados. É se uma determinada organização tem o modelo operacional para manter esses resultados saudáveis após a primeira implementação entusiasmada. Quem possui o VCL? Quem possui as dependências do Compute? Quem revisa os dicionários? Quem revisa as regras WAF? O que acontece quando o especialista em borda sai? Como novos engenheiros são treinados para entender o comportamento do cache e purga? A equipe tem um documento de arquitetura legível para cada serviço? As mudanças na borda estão incluídas nas revisões de incidentes?
A promessa de negócio da Fastly é o controle do desenvolvedor. O controle do desenvolvedor cria valor quando muitos engenheiros podem usá-lo com segurança. Cria fragilidade quando apenas um ou dois engenheiros podem explicar por que a produção funciona.
Comparando alternativas realistas
A comparação justa não é Fastly versus uma folha em branco. Os clientes têm alternativas. Eles podem deixar o comportamento na aplicação de origem e usar uma CDN mais simples. Eles podem usar outra CDN ou plataforma de borda em nuvem. Eles podem construir com o balanceador de carga nativo, CDN, WAF e produtos de função de borda de um provedor de nuvem. Eles podem executar Varnish de código aberto ou um proxy reverso para uma implantação mais restrita. Eles podem usar roteamento multi-CDN. Eles também podem escolher fazer menos na borda.
A Fastly é atraente quando a mudança aceita na borda é frequente, importante e melhor localizada na borda do que na origem. Sites de notícias de última hora, distribuição de software, registros de pacotes públicos, mídia, comércio de alto tráfego, APIs sensíveis à latência e cargas de trabalho de alta segurança podem ter essa propriedade. Nesses ambientes, uma mudança de cache ou segurança que leva horas pode ser muito lenta, e um lançamento de aplicação principal pode ser o lugar errado para expressar comportamento de entrega.
A alternativa estabelecida de SaaS ou provedor de nuvem pode ser melhor quando a organização valoriza um único plano de controle em vez de especialização de borda. Se uma empresa já executa identidade, implantação, WAF, logging e monitoramento em uma nuvem, adicionar outra plataforma de borda pode aumentar o trabalho de integração. Se uma equipe tem ativos estáticos simples e baixo tráfego, os controles mais ricos da Fastly podem ser desnecessários. Se uma empresa não consegue contratar expertise em borda, uma CDN gerenciada com menos controles pode ser mais segura do que uma plataforma programável.
Opções de código aberto e internas parecem atraentes quando o controle importa mais do que a operação de rede global. Uma empresa pode autogerenciar Varnish, escrever sua própria lógica de proxy reverso ou usar funções nativas da nuvem. Mas o comprador então possui o alcance global, operações, postura DDoS, peering, monitoramento, semântica de purga, suporte e pessoal. O custo muda da fatura do fornecedor para a folha de pagamento de engenharia e risco operacional. Isso pode fazer sentido para uma empresa com requisitos incomuns. Geralmente é um esforço mais pesado do que o diagrama de arquitetura inicial sugere.
Estratégias multi-CDN são a alternativa mais matizada. Elas podem reduzir a concentração de fornecedores e melhorar a resiliência, mas aumentam o trabalho de configuração, teste e observabilidade. Um serviço deve decidir quais entidades e rotas são portáteis, como as chaves de cache se alinham, como as semânticas de purga diferem, como os logs são normalizados, como as regras de segurança são renderizadas e qual provedor é autoritativo durante um incidente. Multi-CDN não é redundância gratuita. É outro sistema de mudança aceita.
O caso da Fastly é mais forte quando uma equipe deseja comportamento de borda de alto controle e está disposta a operar esse controle como software. É mais fraco quando um comprador quer que a borda remova a responsabilidade operacional.
O que os compradores devem medir
A métrica útil é o custo por mudança aceita na borda. Isso inclui o custo de licença e uso, mas é mais amplo do que a fatura. Inclui o tempo para especificar a mudança, construí-la, testá-la, revisá-la, ativá-la, observá-la, lidar com exceções, revertê-la se necessário e manter a configuração resultante ao longo do tempo. Também inclui o custo de troca se a organização depois quiser mover o comportamento para outra CDN, um provedor de nuvem, infraestrutura de código aberto ou de volta para a aplicação de origem.
Um comprador pode tornar isso concreto antes de assinar ou expandir. Escolha mudanças recentes ou esperadas e execute-as através de uma lista de verificação. Para uma mudança de cache: defina entidades, variantes, chaves, método de purga, impacto na origem e evidência. Para uma mudança Compute: defina testes locais, erros de runtime, versões de dependência, comportamento em staging, verificações de produção e reversão. Para uma regra de segurança: defina conjunto de condições, ação, logging, falsos positivos e reversão. Para uma mudança de logging: defina destino, retenção, custo e proprietário do alerta.
Para uma mudança Terraform: defina estado, bloqueio, desvio, recursos dinâmicos e política de ativação.
Em seguida, compare alternativas usando o mesmo denominador. Como a mesma mudança funcionaria com a CDN atual? Com uma plataforma de borda em nuvem? Na aplicação de origem? Com Varnish de código aberto? Com um ticket manual? Sem fazer nada? A resposta variará por organização. O importante é que a Fastly seja avaliada contra trabalho real, não slogans genéricos de CDN.
Existem pontos de atenção. Se as mudanças na borda exigirem muitos especialistas, o custo de manutenção aumenta. Se a estratégia de purga for mal compreendida, o risco de cache aumenta. Se o logging for caro ou incompleto, a confiança na reversão cai. Se os tokens de API tiverem privilégios excessivos, o risco de automação aumenta. Se as regras de segurança não forem testadas contra tráfego representativo, os falsos positivos se tornam um risco de negócio. Se o comportamento da origem do cliente não for incluído no plano, uma ativação bem-sucedida da Fastly ainda pode criar um incidente de aplicação.
Também existem sinais positivos. Se uma equipe pode expressar mudanças na borda como unidades versionadas, revisadas e testáveis; se pode vincular eventos de ativação a logs de tráfego e métricas de origem; se pode reverter sem adivinhar; se pode ensinar mais de um engenheiro como os serviços funcionam; se pode escopear tokens e funções; e se pode executar verificações ao vivo nas regiões que importam, a economia de controle do desenvolvedor da Fastly se torna muito mais convincente.
O veredito
A Fastly, Inc. deve ser julgada pela mudança aceita na borda. Sua plataforma tem ingredientes sérios para esse padrão: serviços versionados, ativação explícita, reversão para versões anteriores, ferramentas Compute, testes locais, Fiddle, APIs de purga, purga suave, logs em tempo real, logs de eventos, integração Terraform, automação de API, regras WAF e limitação de taxa. Esses são os primitivos certos para uma empresa que quer permitir que desenvolvedores modelem o tráfego na borda.
O ônus do comprador é transformar os primitivos em um sistema operacional. A Fastly não pode saber a chave de cache correta, a exceção de segurança apropriada, a capacidade de revalidação da origem, a taxa de falso positivo aceitável, a regra de retenção para logs de borda ou o plano de pessoal para VCL. Ela pode dar às equipes um lugar poderoso para fazer mudanças. Ela não pode tornar toda mudança correta.
É por isso que a questão de negócio não é se a Fastly é rápida, programável ou grande. As evidências públicas apoiam que é uma plataforma de borda programável substancial com uso empresarial significativo. A questão é se as mudanças comuns de produção do cliente se tornam mais baratas e seguras após contabilizar o custo total de supervisão, testes, integração, logging, resposta a incidentes, reversão e troca futura.
Quando a resposta é sim, a Fastly pode mover trabalho importante de lançamentos lentos de origem para uma camada de borda responsiva e observável. Quando a resposta é não, o mesmo controle pode se transformar em outro sistema de produção com seus próprios especialistas, credenciais, estado oculto e modos de falha. O produto é melhor entendido como um multiplicador de força para equipes disciplinadas, não um substituto para disciplina.