
Tópico
Automação de Segurança
Na faceta Tópico, a inteligência do tópico Automação de Segurança conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.
IETF
O formato recusou a frase “urgente”. A urgência continuou fora dele
DUJ não aceita que um serviço esconda uma mensagem persuasiva ao lado da alteração DNS. Essa escolha protege a estrutura contra um tipo de pressão, mas não elimina a pressão da página, do e-mail ou da relação comercial. A decisão ainda precisa de contexto, autoridade e prova do…

IETF
A chave passou na validação; a relação comercial ainda precisava aprová-la
Uma equipe pode instalar um certificado novo, completar o handshake, validar a assinatura e receber um MDN perfeito. Ainda assim, se não houver registro de quem vinculou aquela chave ao parceiro certo, a operação terá comprovado a matemática antes de comprovar o mandato.
IETF
A conexão continuou íntegra; a confiança ficou para trás
Evidência recente ligada ao TLS impede que um invasor empreste a atestação de outra máquina. Não impede que software, configuração e autorização mudem durante uma sessão longa.

Arquivo de Caso
O inventário contou oito algoritmos. A operação ainda não podia contar oito capacidades
Uma planilha de migração pós-quântica tende a transformar identificadores em ativos: 37 existe, 38 existe, e assim por diante. Em 1º de outubro de 2026, porém, a revisão 05 de um Internet-Draft OpenPGP usava 37–44 para oito composições NIST/Brainpool enquanto o registro público…
IETF
O site informou zero, mas suas rotas podiam continuar no BGP
A revisão do rascunho de metadados de borda faz uma única atualização de valor zero decidir o encaminhamento de um site inteiro. A economia no protocolo aumenta o trabalho necessário para provar a execução.
História
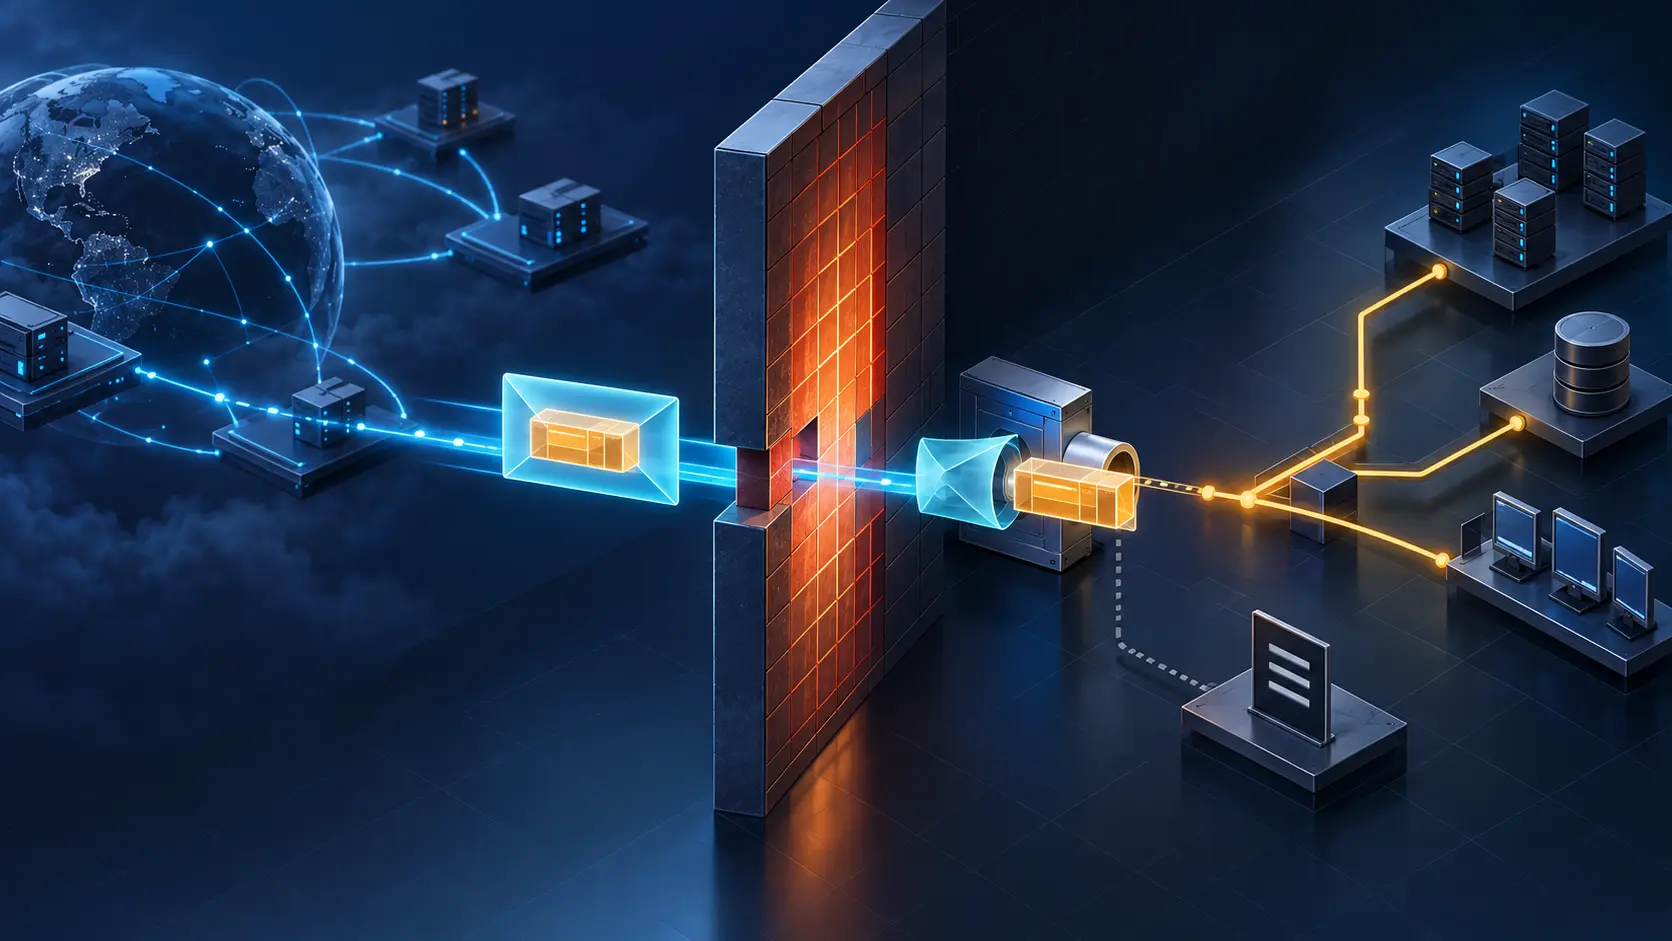
O firewall liberou HTTP, não aprovou o pacote escondido: RFC 3093
A RFC 3093 propôs colocar um datagrama IP completo dentro de uma mensagem HTTP, cruzar pela abertura da Web e reinseri-lo atrás do firewall. Publicado em 1º de abril de 2001, o projeto cômico preservou uma distinção séria: permitir o envelope externo não autoriza a carga que ele…

IETF
O pacote autenticou. O PSP ainda não decidiu se ele era repetido
Uma chave nova chegou por IKEv2, a NIC derivou o material correto e o ICV do pacote passou. Essa sequência prova autenticidade criptográfica dentro de uma associação. Não prova, sozinha, que o pacote era inédito. A arquitetura PSP entrega a proteção contra replay a outra camada.…
IETF
A lista estava certa. A interface ainda executava a versão anterior
O IntraSAV troca uma inferência imperfeita da tabela de rotas por autorização explícita de endereços de origem. Para transformar a promessa em resultado, ainda é preciso provar qual geração cada porta realmente aplicou.
História
A mesma zona era segura aqui e não segura em outro lugar: RFC 3090
Em 2001, perguntar se uma zona DNS era segura exigia saber quem faria a validação. A resposta mudava com a âncora de confiança, o algoritmo e o caminho disponíveis ao resolvedor. A RFC 3090 organizou essa realidade: uma zona assinada podia ser uma ilha local sem ser segura para a…

História
A URI escolheu o menu da caixa postal, mas não autenticou quem ligou: RFC 3087
Em 2001, uma chamada SIP podia chegar ao correio de voz sem carregar todos os indícios confiáveis que a telefonia antiga usava para escolher a primeira saudação. A RFC 3087 transformou o destino corrente do pedido em uma instrução de serviço. O caminho ganhou contexto; o endereço…

IETF
O cabeçalho de depuração registrou cada passo, mas não provou nenhum
Um novo rascunho de DKIM2 oferece aos testes de interoperabilidade uma trilha forense comum dentro da mensagem. A precisão dessa trilha ajuda justamente porque sua autoridade foi definida como zero.

IETF
Uma chave desconhecida cabe no Connect-Info; isso não lhe dá significado
Um NAS começa a enviar um novo par chave-valor. O servidor RADIUS aceita a gramática, preserva o atributo e segue processando a sessão. Essa tolerância é valiosa para evolução. Mas, sem definição de unidade, amostragem, multiplicidade e finalidade, a chave ainda não pode entrar…

História
O servidor enviou as regras. A reconexão ainda precisava conciliar o que o equipamento guardou: RFC 3084
A RFC 3084 desenhou o provisionamento de políticas como estado compartilhado, não como simples entrega: uma decisão agrupava mudanças, o equipamento respondia e uma falha imediata exigia retorno ao último estado bom. Quando a conexão caía, porém, servidor e dispositivo podiam…

IETF
A sincronização terminou. O coletor ainda não provou que recebeu a RIB inteira
Uma nova proposta para BMP corrige uma vista específica sem reiniciar toda a sessão de monitoramento. O marcador final encerra o replay, mas não certifica sozinho que nenhuma rota faltou.

História
O cabo criptografava o tráfego. Seu plano de gestão ainda podia desligar a privacidade: RFC 3083
A RFC 3083 tornou a privacidade DOCSIS observável, ajustável e reiniciável por SNMP. A visibilidade ajudava a diagnosticar, mas abria outra fronteira: a interface que via o estado das chaves também podia reiniciar autorização, mudar tempos e decidir acesso multicast.

IETF
O controlador confirmou a intenção. A árvore multicast ainda precisava existir
Uma resposta de sucesso da API pode instalar a ideia de uma árvore sem provar a lista de interfaces que cada roteador aplicou. Em uma rede SRv6, PIM, IP Flex-Algo e um controlador central podem produzir sinais verdes independentes. O serviço só fecha quando esses sinais chegam ao…
IETF
O SID escolheu a faixa. Não provou que ela existia
A revisão 20 de um trabalho de Segment Routing permite que o SID carregue uma escolha de recursos além da escolha de encaminhamento. O pacote pode pedir banda, buffers e filas específicas; isso não comprova que cada roteador entregou a reserva nem que o SLA chegou ao aplicativo.

História
TCP era confiável. Um canal ainda podia sufocar os outros: RFC 3081
A RFC 3081 colocou uma sessão BEEP em uma única conexão TCP e encarou o que a confiabilidade não resolvia: um canal de aplicação lento podia ocupar a capacidade comum e deixar os vizinhos sem progresso. Acima do fluxo confiável, seriam necessários crédito por canal, prioridade…

IETF
A árvore silenciou. O alarme voltou por outra estrada
Um novo rascunho do grupo BIER permite que uma ponta ativa avise a falha de BFD multiponto sem ser consultada. O retorno precisa usar unicast fora da árvore multicast; por isso, confirma o aviso, mas não a recuperação do caminho observado.

Arquivo de Caso
O SID apontou a faixa; a capacidade ainda precisava ser comprovada
Uma rede pode reconhecer o identificador correto e encaminhar o pacote pela partição prevista sem que a banda, os buffers e as filas prometidos estejam ativos em todos os nós. O acerto do seletor é apenas a primeira etapa da prova.