
Tópico
Automação de Segurança
Na faceta Tópico, a inteligência do tópico Automação de Segurança conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.
IETF
O refresh foi solicitado. O decodificador ainda não se recuperou
Uma FIR autenticada pode provar quem emitiu uma ordem de atualização dentro de uma sessão protegida. Ela não prova que os pacotes de mídia chegaram completos, que o estado preditivo foi reiniciado nem que uma imagem utilizável apareceu na tela.
IETF
Os dois bytes eram iguais; a autoridade não era: RFC 9542
O catálogo chamou `00-42` de EtherType e atribuiu a decisão à IANA. A trama completa mostrava outra arquitetura: `88-B7` era o EtherType da IEEE, `00-00-5E` era o OUI delegado à IANA e `00-42` era apenas o número interno reservado para documentação. A simplificação havia apagado…
IETF
A linha estava operacional. A ligação ainda não tinha acontecido
O RFC 5098 tornou visíveis a configuração e o estado NCS de um MTA PacketCable. Mesmo assim, `operational` encerrava apenas a preparação da linha e o reconhecimento de RSIP pelo CMS; não atestava toque, mídia ou conversa.

IETF
O pacote OAM carregava o mesmo rótulo, não o mesmo histórico: RFC 9546
O painel registrava uma sequência de testes perfeita, enquanto a aplicação acusava a perda de um comando com prazo rígido. A RFC 9546 mostra por que os dois relatos podem estar corretos: OAM e App-flow pertencem ao mesmo serviço DetNet, mas mantêm espaços de sequência separados.
IETF
O envelope dizia AES-GCM. O histórico do nonce estava fora dele
A RFC 5084 deu ao CMS uma forma precisa de carregar AES-GCM e AES-CCM. O objeto mostra o nonce usado agora, mas a garantia decisiva depende de um registro maior: nenhum outro conteúdo pode ter usado o mesmo nonce com a mesma chave.
IETF
O serviço anunciou OHTTP. A chave ainda podia identificar o cliente: RFC 9540
A RFC 9540 permite descobrir por DNS um alvo Oblivious HTTP, seu gateway e a configuração de chaves. A padronização elimina coordenação improvisada, mas expõe uma fronteira decisiva: anúncio correto, certificado válido e transação bem-sucedida não demonstram que uma chave, rota…
IETF
O IPV6CP estava aberto. O endereço global ainda não estava provado
O RFC 5072 fecha uma etapa clara do controle IPv6 sobre PPP. Para transformar essa etapa em serviço entregue, ainda faltam evidências de endereço, exceção ao DAD, rota e resposta real.

IETF
O nome persistiu; a autoridade do recurso ainda precisava aparecer: RFC 9517
A RFC 9517 oferece a recursos de dados de pesquisa um nome DDI global e um caminho DNS para descobrir serviços. O identificador durável mantém a referência, mas não garante resolução, disponibilidade do repositório, autenticidade da versão nem preservação do objeto.

IETF
A preferência foi aceita. O endereço de origem ainda não foi provado
O RFC 5014 oferece a uma aplicação IPv6 um modo de indicar que tipo de origem prefere. Ele também deixa um aviso útil para a gestão: preferência aceita não é comprovante da escolha, do pacote nem do resultado.
IETF
O rastreamento chegou ao nome, não provou um único caminho do conteúdo: RFC 9507
A RFC 9507 cria um traceroute para redes que encaminham por nomes. Ela torna observável um ramo entre encaminhadores, caches e aplicações, mas uma sequência válida comprova apenas a rota que respondeu naquele ensaio — não uma origem única, um caminho permanente ou a entrega…

IETF
A resposta chegou antes da certeza sobre o dispositivo
O RFC 5007 permite consultar a visão de vínculos mantida por um servidor DHCPv6. O resultado pode orientar uma decisão operacional, mas não comprova sozinho presença atual, identidade, legitimidade do tráfego ou autorização.

IETF
Os bits tornaram a perda visível, não o veredito: RFC 9506
A RFC 9506 permite que terminais de transportes criptografados exponham poucos sinais, cuidadosamente delimitados, para medir perda e atraso no caminho. Um bit visível ajuda o diagnóstico, mas estado do terminal, geometria do observador, tempo, rota, tratamento de fila e…
IETF
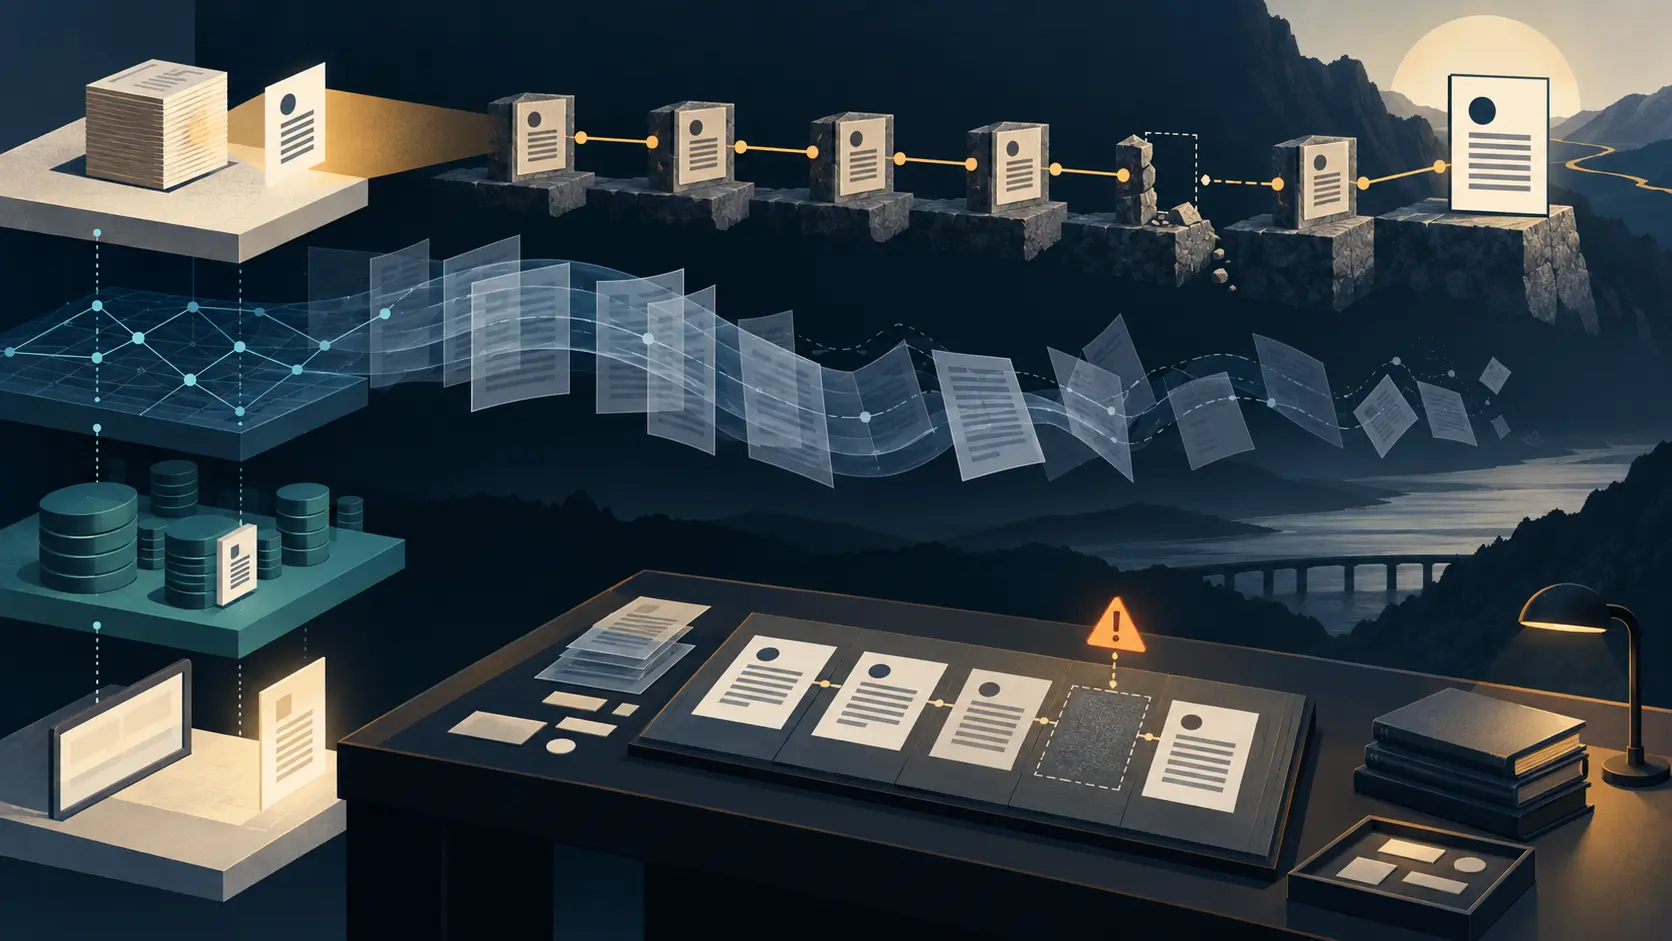
O caminho do arquivo abriu. A reconstrução ainda precisava ser provada
O RFC 5005 diferencia feed completo, paginação mutável e arquivo reconstruível. Em uma sala de evidências, o elo que aponta ao passado não substitui o recibo de coleta, conciliação, retenção e leitura.

IETF
O ORDERPATCH foi atômico. A cauda da coleção continuou sendo escolha do servidor: RFC 3648
Uma equipe troca a semântica de ordenação e nomeia apenas os membros que deseja colocar no início. A operação inteira é aplicada ou revertida, mas isso não significa que toda a sequência tenha sido especificada: no RFC 3648, os membros omitidos vêm depois, em ordem relativa…

IETF
O pedido levava a própria prova. Ainda não podia emitir o certificado: RFC 9733
A RFC 9733 permite que uma solicitação preserve a prova de origem durante espera, retransmissão e processamento fora do local. Essa portabilidade fortalece o onboarding industrial, mas não substitui o consentimento do registrador, a decisão da AR, a emissão da AC nem a admissão…

IETF
A prática foi declarada. A execução ainda precisava de prova: RFC 3647
Um plano de recuperação pode descrever com precisão a troca de chaves, a revogação e a retomada do serviço. Depois de um comprometimento real, porém, o encerramento depende de fatos: ambiente restabelecido, objetos publicados, caches renovados e aplicações recusando a confiança…
IETF
O pulso voltou; o serviço do locatário ainda não foi provado: RFC 9772
Uma resposta OAM atravessando Geneve pode ser impecável e, ainda assim, deixar sem resposta a indisponibilidade do cliente. RFC 9772 ajuda a separar a evidência do túnel, o fluxo do locatário e o resultado da aplicação — uma divisão essencial para quem decide sob pressão…

IETF
A mudança entregou DNS, mas não entregou a prova do caminho: RFC 3646
Em uma janela de mudança, é fácil marcar “DNS recebido” e encerrar a etapa. RFC 3646 mostra por que esse marco é apenas o começo: a oferta DHCPv6 precisa ser ligada à precedência local, ao estado instalado, ao nome expandido, ao resolvedor escolhido e ao resultado observado pela…

IETF
A cifra do grupo abriu. O remetente ainda precisava de prova: RFC 9750
Durante a recuperação de um centro de operações, é tentador tratar o primeiro resultado criptográfico verde como confirmação de autoria, permissão, entrega e encerramento. A RFC 9750 mostra por que cada uma dessas conclusões pertence a uma camada diferente do MLS.

IETF
A assinatura passou. A permissão ainda precisava ser provada
Em uma mudança de DNS, o selo verde da criptografia costuma encerrar a conversa cedo demais. RFC 3645 permite afirmar que cliente e servidor estabeleceram um contexto GSS e que uma mensagem foi verificada. Não permite afirmar, só por isso, que o principal podia alterar aquele…