
Summary
- A autenticação de feedback responde quem enviou a FIR e se seus bytes foram protegidos. Não transfere autoridade probatória para a fila do codificador, o caminho RTP, o decodificador ou o renderizador.
- A confiabilidade precisa ser fechada no caminho da mídia: tentativa de refresh completa ou danificada, reset do estado de referência e quadro apresentado são estados distintos.
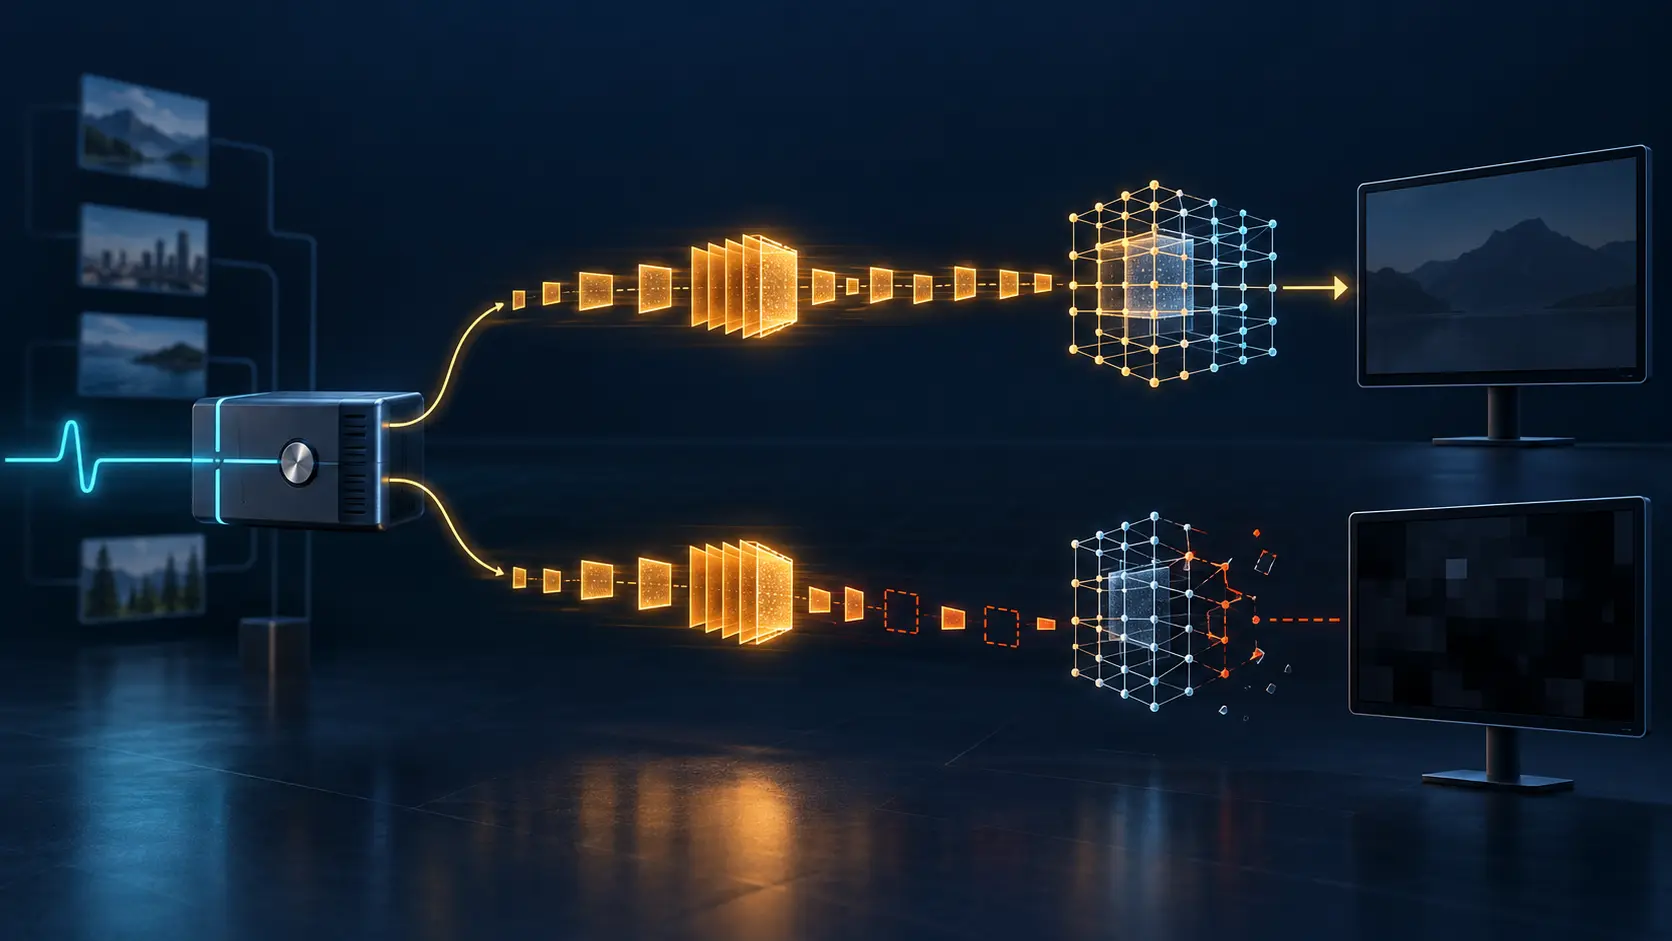
O painel exibe uma FIR válida sob SAVPF. A identidade da sessão confere, a integridade do pacote confere e o número de sequência é novo. Um operador transforma esses três fatos em “refresh executado”. É uma promoção indevida de evidência: a segurança tornou a ordem confiável, mas não executou a ordem em cada sistema que veio depois.
A RFC 5104 acrescenta ao AVPF mensagens de controle de codec que precisam operar perto do fluxo. Full Intra Request pede um ponto de atualização do decodificador. TSTR e TSTN tratam da preferência temporal-espacial. VBCM transporta feedback H.271. TMMBR e TMMBN exprimem limites temporários de taxa total e o conjunto de tuplas que delimita a região viável. A presença numa mesma RFC não lhes dá um modelo de confirmação comum.
Uma entrada FIR identifica o SSRC do emissor de mídia e carrega uma sequência de oito bits. O espaço dessa sequência pertence ao par entre o SSRC que envia o feedback e o SSRC alvo. Uma solicitação realmente nova incrementa o valor módulo 256. Repetições da mesma solicitação mantêm o valor.
Esse mecanismo permite rejeitar uma cópia atrasada e evita que o codificador repita trabalho caro por causa de retransmissões. Oito bits não descrevem aceite, geração de mídia, entrega, decodificação ou apresentação. Sem a identidade da sessão e do par de SSRCs, até a comparação entre números perde sentido depois de uma volta do contador ou de uma reutilização de identificador.
O objeto pedido é mais concreto do que o comando. Um ponto de refresh é uma sequência de bits, distribuída em um ou mais pacotes RTP, capaz de reinicializar completamente o decodificador num estado conhecido. Pode ser uma imagem intra, uma IDR ou um processo gradual. Informações acima da camada da imagem que sejam necessárias para decodificar o que vem depois também precisam estar disponíveis em banda.
Por isso, “IDR gerada” no codificador é uma observação de origem, não um recibo de destino. O pacote pode ficar na fila, uma unidade fragmentada pode se perder, os parâmetros associados podem faltar ou o fluxo pode deixar de ser o selecionado. A RFC 6184 torna visível essa diferença ao mapear H.264 em RTP: o significado depende da unidade, da fragmentação e do contexto, não apenas de um pico de bytes.
Ao receber FIR, o codificador deve emitir um ponto de atualização assim que possível. Ainda assim, deve obedecer ao controle de congestionamento. Uma imagem de refresh pode ser várias vezes maior que uma predita e levar mais de um intervalo de quadro para sair quando a taxa disponível é baixa. A obrigação de agir não cancela a fila, a perda ou a pressão exercida por outros receptores.
A repetição confirma que o protocolo espera incerteza. O solicitante pode retransmitir a FIR até receber o conteúdo procurado. Porém, deve parar tanto quando recebe a atualização completa quanto quando reconhece uma tentativa danificada por perda. O desaparecimento da repetição no gráfico pode, portanto, significar êxito ou uma falha identificada.
Se ainda for necessário atualizar, cria-se uma FIR nova, com sequência nova. Só uma FIR distinta pode permanecer pendente por emissor de mídia. Se as repetições persistirem por mais de dois tempos de ida e volta depois que o codificador enviou um ponto, ele deve gerar outro. Isso melhora a chance de entrega; não afirma que um frame chegou à tela.
A RFC não define uma notificação específica de sucesso para FIR porque os pontos de atualização são identificáveis no bitstream. O solicitante consegue procurar a ação no caminho de dados. Trata-se de uma escolha arquitetural relevante: em vez de pedir ao plano de controle que ateste sua própria execução, o protocolo coloca a primeira evidência de efeito onde a mídia de fato passa.
Mesmo essa evidência precisa ser graduada. Um analisador consciente do codec pode identificar a tentativa completa ou danificada. Um recibo do decodificador pode afirmar que o estado de referência foi restabelecido. Um recibo do renderizador pode afirmar que um frame foi apresentado. A aplicação pode definir quando o participante voltou a ter vídeo utilizável. Nenhuma dessas afirmações nasce automaticamente da assinatura do pacote de controle.
Em uma topologia multiponto, uma FIR autenticada pode terminar na fronteira errada. Um MCU que recebe a solicitação do espectador pode gerar outra FIR para a fonte então selecionada. A RFC 5117 descreve topologias RTP, e a RFC 5104 manda tratar os trechos espectador–MCU e MCU–origem de forma independente para confiabilidade.
O primeiro trecho pode estar protegido por um contexto e o segundo por outro. A FIR pode chegar ao MCU, mas a solicitação de saída se perder. A fonte pode gerar um refresh, mas o MCU pode mudar de seleção antes de encaminhá-lo. A mídia pode chegar ao MCU e perder uma parte no último trecho. Um único campo “FIR segura” apaga justamente a custódia que seria necessária numa investigação.
FIR também não é resposta universal a imagem degradada. Para perda comum de imagem, a recomendação é Picture Loss Indication, definida na RFC 4585. FIR se reserva a situações em que a ausência de atualização mantém o vídeo inutilizável, como a entrada de um participante sem intervalo regular de refresh ou a troca de fonte codificada num MCU.
A separação protege capacidade e interpretação. Atualizações frequentes podem consumir muito mais banda, diminuir a taxa de quadros e deixar o vídeo aos solavancos. Se toda perda dispara FIR, o próprio mecanismo de correção pode piorar o congestionamento. Política de comando, observação de perda e qualidade posterior devem permanecer auditáveis como fatos diferentes.
TSTR e TSTN fornecem um contraexemplo ao rótulo “pedido confirmado”. TSTR solicita outra combinação entre resolução temporal e espacial. TSTN anuncia a escolha efetiva do emissor. Ela pode divergir da escolha pedida, pois o codificador combina vários receptores, recursos e regras locais. A notificação comprova uma decisão, não a execução literal da preferência recebida.
TMMBR e TMMBN têm outro contrato. Um receptor apresenta uma tupla de taxa máxima total e overhead por pacote. O emissor calcula uma região viável e o conjunto de tuplas que forma sua fronteira, depois anuncia o conjunto e seus proprietários. Mesmo quando a nova tupla não entra nesse conjunto, uma TMMBN deve ser enviada. A resposta não prova adoção nem melhora medida.
Também não há uma taxa total absoluta independente do observador. Emissor e receptor podem contar em camadas distintas do protocolo e incluir overhead diferente. TMMBR expressa restrições conhecidas, frequentemente locais, não uma garantia de todo o caminho. A RFC 8083 reforça que feedback RTCP deve conviver com o controle de congestionamento.
Os riscos de segurança explicam por que a autenticação continua indispensável. Feedback forjado pode impor taxa extremamente baixa, atribuir propriedade de fronteira de modo falso, forçar preferência temporal-espacial ou disparar tantos pontos de atualização que o vídeo se torne instável. A RFC 3711 e o perfil SAVPF da RFC 5124 oferecem o contexto de proteção correspondente.
O erro não está em autenticar, mas em atribuir à autenticação uma consequência que ela não mede. Um pacote protegido é evidência melhor do comando. Ele não é evidência substituta do resultado. Governança madura permite que a equipe de segurança afirme identidade e integridade sem obrigá-la a certificar uma imagem que somente o destino poderia observar.
O histórico normativo também restringe conclusões fáceis. RFC 5104 permanece Proposed Standard, atualizada pela RFC 7728 para pausa e retomada de fluxos RTP e pela RFC 8082 para codecs em camadas. Um coletor que ignora negociação, pausa ou camada pode validar o formato antigo e ainda interpretar mal a sessão atual.
Um livro de evidências defensável junta, sem fundir, o contexto RTP e de segurança; os SSRCs de origem e alvo; a geração e as repetições; cada trecho de MCU; o recebimento no codificador; a produção específica do codec; a faixa de pacotes e suas perdas; a identificação de tentativa completa ou danificada; o reset do decodificador; o frame apresentado; e o indicador de recuperação da aplicação. Incerteza de relógio e mudanças de topologia também pertencem ao registro.
Essa estrutura segue a disciplina de camadas de realidade de Heng Lu. A segurança pode atestar o mensageiro. O controle pode atestar a ordem. A mídia pode atestar a tentativa. O decodificador pode atestar o estado. A apresentação pode atestar o quadro. Liderança pode combinar recibos numa decisão de serviço, mas não deve permitir que uma camada fale com a autoridade de outra.
Sources
- RFC 5104 — Mensagens de controle de codec no AVPF
- RFC 5104 — texto canônico
- Registro da RFC 5104 no RFC Editor
- Pesquisa de erratas da RFC 5104
- Registro da RFC 5104 no IETF Datatracker
- Histórico da RFC 5104 no IETF Datatracker
- RFC 4585 — perfil de feedback RTP/AVPF
- RFC 3550 — RTP
- RFC 5117 — topologias RTP
- RFC 7728 — pausa e retomada de fluxo RTP
- RFC 8082 — controle de codecs em camadas
- RFC 8083 — feedback RTCP e controle de congestionamento
- RFC 3711 — RTP Seguro
- RFC 5124 — SAVPF
- RFC 6184 — payload RTP para H.264
- Heng Lu — Running-Code Primacy
- Heng Lu — Minimum Initial Specification
- Heng Lu — On Reality Layers
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance