
Tópico
Evidências de recursos de rede
Na faceta Tópico, a inteligência do tópico Evidências de recursos de rede conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

Arquivo de Caso
A cadeia de verificação quebrada em torno da AS210860 da EDEKA
O resumo de inteligência sobre A cadeia de verificação quebrada em torno da AS210860 da EDEKA explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis consequências de…

IETF
O ORDERPATCH foi atômico. A cauda da coleção continuou sendo escolha do servidor: RFC 3648
Uma equipe troca a semântica de ordenação e nomeia apenas os membros que deseja colocar no início. A operação inteira é aplicada ou revertida, mas isso não significa que toda a sequência tenha sido especificada: no RFC 3648, os membros omitidos vêm depois, em ordem relativa…

IETF
O pedido levava a própria prova. Ainda não podia emitir o certificado: RFC 9733
A RFC 9733 permite que uma solicitação preserve a prova de origem durante espera, retransmissão e processamento fora do local. Essa portabilidade fortalece o onboarding industrial, mas não substitui o consentimento do registrador, a decisão da AR, a emissão da AC nem a admissão…
História
As sequências coincidiam. A identidade continuava sem prova: RFC 3454
O stringprep ofereceu aos protocolos uma forma reproduzível de comparar texto internacionalizado. Podia apagar, transformar, normalizar ou rejeitar pontos de código até gerar saídas iguais. Essa igualdade ajudava o protocolo; não demonstrava grafia universal, intenção, controle…

IETF
A prática foi declarada. A execução ainda precisava de prova: RFC 3647
Um plano de recuperação pode descrever com precisão a troca de chaves, a revogação e a retomada do serviço. Depois de um comprometimento real, porém, o encerramento depende de fatos: ambiente restabelecido, objetos publicados, caches renovados e aplicações recusando a confiança…
História
Símbolos suficientes reconstruíam o objeto. O emissor ainda não sabia quem havia concluído: RFC 3450
O ALC tornou o multicast confiável escalável ao retirar do núcleo a conversa de reparo com cada receptor. Cada participante podia reconstruir o objeto a partir de um conjunto próprio de símbolos FEC. O ganho de escala era real, mas não criava um recibo: só o protocolo não dizia…
História
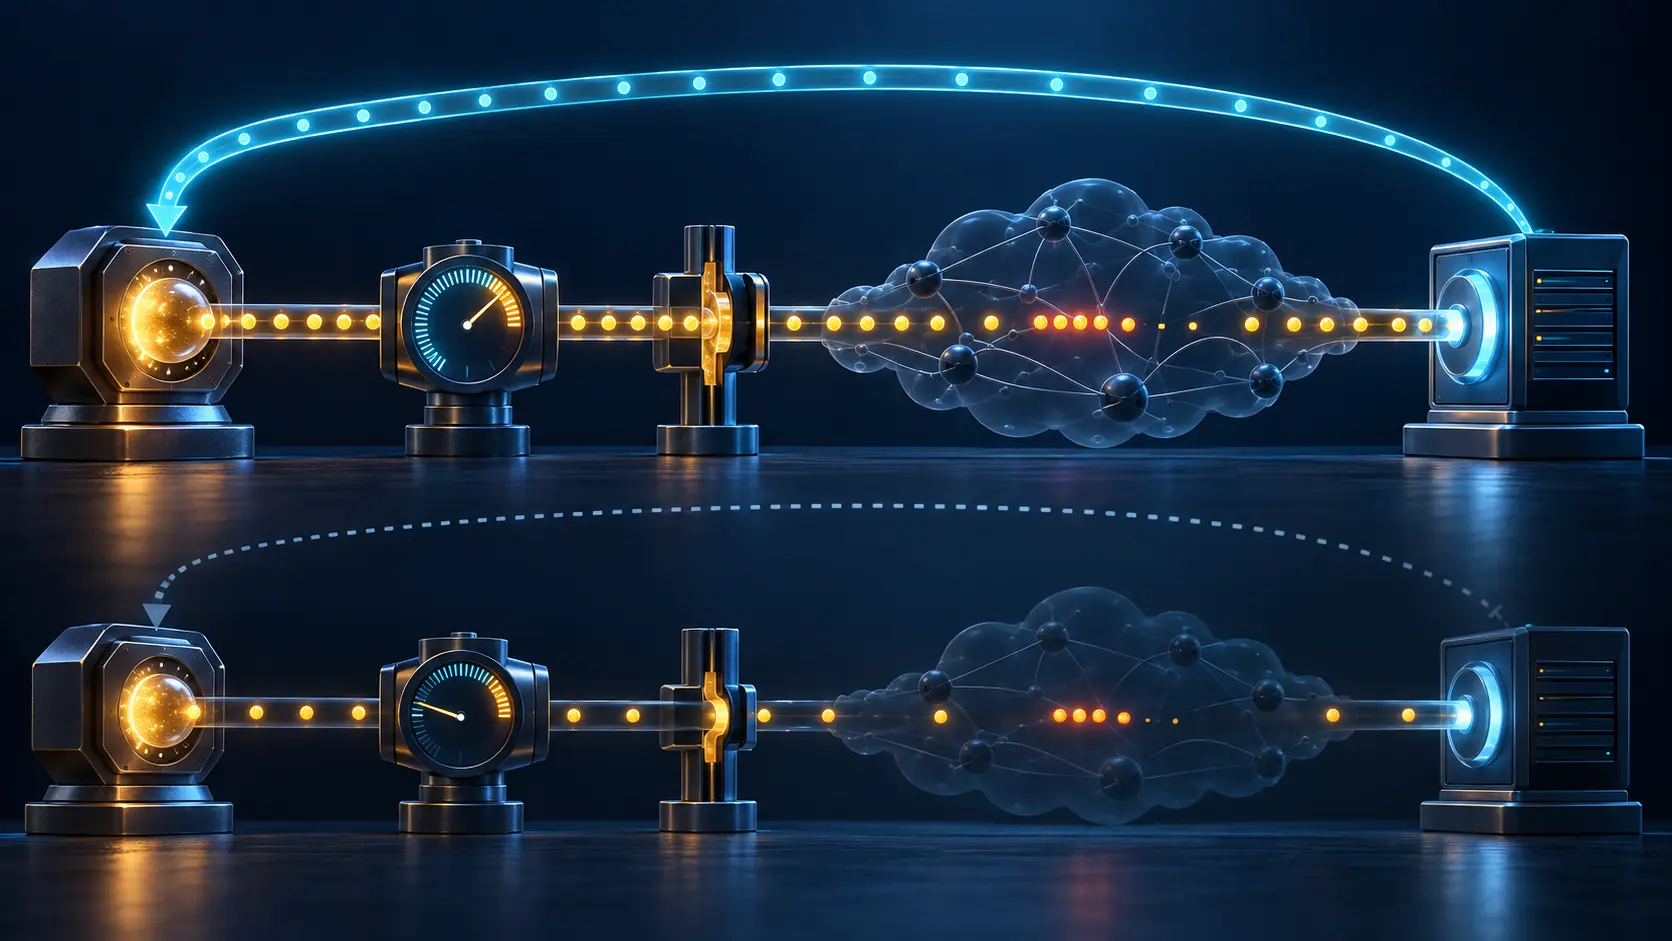
O receptor informou uma taxa. O emissor ainda precisava de limites próprios: RFC 3448
No TFRC, quem observava a chegada não ganhava o direito de comandar o envio. O receptor transformava uma história de pacotes em sinais compactos; o emissor continuava responsável pela equação, pelo teto, pelo ritmo e pela redução quando a resposta desaparecia.

Reportagens
O elo que falta: a cadeia de identidade corporativa por trás do almazcloud.network (AS210328)
O resumo de inteligência sobre O elo que falta: a cadeia de identidade corporativa por trás do almazcloud.network (AS210328) explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as…
História
Um endereço compartilhado ainda precisava de identidades únicas: RFC 3446
Anycast fazia vários pontos de encontro multicast parecerem uma entrada próxima. Não os tornava uma máquina só. O RFC 3446 dependia de duas identidades opostas: a mesma porta para fontes e receptores, endereços únicos para as réplicas se coordenarem.

IETF
A mudança entregou DNS, mas não entregou a prova do caminho: RFC 3646
Em uma janela de mudança, é fácil marcar “DNS recebido” e encerrar a etapa. RFC 3646 mostra por que esse marco é apenas o começo: a oferta DHCPv6 precisa ser ligada à precedência local, ao estado instalado, ao nome expandido, ao resolvedor escolhido e ao resultado observado pela…
História
Um único registro DNS carregava chaves que não compartilhavam confiança: RFC 3445
O antigo `KEY` parecia uma economia elegante: vários usos criptográficos no diretório distribuído que já existia. A economia desaparecia no fio. A consulta não selecionava o subtipo e a assinatura cobria o RRset inteiro, fazendo chaves de donos e riscos diferentes viajarem como…

IETF
A assinatura passou. A permissão ainda precisava ser provada
Em uma mudança de DNS, o selo verde da criptografia costuma encerrar a conversa cedo demais. RFC 3645 permite afirmar que cliente e servidor estabeleceram um contexto GSS e que uma mensagem foi verificada. Não permite afirmar, só por isso, que o principal podia alterar aquele…
História
O enlace físico sabia o que o terminador do túnel não podia ver: RFC 3437
O L2TP colocou o controle da sessão PPP longe do meio que precisava configurar. O RFC 3437 preservou essa divisão, mas criou um caminho de evidências: a borda declarava preferências e limites, e o servidor remoto devolvia os pacotes da negociação real.

IETF
A porta estava visível; o serviço era apenas uma suposição
Uma regra de segurança pode funcionar tão bem que ensina o tráfego a fugir dela. RFC 3639 descreveu esse efeito ao separar o número de porta que um equipamento consegue ler do serviço que ele imagina estar vendo. A porta coordena as pontas; no meio do caminho, costuma ser apenas…

História
Cada fluxo seguro custava uma conexão TLS: RFC 3436
O SCTP reuniu vários fluxos e caminhos numa associação. O RFC 3436 manteve cada fluxo protegido independente, mas cobrou uma conexão TLS e um estado de handshake para cada par bidirecional.

História
A entidade notificada recebia os comandos, mas não resolvia a transferência: RFC 3435
Redirecionar um gateway para um Call Agent de reserva resolvia o próximo destino, não a disputa sobre quem tinha o estado completo e a autoridade legítima. A RFC 3435 tornou o ponteiro explícito e deixou a conciliação entre controladores fora dele.

IETF
O contador ficou quieto quando o enlace piorou
Um painel de SLA gosta de linhas planas. RFC 3637 mostra por que essa preferência pode premiar a conclusão errada. Na projeção SNMP do WIS, alguns contadores deixam de avançar justamente nos segundos classificados como gravemente errados ou indisponíveis. A curva melhora; a…

IETF
O rótulo de medição moveu o fluxo que deveria observar: RFC 9714
Marcar o tráfego real não garante observar o tráfego original. A RFC 9714 leva o Alternate Marking à pilha MPLS, mas admite que inserir o Flow-ID Label pode mudar a escolha ECMP e produzir uma medição rigorosa de um caminho criado pela própria instrumentação.
História
O zero após uma coleta falha não era uma leitura: RFC 3434
Um painel pode desenhar zero com a mesma firmeza visual usada para uma medição perfeita. A RFC 3434 recusou essa equivalência: quando a coleta falhava, o zero ocupava o campo de magnitude, mas o estado separado dizia que nenhum valor havia sido obtido.

História
Um número precisava de escala, precisão e tempo: RFC 3433
O inteiro devolvido por um sensor parecia objetivo, mas ainda não dizia qual grandeza representava nem quando fora obtido. A RFC 3433 transformou contexto semântico e temporal em parte inseparável da leitura.