
Summary
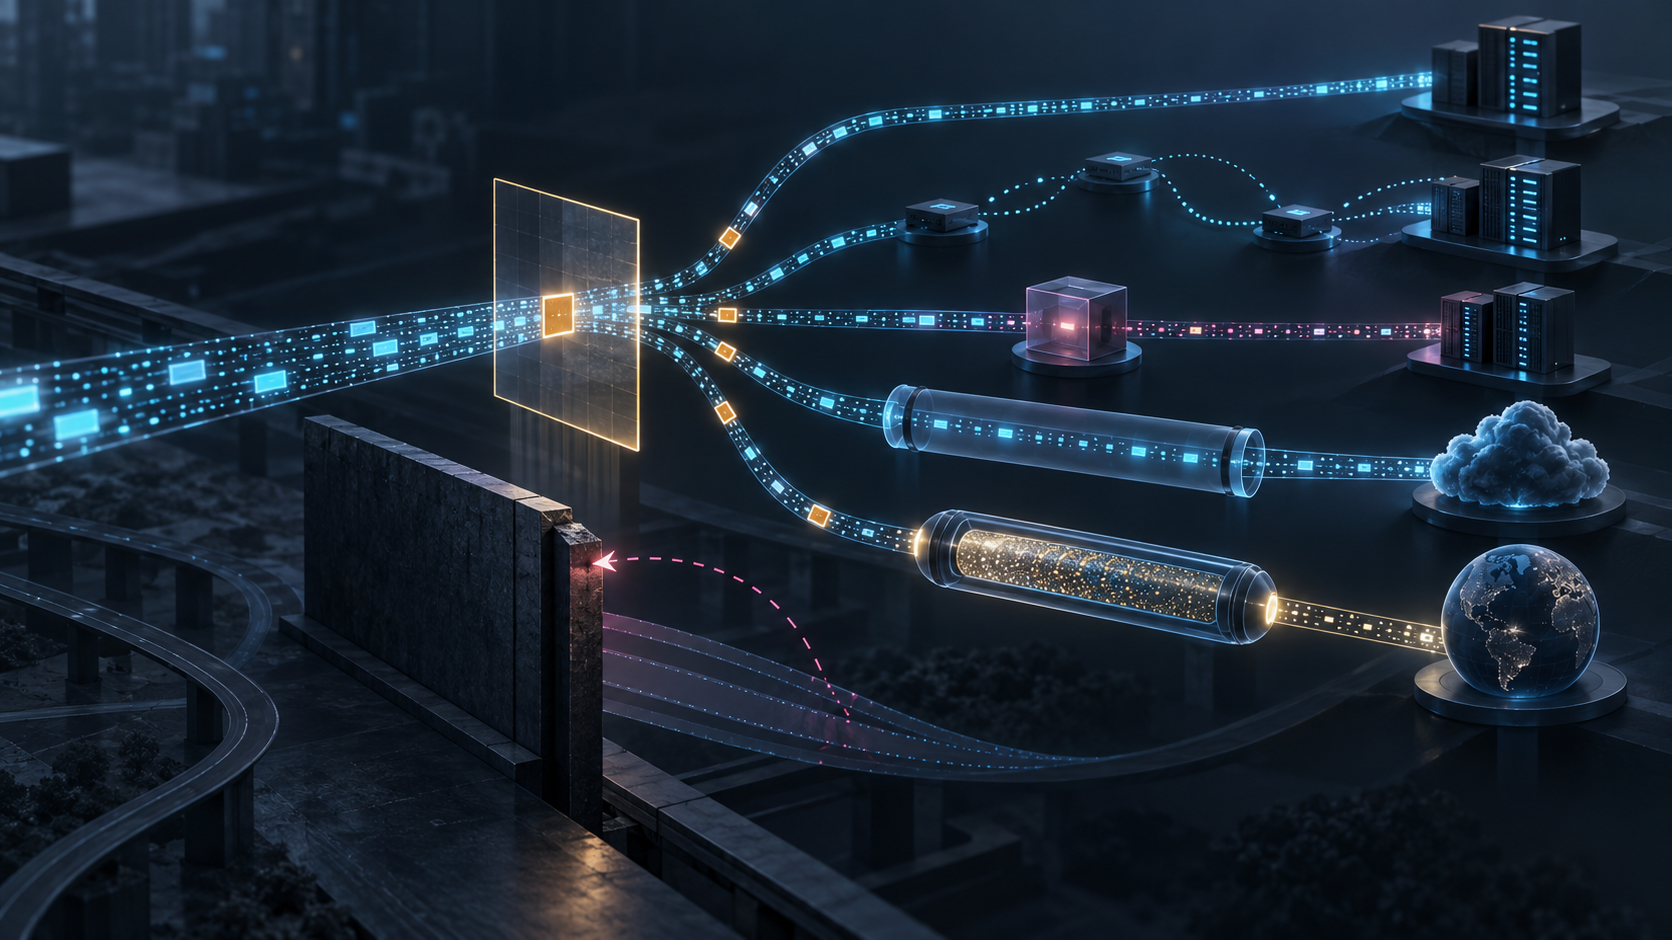
- A porta é um campo real de transporte e pode ser um ponto de encontro padrão, mas não autentica aplicação, conteúdo, usuário, intenção ou resultado.
- Filtrar pelo serviço presumido pode atingir uso legítimo e provocar portas alternativas, negociação dinâmica, proxy, túnel ou cifragem, enfraquecendo a observação futura.
O começo de uma análise confiável é modesto: anotar o protocolo, os endereços e as portas que estavam visíveis. Depois vem a convenção registrada. Só depois deveriam aparecer conclusões sobre aplicação, identidade, autorização e entrega. Um painel que pula essas etapas transforma uma leitura exata em uma afirmação imprecisa.
RFC 3639 diz que o significado de uma porta, mesmo conhecida, só é garantido para os sistemas de ponta. Um equipamento intermediário não deveria atribuir um serviço específico sem sinalização de uma ponta ou convenção com as partes. Duas pontas podem escolher qualquer porta; um protocolo pode escolher outra durante uma conversa de controle. Quem não participa dela e não recebe seu resultado não possui a associação necessária.
Portas estáveis continuam úteis. Facilitam descoberta, análise agregada, medição de carga, firewall e qualidade de serviço. A pergunta é se o indício sustenta a consequência. O exemplo da porta 25 mostra que uma tentativa de conter spam também pode bloquear correio legítimo. É um risco descrito pelo padrão, não evidência sobre um provedor atual.
Há ainda uma consequência de segunda ordem. Uma restrição contrária aos interesses percebidos pelas partes pode levar a outra porta, a um proxy, à negociação dinâmica ou ao encapsulamento. GRE troca o que aparece no cabeçalho externo; ESP pode ocultar e cifrar informações internas. Segurança e cifragem desejadas pelo usuário não são suspeitas por si. O ponto é econômico e técnico: explorar demais um sinal comum pode criar incentivo para eliminá-lo.
RFC 7605 esclarece que a correlação porta-serviço é, em última instância, um acordo entre pontas. RFC 6335 define a atribuição IANA; o registro de nomes de serviço e portas coordena um padrão, não autentica tráfego. TCP, UDP e SCTP usam portas para comunicação e demultiplexação. O registro de números de protocolo coordena outro campo, sem provar a aplicação.
Evidência explícita pode melhorar a decisão. RSVP sinaliza tratamento à rede; SIP negocia parâmetros posteriores. Participar legitimamente desses intercâmbios oferece mais contexto do que uma porta fixa, mas sinalização, identidade, permissão e resultado permanecem fatos separados.
A condição e o alcance do documento podem ser conferidos na ficha RFC Editor, no Datatracker, no histórico, nos errata e na edição em texto. As lentes de Heng Lu sobre camadas da realidade, especificação comum mínima e primazia do código em operação ajudam a manter convenção, uso real e poder institucional em lugares distintos.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance