
Tópico
Evidências de recursos de rede
Na faceta Tópico, a inteligência do tópico Evidências de recursos de rede conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

História
Seis códigos de controle viraram letras. O rótulo precisava dizer quais: RFC 1456
Uma mensagem em vietnamita podia atravessar um retransmissor de sete bits sem levar um único glifo vietnamita. Em VIQR, sinais ASCII continuavam visíveis e pronunciáveis como mnemônicos. A travessia funcionava justamente porque a imagem final não precisava viajar — mas a regra…

Arquivo de Caso
O controlador montou o grafo. O pacote ainda precisava decidir: RFC 9912
Uma entrega bem-sucedida pode esconder uma lacuna de prova. RFC 9912 mostra por quê: o controlador prepara diversidade, mas a escolha que salvou um pacote pode ter sido local, distribuída e parcialmente invisível.

Arquivo de Caso
O grafo tinha caminhos de sobra. Ainda faltava o recibo do pacote: RFC 9912
O RFC 9912 organiza a recuperação em redes de condição variável sem confundir alternativa com execução. O grafo mostra onde o pacote poderia passar; a combinação de medições, decisões PLR e observações de saída mostra apenas o que se conseguiu provar.
História
O pacote pediu a rota mais segura. A rede não prometeu sigilo: RFC 1455
Há uma distância enorme entre pedir um tratamento e receber uma garantia. Em 1993, a RFC 1455 tentou registrar essa distância em quatro bits: o pacote podia solicitar o caminho físico menos exposto à observação clandestina, mas a rede continuava livre para interpretar a…

História
A parte tinha nome. A tripla ainda precisava permitir a operação: RFC 1447
Uma linha de ACL é uma frase comprimida. Em 1993, a Party MIB do SNMPv2 dava a ela sujeito, destinatário, mundo de recursos e verbo permitido. Apagar qualquer termo para exibir apenas “usuário confiável” mudava a frase — e entregava à identidade uma autoridade que o protocolo não…

IETF
Juliusz Chroboczek e a métrica Babel que não era uma nota global
Uma métrica pode orientar um roteador sem virar uma avaliação do mundo. A RFC 8966 deixa o cálculo de custo de enlace e de métrica Babel para a política local e mantém uma exigência compartilhada, bem menor: a operação deve ser estritamente monotônica para evitar laços…
Arquivo de Caso
O sistema reconheceu SLH-DSA. O certificado ainda não era compatível: RFC 9909
O RFC 9909 transforma modo, parâmetros e bytes de SLH-DSA em um contrato X.509 verificável. O nome aparecer no inventário não resolve incompatibilidade Pure/Hash, finalidade da chave, cadeia de confiança nem autorização da aplicação.
IETF
Dave Thaler: observar bloqueio não é atribuir uma política
Ver que algo não está acessível na rede é relevante. Mas essa observação, por si só, não identifica quem bloqueou, com que finalidade ou sob qual base. O RFC 7754, coassinado por Dave Thaler, trata essa separação como uma fronteira prática entre medição técnica e afirmação de…

IETF
Suresh Krishnan: link ativo não é comprovante de alcançabilidade de ponta a ponta
Uma interface de rádio, Wi-Fi ou cabo pode estar pronta para transportar quadros enquanto o caminho de que o cliente precisa continua indefinido. O RFC 4957, de Suresh Krishnan e colaboradores, vale justamente por preservar essa fronteira.

Arquivo de Caso
O classificador nomeou o fluxo. Não comprovou o tratamento: RFC 9892
O RFC 9892 permite que um modem DLEP descreva ao roteador quais cabeçalhos pertencem a um fluxo. Essa descrição organiza a seleção; não comprova que a extensão a utilizou, que o estado chegou ao plano de dados nem que o pacote recebeu o serviço esperado.

IETF
Peter van der Stok e o registro de recurso que não comprovava presença
Uma entrada ainda visível em um diretório não diz que o endpoint correspondente está ligado, alcançável ou autorizado neste instante. O RFC 9176 trata o Resource Directory como um registro de estado suave. Peter van der Stok é um dos cinco coautores desse trabalho coletivo do…

Reportagens
A verificação de qualidade da APNIC não é um atributo do endereço
Um bloco pode estar corretamente registrado e ainda encontrar um filtro antigo, uma reputação herdada ou uma localização errada. Ao trocar “assurance” por “check”, a APNIC reconheceu que observar bem não é o mesmo que controlar o futuro.

História
O agente declarou o grupo. O objeto ainda precisava responder: RFC 1444
O cardápio reduz a dúvida sobre o que pode ser pedido; o prato servido revela o que a cozinha entregou. Em 1993, a RFC 1444 fez uma separação parecida no SNMPv2: grupo de objetos, mínimo de conformidade e capacidade declarada por uma versão eram registros úteis. Nenhum deles era…

Arquivo de Caso
O cliente estimou a demora. O servidor manteve a janela: RFC 9891
O RFC 9891 aceita que um cliente ACME descreva o tempo esperado de ida e volta em uma rede tolerante a atrasos. Essa previsão ajuda a planejar; não entrega ao solicitante o poder de definir o prazo nem o significado do resultado.

História
A rede tinha largura de banda; o aplicativo ainda passava fome: RFC 1453
O indicador da interface podia mostrar sobra de capacidade enquanto o buffer de reprodução chegava ao fim. Em 1993, o RFC 1453 tratou essa cena não como contradição, mas como arquitetura: a largura de banda existia na rede, porém ainda precisava atravessar transporte, sistema…

Arquivo de Caso
O campo VLAN tinha doze bits; a orientação lhe deu dezesseis: RFC 9895
A RFC 9895 conecta VLAN e PCP às janelas de crédito do DLEP, mas sua seção de gestão descreve valores que excedem o VID de 12 bits herdado da RFC 9892. O pacote tem um limite claro; a cadeia de configuração precisa provar que o respeita antes de chegar ao pacote.
Tendências Institucionais da Europa e Oriente Médio
Power International-Tyres: o ASN corporativo sob a promessa de distribuição
O resumo de inteligência sobre Power International-Tyres: o ASN corporativo sob a promessa de distribuição explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis…

História
O pacote que precisou responder: a correção do challenge ACK no TCP
Durante muito tempo, um reset dentro da janela de recepção podia ganhar autoridade para apagar uma conexão TCP. A RFC 5961 estreitou essa fronteira: a coincidência exata pode agir de imediato; um número apenas plausível provoca uma pergunta cuja resposta precisa refletir o estado…

História
O ACK que não podia dizer qual pacote chegou: a regra de ambiguidade de retransmissão de Karn
Um ACK pode confirmar a chegada dos bytes sem revelar qual cópia transmitida provocou a resposta. A regra de Karn trata essa incerteza como um limite de medição: a entrega avança, mas o evento não constitui uma amostra RTT ordinária e válida.
Sociedade de Recursos Numéricos
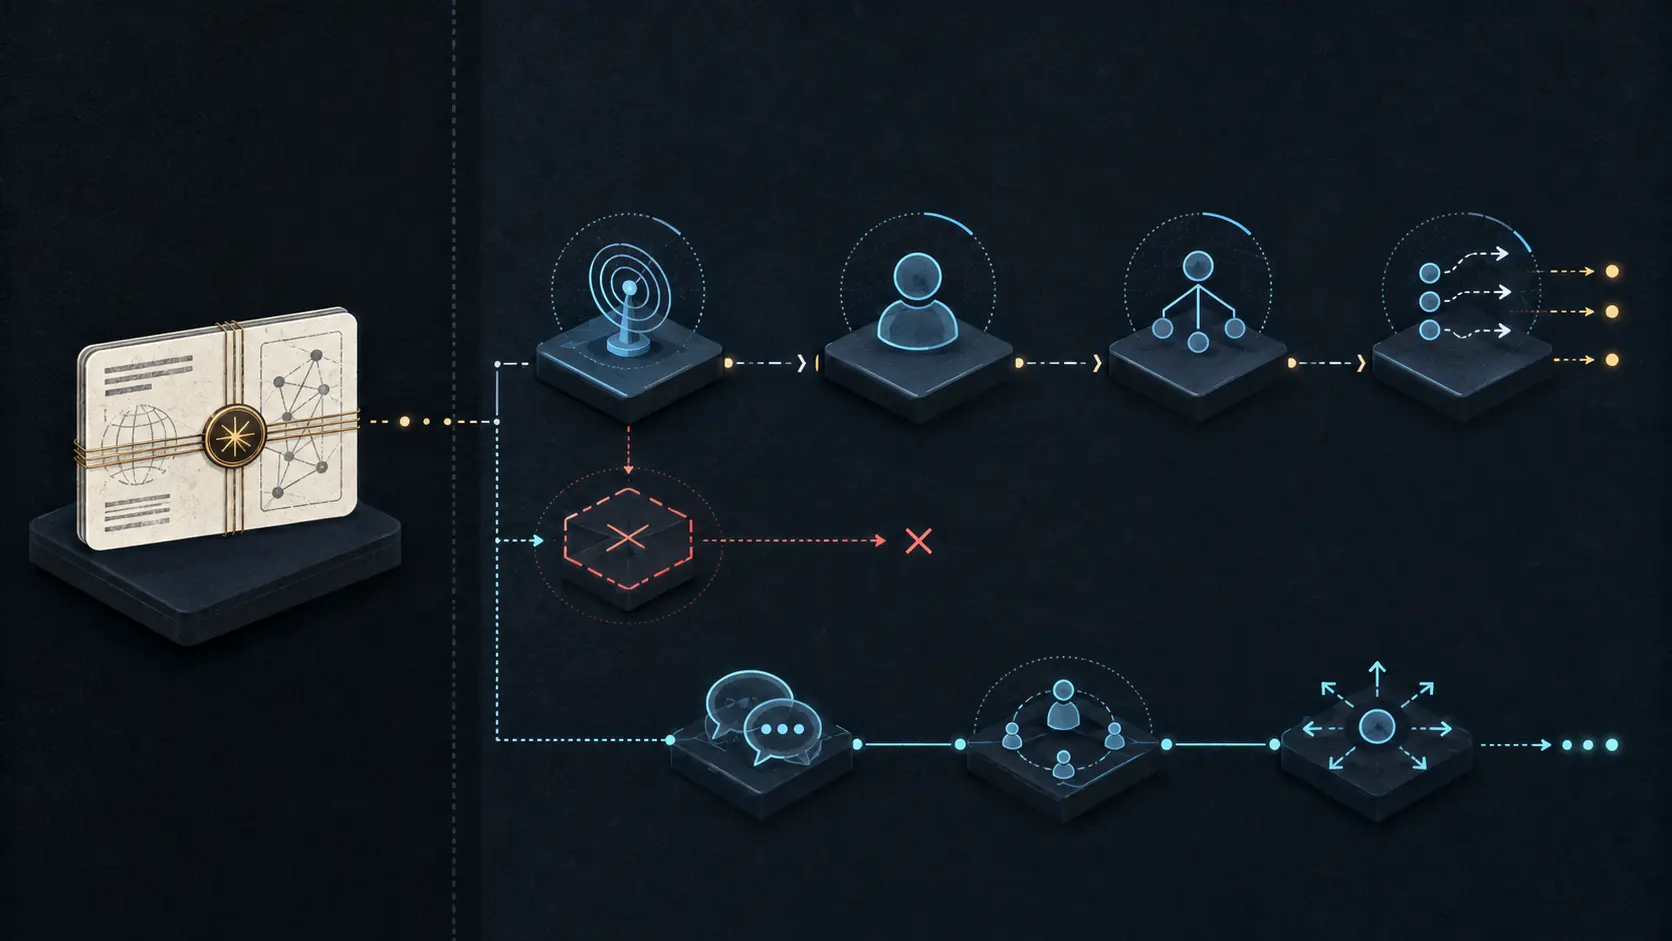
Um registro Ghostbusters não é uma cadeia de comando para incidentes
Um validador RPKI pode conferir cada byte de um Ghostbusters Record e ainda não saber se alguém acompanha o canal indicado quando é preciso agir. O objeto assinado permite localizar dados mínimos de contato de quem mantém a CA; a responsabilização operacional começa onde termina…