
Tópico
Identidade digital e credenciais
Na faceta Tópico, a inteligência do tópico Identidade digital e credenciais conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

IETF
O handshake encolheu; os certificados ausentes viraram estado de provisionamento
Um rascunho do IETF propõe retirar certificados intermediários volumosos do EAP baseado em TLS pós-quântico. Os bytes não somem: passam para uma busca EST anterior, um cache local e uma decisão administrativa sobre quem realmente está pronto.

IETF
A assinatura do agente não arquiva a origem de sua autoridade
Um novo Internet-Draft individual pergunta o que restará verificável de uma delegação depois que a chave usada hoje sair de circulação. A resposta exige guardar mais do que o token assinado.

IETF
O atributo de prioridade chegou. O tempo de rádio continuou disputado
O rascunho recém-adotado pelo RADEXT torna uma autorização de emergência legível pelo RADIUS. Isso resolve uma interface, não a entrega. Entre a resposta AAA e o resultado da aplicação, dispositivo, rádio e redes posteriores ainda tomam decisões próprias.

Arquivo de Caso
A requisição tinha assinatura; a operação ainda não tinha permissão
O segundo validador nunca viu o nonce que o primeiro acabou de registrar. Para ele, a mesma requisição repetida continua nova e criptograficamente correta. Esse detalhe de topologia revela o limite central do WIMSE: autenticar uma representação HTTP não autoriza o efeito que a…
IETF
O aborto chegou depois que o ativo já havia sido queimado
Na revisão 17 do SATP Core, abortar não é sinônimo permanente de desfazer. Antes de `Commit-Final`, ainda há estados locais reversíveis; depois da queima no sistema de origem, a ordem pode ser autêntica e mesmo assim não ter como restaurar o ativo.

IETF
A chave ACME foi trocada. A autorização DNS de ontem continua válida
A nova revisão do desafio DNS persistente do ACME separa duas ações que muitos painéis tratam como uma só. Girar a chave encerra a assinatura antiga; não necessariamente retira a autorização que aquela chave deixou registrada no DNS.

IETF
A prova passou. Quem responde pelo rótulo agora?
A transparência de chaves consegue demonstrar que uma resposta pertence a uma história consistente. Ela não define, sozinha, quem tinha autoridade, quem confiou no resultado e quem precisa continuar observando. A revisão mais recente do IETF levou justamente essa lacuna de papéis…
Arquivo de Caso
A resposta estava cifrada para o destinatário certo. Isso ainda não justificava os dados enviados: RFC 9701
Criptografia responde quem pode ler os bytes. Não responde se aquele destinatário deveria receber cada atributo, nem o que poderá fazer depois de decifrá-los. O RFC 9701 torna essa fronteira visível ao combinar identidade do servidor, audiência do token, política de divulgação e…

IETF
O certificado encolheu. A decisão de confiança, não
O resumo de inteligência sobre O certificado encolheu. A decisão de confiança, não explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis consequências de infraestrutura. O…
IETF
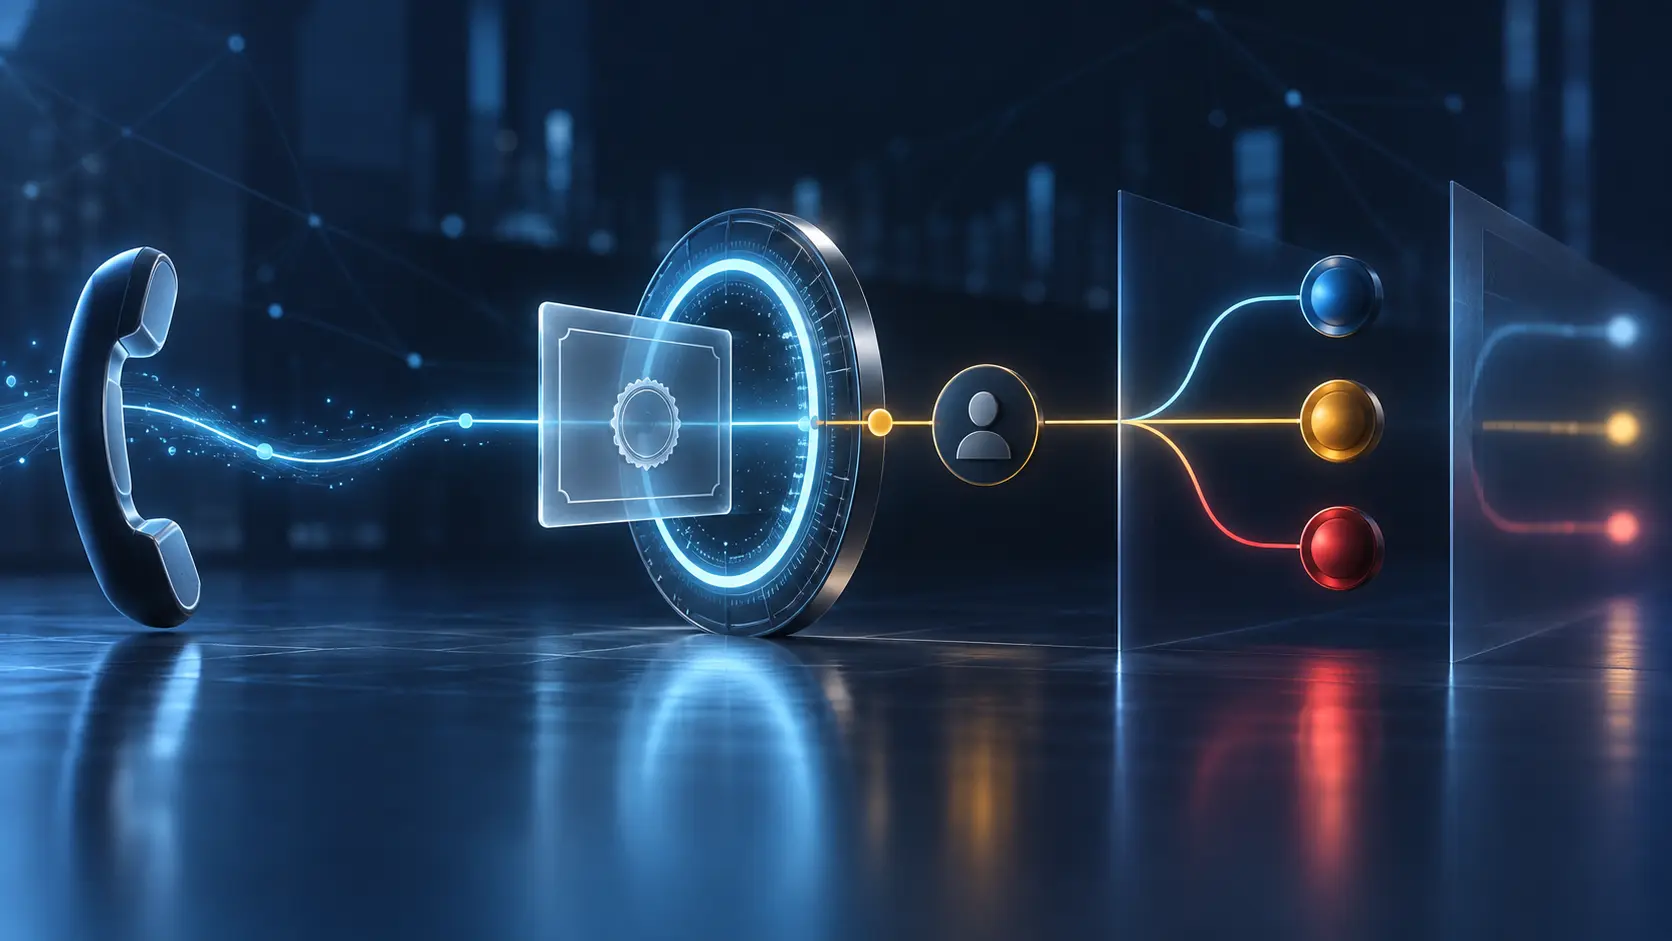
O certificado ainda cobria o número. A rede ainda precisava decidir
Uma resposta OCSP favorável pode resolver a dúvida sobre a autoridade atual de um certificado para um telefone específico. Ela não resolve a dúvida humana que chega junto com a chamada. Entre o status criptográfico e a ação da rede ainda existem política, contexto e…

Arquivo de Caso
O `NULL` desapareceu na migração. O nome do algoritmo continuou igual
Uma migração de biblioteca pode manter o OID, a chave e o rótulo “RSA com SHA3-256”, mas alterar o contrato CMS ao reescrever os parâmetros. O RFC 9688 transforma esse detalhe em uma fronteira operacional: ausência, `NULL` e personalização são estados distintos que precisam…

IETF
Não houve conflito de padrões. A chave de fábrica continua sem nota de segurança
A IESG não encontrou conflito que impeça a publicação de uma taxonomia IRTF para chaves e âncoras de confiança instaladas pelo fabricante. A decisão libera uma etapa editorial; não classifica cinco métodos de fabricação nem comprova como uma chave foi protegida na linha de…

IETF
Um destinatário abriu o JWE. A política de destinatários ainda não estava resolvida
Em um JWE com vários destinatários, uma única rota válida pode bastar para recuperar o texto claro. O novo perfil de HPKE mostra qual rota funcionou; ele não prova sozinho que o conjunto obrigatório recebeu acesso, que todos os algoritmos eram aceitáveis ou que a regra de…

IETF
Se o gateway cair após o commit final, o recibo não escolhe o ponto de retomada
O transcript de SATP pode sobreviver intacto enquanto o processo que o produziu desaparece. A revisão 17 deixa uma fronteira importante para qualquer operação de alto valor: mensagens assinadas são comuns; o estado durável necessário para uma retomada segura ainda pertence à…
Arquivo de Caso
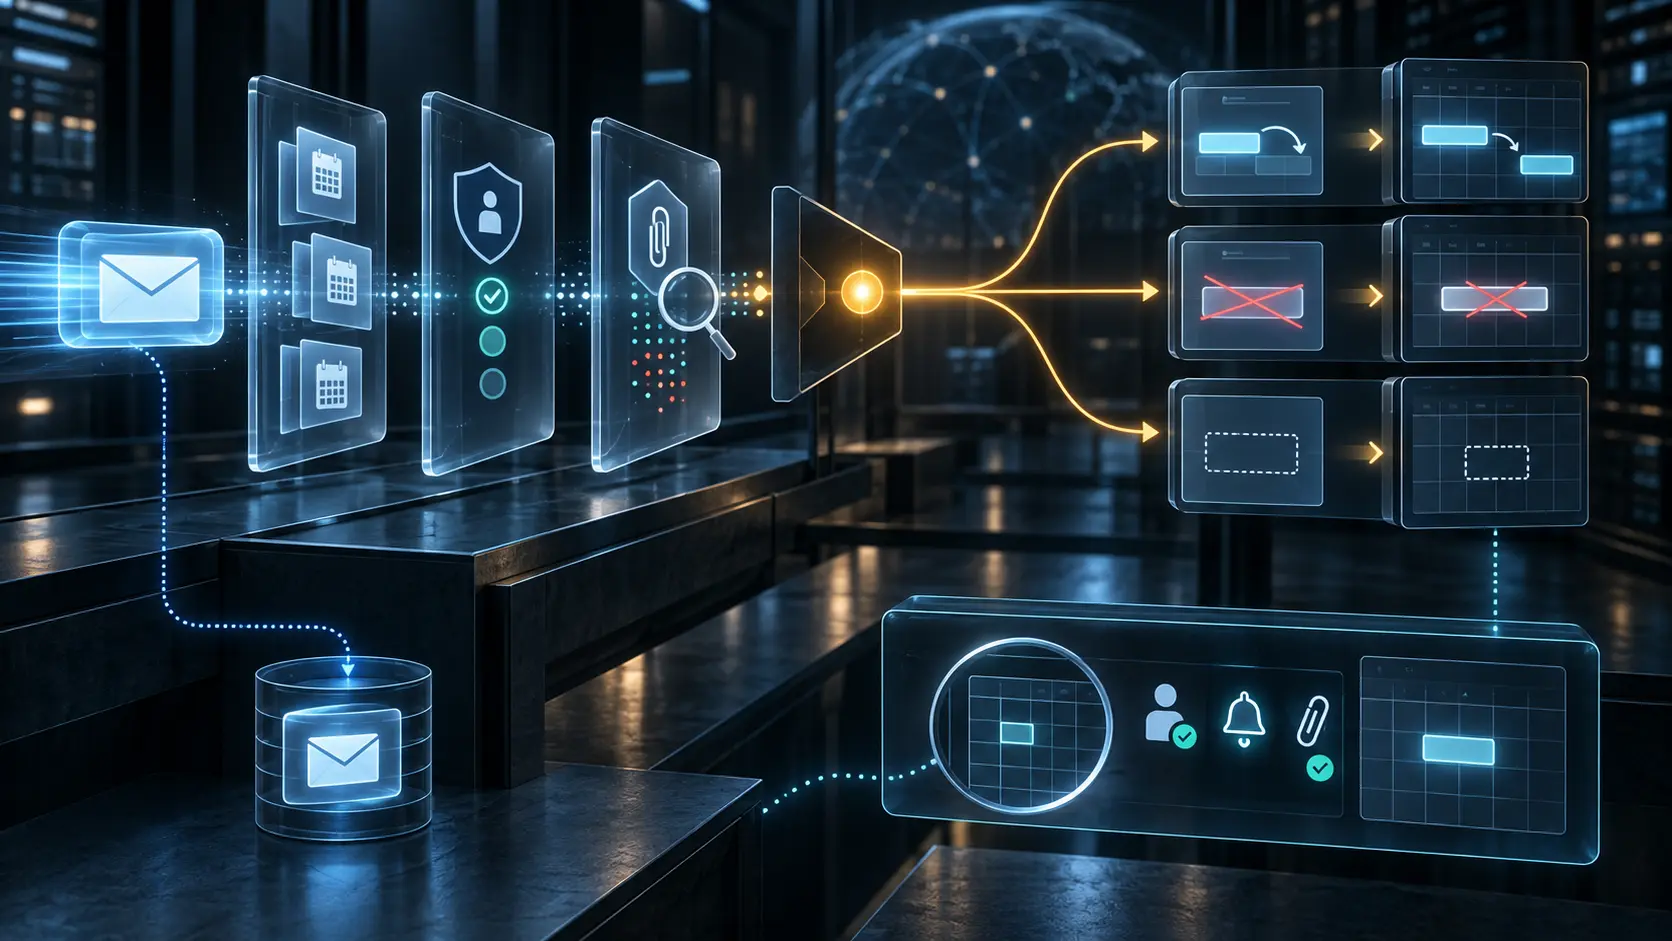
O alias recebeu a mensagem. Isso ainda não dizia qual calendário deveria mudar
O RFC 9671 permite que o destinatário final do envelope, endereços conhecidos e aliases declarados em `:addresses` participem da decisão. Essa flexibilidade resolve entregas reais, mas também cria uma obrigação: provar como um endereço foi ligado ao usuário e ao calendário…

Arquivo de Caso
A permissão do grupo mudou. Nenhuma notificação individual apareceu
A RFC 9670 permite que o servidor represente compartilhamento e avise mudanças de direito sem prometer uma notificação para cada efeito herdado de grupo. Essa flexibilidade evita uma avalanche; também impede que “não houve aviso” seja usado como prova de que nada mudou.

Sociedade de Recursos Numéricos
Configurar 2FA com passkey: o fluxo documentado que protege contas RIPE NCC Access
O título "Setting up 2FA with Passkey" — a seção exata da documentação oficial de verificação em duas etapas do RIPE NCC — foi registrado por um card de diretório como uma instituição da região de Taiwan. O que ele realmente documenta é um fluxo de inscrição para passkeys…
IETF
O certificado chegou; a entrega ainda precisa de prova
O RFC 9538 permite que uma CDN a jusante obtenha um certificado com sua própria chave, sem receber a chave privada duradoura da CDN a montante. Isso resolve a emissão delegada, não o DNS, a ativação em toda a borda ou o conteúdo visto pelo usuário.

Arquivo de Caso
RFC 9646: o HTTP 400 pediu um CSR, não autorizou uma identidade
O runbook classificava todo `400 Bad Request` como fim do processo. Com isso, descartou justamente a resposta que informava ao equipamento qual algoritmo, formato e conteúdo usar no pedido de certificado. No RFC 9646, esse 400 é uma ordem dentro do protocolo. Ele ainda não é a…

Arquivo de Caso
RFC 9645: a tela de conformidade provou a permissão, não a autenticação que aconteceu
Uma equipe mostrou uma configuração TLS válida, um certificado aprovado e uma lista de algoritmos permitidos. Tudo estava correto, mas faltava a única resposta que importava depois do incidente: aquela sessão usou o certificado, uma chave pública bruta, um PSK externo ou o estado…