
Tópico
Identidade digital e credenciais
Na faceta Tópico, a inteligência do tópico Identidade digital e credenciais conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

IETF
A prova passou. Quem responde pelo rótulo agora?
A transparência de chaves consegue demonstrar que uma resposta pertence a uma história consistente. Ela não define, sozinha, quem tinha autoridade, quem confiou no resultado e quem precisa continuar observando. A revisão mais recente do IETF levou justamente essa lacuna de papéis…
Arquivo de Caso
A resposta estava cifrada para o destinatário certo. Isso ainda não justificava os dados enviados: RFC 9701
Criptografia responde quem pode ler os bytes. Não responde se aquele destinatário deveria receber cada atributo, nem o que poderá fazer depois de decifrá-los. O RFC 9701 torna essa fronteira visível ao combinar identidade do servidor, audiência do token, política de divulgação e…

IETF
O certificado encolheu. A decisão de confiança, não
O resumo de inteligência sobre O certificado encolheu. A decisão de confiança, não explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis consequências de infraestrutura. O…
IETF
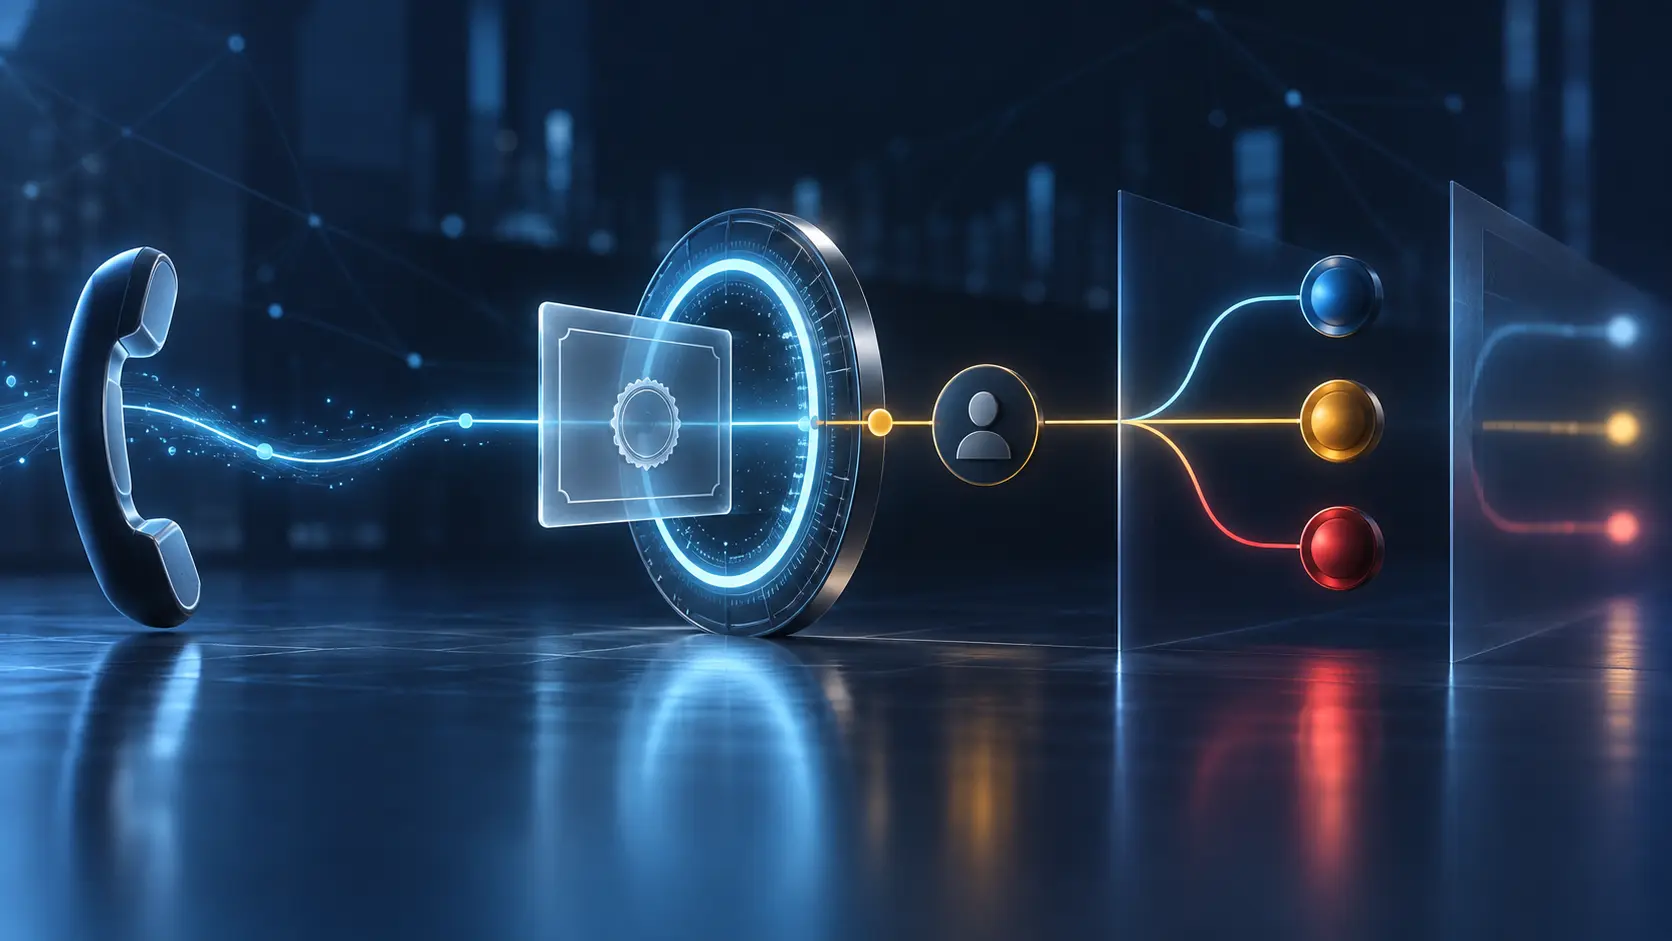
O certificado ainda cobria o número. A rede ainda precisava decidir
Uma resposta OCSP favorável pode resolver a dúvida sobre a autoridade atual de um certificado para um telefone específico. Ela não resolve a dúvida humana que chega junto com a chamada. Entre o status criptográfico e a ação da rede ainda existem política, contexto e…

Arquivo de Caso
O `NULL` desapareceu na migração. O nome do algoritmo continuou igual
Uma migração de biblioteca pode manter o OID, a chave e o rótulo “RSA com SHA3-256”, mas alterar o contrato CMS ao reescrever os parâmetros. O RFC 9688 transforma esse detalhe em uma fronteira operacional: ausência, `NULL` e personalização são estados distintos que precisam…

IETF
Não houve conflito de padrões. A chave de fábrica continua sem nota de segurança
A IESG não encontrou conflito que impeça a publicação de uma taxonomia IRTF para chaves e âncoras de confiança instaladas pelo fabricante. A decisão libera uma etapa editorial; não classifica cinco métodos de fabricação nem comprova como uma chave foi protegida na linha de…

IETF
Um destinatário abriu o JWE. A política de destinatários ainda não estava resolvida
Em um JWE com vários destinatários, uma única rota válida pode bastar para recuperar o texto claro. O novo perfil de HPKE mostra qual rota funcionou; ele não prova sozinho que o conjunto obrigatório recebeu acesso, que todos os algoritmos eram aceitáveis ou que a regra de…

IETF
Se o gateway cair após o commit final, o recibo não escolhe o ponto de retomada
O transcript de SATP pode sobreviver intacto enquanto o processo que o produziu desaparece. A revisão 17 deixa uma fronteira importante para qualquer operação de alto valor: mensagens assinadas são comuns; o estado durável necessário para uma retomada segura ainda pertence à…
Arquivo de Caso
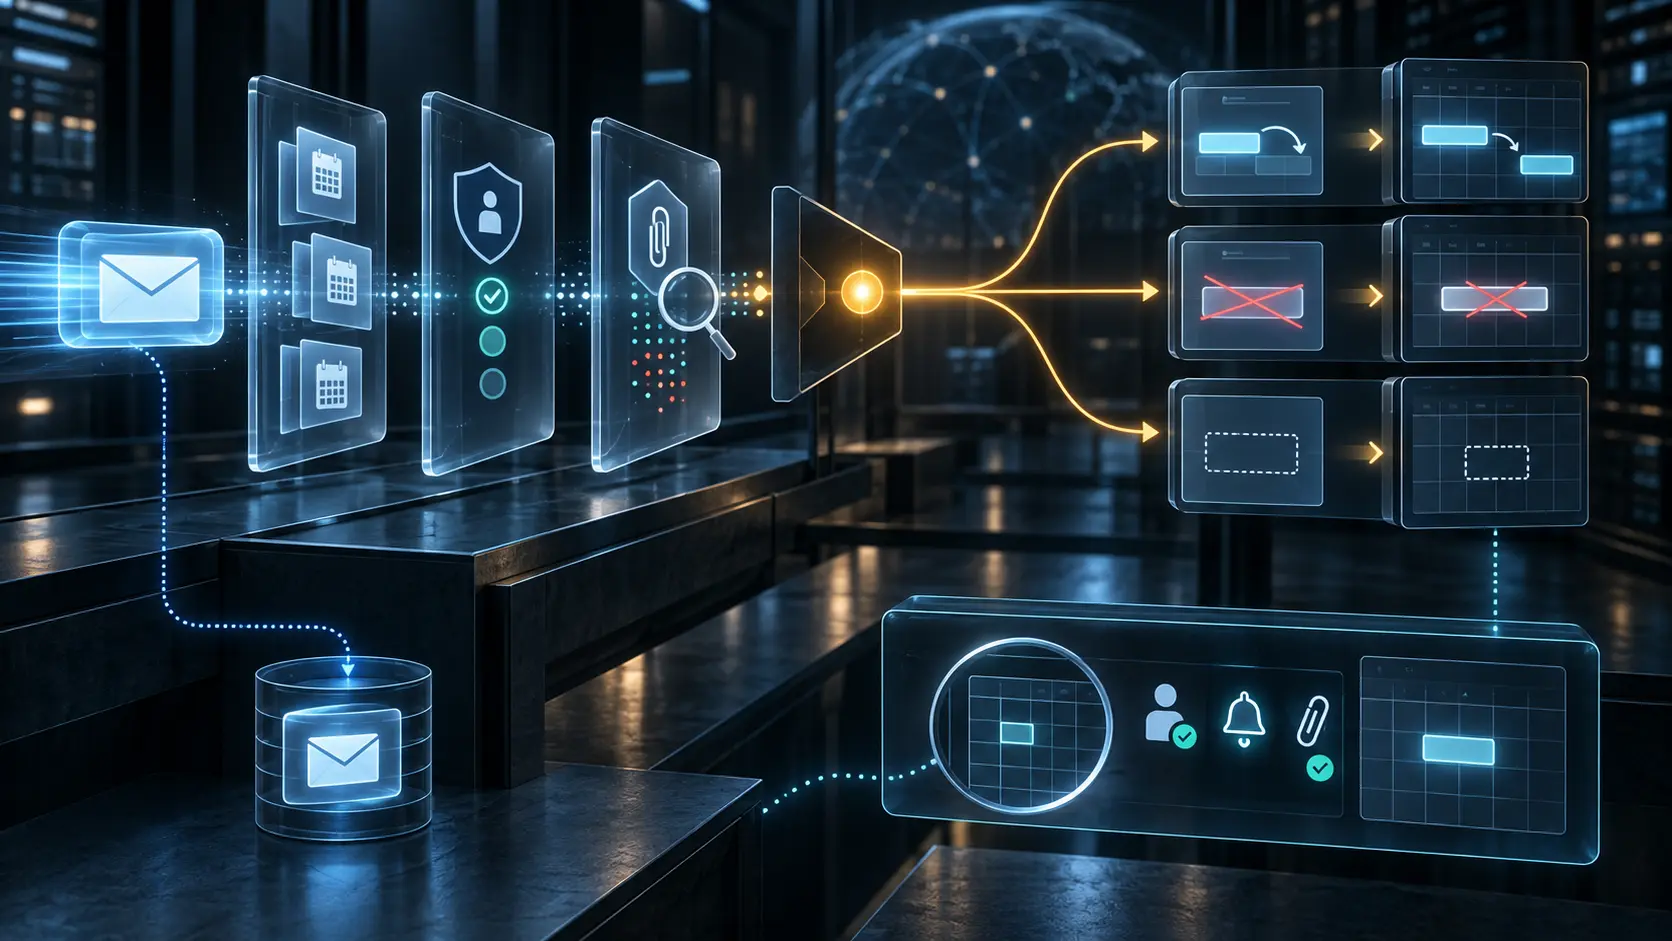
O alias recebeu a mensagem. Isso ainda não dizia qual calendário deveria mudar
O RFC 9671 permite que o destinatário final do envelope, endereços conhecidos e aliases declarados em `:addresses` participem da decisão. Essa flexibilidade resolve entregas reais, mas também cria uma obrigação: provar como um endereço foi ligado ao usuário e ao calendário…

Arquivo de Caso
A permissão do grupo mudou. Nenhuma notificação individual apareceu
A RFC 9670 permite que o servidor represente compartilhamento e avise mudanças de direito sem prometer uma notificação para cada efeito herdado de grupo. Essa flexibilidade evita uma avalanche; também impede que “não houve aviso” seja usado como prova de que nada mudou.

Sociedade de Recursos Numéricos
Configurar 2FA com passkey: o fluxo documentado que protege contas RIPE NCC Access
O título "Setting up 2FA with Passkey" — a seção exata da documentação oficial de verificação em duas etapas do RIPE NCC — foi registrado por um card de diretório como uma instituição da região de Taiwan. O que ele realmente documenta é um fluxo de inscrição para passkeys…
IETF
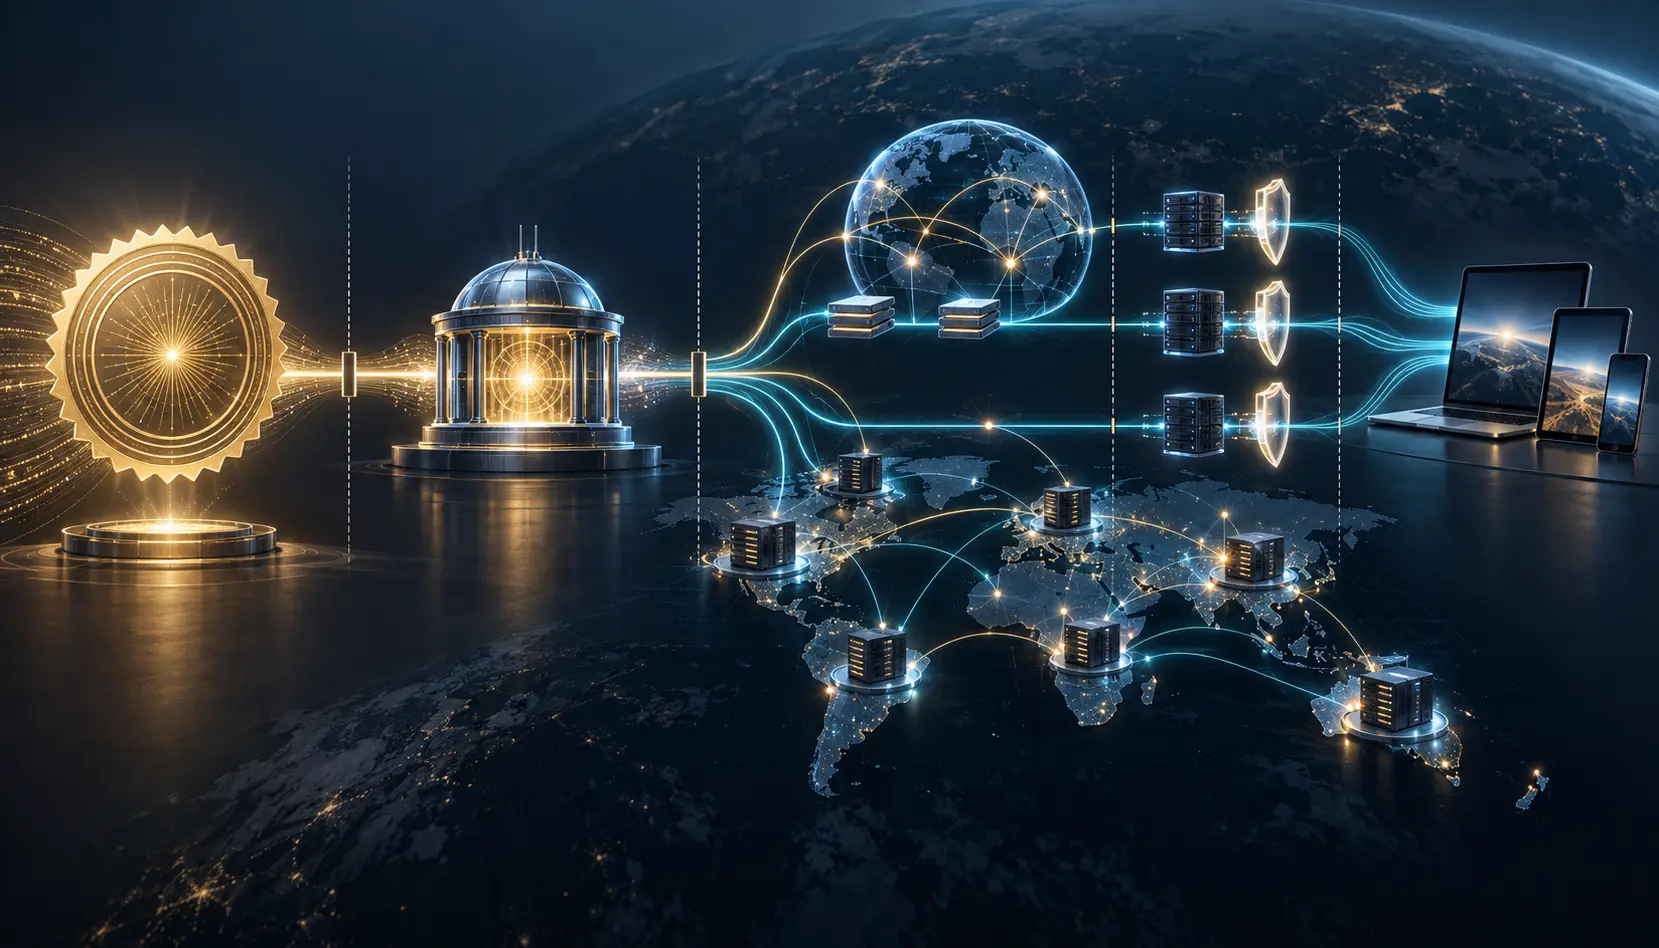
O certificado chegou; a entrega ainda precisa de prova
O RFC 9538 permite que uma CDN a jusante obtenha um certificado com sua própria chave, sem receber a chave privada duradoura da CDN a montante. Isso resolve a emissão delegada, não o DNS, a ativação em toda a borda ou o conteúdo visto pelo usuário.

Arquivo de Caso
RFC 9646: o HTTP 400 pediu um CSR, não autorizou uma identidade
O runbook classificava todo `400 Bad Request` como fim do processo. Com isso, descartou justamente a resposta que informava ao equipamento qual algoritmo, formato e conteúdo usar no pedido de certificado. No RFC 9646, esse 400 é uma ordem dentro do protocolo. Ele ainda não é a…

Arquivo de Caso
RFC 9645: a tela de conformidade provou a permissão, não a autenticação que aconteceu
Uma equipe mostrou uma configuração TLS válida, um certificado aprovado e uma lista de algoritmos permitidos. Tudo estava correto, mas faltava a única resposta que importava depois do incidente: aquela sessão usou o certificado, uma chave pública bruta, um PSK externo ou o estado…

Arquivo de Caso
RFC 9644: o recibo que falta para reconstruir uma sessão SSH
Na revisão de um incidente, a organização ainda conserva a política de algoritmos e o inventário de recursos do equipamento. O que desapareceu foi a escolha da sessão: as ofertas dos dois lados, os algoritmos em cada direção, a chave de host apresentada e o ponto em que a…

Arquivo de Caso
O backup entrou. A autoridade das chaves ficou para trás: RFC 9642
RFC 9642 organiza em YANG chaves centrais ou inline, certificados, valores cifrados e material embutido. A árvore pode atravessar a migração inteira enquanto o KEK continua preso à chave primária do servidor antigo e os consumidores seguem sem poder operar.
Arquivo de Caso
Os bytes eram iguais. A responsabilidade pela confiança não era: RFC 9641
Uma âncora embutida no cliente e a mesma âncora referenciada em um truststore central podem produzir hoje o mesmo resultado. Amanhã, a cópia local pode ficar parada enquanto o objeto central muda para todos os consumidores. RFC 9641 modela as duas opções; a organização precisa…

Arquivo de Caso
O risco da credencial não termina quando a assinatura confere
O W3C detalhou em uma nota preliminar as ameaças ao ecossistema de credenciais verificáveis. O documento ajuda a localizar o ponto em que a garantia do modelo de dados acaba e começa a decisão concreta de emissores, carteiras e verificadores.

Arquivo de Caso
Mais intermediários, mais confiança: o paradoxo operacional da RFC 9614
O projeto acrescentou um segundo intermediário para melhorar a privacidade. A visibilidade de cada componente diminuiu, mas o número de operadores, registros, pontos de falha e acordos de não colaboração aumentou. A pergunta deixou de ser “quantos saltos existem?” e passou a ser…

IETF
A troca segura falhou. O fallback voltou a expor a senha
O RFC 9588 fecha uma via de teste offline no Kerberos, mas o retorno ao timestamp cifrado depois da falha pode entregar de novo o palpite capturado.