
Horizonte temporal
Plurianual
Na faceta Horizonte temporal, a inteligência de horizonte temporal Plurianual organiza os artigos pelo período durante o qual se espera que um sinal seja relevante. A página ajuda os leitores a distinguir mudanças operacionais imediatas de mudanças de ciclo mais longo em governança, investimento, padrões e infraestrutura, que podem se desenrolar ao longo de trimestres ou anos. Ela conecta premissas de tempo com evidências públicas, atores relacionados, contexto de mercado, exposição de clientes, pressão de políticas públicas e planejamento de infraestrutura, para que os leitores possam avaliar se um desdobramento é urgente, estratégico ou ainda aguarda evidências de confirmação. A página também explica como o horizonte temporal altera o significado de um sinal, quais organizações podem estar expostas e quais decisões de infraestrutura exigem ação de curto prazo ou monitoramento de ciclo longo.

Arquivo de Caso
O classificador nomeou o fluxo. Não comprovou o tratamento: RFC 9892
O RFC 9892 permite que um modem DLEP descreva ao roteador quais cabeçalhos pertencem a um fluxo. Essa descrição organiza a seleção; não comprova que a extensão a utilizou, que o estado chegou ao plano de dados nem que o pacote recebeu o serviço esperado.

IETF
Peter van der Stok e o registro de recurso que não comprovava presença
Uma entrada ainda visível em um diretório não diz que o endpoint correspondente está ligado, alcançável ou autorizado neste instante. O RFC 9176 trata o Resource Directory como um registro de estado suave. Peter van der Stok é um dos cinco coautores desse trabalho coletivo do…

História
O agente declarou o grupo. O objeto ainda precisava responder: RFC 1444
O cardápio reduz a dúvida sobre o que pode ser pedido; o prato servido revela o que a cozinha entregou. Em 1993, a RFC 1444 fez uma separação parecida no SNMPv2: grupo de objetos, mínimo de conformidade e capacidade declarada por uma versão eram registros úteis. Nenhum deles era…

Arquivo de Caso
O cliente estimou a demora. O servidor manteve a janela: RFC 9891
O RFC 9891 aceita que um cliente ACME descreva o tempo esperado de ida e volta em uma rede tolerante a atrasos. Essa previsão ajuda a planejar; não entrega ao solicitante o poder de definir o prazo nem o significado do resultado.

História
A rede tinha largura de banda; o aplicativo ainda passava fome: RFC 1453
O indicador da interface podia mostrar sobra de capacidade enquanto o buffer de reprodução chegava ao fim. Em 1993, o RFC 1453 tratou essa cena não como contradição, mas como arquitetura: a largura de banda existia na rede, porém ainda precisava atravessar transporte, sistema…

Arquivo de Caso
O campo VLAN tinha doze bits; a orientação lhe deu dezesseis: RFC 9895
A RFC 9895 conecta VLAN e PCP às janelas de crédito do DLEP, mas sua seção de gestão descreve valores que excedem o VID de 12 bits herdado da RFC 9892. O pacote tem um limite claro; a cadeia de configuração precisa provar que o respeita antes de chegar ao pacote.

IETF
Rohan Mahy e a finalidade de certificado que não entregou uma mensagem
Uma credencial destinada à identidade de mensageria instantânea ajuda a conter o uso de uma chave. Ela não registra que uma mensagem foi aceita, encaminhada, exibida ou lida.

IETF
Neil Jenkins e o StateChange que não era uma auditoria de caixa postal
Uma nova cadeia de estado do JMAP informa que a cópia local de um cliente talvez esteja desatualizada. Ela serve para iniciar a sincronização. Não basta para afirmar quem alterou uma mensagem, qual autorização foi usada, quais valores mudaram ou que experiência um destinatário…

Tendências globais de serviços em nuvem
Um token de acesso OAuth não é uma decisão atual de autorização
Um token pode continuar válido tecnicamente depois que a permissão que motivou sua emissão mudou. A questão é qual autoridade confirmou o acesso no instante da requisição.
Tendências globais de serviços em nuvem
Uma credencial TLS delegada não delega o controle do domínio
Uma credencial de curta duração pode permitir que um nó de borda de CDN termine conexões TLS sem guardar a chave privada duradoura do titular do certificado. Essa é uma delegação criptográfica precisa, não a transferência do domínio, da autoridade certificadora ou da identidade…

Líderes
Prasad Vadke e o relógio de escalonamento por trás do e-mail corporativo
Uma falha de e-mail aciona dois relógios: o do diagnóstico técnico e o das decisões paradas, reuniões interrompidas e incerteza crescente. Os textos públicos de Prasad Vadke sobre acordos de nível de serviço são mais úteis quando lidos como uma tentativa de governar esses dois…
Tendências globais de serviços em nuvem
Um ID de conexão QUIC não é a identidade do assinante
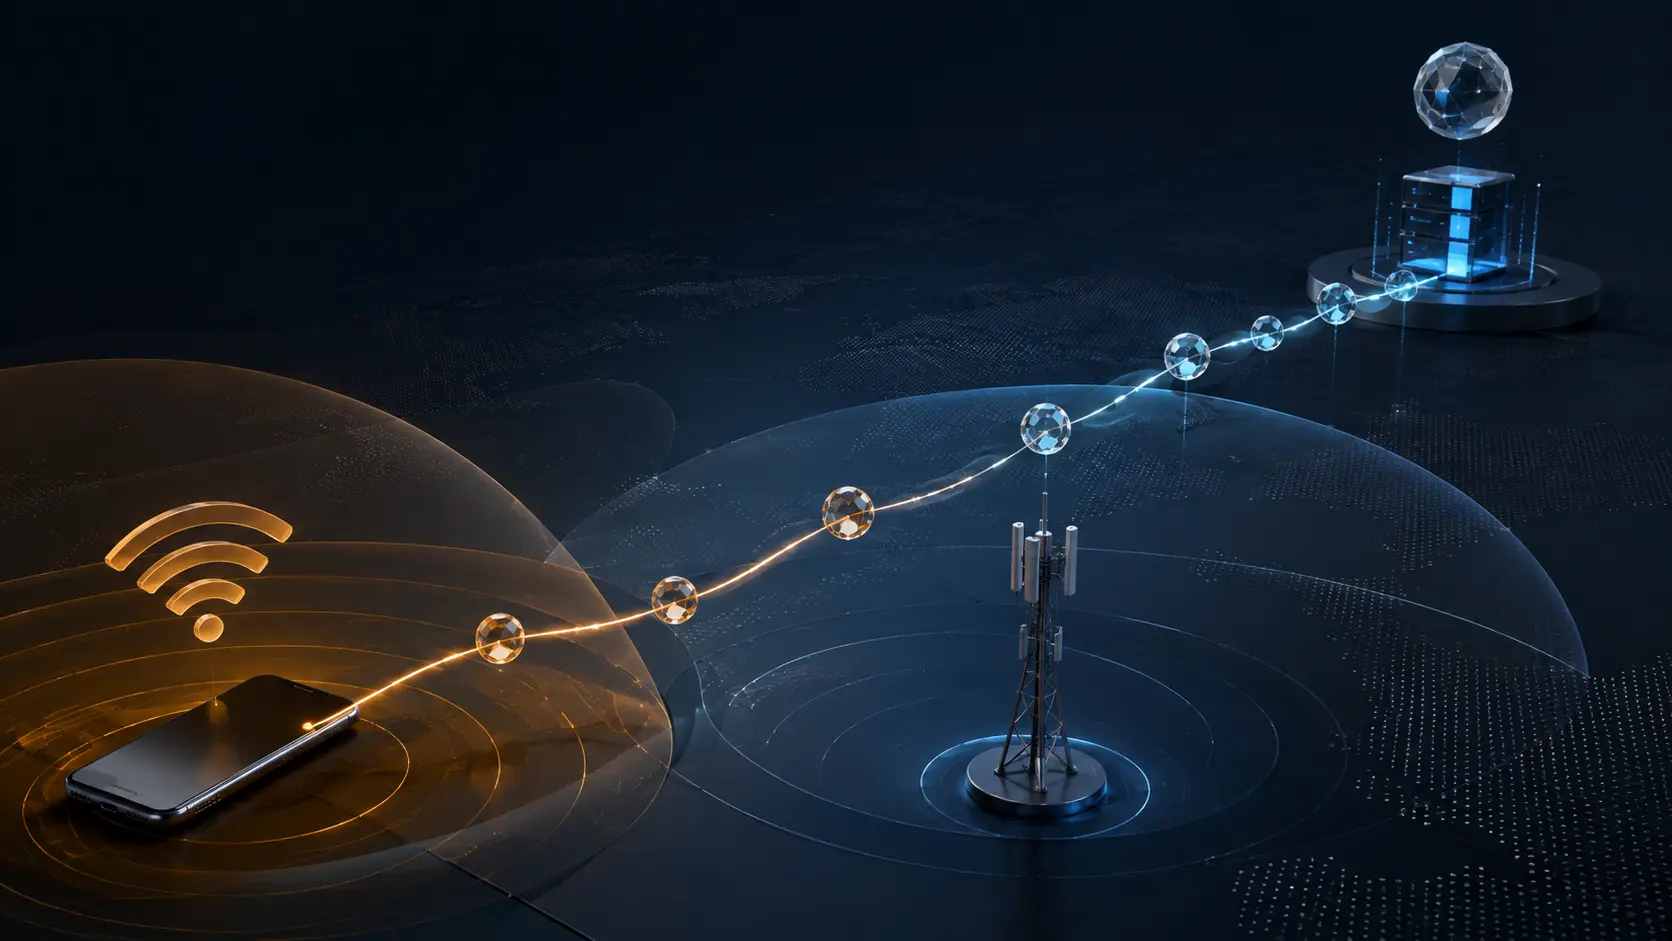
Uma conexão QUIC pode continuar quando o celular sai do Wi-Fi e entra na rede móvel. O identificador que leva os pacotes ao estado correto de transporte não comprova quem usa o aparelho, qual conta está ativa nem se uma autorização continua válida.

Tendências globais de serviços em nuvem
Um handshake 0-RTT rápido não prova uma transação única
TLS 1.3 e QUIC podem economizar uma ida e volta ao retomar uma conexão. Esse ganho de latência não comprova que uma requisição com efeito foi recebida e confirmada uma única vez pela aplicação.
Arquivo de Caso
O desafio atravessou a demora; a autoridade, não: RFC 9891
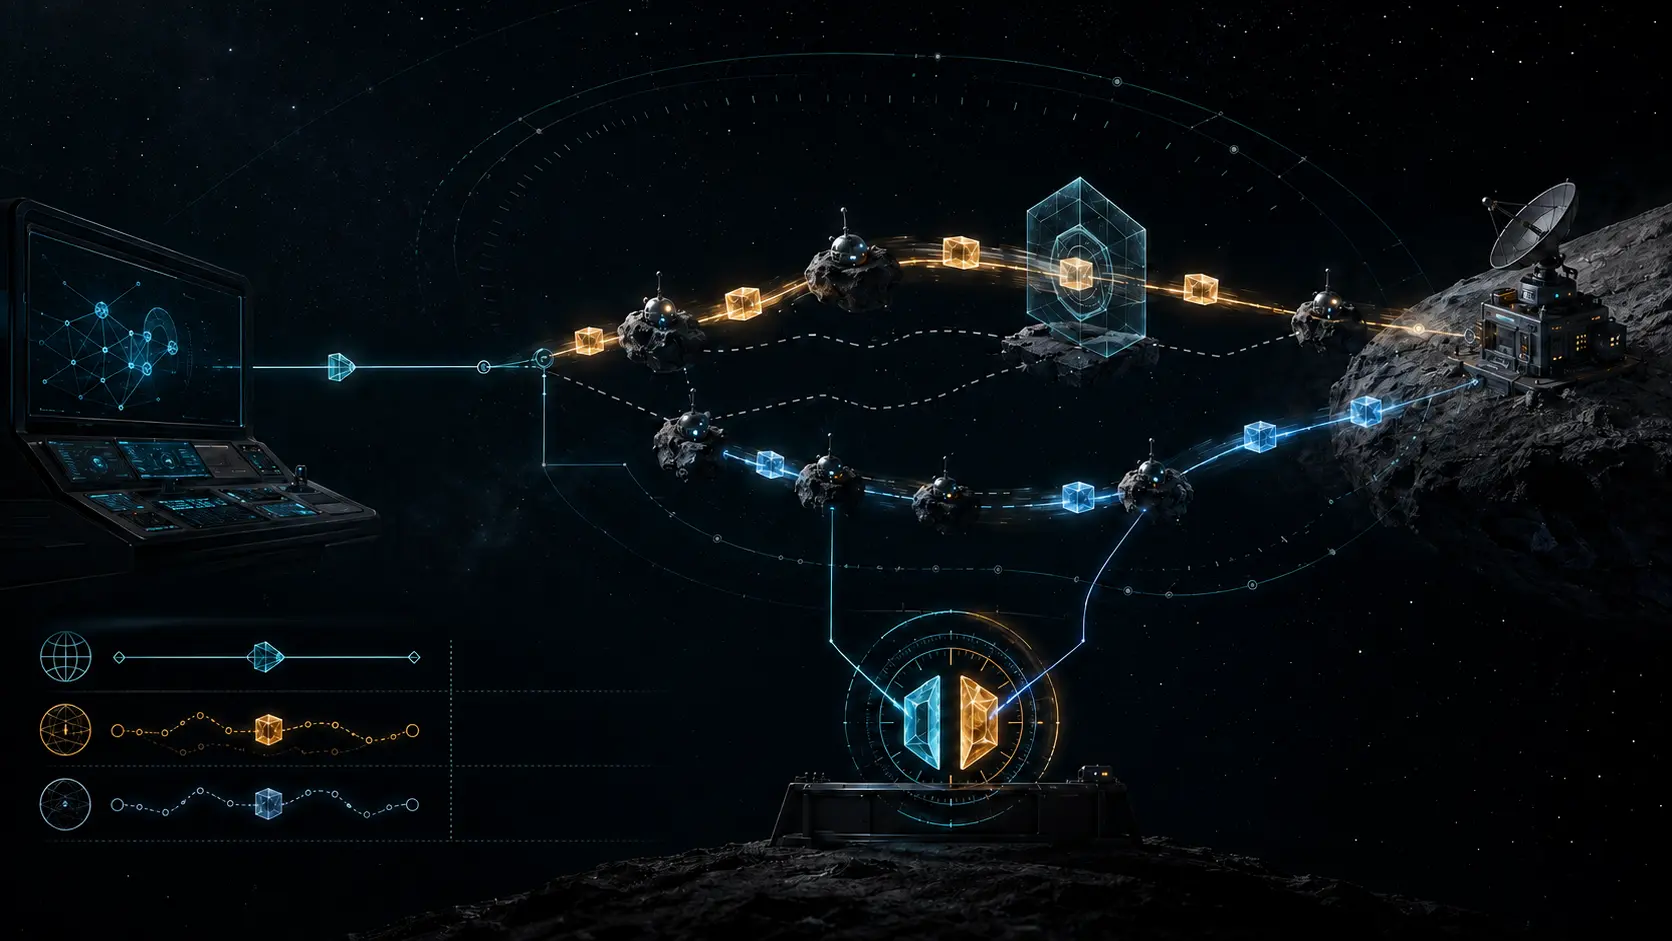
A RFC 9891 leva uma prova ACME até uma rede tolerante a atrasos. O resultado confirma um controle momentâneo segundo regras definidas, sem transformar essa resposta em propriedade do nome, autorização de rota ou prova de implantação.
Tendências Institucionais Globais
Uma assinatura de software válida não é um registro duradouro de autoridade
Uma verificação bem-sucedida pode sobreviver ao mandato que legitimava a publicação. A criptografia confirma os bytes; não decide quem podia lançar aquela versão.

Tendências globais dos ISPs regionais
Um reinício BGP gracioso pode prolongar um buraco negro
Graceful Restart procura manter o tráfego enquanto um processo BGP retorna. Sua segurança depende de um fato que a sessão sobrevivente não consegue provar sozinha: se o roteador em reinício realmente preservou o estado de encaminhamento necessário. Quando um vizinho retém uma…

Tendências globais dos ISPs regionais
Um fallback IPv4 rápido pode fazer um IPv6 quebrado parecer saudável
Um serviço dual stack pode passar em todos os testes comuns enquanto o caminho IPv6 permanece inutilizável. A disponibilidade é real, mas a conclusão sobre a família de protocolo não é: o cliente pode ter concluído por IPv4 antes que o painel percebesse a falha.

Tendências globais de serviços em nuvem
Remover um certificado raiz é migrar toda a frota antes de atualizar o navegador
Um programa de certificados raiz pode retirar a confiança em uma versão enquanto muitas aplicações continuam validando cadeias a partir de repositórios antigos, privados ou embutidos. A mudança de segurança só termina quando os sistemas de validação relevantes comprovam a…
IETF
O fallback DNS para TCP é um caminho de capacidade, não uma exceção
Um resolvedor pode passar por todas as verificações de saúde com pequenos pacotes UDP e falhar justamente na primeira resposta que importa. Quando a resposta é truncada, a conclusão correta passa a depender de TCP; capacidade de escuta, estado das conexões e políticas no caminho…
IETF
Maciek Konstantynowicz e o resultado de benchmark que não era garantia de serviço
Um benchmark de rede é mais valioso quando preserva o contexto que produziu o número. O resultado MLRsearch de RFC 9971 vale para ensaios, metas e configuração declarados; não promete sozinho a experiência de cada cliente, aplicação ou período de produção.