
Domínio principal
Infraestrutura de Internet
Na faceta Domínio principal, Infraestrutura de Internet grupos de inteligência são organizados por domínio principal para que os leitores possam acompanhar uma área de foco em infraestrutura da internet, governança, mercados de conectividade ou capital digital. A página reúne artigos relacionados, evidências públicas, instituições, empresas, pessoas, exposição regional, dependências operacionais e contexto de mercado que, de outra forma, poderiam estar espalhados por páginas de categorias separadas. Ela explica o domínio, a provável classe de atores, o contexto de mercado ou de governança e o material de origem que os leitores devem usar ao comparar sinais. Operadores, analistas e leitores de governança podem ver como o mesmo domínio aparece em eventos, perfis, mudanças de mercado, evidências de fontes públicas, dependências regionais e decisões de infraestrutura de ciclos mais longos ao longo do tempo.

IETF
IETF leva a descoberta local unicast ao grupo DNSSD
O primeiro rascunho de grupo de trabalho para Unicast Local Discovery propõe trocar parte da participação multicast de cada dispositivo por um servidor preferencial no enlace. A eficiência pode melhorar, mas a escolha e a queda desse servidor passam a definir o que a rede local…

Tendências de serviços em nuvem da Ásia-Pacífico
A manutenção HKG da Cloudflare anuncia risco, não impacto consumado
A Cloudflare programou 19 horas de manutenção em Hong Kong. O aviso permite preparar o desvio de tráfego, mas não prova interrupção; para clientes PNI/CNI, o teste será demonstrar uma alternativa realmente utilizável e com capacidade.
Tendências Institucionais da África
AfPIF 2026 leva a Kigali a negociação do tráfego africano
O 15º fórum africano de peering e interconexão está em andamento em Ruanda. Reunir operadoras, IXPs, redes de conteúdo, data centers e transportadoras pode reduzir o custo de uma negociação, mas o resultado só aparece quando portas e rotas entram em operação.

Institucional Global
PCI-SIG: regras comuns nos servidores de IA
Um servidor de IA pode reunir processadores, aceleradores, placas de rede, controladores de armazenamento, switches, retimers e dispositivos de segurança, muitas vezes de fornecedores concorrentes. A PCI-SIG mantém uma interface comum para que esses componentes sejam descobertos…

Institucional Global
PCI-SIG e o conjunto de regras dentro do servidor de IA
Um servidor de IA pode reunir processadores, aceleradores, placas de rede, controladores de armazenamento, switches, retimers e dispositivos de segurança de empresas concorrentes. A PCI-SIG mantém a interface comum que permite que essas peças se encontrem e troquem dados, além de…

Institucional Global
PCI-SIG: as regras comuns dentro dos servidores de IA
Servidores de IA reúnem processadores, aceleradores, adaptadores de rede, controladores de armazenamento, switches, retimers e dispositivos de segurança, vindos de empresas concorrentes. A PCI-SIG administra a interface comum que permite que esses componentes se reconheçam…

Institucional Global
PCI-SIG e as regras internas do servidor de IA
Um servidor de IA pode reunir processadores, aceleradores, adaptadores de rede, controladores de armazenamento, switches, retimers e dispositivos de segurança de empresas que competem entre si. A PCI-SIG mantém a interface comum que permite que essas peças se descubram e…
Institucional Global
PCI-SIG e o conjunto de regras no servidor de IA
Um servidor de IA pode reunir processadores, aceleradores, placas de rede, controladores de armazenamento, switches, retimers e dispositivos de segurança de empresas que, de outra forma, concorreriam entre si. A PCI-SIG mantém a interface comum pela qual esses componentes se…

Institucional Global
PCI-SIG e as regras de interconexão dentro do servidor de IA
Um servidor de IA pode reunir processadores, aceleradores, placas de rede, controladores de armazenamento, switches, retimers e dispositivos de segurança de empresas que competem no restante do mercado. A PCI-SIG mantém a interface comum que permite a esses componentes se…

Institucional Global
PCI-SIG e as regras que estruturam o servidor de IA
Um único servidor de inteligência artificial pode reunir processadores, aceleradores, adaptadores de rede, controladores de armazenamento, switches, retimers e recursos de segurança de empresas concorrentes. A PCI-SIG mantém a interface comum que permite a interação entre esses…

Institucional Global
PCI-SIG e o livro de regras dentro do servidor de IA
Um servidor de IA pode reunir processadores, aceleradores, adaptadores de rede, controladoras de armazenamento, switches, retimers e dispositivos de segurança de empresas concorrentes. A PCI-SIG mantém a interface compartilhada que permite a essas peças se reconhecer e trocar…

Criadores
Steven Bellovin e as questões de segurança que ultrapassaram a rede
Steven M. Bellovin começou examinando as alegações que os computadores aceitavam dos pacotes: endereços de origem, rotas, números de sequência e nomes. Mais tarde, aplicou a mesma desconfiança às instituições, perguntando em que os sistemas levam o público a confiar quando…
Institucional Global
Caliptra e a raiz de confiança dentro do chip de data center
Servidores modernos reúnem vários chips que inicializam código, armazenam chaves e aplicam políticas antes que o sistema operacional host esteja ativo. Caliptra oferece a esses componentes uma raiz de confiança aberta comum, mas fábricas, sistemas de provisionamento…

Criadores
Ion Stoica e as abstrações por trás da computação distribuída
Sistemas distribuídos falham quando o software pressupõe que as máquinas são intercambiáveis. O trabalho de Ion Stoica desloca repetidamente a complexidade para trás de uma abstração mais estreita — do estado transportado por pacotes e do Chord ao Mesos, Spark, Ray e à alocação…
Institucional Global
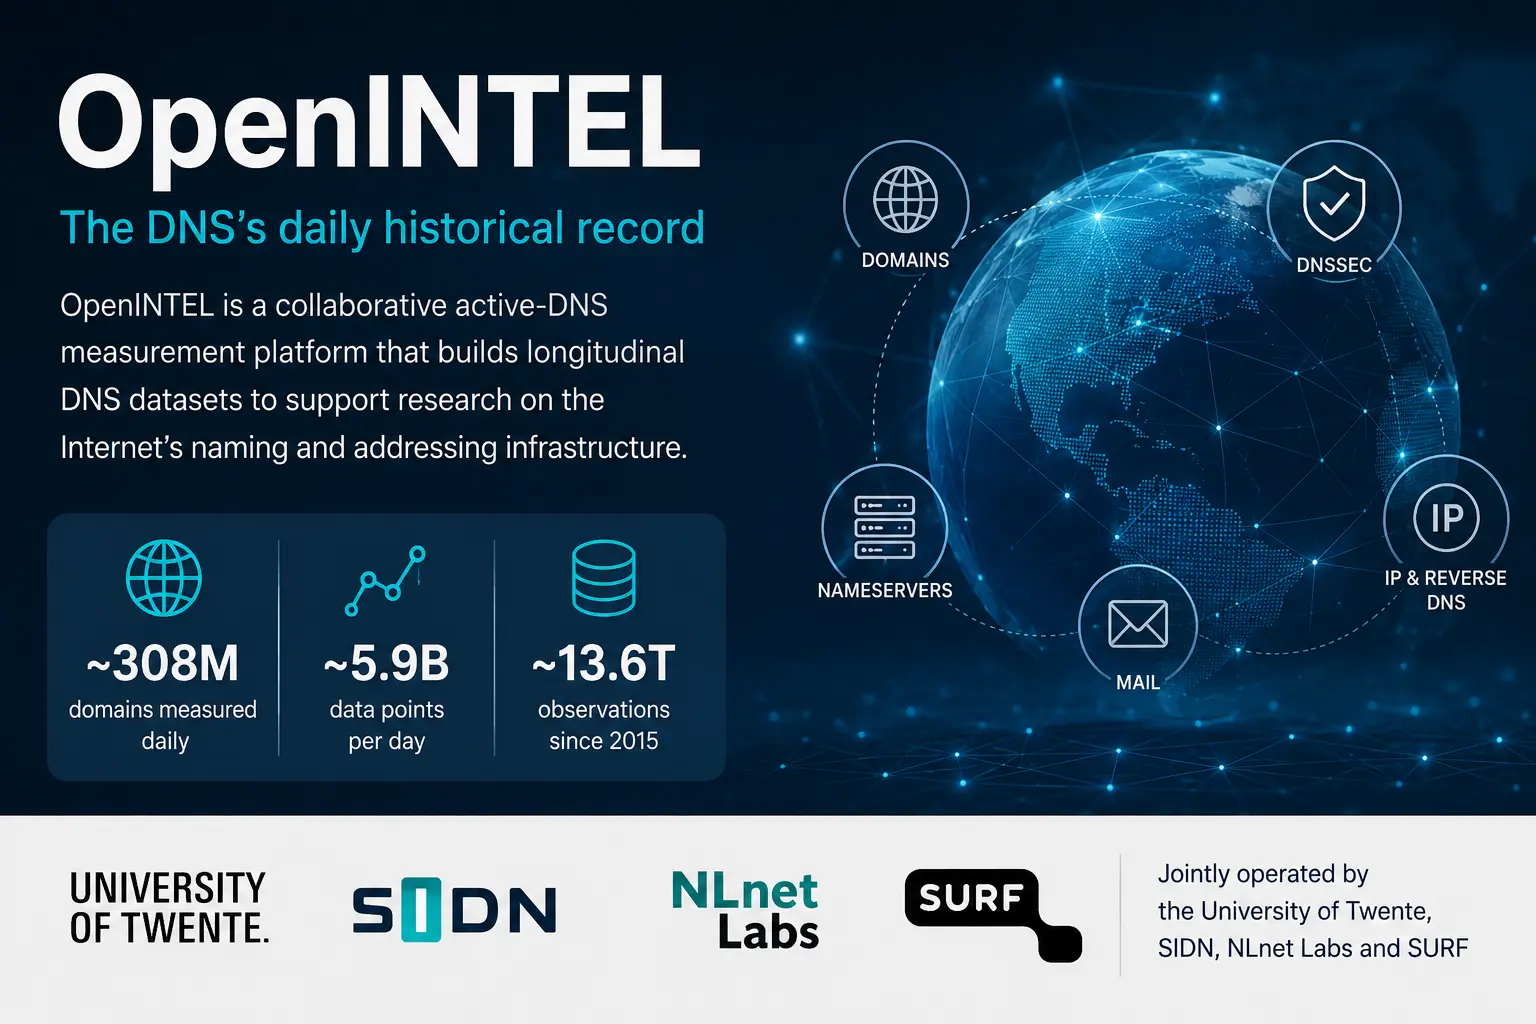
OpenINTEL construiu uma memória para o DNS — não uma cópia dele
O Sistema de Nomes de Domínio responde a perguntas atuais e preserva pouco de sua própria história. O OpenINTEL construiu um registro longitudinal ao medir repetidamente um conjunto definido de domínios e espaço de endereçamento, criando valor de pesquisa incomum, ao mesmo tempo…
Criadores
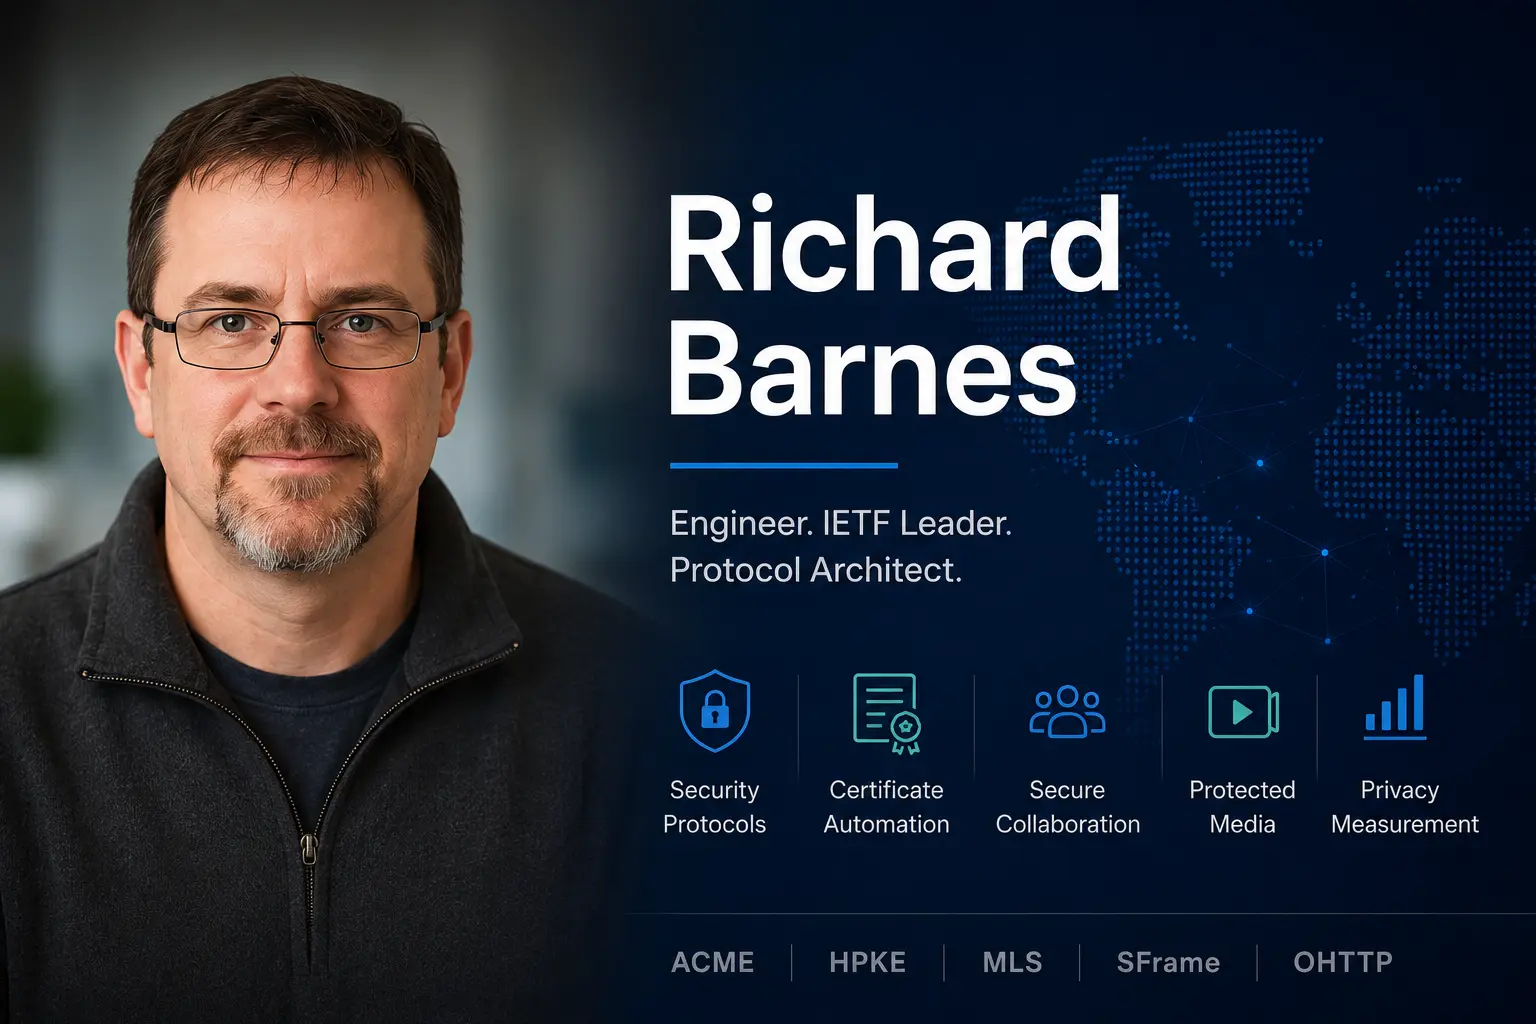
Richard Barnes e os protocolos que tornaram a confiança rotina
Richard Barnes trabalhou nos protocolos que tornam a confiança rotineira o suficiente para desaparecer nas operações: certificados automatizados, criptografia de destinatário, mudança de associação de grupo e mídia protegida. O valor deles está em mecanismos abertos e…

Institucional Global
DNSViz e o grafo que torna as falhas de DNSSEC legíveis
DNSViz transforma uma das falhas menos intuitivas da internet em uma imagem que as equipes podem realmente examinar. Criado por Casey Deccio e operado publicamente pela DNS-OARC, este projeto de código aberto conecta delegações, chaves, assinaturas e provas de inexistência em um…

Institucional Global
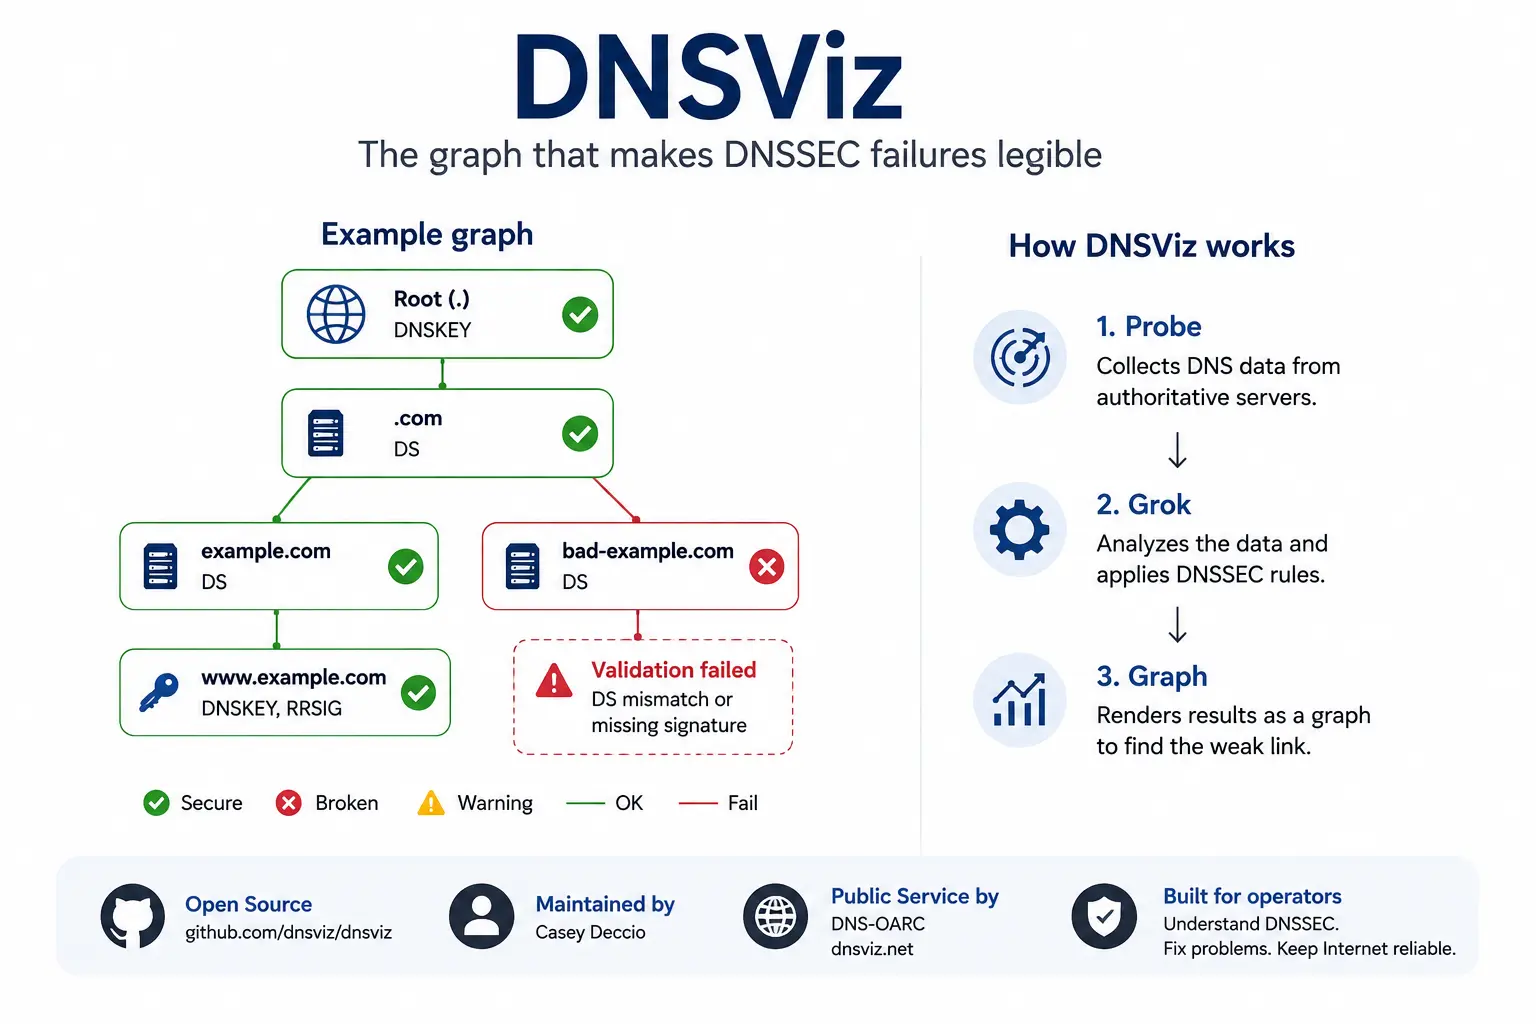
DNSViz: transformando falhas de DNSSEC em um gráfico de relações legível
DNSViz converte uma das classes de falhas mais difíceis de visualizar na internet em um gráfico que as equipes de operação podem inspecionar item por item. Este projeto de código aberto foi criado e é mantido por Casey Deccio, com a instância pública operada pelo DNS-OARC.
Institucional Global
DNSViz e o grafo que torna legíveis as falhas de DNSSEC
DNSViz transforma uma das falhas menos intuitivas da internet em uma imagem que os operadores podem investigar. Criado por Casey Deccio e operado publicamente pela DNS-OARC, o projeto de código aberto conecta delegações, chaves, assinaturas e provas autenticadas de inexistência…
Institucional Global
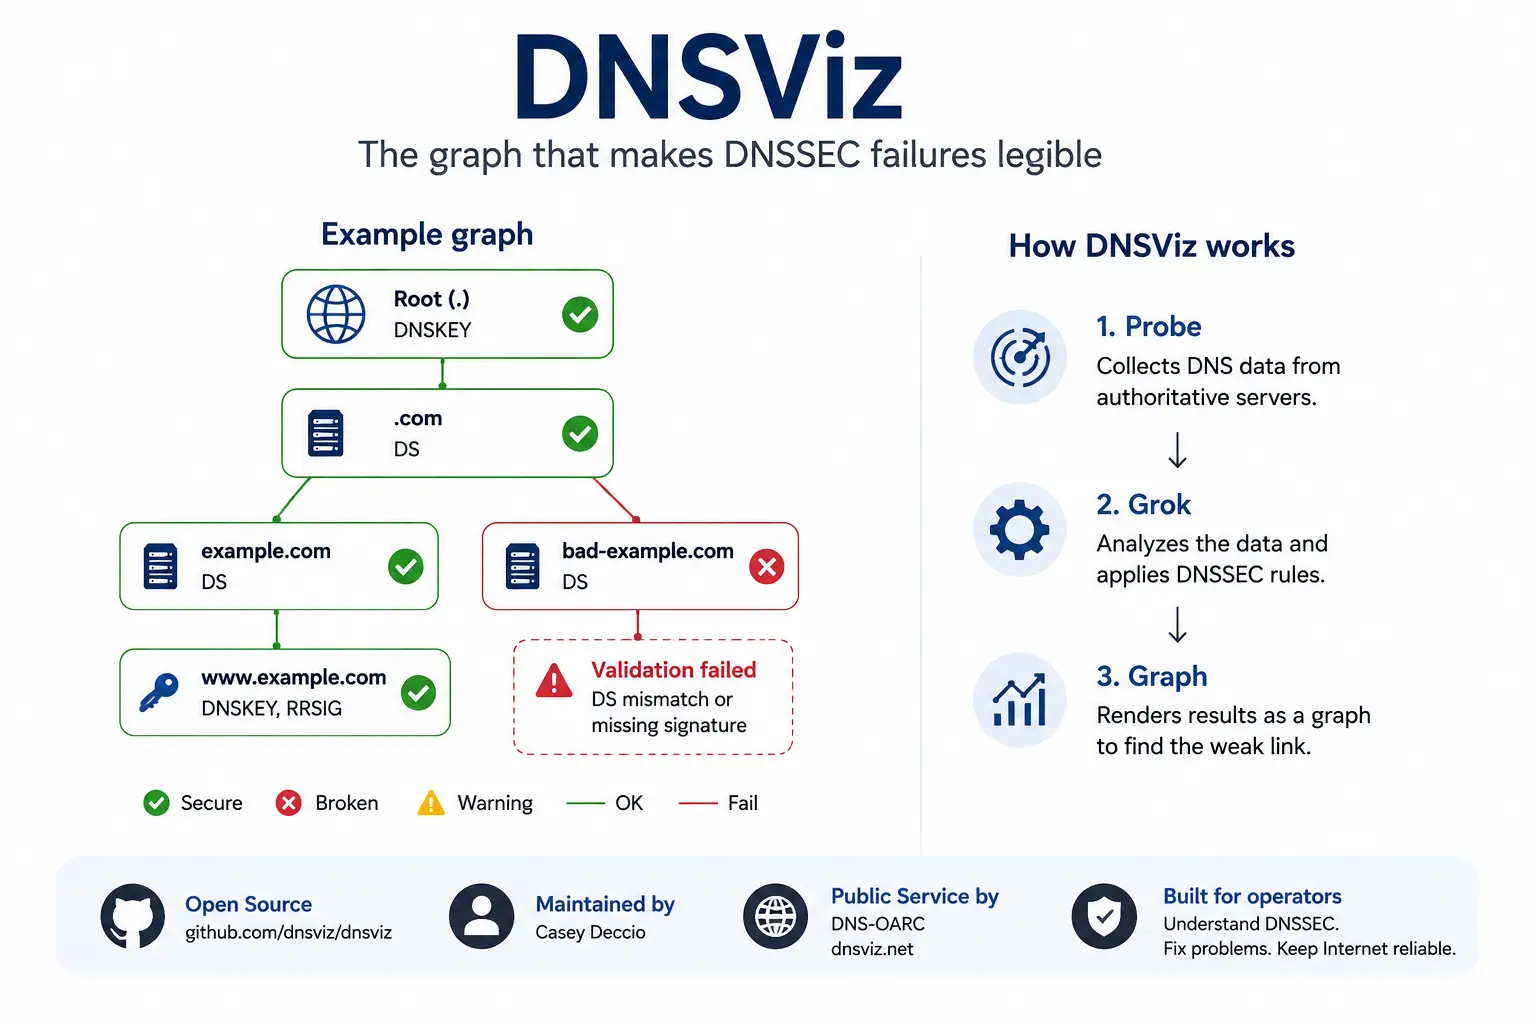
DNSViz e o gráfico que torna os erros de DNSSEC compreensíveis
O DNSViz traduz um dos tipos de erro mais difíceis de compreender da internet em uma imagem que os operadores podem investigar. O projeto de código aberto, desenvolvido por Casey Deccio e operado publicamente pela DNS-OARC, conecta delegações, chaves, assinaturas e provas…