
Resumo
- O DNSViz é um projeto aberto de diagnóstico, visualização e medição de DNS e DNSSEC. Casey Deccio o criou e mantém; a DNS-OARC opera a instância pública em dnsviz.net. Hospedagem e autoridade sobre o software, porém, não são a mesma coisa.
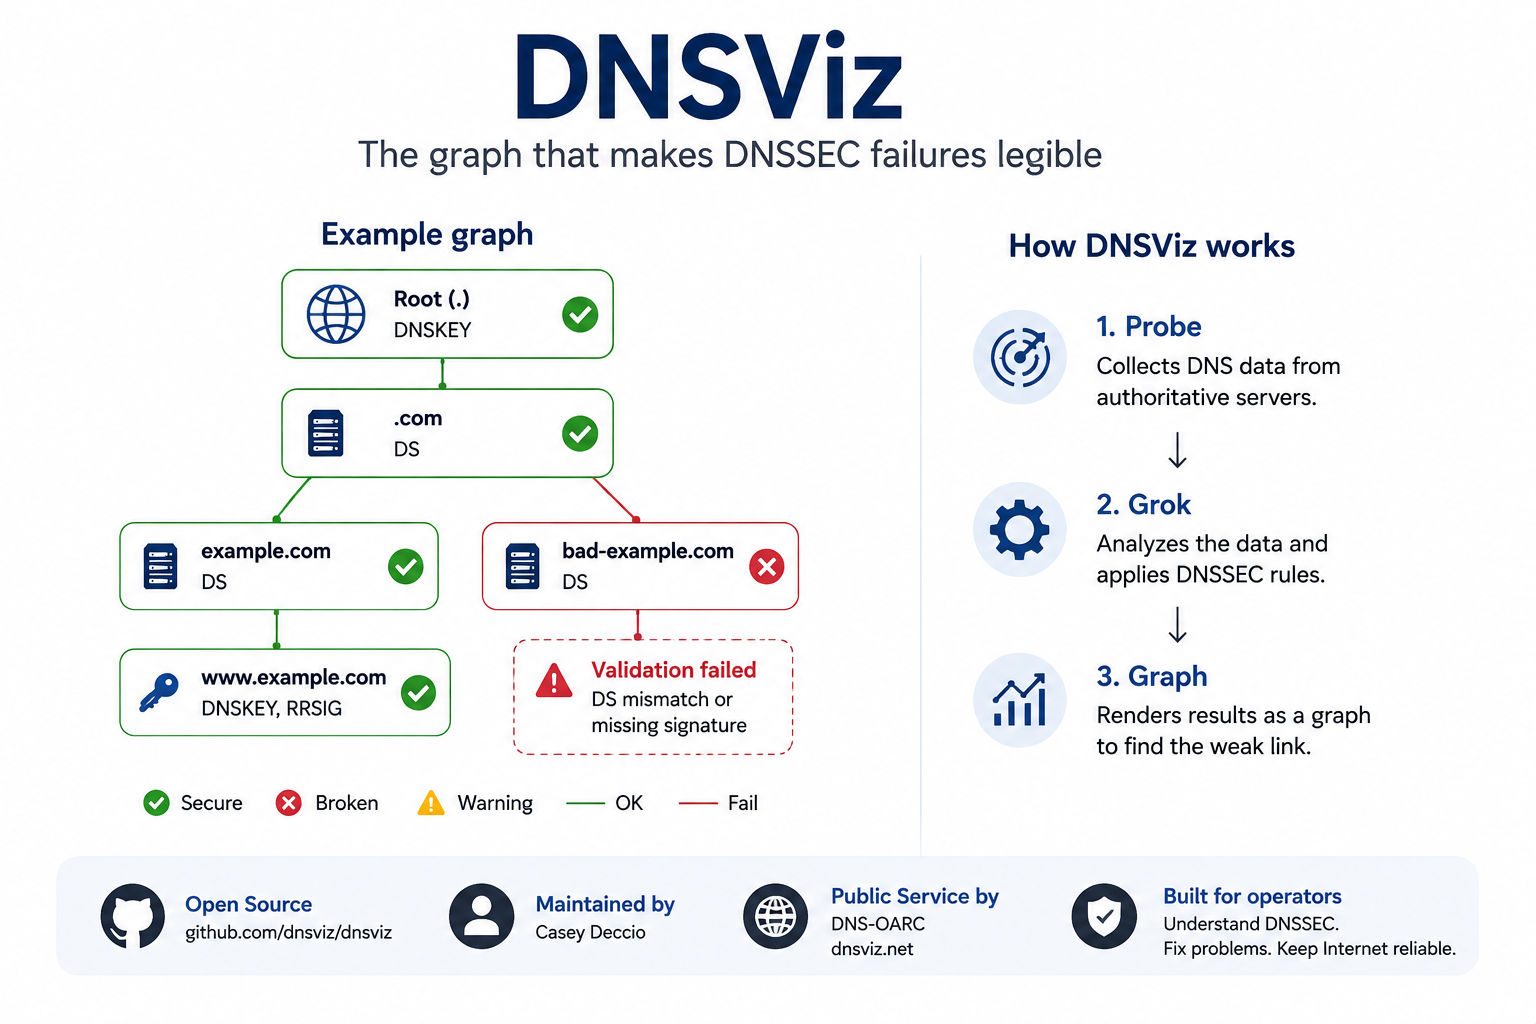
- O resultado central é um gráfico das relações de autenticação e delegação. Ele conecta registros DS da zona pai, registros DNSKEY da zona filha, assinaturas RRSIG e provas NSEC ou NSEC3, e mostra qual elo aparece ausente, desatualizado, contraditório ou criptograficamente inválido.
- O DNSViz é uma suíte, não apenas um site. O fluxo de linha de comando separa coleta, análise e representação por meio de
probe,grokegraph. Isso permite preservar observações, automatizar verificações e executar análises a partir de redes privadas ou controladas. - Um resultado é evidência de um local e de um momento específicos, não um certificado universal. Anycast, DNS split-horizon, caches de resolvers, âncoras de confiança, regras de algoritmos, perda temporária de pacotes e rollovers rápidos podem gerar observações divergentes.
- O DNSViz não repara nenhuma zona automaticamente, e um alerta não determina sozinho o prejuízo comercial. Um gráfico verde não garante que todos os resolvers tenham sucesso; um gráfico vermelho descreve um estado técnico sem provar intenção maliciosa.
- O lançamento de abril de 2025 ampliou a análise de operação multi-signatária, sinais CDS/CDNSKEY, consistência de respostas negativas e outros casos modernos. Isso reflete a complexidade crescente das trocas de provedor e das mudanças automatizadas entre pai e filho.
- Diagnósticos públicos repetidos também criaram um acervo de pesquisa. Um estudo de 2025 usou numerosos snapshots do DNSViz de 2020 a 2024 para examinar falhas de DNSSEC em grande escala. A seleção, o plano de varredura e a retenção, porém, limitam a representatividade.
- O DNSViz é relevante porque operadores de domínios, provedores autoritativos, registradores, registries e equipes de resolvers podem examinar a mesma explicação de erro. O valor de longo prazo depende da continuidade de lançamentos, de sucessão na manutenção, de regras claras de serviço e da combinação com logs, consultas avulsas e registros de mudanças.
Quando um domínio protegido de repente aparece como “bogus”
Um erro de DNSSEC costuma chegar à operação como um veredito bastante resumido: um resolver validador marca a resposta comobogus, uma aplicação deixa de resolver um nome ou o monitoramento informa que um domínio assinado ficou inacessível. Esse aviso pode estar tecnicamente correto e, ainda assim, ser operacionalmente insuficiente. Ele diz que uma cadeia de evidências não foi validada, mas não mostra de imediato qual organização, qual registro ou qual etapa de uma mudança causou a interrupção.
O problema está na responsabilidade distribuída. A zona pai publica informações sobre a zona filha, a zona filha publica chaves e assinaturas, servidores autoritativos entregam os dados e os resolvers aplicam âncoras de confiança e regras locais. Um DS desatualizado pode invalidar uma zona filha assinada corretamente; uma assinatura expirada pode quebrar uma delegação correta; uma resposta negativa pode falhar mesmo que o nome realmente não exista. O DNSViz amplia o veredito resumido, coleta dados autoritativos, reconstrói as relações e marca a suposta quebra.
Ele não torna o DNSSEC simples, mas deixa a complexidade tão visível que o próximo passo de verificação se torna reconhecível.
O DNSSEC distribui uma decisão entre várias organizações
A resolução comum de DNS já atravessa vários sistemas; o DNSSEC acrescenta à dependência administrativa uma dependência criptográfica. As zonas pai e filha não delegam apenas responsabilidade. Elas precisam publicar registros cuja relação matemática permaneça coerente mesmo durante trocas de chaves, migrações de provedor e tempos de cache. Nenhuma parte controla necessariamente todo o caminho. Por isso, uma falha pode persistir mesmo quando cada organização considera correto o próprio subsistema.
A zona pai geralmente expressa seu papel por meio de um DS que aponta para o hash de um DNSKEY da zona filha. A zona filha publica DNSKEYs e assina conjuntos de registros com RRSIG; o resolver segue essa evidência de uma âncora de confiança até o nome de destino. Quando registrador, registry, assinador e provedor de DNS são entidades diferentes, a responsabilidade contratual também se fragmenta. O DNSViz não decide quem é responsável, mas coloca os registros observados e as conexões em um quadro comum. Isso é mais útil do que trocar entre equipes saídas isoladas de comandos.
O protocolo já é um gráfico, mesmo quando as ferramentas o exibem linha por linha
Ferramentas clássicas de DNS são indispensáveis porque mostram registros exatos e campos de resposta. Sua apresentação, porém, costuma ser linear: uma consulta, uma resposta e um registro após o outro. O operador precisa montar mentalmente as dependências — da delegação da zona pai, passando pelas chaves da zona filha e pelas assinaturas, até as provas de nomes inexistentes. Durante um rollover ou uma migração com vários provedores, essa reconstrução rapidamente fica confusa.
O DNSViz faz da estrutura de dependências o objeto principal. Nomes, chaves, conjuntos de registros e relações de confiança viram nós e arestas; os alertas aparecem na conexão afetada. A visualização não é decoração, mas reproduz a forma como a validação realmente acontece. A partir de um trecho com falha, o usuário pode descer aos registros subjacentes. O gráfico facilita a colaboração entre especialistas e a operação geral, sem substituir o conhecimento técnico; diagramas densos continuam densos, e a cor jamais deve substituir os próprios registros.
Um registro DS é a promessa da zona pai sobre a zona filha
O DS é pequeno, mas cheio de consequências. Ele fica na zona pai e designa um hash derivado de um DNSKEY da zona filha. Assim, um validador conecta dados autenticados da zona pai ao material de assinatura da zona filha. Se o hash, o key tag ou o algoritmo deixam de coincidir, a cadeia pode se romper mesmo que as duas zonas continuem respondendo a consultas comuns de DNS.
Essas divergências costumam surgir em trocas de chaves, migrações de provedor ou rollbacks incompletos. A zona filha pode remover uma chave antiga antes que o DS correspondente desapareça, ou a zona pai publica um DS novo antes que todos os servidores autoritativos exibam a chave esperada. O DNSViz compara o material DS e DNSKEY observado, mas não conhece o cronograma planejado. Uma sobreposição temporária pode ser intencional; uma divergência permanente, não. Por isso, o gráfico deve ser lido junto com tickets de mudança, documentação do provedor e tempos de propagação esperados.
Registros DNSKEY dividem papéis de assinatura, mas não eliminam o risco operacional
Uma zona assinada pode publicar vários registros DNSKEY para separar papéis, facilitar rollovers ou suportar múltiplos assinadores. Algumas chaves protegem o próprio conjunto de chaves, outras os dados da zona; implementações e modelos operacionais organizam essa divisão de maneiras diferentes. A arquitetura fica mais flexível, mas também cresce o número de estados que precisam permanecer coerentes.
O DNSViz mostra quais chaves existem, quais assinaturas dependem delas e como elas se conectam ao DS da zona pai. Assim ficam visíveis uma chave sem a assinatura esperada, uma assinatura para uma chave ausente ou um servidor com um conjunto de chaves mais antigo. O gráfico descreve a publicação, não a custódia das chaves privadas nem a qualidade dos processos internos. Uma zona pode estar tecnicamente verde e ser mal gerida do ponto de vista organizacional; uma sobreposição temporária pode ser totalmente legítima em um rollover bem executado.
A validade do RRSIG depende de horário, cobertura e da chave correta
O RRSIG transforma um conjunto de registros em uma afirmação verificável. Cada assinatura indica o tipo coberto, o algoritmo, o key tag e uma janela de validade. A verificação pode falhar porque a criptografia não corresponde, o DNSKEY associado está ausente, o conjunto de registros errado foi assinado ou o momento da observação está fora da janela.
Por isso, o tempo faz parte do diagnóstico. Um relógio errado, uma renovação atrasada ou uma publicação desigual em servidores diferentes pode criar erros temporários ou persistentes. O DNSViz associa assinatura, chave e registro e mostra problemas de tempo no mesmo modelo. Ainda assim, valem o relógio da sonda, o instante da medição e os estados de cache dos resolvers. Os operadores devem registrar o horário da análise e compará-lo com o cronograma de assinatura.
NSEC e NSEC3 provam inexistência — e dificultam a explicação do erro
O DNSSEC não autentica apenas dados existentes. Ele também precisa provar que um nome ou tipo de registro não existe. NSEC e NSEC3 formam provas assinadas sobre faixas do espaço de nomes. Se a prova não cobre a consulta, falta uma assinatura válida ou ela não se ajusta à delegação, um resolver pode rejeitar mesmo uma resposta negativa correta em seu conteúdo.
O DNSViz examina essas relações e mostra por que um “não existe” não foi aceito. O NSEC3 acrescenta parâmetros, hashing e opções comoOpt-out, que criam outros casos-limite. O lançamento de abril de 2025 melhorou a verificação da consistência de respostas negativas e mostra que essa área exige manutenção contínua. O objetivo não é comprimir toda a criptografia em uma imagem, mas conectar a prova concreta ao nome que ela deve cobrir.
Casey Deccio desenvolveu o DNSViz onde a teoria de protocolo encontrou a confusão operacional
O DNSViz surgiu do trabalho de Casey Deccio nos Sandia National Laboratories, quando implantações de DNSSEC tornaram visíveis problemas difíceis de explicar com uma lista de registros isolados. A tarefa não era apenas constatar sucesso ou falha, mas apresentar o raciocínio de modo que um operador encontrasse a dependência quebrada e pudesse agir com cautela.
O projeto deve ser diferenciado de toda a trajetória de Deccio e de sua instituição original. Sandia foi o ambiente de pesquisa; Deccio continuou mantendo a suíte depois; a DNS-OARC opera a instância pública. Essa história distribuída reflete o próprio sistema: nenhuma entidade resume sozinha todo o projeto. A atribuição precisa reconhece a origem individual sem derivar dela um domínio jurídico ou institucional exclusivo.
O trabalho da Sandia de 2012 transformou a validação em um modelo explicativo
O relatório de 2012 documentou uma abordagem visual para análise de DNSSEC. Ele não inventou os registros nem o procedimento de validação, mas organizou os meios de prova como relações observáveis. Isso permitiu localizar o erro e oferecer uma explicação mais rica do que um único código de falha.
A origem na pesquisa marca o método: coletar dados, construir um modelo e preservar detalhes suficientes para que outros possam verificar o veredito. Ela também impõe um limite editorial. Um relatório dos envolvidos é uma fonte primária forte para o design, mas não é prova de uso universal nem de efeito em todas as redes. A evolução posterior para uma suíte baixável, um serviço público e um corpus de pesquisa mostra como um protótipo se tornou infraestrutura compartilhada.
A portabilidade transformou um site em infraestrutura reutilizável
Entre 2013 e 2014, o DNSViz foi reformulado para portabilidade e extensibilidade. A apresentação em um workshop da DNS-OARC levou o projeto à comunidade de operadores; o pacote de linha de comando permitiu execução fora de uma única demonstração web. Software, serviço hospedado e dados de uma observação concreta ficaram mais claramente separados.
Essa separação possibilita medições automatizadas, resultados armazenados e análises em redes privadas. Ela apoia a reprodutibilidade desde que versão, horário, condições de consulta e parâmetros sejam registrados. A arquitetura torna essa disciplina possível, mas não a impõe: resultados de versões diferentes podem aplicar regras diferentes. O valor operacional, portanto, depende tanto do procedimento em torno da ferramenta quanto do código.
proberegistra o que o sistema autoritativo realmente diz
A coleta consulta o caminho de delegação e os servidores relevantes em busca de NS, DS, DNSKEY, RRSIG, NSEC, NSEC3 e metadados associados. Isso é diferente de perguntar a um resolver pela saída final da aplicação: a sonda reúne as peças que um validador precisaria conectar.
Oprobesepara essa observação da análise posterior. Operadores podem guardar a saída, comparar horários ou medir a partir de uma rede que enxerga uma visão interna. Pesquisadores podem reavaliar os mesmos dados após uma alteração de zona. A medição, porém, continua dependente de perda de pacotes, filtros, seleção anycast e silêncio temporário. Uma resposta não observada, portanto, nem sempre prova um estado autoritativo permanente.
groktransforma observações em um modelo fundamentado de dependências
Respostas brutas são necessárias, mas ainda não são um diagnóstico. É preciso verificar se um DS corresponde à chave, se as assinaturas cobrem os registros certos e são válidas e se uma prova de inexistência abrange a consulta. Ogrokaplica as regras do protocolo à evidência coletada e constrói o modelo de delegação e autenticação.
É nesse ponto que o DNSViz deixa de ser coletor e vira analisador. Ele pode marcar assinaturas ausentes, algoritmos incompatíveis, dados expirados, delegações defeituosas ou respostas contraditórias. O resultado é uma interpretação de uma versão de software específica, não uma transcrição neutra. Por isso, dados brutos e versão da análise devem ser preservados; nenhuma cor de alerta é verdadeira independentemente das regras que a produziram.
graphpermite verificar a cadeia sem esconder os registros
A etapa de representação transforma a análise em um gráfico para navegador ou arquivo. Ela precisa reduzir a carga cognitiva da cadeia e, ao mesmo tempo, preservar detalhes suficientes para que especialistas possam conferir o veredito. O valor do DNSViz está em unir uma visão compreensível a registros, chaves e assinaturas, não em substituí-los por uma pontuação.
Nós e arestas mostram quais objetos delegam ou autenticam outros; anotações apontam para a relação problemática. O operador pode começar no caminho quebrado e abrir a evidência subjacente. Em zonas multi-signatárias, rollovers sobrepostos ou servidores desiguais, a imagem fica densa porque o estado real é denso. Uma boa visualização ajuda a navegar e deixa aberta a possibilidade de a conclusão correta ser: são necessárias mais evidências.
A DNS-OARC mantém o serviço público no ar sem ser dona de todo o projeto
Uma ferramenta pública de diagnóstico só se torna infraestrutura quando alguém a mantém disponível, atualiza dependências e reage a falhas ou abusos. A DNS-OARC oferece ao dnsviz.net esse lar operacional e conecta o serviço a uma comunidade que trabalha diariamente com servidores autoritativos, resolvers e medições de DNS. Essa continuidade deve ser distinguida da manutenção do código e da definição de padrões.
As fontes são claras: Casey Deccio desenvolve e mantém o DNSViz, e a DNS-OARC opera a instância pública. Uma discussão de 2021 repetiu essa divisão de papéis no suporte a algoritmos mais novos. Ela impede que cada decisão de software seja atribuída à DNS-OARC, mas exige coordenação em lançamentos e incidentes. Orçamento próprio, um SLA público completo ou um plano de sucessão detalhado não são divulgados; a estabilidade visível, portanto, se apoia em trabalho institucional cujo enquadramento está apenas parcialmente documentado.
O endpoint público e a suíte local respondem a perguntas diferentes
O site oferece rapidamente uma visão externa. Um operador pode verificar um nome sem instalar nada, compartilhar o gráfico com outra organização e usá-lo como referência comum em um incidente. A barreira baixa de entrada também tem valor educacional: quem não domina todas as ferramentas de DNS ainda pode acompanhar uma cadeia que, de outro modo, estaria espalhada por muitas consultas avulsas.
Uma instalação local atende a outras necessidades. Ela roda em redes privadas, pode ser incorporada a processos de implantação, armazena observações brutas e fixa a versão usada. Também pode enxergar visões split-horizon ocultas ao serviço público. Não se trata apenas de comodidade contra exigência: o ponto público oferece independência da própria rede, enquanto a execução local oferece acesso e controle. Uma investigação sólida pode usar ambos e compará-los com o comportamento real dos resolvers.
Um resultado do DNSViz pertence a um lugar e a um momento
Toda medição ativa tem um local de observação. A sonda envia consultas a partir de uma rede específica, alcança instâncias autoritativas concretas e registra as respostas delas sob as condições de roteamento daquele instante. O DNS distribui serviços intencionalmente; o DNSSEC acrescenta assinaturas limitadas no tempo e dados de delegação em cache. O gráfico, portanto, é uma observação situacional, mesmo quando a interface o mostra como uma imagem única.
Esse limite não enfraquece a afirmação; ele a torna honesta. O DNSViz pode explicar por que a cadeia observada parece válida, insegura ou quebrada segundo suas regras. Não pode confirmar que todos os usuários receberam os mesmos registros. A resposta sensata são dados comparativos: outro ponto de observação, logs autoritativos, rastreamentos de resolvers e uma nova medição após o cache expirar. O gráfico abre essa comparação; não a encerra.
Anycast pode fazer um serviço autoritativo parecer vários sistemas
Muitos provedores de DNS anunciam o mesmo endereço por anycast a partir de vários locais. O roteamento leva consultas diferentes a sites distintos, o que melhora latência e resiliência, mas também pode revelar zonas, versões ou estados de chaves que não estão totalmente sincronizados. Dois usuários podem consultar o mesmo IP e receber material DNSSEC diferente, se um site mantém uma chave antiga ou ainda não recebeu uma assinatura.
O DNSViz mostra a evidência do site alcançado, não de todos os sites. Se uma chave aparece em alguns servidores e não em outros, o gráfico deve motivar medições a partir de várias redes e uma verificação do rollout por local. Em DNSSEC, a inconsistência é especialmente grave, porque os resolvers não toleram simplesmente conteúdos diferentes; eles precisam de uma cadeia válida para o conteúdo recebido. Anycast explica a possibilidade de divergência, mas não legitima seu estado permanente.
DNS split-horizon marca o limite de todo diagnóstico público
DNS split-horizon entrega respostas diferentes conforme a rede do cliente. Usuários internos podem ver endereços privados ou nomes que não existem na zona pública; usuários externos recebem uma visão reduzida. Isso pode ser intencional, mas significa que um analisador público só conhece a visão interna se for autorizado e posicionado dentro dela.
Um resultado público verde, portanto, não diz nada seguro sobre uma aplicação com outra delegação; um resultado vermelho para um nome puramente interno pode ser irrelevante. A suíte local leva o mesmo modelo ao lugar onde a visão privada é visível e evita enviar nomes sensíveis a um serviço público. A abertura facilita esse controle, mas não substitui as regras de acesso, armazenamento e privacidade da organização.
Um gráfico verde é evidência, não um certificado universal de disponibilidade
Um gráfico bem-sucedido mostra que as relações observadas parecem coerentes naquele lugar e naquele momento. É uma evidência forte sobre os dados autoritativos coletados, mas não é prova de que todo resolver alcança o domínio. Outros usuários podem enfrentar rotas, caches, âncoras de confiança, regras de algoritmos ou falhas de rede diferentes.
Além disso, os resolvers implementam restrições locais que uma ferramenta geral de diagnóstico não reproduz. Uma implementação pode desativar um algoritmo antigo, manter uma resposta negativa em cache ou não alcançar um site; acima do DNS, TLS, transporte ou a aplicação podem falhar. A formulação sólida é: a cadeia observada validou sob esta versão, esta regra e este horário. O DNSViz restringe o espaço de erro, mas não descarta automaticamente relatos de usuários fora de sua visão.
Um gráfico vermelho descreve um estado, não um atacante
Uma chave ausente, um DS desatualizado ou um RRSIG inválido pode resultar de um ataque, mas também de um rollover apressado, de atraso no registrador, de migração incompleta ou de falha de software. O gráfico mostra qual relação não se encaixa; não prova quem desejou aquele estado.
Equipes de segurança não devem confundir gravidade visual com atribuição. Uma assinatura expirada é importante, mas não é prova de comprometimento; um DS inesperado pode fazer parte de uma mudança autorizada. Para a interpretação, são necessários histórico de mudanças, documentos do registrador, logs autoritativos e contatos responsáveis. Esse cuidado evita tanto reverter uma migração legítima quanto deixar passar uma alteração hostil. O DNSViz entrega um achado técnico que precisa ser correlacionado com outras evidências.
DNS multi-signatário cria liberdade de escolha e um gráfico de diagnóstico mais denso
Uma zona pode distribuir a assinatura ou o serviço autoritativo entre vários provedores para aumentar a resiliência, facilitar migrações ou reduzir dependência. Os sistemas precisam publicar chaves, assinaturas e dados de delegação compatíveis; ao mesmo tempo, cresce o número de estados de transição legítimos. A vantagem comercial é paga com coordenação criptográfica e operacional adicional.
O lançamento de abril de 2025 ampliou a análise multi-signatária e a comparação de respostas autoritativas. Os modelos descritos pela IETF coordenam chaves e assinaturas de maneiras diferentes; um gráfico denso, portanto, não prova design ruim, mas mostra o custo de coordenação da resiliência. Os operadores precisam de papéis documentados, rollovers testados e critérios para distinguir sobreposição planejada de migração emperrada. O DNSViz mostra o estado; a equipe precisa fornecer a intenção.
Migrações de provedor geram estados legítimos que parecem erros
Uma troca do provedor autoritativo ou de assinatura raramente acontece de forma atômica. Novos servidores e chaves aparecem antes de os antigos serem removidos, enquanto o DS da zona pai muda em outro ritmo. Vários conjuntos de chaves e assinaturas podem coexistir temporariamente de forma correta; uma ferramenta que espera apenas o estado final poderia marcar essa sobreposição segura como erro.
O oposto é mais perigoso: a transição fica presa em um estado que só era planejado para curto prazo. Um provedor continua entregando uma chave antiga, uma mudança no registrador não chega ao registry ou um rollback remove registros na ordem errada. O DNSViz mostra toda a relação observada. A avaliação pertence ao plano de migração: medir antes e depois de cada etapa, preservar resultados e definir por quanto tempo um alerta é aceitável. O mesmo achado pode ser esperado dentro de uma janela e motivo de escalonamento fora dela.
CDS e CDNSKEY automatizam mudanças de delegação e deslocam o risco para a política
CDS e CDNSKEY permitem que a zona filha sinalize mudanças desejadas no DS da zona pai. A automação pode reduzir trabalho manual e erros em rollovers, mas cria uma nova relação de confiança: o registry ou o registrador precisa decidir quando e em que condições aceita o sinal.
O DNSViz compara os sinais com os DNSKEYs da zona filha e com o DS da zona pai; o lançamento de abril de 2025 ampliou essa avaliação. A ferramenta pode mostrar que uma relação está coerente ou incompleta, mas não pode impor uma política uniforme de aceitação. Permanecem abertas as perguntas de controle: quem autoriza a confiança inicial, como sinais de remoção são tratados e o que acontece quando um provedor publica algo inesperado? A segurança depende tanto da política e da capacidade de investigação quanto do registro correto.
O lançamento de abril de 2025 trouxe modelos operacionais modernos para o gráfico
Uma ferramenta de diagnóstico envelhece quando a infraestrutura muda mais rápido do que suas regras. Implantações modernas usam algoritmos mais novos, vários provedores, sinais automatizados de delegação e respostas negativas mais complexas. O lançamento de abril fechou parte dessa lacuna com análise multi-signatária, verificações de CDS/CDNSKEY e tratamento aprimorado de consistência.
Notas de lançamento comprovam código existente, não a atualização de todos os ambientes nem a solução de todos os casos-limite. O serviço público pode rodar uma versão, pacotes locais outra, e distribuições seguem cronogramas próprios. Ao comparar snapshots históricos com diagnósticos atuais, a versão precisa ser preservada. O lançamento também mostra que relevância não depende de uma invenção única: o projeto precisa traduzir continuamente novas práticas em lógica de diagnóstico.
Snapshots longitudinais transformam a correção de erros em infraestrutura de medição
Um gráfico isolado ajuda em um incidente; uma sequência mostra se um erro persiste, como um rollover avança e com que rapidez uma cadeia é reparada. Quando muitos nomes são observados repetidamente com o mesmo modelo, surge um corpus de pesquisa em vez de uma simples coleção de consultas avulsas.
A separação entre coleta e análise possibilita armazenamento, agrupamento e comparação. Esse arquivo é uma segunda forma de infraestrutura: documenta como o DNSSEC funciona na prática, não apenas como os padrões o descrevem. Dados históricos, porém, precisam ser tratados com cuidado. Um snapshot pode capturar uma transição corrigida um minuto depois; nomes problemáticos podem estar sobrerrepresentados; regras de retenção determinam quais trajetórias são preservadas. Consistência metodológica não torna uma amostra automaticamente representativa.
O estudo de 2025 mostra o que um corpus consistente de diagnóstico pode revelar
A pesquisa de 2025 usou uma grande coleção de resultados do DNSViz de 2020 a 2024 para examinar falhas de DNSSEC em escala. Sua importância está em ir além de anedotas isoladas: um analisador padronizado pode reconhecer categorias recorrentes, medir sua duração e verificar se os mesmos erros voltam a ocorrer.
A estrutura explicativa é tão importante quanto o volume. Um conjunto de dados formado apenas por marcas de sucesso e erro diria menos sobre se delegação, assinatura, prova de inexistência ou consistência de servidores foram afetadas. O DNSViz fornece uma taxonomia a partir de seu modelo de gráfico. O estudo, ainda assim, não é uma afirmação sobre todos os domínios assinados. Envios, cronogramas de varredura e amostragem definem a população. Números grandes só ganham credibilidade quando se entende como chegaram ao corpus.
Anycast e local de observação podem separar duas medições honestas
Provedores autoritativos costumam anunciar o mesmo endereço de servidor a partir de vários locais. O roteamento leva a consulta a um site conforme o estado da rede, de modo que dois observadores podem alcançar máquinas diferentes sob o mesmo IP. Se os sites não estão totalmente sincronizados, uma sonda do DNSViz pode ver chaves ou assinaturas diferentes das de um resolver em outra rede.
Filtros, fragmentação, modo de transporte e perda temporária também alteram o resultado. O sistema pode repetir e proteger metadados, mas não enxerga todos os caminhos relevantes. Um resultado externo, portanto, é mais forte como observação controlada a ser comparada com outras evidências. Em um serviço distribuído medido a partir de outra rede distribuída, uma divergência deve primeiro levantar perguntas sobre local, horário e instância alcançada — não a acusação de que a ferramenta ou o operador estão errados.
Caches preservam verdades antigas depois que a configuração autoritativa mudou
Resolvers armazenam dados de DNS para reduzir latência e carga. Durante um reparo, os servidores autoritativos já podem publicar uma cadeia nova e coerente, enquanto alguns resolvers usam DS, DNSKEY ou RRSIG antigos até o vencimento do TTL. O DNSViz mostra então o estado autoritativo atual, sem necessariamente reproduzir a visão de um usuário afetado.
O contrário também é possível: um resolver mantém uma resposta válida anteriormente, embora a publicação atual esteja quebrada, e atrasa o dano visível. O incidente transcorre em etapas e depende do histórico de cache. Horário da mudança, TTLs, registros armazenados e caches negativos precisam ser correlacionados. O gráfico fornece a relação autoritativa em um momento conhecido; logs de resolvers e inspeção de cache distinguem um erro persistente de publicação da simples propagação.
A política do resolver e as âncoras de confiança determinam um resultado que o gráfico autoritativo não prevê completamente
Todo validador começa com âncoras de confiança e aplica decisões de sua implementação e de seu operador. No DNS público, a âncora raiz é usual; ambientes privados podem definir âncoras adicionais. Suporte a algoritmos, tratamento de exceções, relógio e versão de software também diferem. Uma cadeia aceitável sob uma política pode falhar sob outra.
O DNSViz usa um processo próprio de observação e análise. É um controle independente forte, mas não é uma cópia de todos os resolvers. Em caso de divergências, o operador deve identificar a implementação e a versão, ler logs de validação e comparar o cache com o gráfico. Utilidade não exige igualdade universal, mas evidência que possa ser reproduzida, contestada ou complementada. Código aberto e execução local apoiam exatamente essa verificação.
Gravidade de protocolo e impacto comercial são métricas diferentes
Uma relação DNSSEC quebrada pode resultar de um ataque, mas também de configuração incorreta, propagação atrasada, automação malsucedida ou erro humano. Um DS que não corresponde prova que o estado pai e o estado filho não formam o caminho de confiança esperado; não revela se alguém agiu de má-fé, operou mal uma interface de registrador ou se um rollover foi observado no meio.
Vermelho pode parecer narrativamente mais forte do que o achado. O DNSViz deve registrar fatos: quais registros foram vistos, qual relação falhou e quando. A atribuição exige histórico de mudanças, dados de conta, documentos do registrador, evidências do provedor e, se necessário, uma investigação de segurança mais ampla. Alertas também precisam ser classificados: alguns descrevem risco ou aviso operacional, não invalidade. A cor leva ao ponto; os registros determinam a ação.
A validade do DNSSEC não verifica o restante do caminho da aplicação
Uma cadeia válida mostra que os dados de DNS observados podem ser autenticados pelo caminho de confiança esperado. Não prova que o IP devolvido pertence à aplicação, que o BGP alcança o servidor, que o certificado TLS é válido, que um firewall permite o tráfego ou que a aplicação está saudável. O DNSViz pode descartar uma camada enquanto a causa permanece em outro lugar.
Mesmo no DNS, uma verificação do apex não cobre necessariamente aliases, registros de serviço, nomes de API separados, política de e-mail ou domínios de terceiros. Os operadores precisam escolher os nomes e tipos que o fluxo com falha realmente usa. Esse limite não reduz o valor; ele obriga a declarações precisas. O DNSViz responde sobre relações de DNSSEC observadas e é mais útil quando não é chamado a garantir sistemas que não vê.
O gráfico pertence à verificação de mudanças antes de aparecer na sala de incidentes
O uso mais seguro do DNSViz começa antes e depois de uma mudança planejada. Em rollover, transferência de registrador, migração de provedor ou introdução de múltiplos assinadores, a equipe pode executar a suíte de linha de comando em ambiente controlado, guardar o gráfico esperado e definir estados intermediários aceitáveis. Cada passo de produção é então comparado com esse plano.
Assim, o diagnóstico vira instrumento de controle de mudanças. A verificação pode confirmar que a nova chave foi publicada, que as assinaturas existem, que os sinais parentais coincidem e que material antigo só é removido após a sobreposição necessária. Uma regra que falha pode interromper o processo antes que os usuários sejam afetados. A documentação do projeto permite automação, mas aprovação e recuperação pertencem à organização. Um sinal de semáforo sem contexto não basta; regra, objetos e justificativa do estado de transição precisam ser armazenados.
A resposta a incidentes melhora quando todas as partes apontam para a mesma aresta quebrada
Um incidente de DNSSEC pode envolver o titular do domínio, o provedor de DNS, o registrador, o registry, o operador de resolver e a equipe de aplicação. Cada parte enxerga apenas um pedaço e pode primeiro informar que o próprio sistema funciona. O gráfico cria um objeto comum: pode mostrar que as chaves da zona filha existem, mas o DS da zona pai está antigo, ou que um servidor autoritativo não possui a assinatura do outro.
Evidência comum não apaga fronteiras de responsabilidade. O registrador pode alterar a zona pai, mas não o assinador; o provedor de DNS pode publicar corretamente uma chave fornecida de forma errada pelo cliente; o resolver descobre o erro sem poder repará-lo. O valor está em um pedido preciso dirigido a cada parte. Resultado, horário, versão e consultas de detalhe devem ser preservados para que todos verifiquem o mesmo estado e confirmem seu desaparecimento após a correção.
Automação segura exige evidência, aprovação e um caminho de volta
Conectar diagnóstico diretamente a reparo é tentador, mas o DNSSEC atravessa caches e instituições que a ferramenta não controla. Remover um DS, publicar uma chave ou revogar uma assinatura pode reparar um local e quebrar outro, se a sobreposição ainda era necessária. Alta confiança no diagnóstico não torna automaticamente segura uma ação difícil de reverter.
A observação pode ser amplamente automatizada: coletar, comparar, alertar e bloquear uma mudança quando faltarem pré-requisitos. Correções maiores exigem vários pontos de observação, confirmação do estado desejado, aprovação nomeada e um caminho de volta testado em relação aos TTLs. A trilha de auditoria também precisa incluir a evidência que fundamentou a ação. O DNSViz explica; quem controla chaves, contas e políticas mantém a autoridade.
Código aberto torna o método verificável, não a manutenção automática
O repositório público permite examinar como os dados são coletados, interpretados e apresentados. Uma organização pode executar localmente, fixar uma versão, verificar uma regra e propor correções. Essa rastreabilidade é central porque a ferramenta transforma registros brutos em um veredito de diagnóstico.
A licença não garante lançamentos, disponibilidade, compatibilidade eterna nem revisores suficientes. O código pode continuar disponível enquanto o conhecimento sobre decisões difíceis fica concentrado em poucas pessoas. Quem integra o DNSViz à produção deve tratá-lo como dependência real: fixar versões, manter testes de referência, acompanhar mudanças e, quando possível, contribuir. Código aberto cria capacidade de ação, mas não transfere responsabilidade automaticamente.
Uma base pequena de mantenedores carrega conhecimento que muitos operadores usam indiretamente
O DNSViz não é uma grande empresa com orçamento, quadro e roteiro comercial publicados. Os documentos citam Casey Deccio como criador e mantenedor, outros contribuidores do repositório e a DNS-OARC como operadora do serviço. O número exato de responsáveis ativos por lançamentos e um plano completo de sucessão não são públicos.
A disseminação do benefício contrasta com o tamanho da instituição: titulares de domínios, registries, registradores, provedores, resolvers, pesquisadores e equipes de segurança podem usar o mesmo gráfico. O benefício se distribui; o dever de tratar casos-limite, lançamentos e operação pública se concentra. O risco não nasce automaticamente do tamanho pequeno, mas quando a dependência cresce mais rápido do que a transferência de conhecimento. Testes, documentação e revisores adicionais são a proteção adequada.
O DNSViz não tem um único concorrente, porque os erros de DNS têm várias camadas
dig,delvedrillmostram registros exatos; Zonemaster e Internet.nl executam testes mais amplos; RIPE Atlas distribui medições; logs de resolvers explicam decisões reais. O DNSViz se diferencia pelo gráfico de autenticação e delegação, mas não substitui essas perspectivas.
A concorrência mais sensata é a complementação. Uma consulta de detalhe confirma o RRSIG em uma aresta, uma medição distribuída mostra diferenças de anycast e um log explica a política local. O gráfico organiza a pergunta; outras ferramentas aprofundam ou contradizem. Transformá-lo no único árbitro enfraqueceria o método. Sua autoridade vem da transparência e de uma pretensão bem delimitada.
O projeto torna a infraestrutura criptográfica legível sem reivindicar controle
A conquista duradoura do DNSViz é unir protocolo formal e trabalho prático de incidentes. Delegações, chaves, assinaturas e provas de inexistência viram um objeto que várias organizações podem examinar em conjunto. Isso encurta o caminho do avisobogusà próxima pergunta útil.
O DNSViz não administra zonas, não publica DS da zona pai, não determina políticas de resolvers e não garante a experiência de todos os usuários. Até a operação pública e a manutenção do código são separadas. Essa contenção institucional permite que atores autônomos compartilhem a mesma evidência. O futuro não está em um veredito absoluto, mas em um modelo mantido, governança sustentável e procedimentos em que a intenção humana permaneça verificável.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance