
Domínio principal
Infraestrutura
Na faceta Domínio principal, Infraestrutura grupos de inteligência são organizados por domínio principal para que os leitores possam acompanhar uma área de foco em infraestrutura da internet, governança, mercados de conectividade ou capital digital. A página reúne artigos relacionados, evidências públicas, instituições, empresas, pessoas, exposição regional, dependências operacionais e contexto de mercado que, de outra forma, poderiam estar espalhados por páginas de categorias separadas. Ela explica o domínio, a provável classe de atores, o contexto de mercado ou de governança e o material de origem que os leitores devem usar ao comparar sinais. Operadores, analistas e leitores de governança podem ver como o mesmo domínio aparece em eventos, perfis, mudanças de mercado, evidências de fontes públicas, dependências regionais e decisões de infraestrutura de ciclos mais longos ao longo do tempo.

História
A autenticação DHCP ficou dentro do domínio de confiança: RFC 3118
A RFC 3118 acrescentou autenticação ao DHCP, mas não criou uma identidade válida para toda a rede. A troca de autenticação atrasada pressupunha que cliente e servidor recebessem, por outro canal, um segredo compartilhado dentro do mesmo domínio administrativo; a política local…

História
Antes de o consentimento virar uma caixa de seleção: RFC 3098
A RFC 3098 transformou responsabilidade em desenho operacional: não inscrever por padrão, explicar o uso dos dados, confirmar o pedido com sua origem, permitir saída e manter com o anunciante o custo de cuidar de uma lista comercial.
História
ROHC começou sem canal de retorno: RFC 3095
Antes de confiar numa confirmação, o ROHC precisava funcionar onde nenhuma resposta podia voltar. A RFC 3095 fez todo contexto começar no modo unidirecional e deu ao descompressor a iniciativa para pedir operação otimista ou confiável.

História
TALI não podia presumir que o par estava na versão 2: RFC 3094
Antes de enviar novas operações de gerenciamento, um gateway TALI 2.0 precisava descobrir o que o outro lado compreendia. A RFC 3094 transforma essa negociação em regra de protocolo e publica a proposta do fornecedor com um aviso incomumente explícito de que o IETF não fez…
História
Foo entrou nos RFCs antes de receber explicação: RFC 3092
Em 1971, a RFC 269 mandava renomear `FOO` para `BAR` sem explicar que ambos eram nomes descartáveis. Quando a RFC 3092 fez o inventário, em 2001, quase 7% da série já usava essa linguagem. A prática circulou por décadas antes de ganhar uma porta de entrada para quem vinha de…

História
O grupo multicast de π não era um endereço IPv4: RFC 3091
O RFC 3091 imaginou clientes montando π por meio de um fluxo, respostas UDP por posição ou multicast. Mas o grupo multicast especificado não tinha representação IPv4 válida, e as portas TCP e UDP citadas no mesmo documento também não cabiam nos campos de transporte.
História
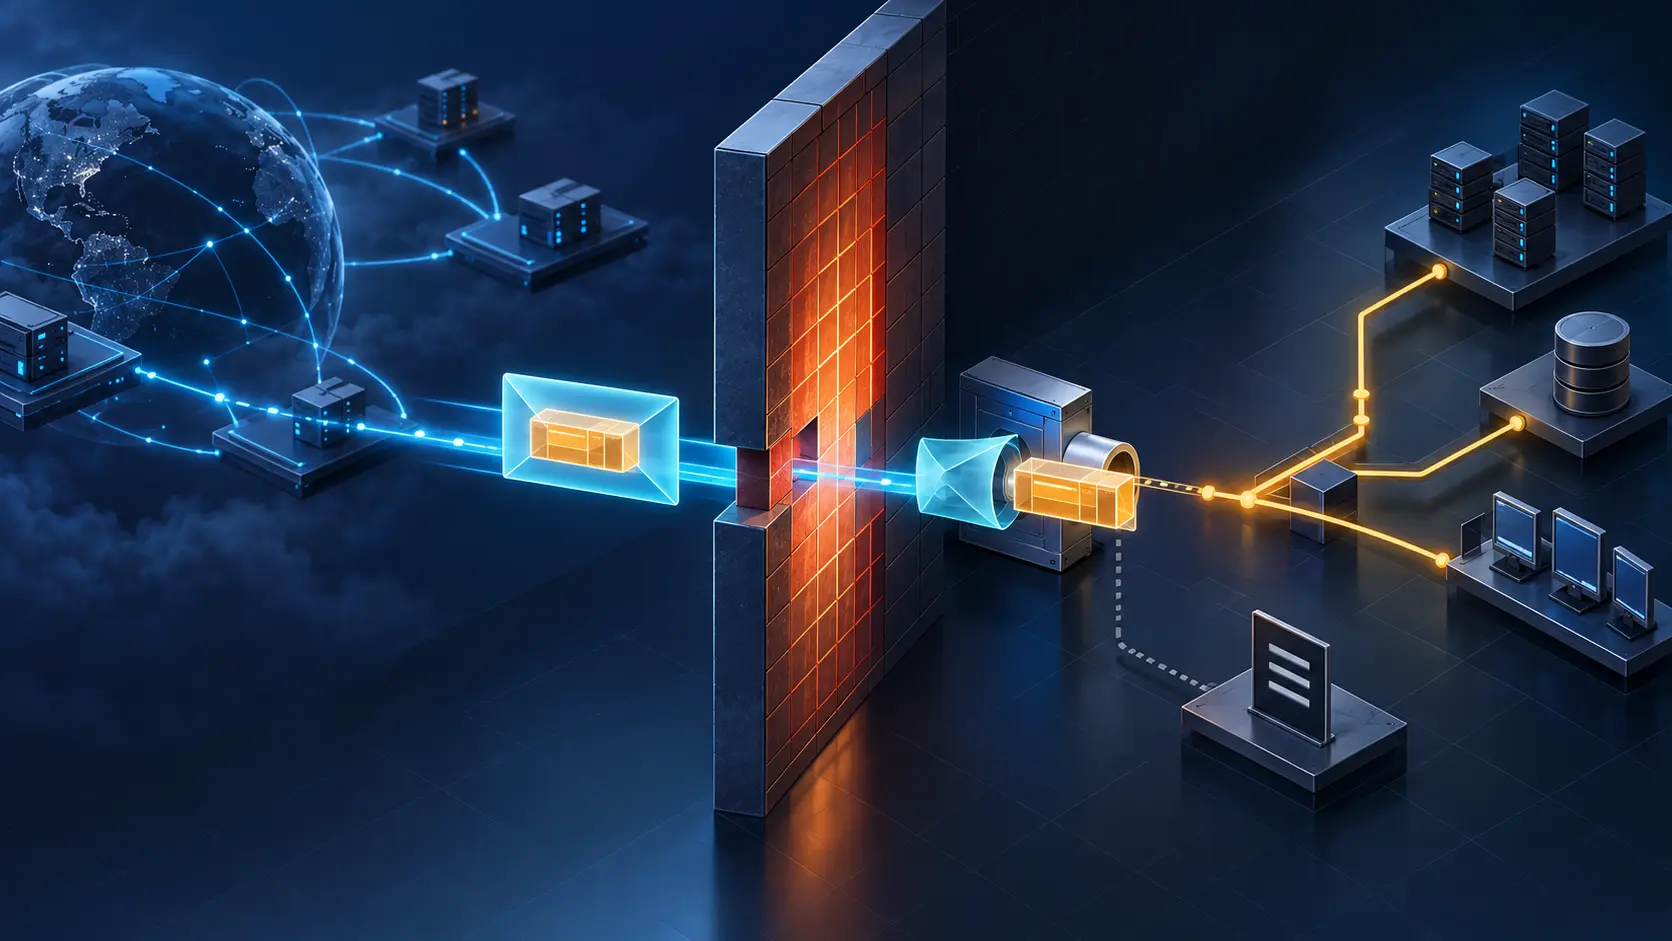
O firewall liberou HTTP, não aprovou o pacote escondido: RFC 3093
A RFC 3093 propôs colocar um datagrama IP completo dentro de uma mensagem HTTP, cruzar pela abertura da Web e reinseri-lo atrás do firewall. Publicado em 1º de abril de 2001, o projeto cômico preservou uma distinção séria: permitir o envelope externo não autoriza a carga que ele…
História
A mesma zona era segura aqui e não segura em outro lugar: RFC 3090
Em 2001, perguntar se uma zona DNS era segura exigia saber quem faria a validação. A resposta mudava com a âncora de confiança, o algoritmo e o caminho disponíveis ao resolvedor. A RFC 3090 organizou essa realidade: uma zona assinada podia ser uma ilha local sem ser segura para a…
História
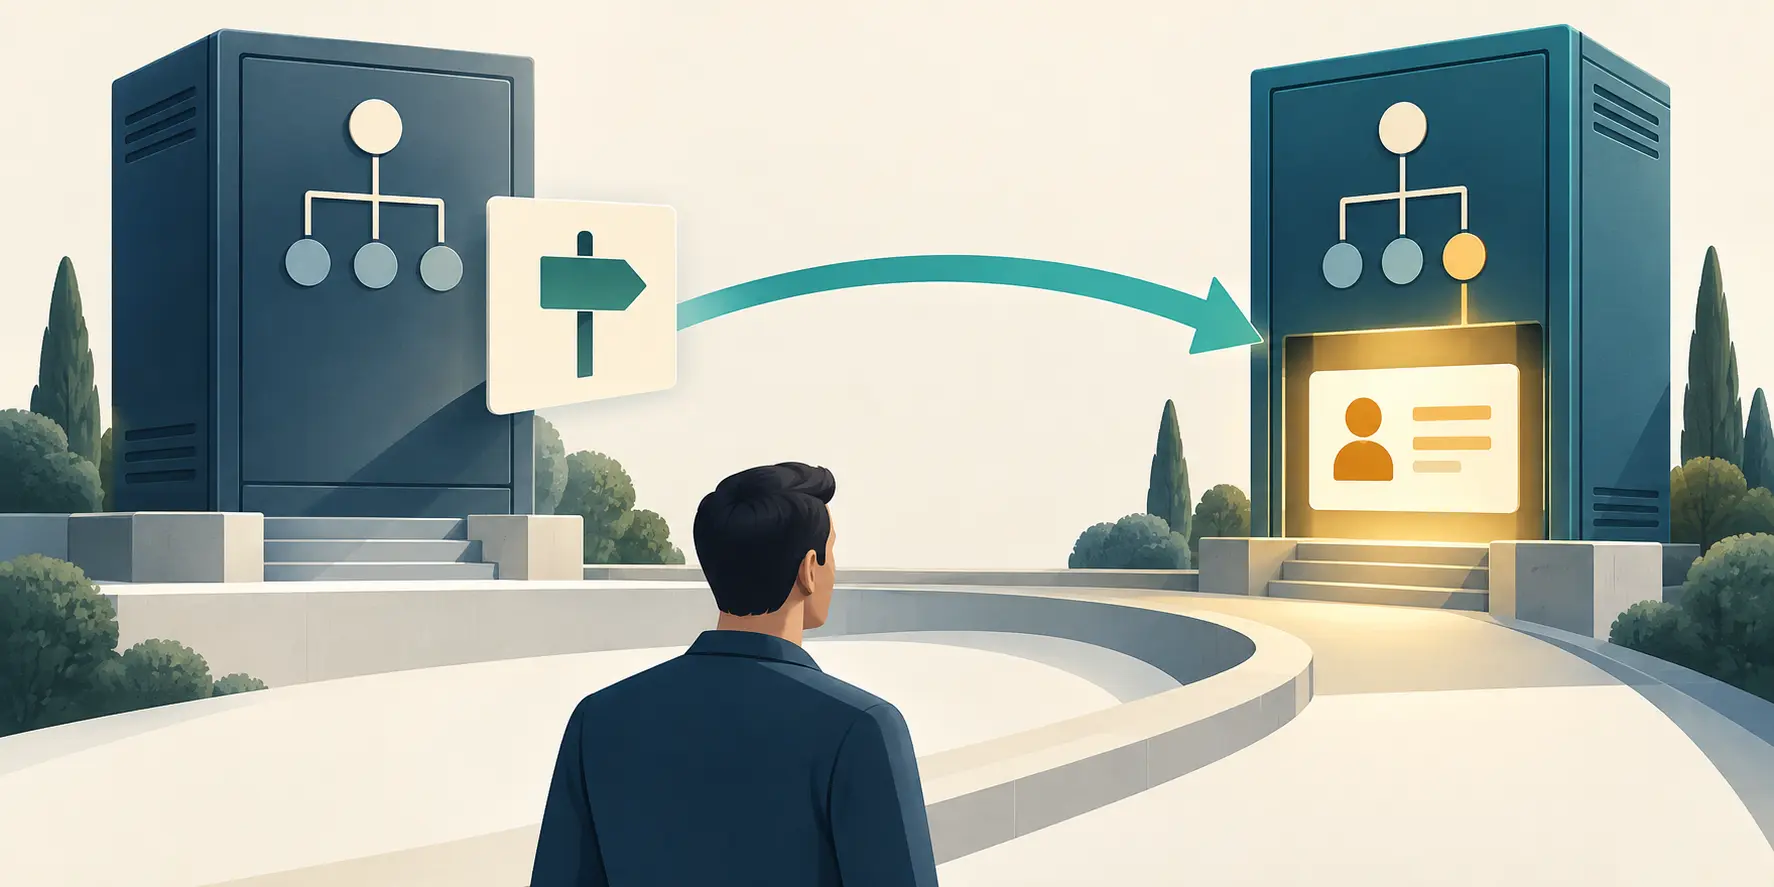
A raiz indicava um servidor, não entregava a entrada: RFC 3088
O primeiro servidor de uma busca distribuída pode saber para onde encaminhar, sem guardar o registro procurado. A experiência da OpenLDAP tornou essa diferença concreta: o serviço raiz consultava o DNS e devolvia referências LDAP; a resposta do diretório ficava com o servidor…

História
A URI escolheu o menu da caixa postal, mas não autenticou quem ligou: RFC 3087
Em 2001, uma chamada SIP podia chegar ao correio de voz sem carregar todos os indícios confiáveis que a telefonia antiga usava para escolher a primeira saudação. A RFC 3087 transformou o destino corrente do pedido em uma instrução de serviço. O caminho ganhou contexto; o endereço…

História
O servidor enviou as regras. A reconexão ainda precisava conciliar o que o equipamento guardou: RFC 3084
A RFC 3084 desenhou o provisionamento de políticas como estado compartilhado, não como simples entrega: uma decisão agrupava mudanças, o equipamento respondia e uma falha imediata exigia retorno ao último estado bom. Quando a conexão caía, porém, servidor e dispositivo podiam…

História
O número da revisão ordenava um NewsItem; não o entregava: RFC 3085
Uma mesma notícia podia ficar em vários endereços. Em 2001, a RFC 3085 propôs um URN único para cada NewsItem e um número para ordenar suas revisões. Também separou a atualização da notícia da troca apenas dos metadados de gestão — sem prometer que o identificador levaria alguém…

História
O cabo criptografava o tráfego. Seu plano de gestão ainda podia desligar a privacidade: RFC 3083
A RFC 3083 tornou a privacidade DOCSIS observável, ajustável e reiniciável por SNMP. A visibilidade ajudava a diagnosticar, mas abria outra fronteira: a interface que via o estado das chaves também podia reiniciar autorização, mudar tempos e decidir acesso multicast.

História
TCP era confiável. Um canal ainda podia sufocar os outros: RFC 3081
A RFC 3081 colocou uma sessão BEEP em uma única conexão TCP e encarou o que a confiabilidade não resolvia: um canal de aplicação lento podia ocupar a capacidade comum e deixar os vizinhos sem progresso. Acima do fluxo confiável, seriam necessários crédito por canal, prioridade…

História
Os avisos continuaram depois do Directory Agent; novos serviços ainda podiam passar despercebidos: RFC 3082
A RFC 3082 queria trocar consultas repetidas por avisos de mudança. Seu procedimento de recuperação revela uma assimetria: agentes de serviço que já conhecem a assinatura podem continuar anunciando, enquanto um agente novo talvez nunca saiba que há alguém escutando.
História
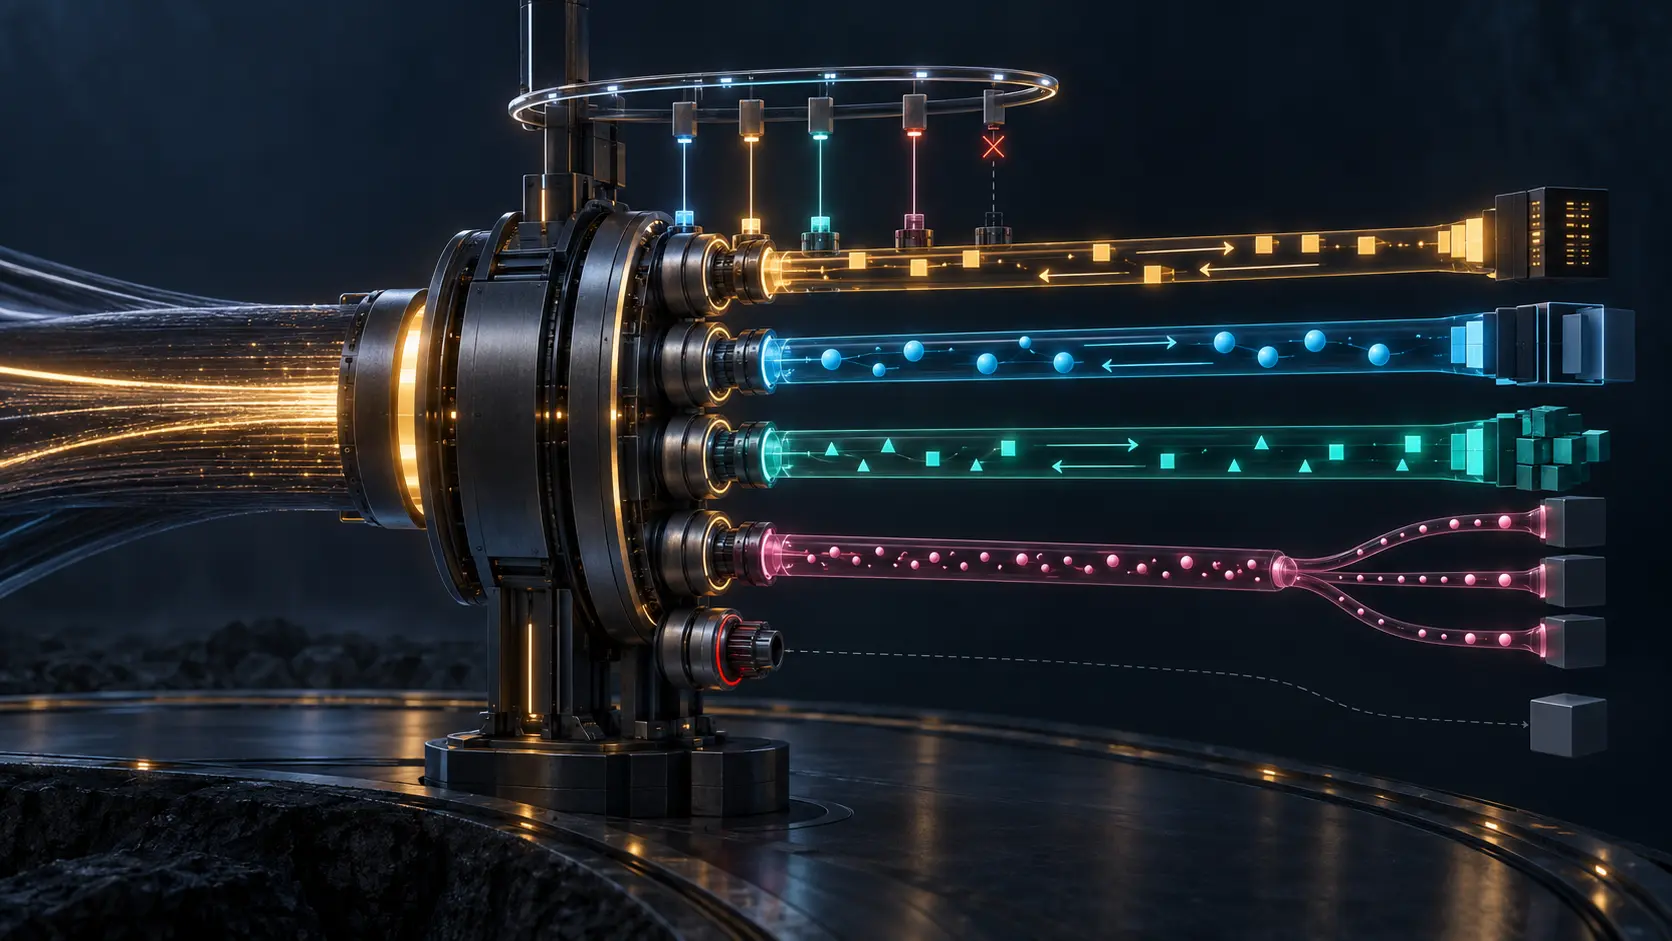
Uma conexão não era uma conversa: RFC 3080
Na arquitetura BEEP, a conexão podia estar perfeita e ainda não existir diálogo de aplicação. A RFC 3080 deu ao canal zero uma tarefa estreita: anunciar perfis, abrir canais e encerrá-los. Só um perfil aceito transformava um número de canal em conversa com regras próprias.

História
A chave mestra nunca cifrou um pacote: RFC 3079
Na RFC 3079, a chave com o nome mais importante era justamente a que não podia cifrar tráfego. Ela alimentava duas derivações dependentes de papel e direção; só depois surgiam chaves transitórias de envio e recepção para contextos RC4 separados. O detalhe transforma…
História
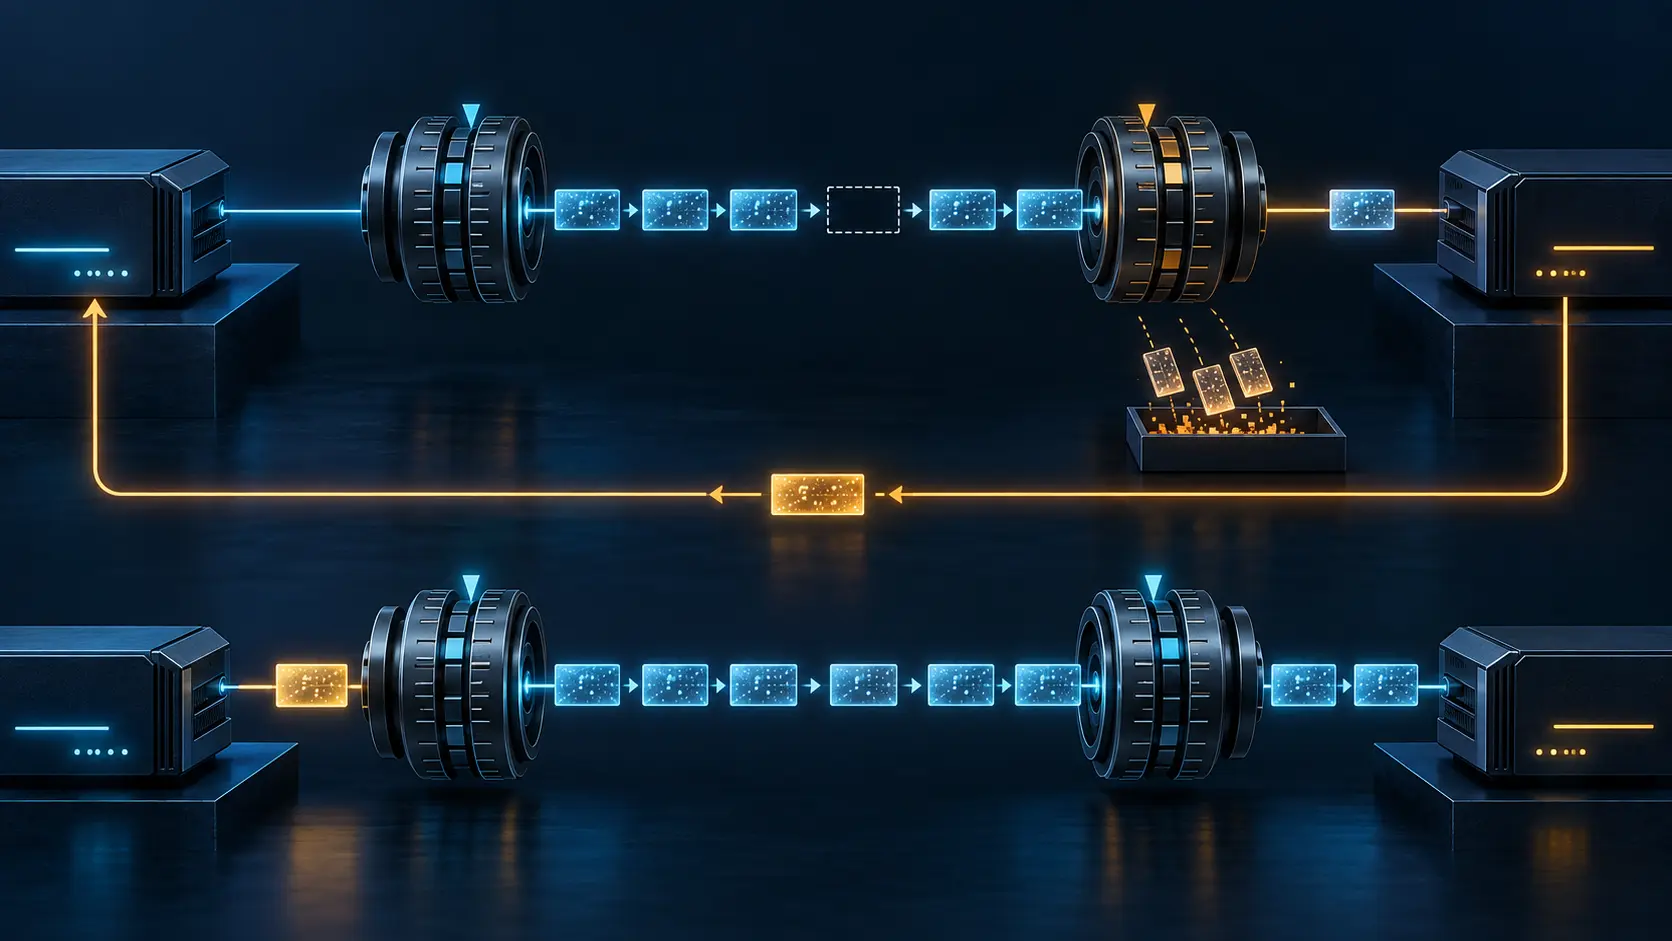
O contador detectou o pacote perdido. Não conseguiu decifrar o seguinte: RFC 3078
O contador de coerência do MPPE conseguia mostrar que a sequência havia saltado. No modo com estado, porém, o pacote que revelava a lacuna ainda precisava ser descartado: o receptor enviava um CCP Reset-Request no sentido de volta e esperava o transmissor marcar uma nova…

História
O satélite transmitia em um só sentido. A camada de enlace precisava parecer bidirecional: RFC 3077
Em uma rede via satélite, o receptor podia ouvir o fluxo, mas não responder pelo mesmo meio. A RFC 3077 não apagou essa assimetria: combinou a difusão descendente com um canal IP de retorno para que os protocolos de enlace funcionassem como se os dois sentidos pertencessem à…

História
Os bytes só se tornaram canônicos depois que o parser já havia transformado o documento: RFC 3076
Canonical XML entregava uma sequência estável, não uma fotografia forense do arquivo recebido. Antes de ordenar qualquer atributo, o processador XML já normalizara linhas e valores, expandira entidades, convertera CDATA em texto e construíra um conjunto de nós XPath. A…