
Resumo
- A RFC 3088 extraía um domínio de uma sequência válida de componentes
DC, consultava SRV em_ldap._tcpe transformava os resultados em URLs LDAP de referência. - O serviço raiz servia para iniciar ou encaminhar uma busca, não para armazenar um diretório mundial; o documento recomendava consultar primeiro um serviço local.
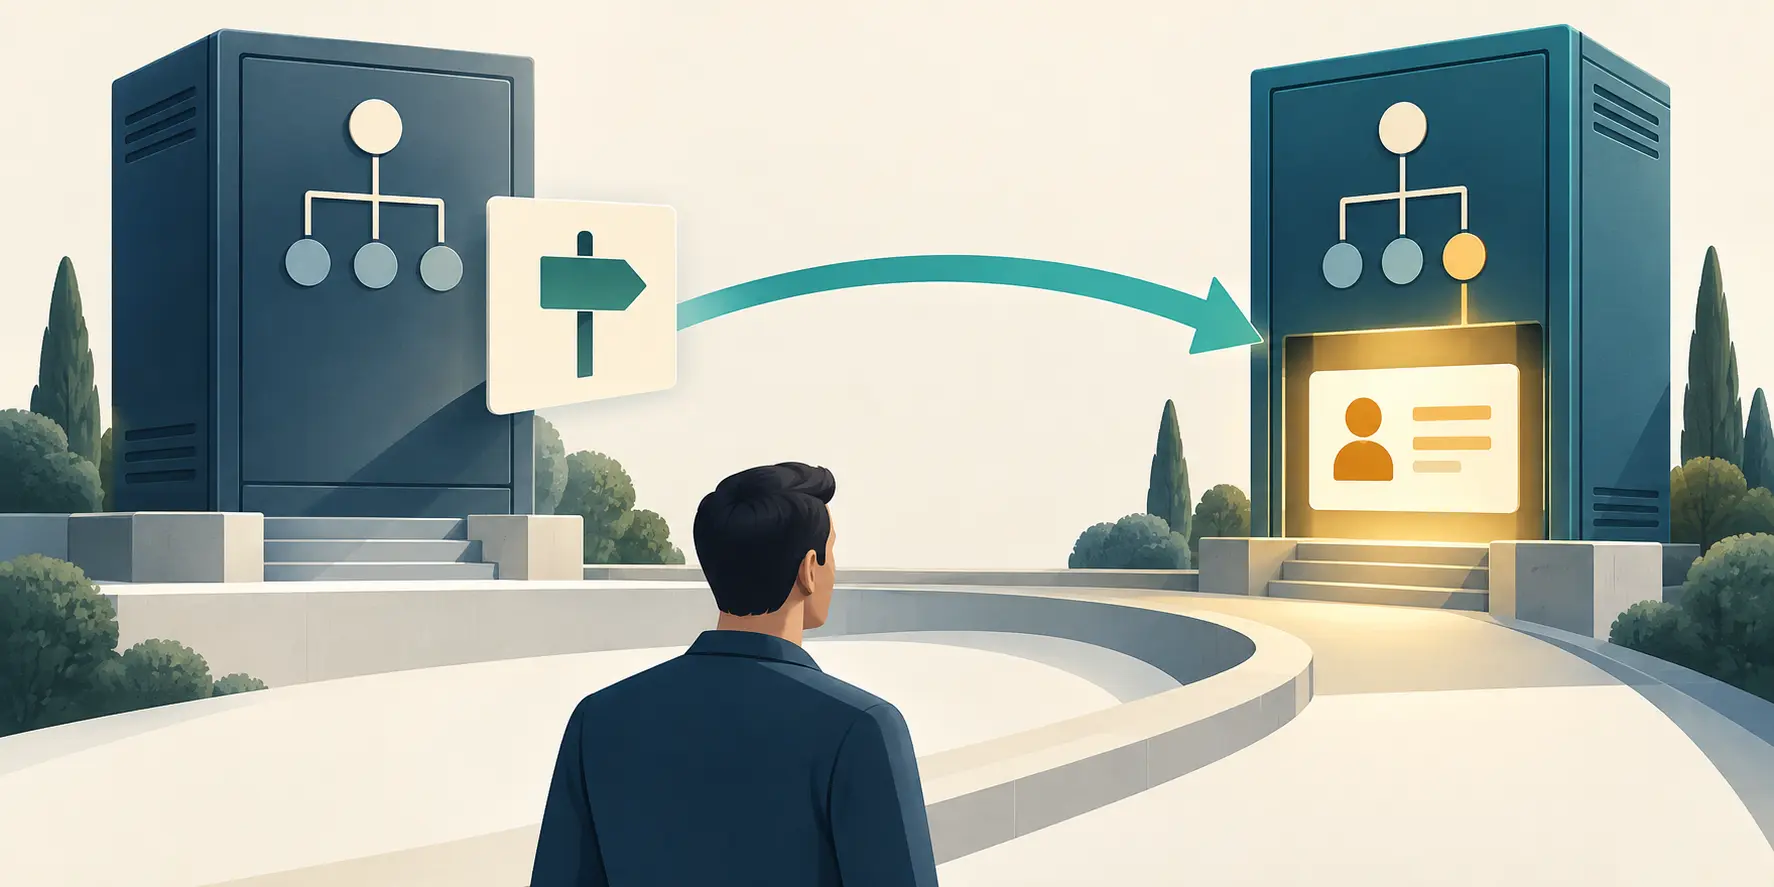
Uma indicação de caminho não é o destino. Em abril de 2001, o Projeto OpenLDAP descreveu um serviço experimental que ajudava a encontrar servidores LDAP para nomes baseados em domínios DNS. A chamada “raiz” não precisava conter a entrada pesquisada: podia apenas fornecer o próximo endereço.
A operação começava com um distinguished name (DN). A RFC 2247 representa componentes de domínio em atributos DC; a RFC 3088 usava uma sequência qualificada desses componentes para derivar um nome DNS. O algoritmo percorria os RDNs da esquerda para a direita e reiniciava a sequência quando um componente não elegível aparecia. Assim, a forma do DN importava. Não bastava remover sempre o UID ou o nome à esquerda.
Para example.net, o serviço consultava _ldap._tcp.example.net. Registros DNS SRV podiam listar hosts e portas. A implementação construía uma URL LDAP para cada resultado e devolvia as URLs como referência. A especificação observa que o serviço as entregava na ordem do resolver, sem aplicar prioridade ou peso definidos pela RFC 2782. O dado registrado e o comportamento do software não são a mesma coisa.
Depois da referência, ainda havia trabalho: o cliente ou um servidor intermediário precisava seguir a URL, e o servidor final precisava executar a operação. O serviço raiz não consolidava todas as respostas nem atestava que a entrada existia. A resposta inicial provava, no máximo, que havia um próximo salto sugerido — não frescor, completude ou autoridade sobre o registro.
A própria RFC defendia uma rota local primeiro. Servidores LDAP podiam usar a raiz OpenLDAP para encaminhar consultas superiores; o acesso direto por clientes era desencorajado. O cliente deveria usar seu serviço local e recorrer à raiz somente depois de receber uma referência. O DNS reduzia o custo de ligar domínios separados, sem obrigar que todo usuário começasse em um banco central.
O documento classifica a abordagem como experimental e não definitiva. A instância descrita atendia LDAPv3 e LDAPv2+ por TCP/IPv4; o LDAPv2 não sabia representar referências. O serviço aceitava bind anônimo, rejeitava outros e não oferecia criptografia nem integridade da informação. Também apontava riscos de falsificação DNS e negação de serviço: proteger a sessão LDAP não validaria automaticamente o dado DNS que gerou a referência.
O relato da época dizia que o serviço rodava em um único host e que, na avaliação dos autores, balanceamento comum permitiria escalar se a demanda aumentasse. Isso é uma afirmação sobre o experimento, não um teste independente de capacidade, uma garantia de disponibilidade ou uma medida de adoção ampla.
Fontes
- RFC 3088, registro do RFC Editor, Datatracker, errata
- RFC 2247, RFC 2782, RFC 2251, RFC 2253, RFC 2255
- RFC 4511, RFC 1034, RFC 1035, RFC 2829, RFC 2830
- Heng Lu, Running-Code Primacy e Reality Layers (lentes editoriais, não requisitos da RFC)
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance