
Domínio principal
Infraestrutura
Na faceta Domínio principal, Infraestrutura grupos de inteligência são organizados por domínio principal para que os leitores possam acompanhar uma área de foco em infraestrutura da internet, governança, mercados de conectividade ou capital digital. A página reúne artigos relacionados, evidências públicas, instituições, empresas, pessoas, exposição regional, dependências operacionais e contexto de mercado que, de outra forma, poderiam estar espalhados por páginas de categorias separadas. Ela explica o domínio, a provável classe de atores, o contexto de mercado ou de governança e o material de origem que os leitores devem usar ao comparar sinais. Operadores, analistas e leitores de governança podem ver como o mesmo domínio aparece em eventos, perfis, mudanças de mercado, evidências de fontes públicas, dependências regionais e decisões de infraestrutura de ciclos mais longos ao longo do tempo.

Institucional da Europa e do Oriente Médio
Haffner lança oferta de energia e resfriamento por biomassa para data centers
A Haffner Energy lançou um sistema modular de biomassa que combina geração de energia no local e resfriamento para data centers conectados à rede elétrica.

Tendências de Telecomunicações nacionais da Europa e Oriente Médio
Uma sala alternativa de coordenação não garante continuidade local antes de testar acesso, dados, chamadas e equipe
Um endereço no plano de continuidade não prova que uma sala alternativa possa assumir a coordenação. A capacidade começa quando pessoas autorizadas conseguem entrar, receber as chamadas e os dados corretos, recuperar o quadro atual do incidente e aceitar a responsabilidade de…

Tendências de Data Center na Europa e no Oriente Médio
Telehouse inaugura Building N de 5,4 MW em Frankfurt
A Telehouse inaugurou o Building N em Frankfurt, acrescentando 5,4 MW de capacidade operacional ao seu campus de data centers na Kleyerstraße.

Tendências de Data Center da América do Norte
Gradiant conquista contrato de água para data center de IA no oeste do Texas
A Gradiant fornecerá sistemas de água potável e tratamento de efluentes para um campus hiperescalável de data center de IA em construção no oeste do Texas.

História
A confirmação que esperou o segundo segmento: o ACK atrasado no TCP
No TCP, receber corretamente não obriga a responder no mesmo instante. Um breve silêncio pode reunir confirmações, desde que a chegada do segundo segmento, o temporizador ou um sinal de perda encerre a espera.

IETF
Um lease de locator SRv6 leva o DHCPv6 ao plano de controle de roteamento
O locator SRv6 é a base do espaço de endereços a partir da qual um endpoint de segmento cria SIDs. A RFC 10038 permite que essa base seja recebida como um lease DHCPv6. A conveniência é real, mas a transferência de autoridade também: escolha do pool, renovação do lease…

IETF
Um cabeçalho permitido aqui não é confiável em todo lugar: RFC 9878 e o escopo dos P-Headers SIP
A interoperabilidade falha quando o remetente inclui um P-Header em uma mensagem SIP que o receptor entende que não deveria carregá-lo. Um equipamento remove o campo, outro rejeita a mensagem e um terceiro aceita. A divergência pode afetar cobrança, rede visitada e informações da…

Arquivo de Caso
O titular estava no exterior; o registro do .com estava na Virgínia: CNN v. CNNews.com
O nome circulava num serviço chinês, voltado principalmente para leitores em chinês. O registro capaz de tornar uma ordem efetiva, porém, permanecia na Virgínia. Esse arranjo colocou `cnnews.com` diante de um tribunal federal como objeto de uma ação in rem. Não transformou a…

IETF
Um link não é uma localização: RFC 9877 e o controle de geofeed no RDAP
Descobrir um link de geofeed mostra onde consultar, mas não transforma cada afirmação de localização do arquivo em verdade verificada. A RFC 9877 usa o RDAP como sinal limitado de descoberta e autoridade; escopo, atualidade, autenticidade e privacidade continuam sendo controles…

História
A janela que se recusou a abrir byte por byte: como o TCP evita a Silly Window Syndrome
O receptor pode ter alguns bytes livres sem anunciá-los imediatamente. Essa espera deliberada impede que uma pequena abertura da janela determine, indefinidamente, o tamanho de cada segmento seguinte.

IETF
Um número de dois bytes pode mentir sobre a carga útil: RFC 9876 e o controle do registro CoAP
O CoAP define Content-Format como um pequeno inteiro que identifica o tipo de mídia de uma carga útil e sua eventual codificação de conteúdo. A RFC 9876 torna mais rigoroso o procedimento de registro associado: o código só tem significado preciso quando tipo de mídia, parâmetros…

BDNOG
A bdNOG publica quem supervisiona seu comitê executivo, não como
As páginas oficiais da bdNOG apresentam o Board como autoridade máxima e o Comitê Executivo (EC) como responsável pela gestão. O Board afirma aprovar as atividades anuais e cobrar responsabilidade do EC. As páginas analisadas não publicam o procedimento que torna essa cobrança…

IETF
Um resolvedor pode escolher a criptografia antes que os operadores de DNS se coordenem
Criptografar a conexão entre o usuário e o resolvedor recursivo não protege automaticamente o salto seguinte. Quando a resposta não está no cache, o resolvedor ainda pode consultar um servidor autoritativo em texto claro, expondo outro trecho do caminho a observadores passivos. A…

História
A janela que se fechou sem encerrar a conexão: o estado persistente do TCP
Uma janela de recepção em zero manda o emissor parar, mas não declara que a conexão morreu. O problema histórico era descobrir como retomar o fluxo quando o único aviso de reabertura se perdesse.

IETF
Um cabeçalho pode invalidar uma seção inteira: RFC 9875 e grupos de cache HTTP
Uma resposta pode declarar grupos opacos para reunir respostas armazenadas em um mesmo cache e em uma mesma origem URI. Em uma requisição insegura, outra resposta pode indicar esses grupos para uma possível invalidação. O alcance é local: isso não sincroniza caches, CDNs ou…

IETF
Zonas de catálogo transformam uma lista DNS em autoridade de provisionamento de toda a frota
Um arquivo vazio costuma significar ausência. Em uma zona de catálogo DNS, ele pode funcionar como ordem. Se um gerador publicar por engano um catálogo válido sem membros, consumidores poderão remover as zonas que aquele catálogo havia provisionado. O ponto de controle não é o…
História
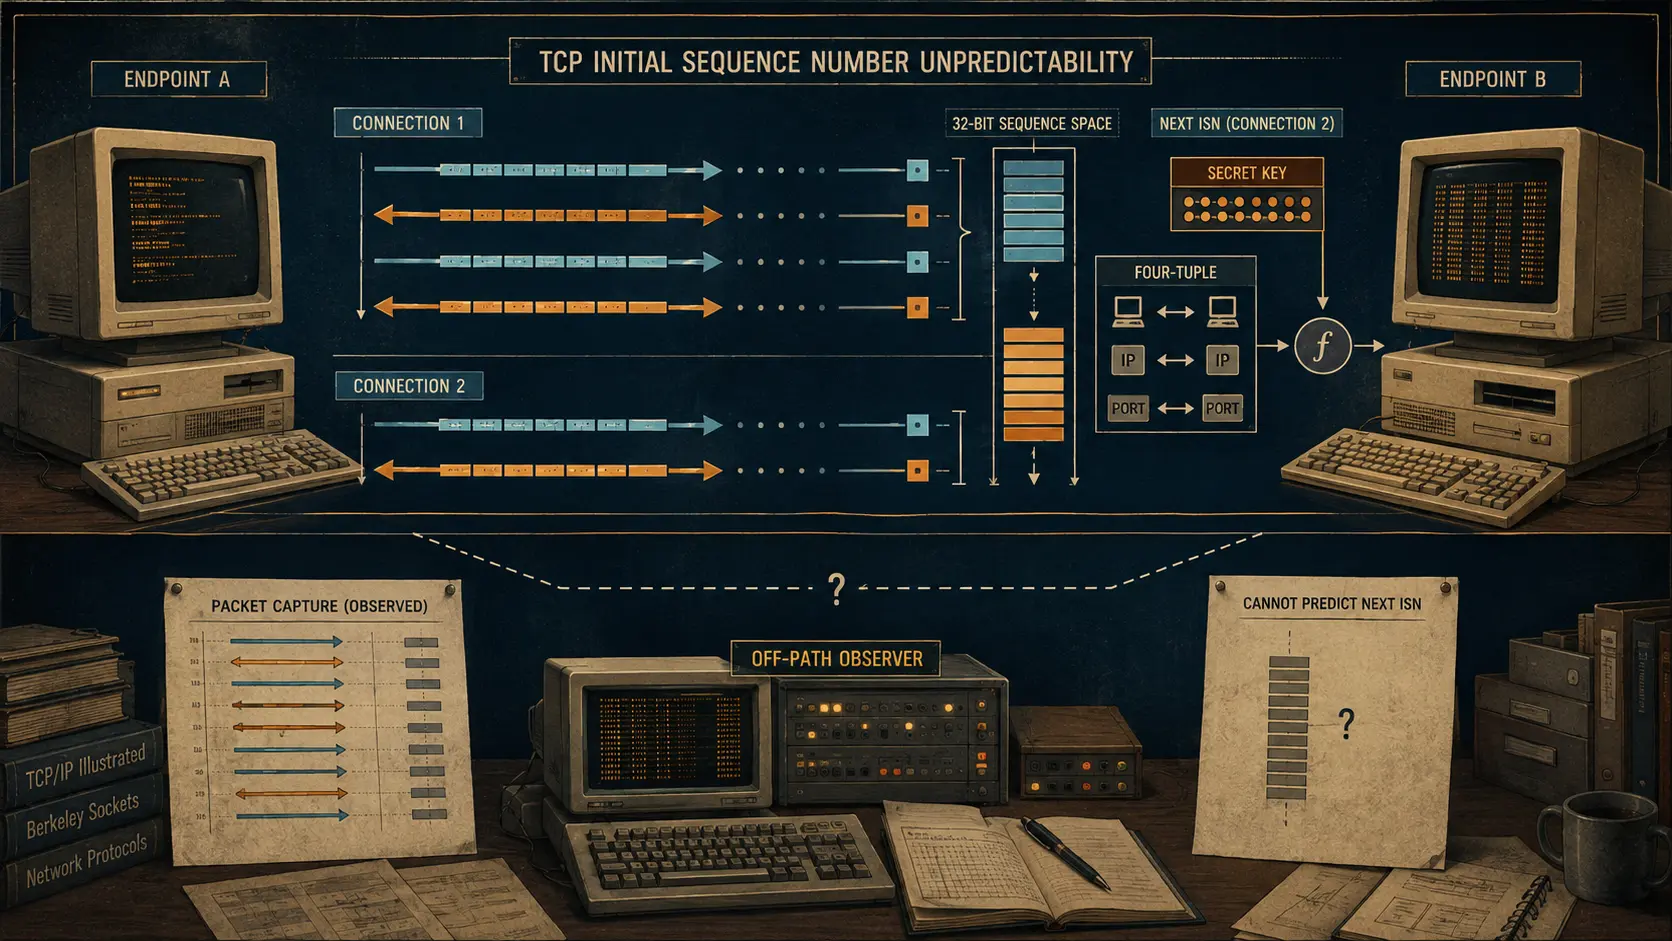
O número que ficou mais difícil de prever para um atacante fora do caminho: números de sequência iniciais do TCP
Uma conexão TCP começa com uma troca de números. A mudança histórica não escondeu essa troca; impediu que um número observado revelasse o ponto inicial da conexão seguinte.
ICANN
Um arquivo de zona oferece acesso compartilhado, não licença para republicar o namespace
Às nove da manhã, um pesquisador autorizado baixa pelo CZDS da ICANN o arquivo de zona de um gTLD. O checksum confere. Isso prova a entrega daqueles bytes, não quem controla cada nome, por que ele existe ou se o arquivo inteiro pode ser republicado. A fronteira de governança está…

IETF
Um comando de exclusão pode quebrar o domínio de outra pessoa: RFC 9874 e o controle de dependências EPP
Uma mudança destrutiva no estado de um objeto EPP pode atingir mais do que o cliente que pediu a exclusão. Se um host subordinado ainda estiver associado a domínios patrocinados por outros clientes, apagá-lo pode alterar dependências DNS, causar falhas de resolução e quebrar a…

IETF
O segundo endereço virou o principal: o que a RFC 9873 muda nos contatos EPP
Uma atualização de contato EPP agora pode registrar uma transição de estado mais explícita: o objeto pode ter um endereço de e-mail adicional, enquanto o atributo opcional `primary` indica qual endereço deve ser tratado como principal. O protocolo registra essa relação; não…