
Tipo de conteúdo
Research
Na faceta Tipo de conteúdo, a inteligência de Research reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.

IETF
O mapping de ontem virou a previsão de amanhã
O reflexo estava certo quando foi medido. O erro veio depois, quando aquela observação passou a responder por outro destino, outra rota e outro momento. A RFC 3424 trata essa extrapolação como dívida arquitetural, não como identidade do endpoint.
IETF
Uma consulta em mil virou porcentagem do ecossistema
Uma amostra pequena pode revelar intolerância em um resolvedor de alto volume, mas sem denominador, estratificação e proveniência ela não mede o DNS mundial.

História
O mecanismo mais forte foi oferecido. O invasor o apagou antes da escolha: RFC 3329
O invasor não precisava quebrar a criptografia se pudesse decidir, antes dela existir, quais opções os dois lados enxergariam. A RFC 3329 transformou a lista inicial do servidor em uma espécie de recibo: depois de ativar uma proteção, o cliente a devolvia para comparação exata.

História
O REGISTER terminava; a rota ficava para depois: RFC 3327
Um proxy não deveria acrescentar Path por hábito: primeiro, o UA precisava anunciar `Supported: path`. Esse detalhe transforma a negociação de capacidade em parte central da história da RFC 3327. Uma vez autorizado pelo suporte declarado, o vetor podia acompanhar o registro e…

História
O registrador conhecia o contato, mas ainda não sabia como alcançá-lo: RFC 3327
Uma resposta positiva de registro podia conservar o destino e perder o caminho. O Contact dizia onde um usuário SIP estava naquele momento, mas não necessariamente quais proxies precisariam participar da próxima entrega. O RFC 3327 transformou essa rota futura em estado associado…
IETF
O cliente aceitou, mas entregou o limite ao resolvedor
Uma opção ECS sem dados pode autorizar a divulgação e ainda deixar a quantidade nas mãos da política local; consentimento amplo não é minimização precisa nem prova do que aconteceu.
IETF
A rota mudou no meio da conexão. A política TCP mudou junto
Um caminho aceitava os bits novos; o outro passava por um middlebox que os tratava como erro. A RFC 3360 mostra por que compatibilidade não pertence apenas aos endpoints: uma troca de rota pode trocar também o conjunto oculto de regras que decide o que TCP pode se tornar.
Reportagens
Volume alto de um par da DE-CIX paralisou os arquivos de atualização do RRC12
Segundo a RIPE NCC, um volume incomum de mensagens BGP vindo de um par da DE-CIX fez o processo que publica os arquivos do RRC12 atingir o tempo limite repetidas vezes. Na consulta, o arquivo público ainda terminava às 01:00 UTC de 2 de outubro.

História
O telefone parou de tocar; o protocolo precisava preservar o motivo: RFC 3326
Quando uma causa atravessa do ISUP para o SIP, ela ganha alcance e perde proximidade com o observador original. O RFC 3326 ofereceu o envelope para essa travessia, mas não prometeu que transportar um motivo fosse o mesmo que comprovar a história.
Líderes
John Curran e o teste de resiliência da ARIN em 2019
Uma falha de armazenamento derrubou, em dezembro de 2019, o mecanismo de failover de máquinas virtuais da ARIN. O site público e o ARIN Online voltaram em horários diferentes. O que veio depois permite acompanhar uma resposta de gestão mais legível — sem confundir relatórios, um…

IETF
O resolvedor sabia. O encaminhador, não
O stub anunciava suporte à nova delegação e o resolvedor validava DNSSEC. No meio do caminho, um encaminhador que não entendia a extensão apagava a propriedade que os dois extremos julgavam compartilhar. Duas pontas capazes não formam, sozinhas, uma cadeia capaz.

História
O CANCEL carregava a causa; quem cancelava continuava sendo o SIP: RFC 3326
Quando um ramo de uma chamada bifurcada atende, o proxy pode encerrar os outros ramos e anexar uma explicação curta. A RFC 3326 tornou essa explicação transportável sem lhe entregar o controle da ação protocolar.

História
O usuário escolheu uma identidade preferida; o proxy precisava apagar a escolha: RFC 3325
Uma rede confiável não se tornou confiável por repetir o que o usuário escreveu. No desenho do RFC 3325, ela conquistava o direito de fazer uma afirmação ao autenticar o originador, limitar as identidades possíveis e destruir a preferência que havia orientado a decisão.
IETF
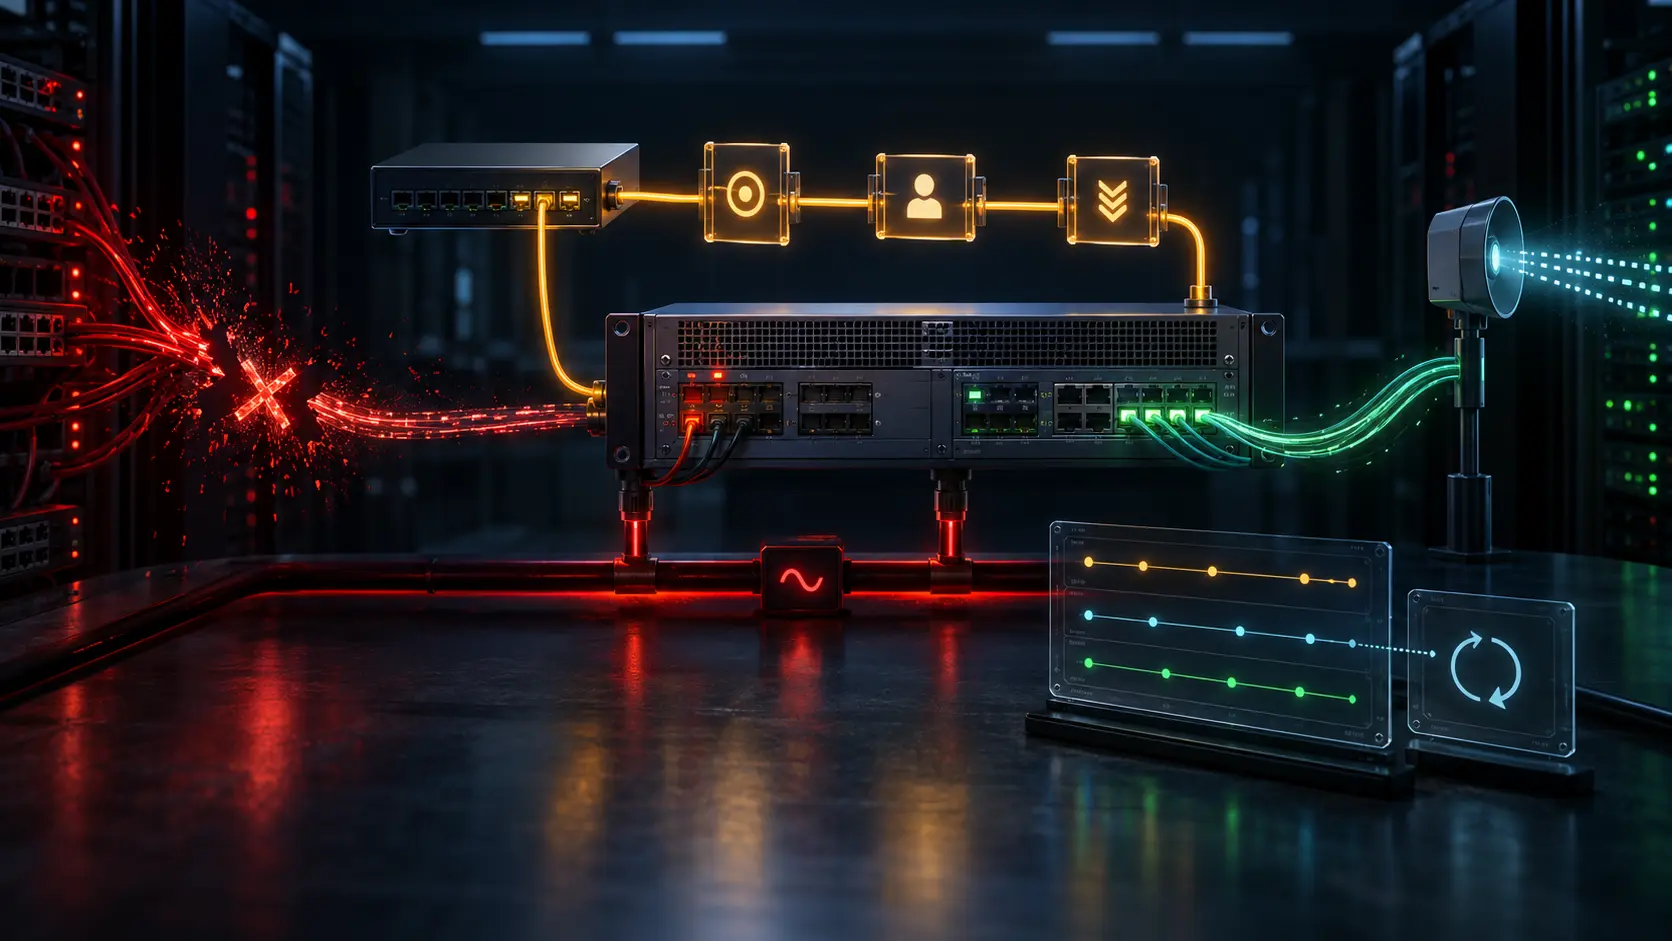
O console estava fora de banda. A energia, não
O terminal server seguia acessível, mas desligou junto com o roteador porque os dois dependiam do mesmo PDU. A RFC 3871 separa o caminho de gestão do tráfego; uma estratégia de continuidade precisa ir além e revelar cada destino comum de falha.

História
Eles estavam no mesmo domínio de confiança, mas não confiavam um no outro: RFC 3324
O caminho seguro terminava em B. A borda administrativa continuava além dele. RFC 3324 separou essas duas formas de pertencimento para impedir que uma identidade correta em um trecho ganhasse autoridade automática em todos os outros.
Reportagens
Indicador de segurança de 47 universidades da LACNIC não esclarece o denominador
Em uma retrospectiva de setembro, a LACNIC voltou a destacar uma melhora expressiva na parcela de universidades equatorianas com avaliação de segurança crítica. Os registros públicos informam os percentuais e descrevem o grupo monitorado, mas não trazem as contagens de cada ponta…

IETF
O filtro recebeu o ID certo — da conta errada
Uma consulta de e-mail ganhou dinamicamente o identificador de uma caixa postal produzido pela chamada anterior. O valor era uma string válida e o filtro aceitou o tipo. Só depois ficou claro que o identificador pertencia a outro contexto de conta. A sintaxe estreitou a consulta…

História
O chamador era anônimo para o destinatário, não para o serviço de privacidade: RFC 3323
O valor `none` parece estranho num mecanismo de privacidade. Ele existia para impedir que um serviço anonimizasse automaticamente uma mensagem quando o usuário havia escolhido não fazê-lo.
História
Anônimo para os outros, alcançável dentro do diálogo: RFC 3323
A RFC 3323 não fazia o chamador SIP desaparecer. Ela formulava uma pergunta mais precisa: quais dados de identidade cada destinatário deveria ver e que estado um serviço precisaria guardar para manter a conversa funcionando?

IETF
O temporizador venceu, o bit saiu e o BGP ainda não estava pronto
Noventa segundos depois do boot, a automação fez exatamente o que havia sido configurado: retirou Overload. O relógio estava certo; a conclusão não. Um peer BGP atrasado e rotas ainda não resolvidas ficaram invisíveis para uma política que mediu apenas tempo e devolveu trânsito a…