
Resumo
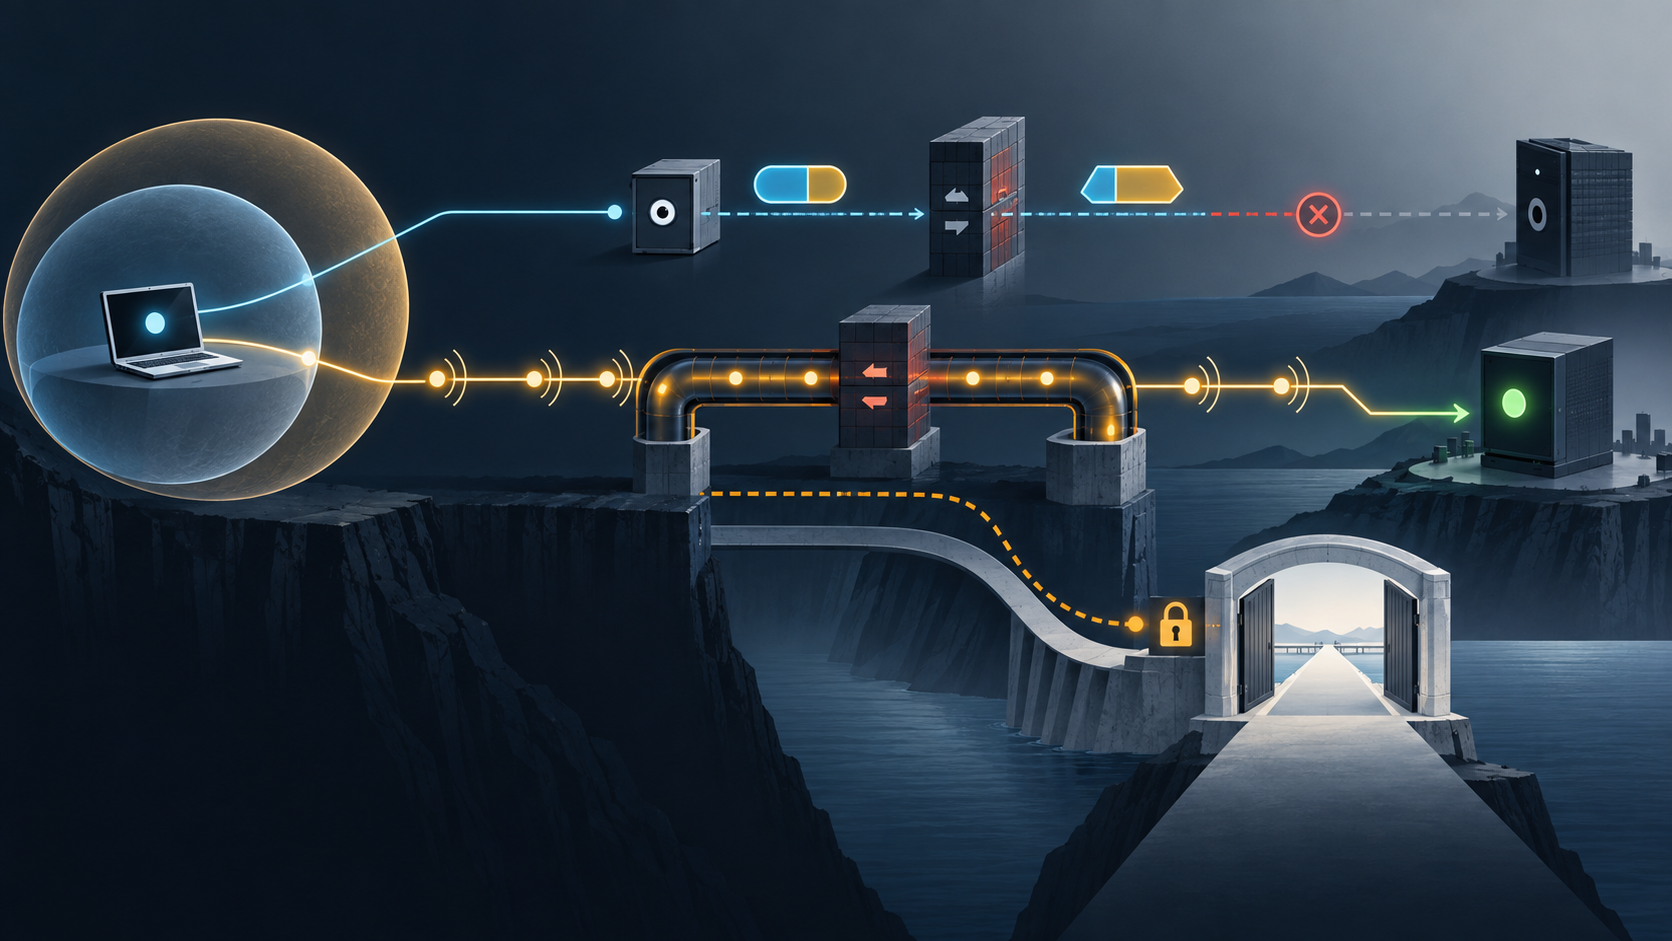
- Um reflector informa o tuple que observou em seu próprio address realm; ele não descobre um “lado de fora” único do NAT nem garante o que outro target verá.
- Segundo a RFC 3424, um mecanismo temporário só é defensável com escopo limitado, exit strategy, análise de fragilidade, requisitos para a solução durável e experiência real de deployment.
Às 09h, o serviço refletor devolveu um endereço e uma porta. Às 09h01, o cliente publicou o tuple para um target. Às 09h02, a rota mudou e a suposição deixou de valer. O painel, porém, preservou a palavra “descoberto”, como se a medição fosse propriedade permanente do endpoint.
Publicada pelo IAB em novembro de 2002 como Informational, a RFC 3424 analisa UNSAF, os processos unilaterais pelos quais uma ponta tenta descobrir ou corrigir como é vista através de NAT. Não é um Internet Standard de traversal. Sua tese operacional é que uma heurística de curto prazo precisa carregar os limites e o mecanismo de saída desde o primeiro dia.
Toda observação traz um relógio e um ponto de vista
O estado de tradução fica no dispositivo tradutor. O endpoint pede a um serviço em outro realm que devolva o source tuple recebido. Esse dado é útil, desde que permaneça ligado ao observador, à rota e ao instante.
O target final pode atravessar outra fronteira ou disparar outra regra. Pode enxergar outro mapping ou não receber o tráfego. Portanto, a resposta do reflector não comprova target-relative reachability, permissão do firewall, estabilidade, transporte estabelecido ou aceitação da aplicação.
Autenticar o reflector apenas reforça a autoria da observação. Uma frase assinada — “vi M no tempo T” — continua local. Não se torna a identidade universal do cliente.
A expressão “endereço público” apaga essas condições. A RFC 3424 observa que não há um único outside do NAT. O dado correto inclui sempre de onde ele foi visto.
Estado mantido não é estado autorizado
Mappings podem expirar, ser recuperados ou mudar. Para continuar operando, o sistema manda keepalives, repete consultas e guarda estado presumido no cliente e no serviço. A medição vira uma previsão contínua do comportamento do middlebox.
O reflector não está integrado ao NAT. Não conhece o algoritmo, o timer ou os fatores que mudarão a decisão. Um network change, um novo destino ou um caminho diferente pode quebrar a equivalência entre passado e futuro.
O workaround também incorpora DNS, roteamento, capacidade, defesa contra abuso e consistência de estado à linha crítica. As pontas passam a compartilhar destino com um terceiro serviço. Esse fate sharing é custo arquitetural, mesmo quando reduz incidentes visíveis.
Um keepalive respondido prova apenas uma ação de manutenção. Não demonstra policy durável. Se a métrica guardar apenas a conexão final, o trabalho do contorno desaparece justamente porque funcionou.
Passar pela fronteira não é receber permissão
Sem comunicação explícita com o middlebox, UNSAF não garante que o tráfego entrou sob a supervisão de policy prevista. Descobrir mapping e obter autorização são eventos distintos.
Isso não acusa toda travessia de ser evasão. Exige recibos separados: reflexão, binding vivo, connectivity check, transporte, autenticação e resultado útil. Um sucesso posterior não certifica retroativamente as premissas anteriores.
Uma aplicação que explora efeitos colaterais pode contornar uma função de segurança que não consegue consultar. Um operador que depende de regras invisíveis, por sua vez, não oferece decisão revisável ao cliente. O remédio é um control surface legível, não a expansão semântica da palavra “funcionou”.
Cinco perguntas antes de encomendar a exceção
Primeiro, qual problema preciso e limitado está sendo resolvido? Uma promessa geral de atravessar NAT não tem fim natural e transforma curto prazo em mandato aberto.
Segundo, qual é a estratégia de saída ou transição? O uso deveria cair conforme a tecnologia apropriada é implantada. Owner, métrica, limiar, sequência e teste de remoção precisam existir.
Terceiro, onde está a fragilidade? Serviços adicionais, state distribuído, coupling de camadas, debugging e migração compõem o custo real.
Quarto, quais requisitos o workaround produz para a solução de longo prazo e quem os executa? Uma ponte que só atrai usuários vira destino.
Quinto, o que os NATs em deployment e a experiência operacional realmente mostram? Running code disciplina o diagrama, mas uma execução bem-sucedida não autoriza generalização.
As cinco perguntas colocam o fim no mesmo documento que aprova o começo.
Ferramentas posteriores fizeram afirmações menores
A RFC 3489 apresentava o STUN original com ambição mais ampla. A RFC 5389 tornou-a obsoleta, renomeou STUN como Session Traversal Utilities for NAT e retirou a ideia de solução completa; cada usage deve definir seu mecanismo e segurança. A RFC 8489 manteve o STUN como ferramenta.
ICE reúne candidates host, server-reflexive e relayed e testa candidate pairs. O par selecionado evidencia conectividade naquela sessão. Não torna o endereço refletido universal nem prova outcome da aplicação.
PCP permite solicitar explicitamente um mapping. Esse controle é mais legível que inferir comportamento, mas o grant do middlebox ainda não é aceitação do remote endpoint.
O vocabulário estreito — utility, candidate, check, selected pair, granted mapping — preserva a fronteira de cada recibo.
Doze registros para não confundir o verde
Registre interface e tuple local; identidade, rota e realm do reflector; mapping, timestamp e lifetime presumido; e qualquer regra ou grant explícito do middlebox.
Depois vêm identidade do target e observação feita por ele, candidate-pair check, transporte, exchange autenticado e resultado do serviço. Cada um mantém provenance própria.
Teste retry, expiry, troca de rede e rota. Por fim, associe owner, escopo e retirement trigger à exceção e prove que seu uso está caindo ou terminou.
Sem o último item, temporário descreve a intenção da reunião inicial, não a arquitetura atual.
Limite da evidência
A RFC 3424 não é censo contemporâneo de NAT e não prova comportamento de vendor, operador, aplicação ou incidente identificado. Não declara IPv6, STUN, TURN, ICE ou PCP como saída universal. Reflected address não é identidade; connectivity check não é autorização; keepalive não é policy estável.
As notas de Heng Lu são uma lente editorial explícita: especificação inicial mínima, decisões futuras locais, adoção voluntária e primazia do running code. Elas não constituem evidência de deployment. Aplicadas aqui, limitam a autoridade do utilitário e exigem resultados verificáveis para qualquer ampliação.
Fontes
- https://bib.ietf.org/public/rfc/bibxml/reference.RFC.3424.xml
- https://datatracker.ietf.org/api/v1/doc/document/rfc3424/?format=json
- https://datatracker.ietf.org/doc/rfc3424/
- https://datatracker.ietf.org/doc/rfc3424/history/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://www.rfc-editor.org/errata_search.php?rfc=3424
- https://www.rfc-editor.org/info/rfc3424
- https://www.rfc-editor.org/rfc/rfc2663.html
- https://www.rfc-editor.org/rfc/rfc2993.html
- https://www.rfc-editor.org/rfc/rfc3022.html
- https://www.rfc-editor.org/rfc/rfc3235.html
- https://www.rfc-editor.org/rfc/rfc3424.html
- https://www.rfc-editor.org/rfc/rfc3424.txt
- https://www.rfc-editor.org/rfc/rfc3489.html
- https://www.rfc-editor.org/rfc/rfc4787.html
- https://www.rfc-editor.org/rfc/rfc5245.html
- https://www.rfc-editor.org/rfc/rfc5389.html
- https://www.rfc-editor.org/rfc/rfc6887.html
- https://www.rfc-editor.org/rfc/rfc8445.html
- https://www.rfc-editor.org/rfc/rfc8489.html
- https://www.rfc-editor.org/rfc/rfc9799.html
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance