
Resumo
- Um caminho de console pode ser separado do tráfego de clientes e ainda compartilhar energia, terminal server, autenticação, transporte e equipe com o domínio que deveria salvar.
- A prova de recuperação precisa ligar topologia declarada, teste de falha, identidade do equipamento, autenticação, privilégio, comando, estado local e resultado externo.
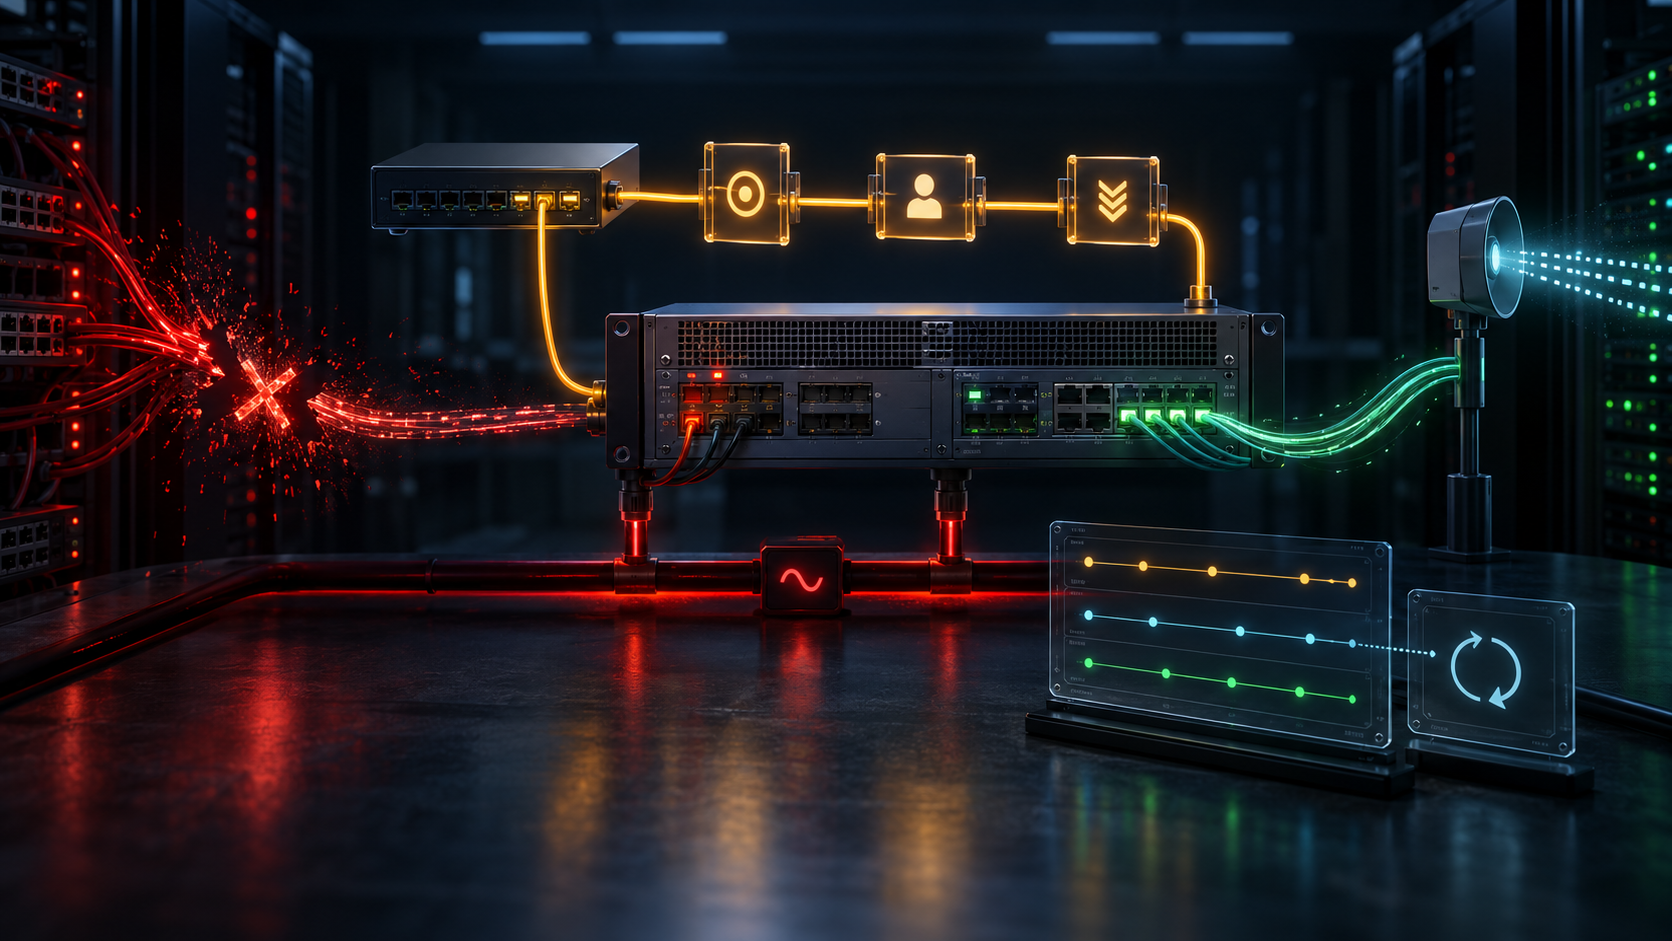
O diagrama mostrava duas redes: produção em azul, gerenciamento fora de banda em laranja. Quando um PDU falhou, o roteador e o terminal server desapareceram ao mesmo tempo. O desenho estava correto no nível dos pacotes e errado no nível da energia.
Esse é o limite mais útil da RFC 3871. Publicada em setembro de 2004 como documento Informational, ela lista requisitos operacionais de segurança para routers e switches gerenciados de grandes redes ISP. Não certifica produtos nem prova a arquitetura de um operador. Ao distinguir console, interface IP de gestão, autenticação e privilégio, porém, oferece um vocabulário para descobrir destinos comuns de falha que a palavra OOB esconde.
Separar tráfego não elimina todas as dependências
Gestão in-band reaproveita interfaces e canais dos clientes. Congestionamento, rota incorreta e falha na pilha IP podem derrubar o serviço e bloquear o caminho usado para corrigi-lo. Priorizar tráfego de gestão ajuda dentro do equipamento, mas não atravessa um link que deixou de existir.
Por isso, a RFC exige um console capaz de configuração e gestão completas sem depender dos planos de forwarding e controle IP. A interface deve continuar útil quando routing, interfaces de rede, pilha IP ou partes do sistema operacional estiverem indisponíveis. Também precisa de um método publicado para voltar aos parâmetros padrão sem conhecer a configuração atual e não pode exigir cliente proprietário.
O requisito reduz dependências no equipamento. A cadeia operacional ainda pode incluir estação do operador, bastion, cofre, rede de gestão, terminal server, patch panel, adaptador, energia e acesso ao site. Cada componente tem um dono e um modo de falha. Duas linhas no diagrama não garantem duas fontes de energia, duas rotas físicas ou duas autoridades humanas.
O terminal server guarda poderes profundos
Conectar portas seriais a um terminal server permite atuação remota. A RFC alerta que isso expõe mecanismos antes restritos ao acesso físico. Interromper boot, recuperar senha e reconfigurar integralmente um router passam a depender da segurança do concentrador e de sua rede.
Também surge um problema de identidade. O rótulo do port pode ficar antigo depois de uma mudança de cabeamento. Um banner pode ser copiado. Antes de executar uma ação destrutiva, o operador deve ligar port lógico, conexão física e identidade específica do hardware. Número de série, desafio controlado ou observação local podem complementar o nome apresentado.
Uma ordem legítima aplicada ao equipamento errado não é recuperação. É a expansão do incidente.
A conta local resolve uma falha e cria outra superfície
RFC 3871 recomenda que o console possa autenticar sem IP funcional nem serviço externo. Se TACACS ou RADIUS não responder, uma conta local pode preservar o acesso. O próprio texto expõe o conflito: fail open pode virar backdoor; fail closed pode impedir qualquer reparo.
O mecanismo precisa distinguir timeout, perda de rota, rejeição explícita e resposta atrasada. Só a condição prevista deve ativar o fallback. É necessário registrar quem aprovou, por quanto tempo, em quais equipamentos e com qual limite. Uma recusa central não deve ser reinterpretada como silêncio e vencida automaticamente por credencial local.
Login ainda não é autoridade de comando. A RFC trata níveis de privilégio, atribuição, privilégio padrão nulo e reautenticação ao elevar poderes como requisitos separados. NETCONF e NACM mantêm a mesma divisão entre sessão protegida e permissão sobre operações e dados.
O recibo correto informa fonte de autenticação, motivo do fallback, role obtido, aprovação break-glass, comando permitido e posterior rotação ou desativação da credencial.
Porta Ethernet dedicada é outra ferramenta
A RFC permite interfaces IP reservadas ao plano de gestão e proíbe forwarding entre elas e interfaces comuns. Isso evita que o equipamento una indevidamente a rede administrativa à rede de clientes.
Mas a interface ainda depende do sistema operacional, da pilha IP e de configuração correta na área de gestão. Ela pode ficar isolada e continuar falhando junto com o software principal. Um console de baixo nível pretende sobreviver a um conjunto diferente de falhas. Tratar ambos como OOB=true destrói essa diferença operacional.
RFC 8994 cria o Autonomic Control Plane como um canal virtual fora de banda, buscando independência de configuração e routing do data plane. RFC 8368 reconhece que um plano transportado in-band não alcança toda a separação de uma rede física distinta. A solução virtual pode ser superior em escala, mas precisa demonstrar enrolment, certificados, canal seguro, vizinhança, rota, endpoint, autorização e resposta do dispositivo.
Exercitar a falha prometida
Um teste de aceitação deve retirar, de forma controlada, a rota de produção e o AAA remoto. Deve verificar o caminho alternativo, a identidade do dispositivo, o fallback e o menor privilégio suficiente. O comando aprovado precisa ser associado ao estado anterior e à geração da configuração.
Depois, mede-se se o processo ou a rota local mudou, se não surgiu forwarding indevido entre planos e se uma sonda independente confirma o retorno do tráfego. A mensagem success do CLI pode provar só que o parser aceitou texto. O processo pode rejeitar, o hardware pode não instalar, os vizinhos podem não convergir ou o diagnóstico pode estar errado.
O encerramento recolhe poderes temporários. Contas locais são rotacionadas; ACLs e rotas emergenciais são removidas; backup e running state são conciliados; logs com tempo confiável e endereços originais ficam retidos remotamente. Recuperação sem fechamento vira dívida de segurança.
O que não foi provado
As fontes não demonstram comportamento de fabricante, implantação, incidente, taxa de adoção ou tempo de recuperação. Os exemplos criptográficos de 2004 são históricos. Embora a RFC deixe segurança física fora do seu conjunto adicional, qualquer análise real deve incluir energia, sala, acesso remoto e dependências de terceiros.
O teste também expira. Mudanças em cabos, firmware, bastion, AAA, PDU ou pessoal alteram a cadeia. A evidência deve registrar data, configuração e falha simulada, e ser renovada depois de mudanças relevantes.
Fontes
- https://bib.ietf.org/public/rfc/bibxml/reference.RFC.3871.xml
- https://datatracker.ietf.org/api/v1/doc/document/rfc3871/?format=json
- https://datatracker.ietf.org/doc/rfc3871/
- https://datatracker.ietf.org/doc/rfc3871/history/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/the-policy-mirror/
- https://www.rfc-editor.org/errata_search.php?rfc=3871
- https://www.rfc-editor.org/info/rfc3871
- https://www.rfc-editor.org/rfc/rfc2196.html
- https://www.rfc-editor.org/rfc/rfc3013.html
- https://www.rfc-editor.org/rfc/rfc3631.html
- https://www.rfc-editor.org/rfc/rfc3871.html
- https://www.rfc-editor.org/rfc/rfc3871.txt
- https://www.rfc-editor.org/rfc/rfc4778.html
- https://www.rfc-editor.org/rfc/rfc5424.html
- https://www.rfc-editor.org/rfc/rfc5920.html
- https://www.rfc-editor.org/rfc/rfc6241.html
- https://www.rfc-editor.org/rfc/rfc8341.html
- https://www.rfc-editor.org/rfc/rfc8368.html
- https://www.rfc-editor.org/rfc/rfc8994.html
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance