
Tipo de conteúdo
Research
Na faceta Tipo de conteúdo, a inteligência de Research reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.

IETF
O pedido levava a própria prova. Ainda não podia emitir o certificado: RFC 9733
A RFC 9733 permite que uma solicitação preserve a prova de origem durante espera, retransmissão e processamento fora do local. Essa portabilidade fortalece o onboarding industrial, mas não substitui o consentimento do registrador, a decisão da AR, a emissão da AC nem a admissão…
História
As sequências coincidiam. A identidade continuava sem prova: RFC 3454
O stringprep ofereceu aos protocolos uma forma reproduzível de comparar texto internacionalizado. Podia apagar, transformar, normalizar ou rejeitar pontos de código até gerar saídas iguais. Essa igualdade ajudava o protocolo; não demonstrava grafia universal, intenção, controle…
Serviços de Nuvem Globais
Meta compromete US$ 279 bilhões em contratos de data center que ainda não começaram: a lacuna entre compromissos anunciados e capacidade em operação
A Meta Platforms registrou cerca de US$ 279 bilhões em contratos de locação de data centers que ainda não entraram em operação, um salto de 53% em relação ao trimestre anterior. Somada à construção física em andamento — um centro em Ohio parcialmente operacional, uma expansão de…

IETF
A prática foi declarada. A execução ainda precisava de prova: RFC 3647
Um plano de recuperação pode descrever com precisão a troca de chaves, a revogação e a retomada do serviço. Depois de um comprometimento real, porém, o encerramento depende de fatos: ambiente restabelecido, objetos publicados, caches renovados e aplicações recusando a confiança…
História
Símbolos suficientes reconstruíam o objeto. O emissor ainda não sabia quem havia concluído: RFC 3450
O ALC tornou o multicast confiável escalável ao retirar do núcleo a conversa de reparo com cada receptor. Cada participante podia reconstruir o objeto a partir de um conjunto próprio de símbolos FEC. O ganho de escala era real, mas não criava um recibo: só o protocolo não dizia…
História
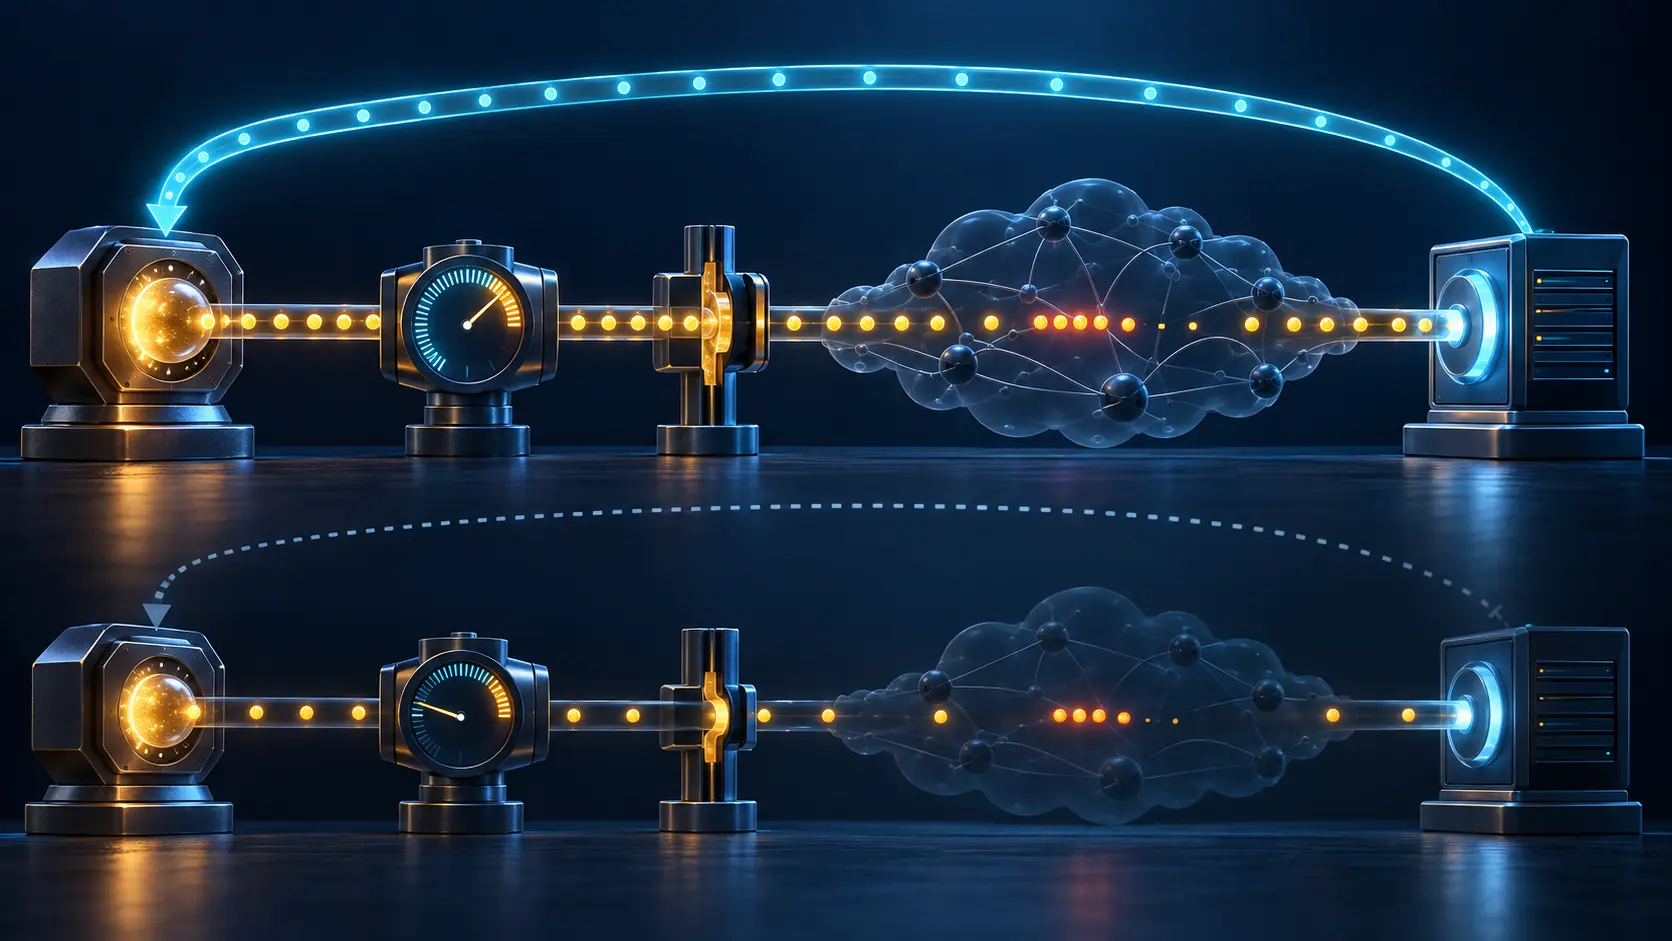
O receptor informou uma taxa. O emissor ainda precisava de limites próprios: RFC 3448
No TFRC, quem observava a chegada não ganhava o direito de comandar o envio. O receptor transformava uma história de pacotes em sinais compactos; o emissor continuava responsável pela equação, pelo teto, pelo ritmo e pela redução quando a resposta desaparecia.

Reportagens
O elo que falta: a cadeia de identidade corporativa por trás do almazcloud.network (AS210328)
O resumo de inteligência sobre O elo que falta: a cadeia de identidade corporativa por trás do almazcloud.network (AS210328) explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as…
IETF
O pulso voltou; o serviço do locatário ainda não foi provado: RFC 9772
Uma resposta OAM atravessando Geneve pode ser impecável e, ainda assim, deixar sem resposta a indisponibilidade do cliente. RFC 9772 ajuda a separar a evidência do túnel, o fluxo do locatário e o resultado da aplicação — uma divisão essencial para quem decide sob pressão…
História
Um endereço compartilhado ainda precisava de identidades únicas: RFC 3446
Anycast fazia vários pontos de encontro multicast parecerem uma entrada próxima. Não os tornava uma máquina só. O RFC 3446 dependia de duas identidades opostas: a mesma porta para fontes e receptores, endereços únicos para as réplicas se coordenarem.

IETF
A mudança entregou DNS, mas não entregou a prova do caminho: RFC 3646
Em uma janela de mudança, é fácil marcar “DNS recebido” e encerrar a etapa. RFC 3646 mostra por que esse marco é apenas o começo: a oferta DHCPv6 precisa ser ligada à precedência local, ao estado instalado, ao nome expandido, ao resolvedor escolhido e ao resultado observado pela…
História
Um único registro DNS carregava chaves que não compartilhavam confiança: RFC 3445
O antigo `KEY` parecia uma economia elegante: vários usos criptográficos no diretório distribuído que já existia. A economia desaparecia no fio. A consulta não selecionava o subtipo e a assinatura cobria o RRset inteiro, fazendo chaves de donos e riscos diferentes viajarem como…

IETF
A cifra do grupo abriu. O remetente ainda precisava de prova: RFC 9750
Durante a recuperação de um centro de operações, é tentador tratar o primeiro resultado criptográfico verde como confirmação de autoria, permissão, entrega e encerramento. A RFC 9750 mostra por que cada uma dessas conclusões pertence a uma camada diferente do MLS.

IETF
A assinatura passou. A permissão ainda precisava ser provada
Em uma mudança de DNS, o selo verde da criptografia costuma encerrar a conversa cedo demais. RFC 3645 permite afirmar que cliente e servidor estabeleceram um contexto GSS e que uma mensagem foi verificada. Não permite afirmar, só por isso, que o principal podia alterar aquele…
História
O enlace físico sabia o que o terminador do túnel não podia ver: RFC 3437
O L2TP colocou o controle da sessão PPP longe do meio que precisava configurar. O RFC 3437 preservou essa divisão, mas criou um caminho de evidências: a borda declarava preferências e limites, e o servidor remoto devolvia os pacotes da negociação real.

IETF
O certificado limitou a finalidade da chave; a conta continuou em aberto: RFC 9734
Uma credencial pode ser apropriada para mensageria e ainda não provar a conta que o aplicativo pretendia autenticar. A RFC 9734 reduz o risco entre protocolos ao criar uma finalidade X.509 específica. O trabalho decisivo — nome, controle atual, dispositivo, revogação e permissão…

IETF
A porta estava visível; o serviço era apenas uma suposição
Uma regra de segurança pode funcionar tão bem que ensina o tráfego a fugir dela. RFC 3639 descreveu esse efeito ao separar o número de porta que um equipamento consegue ler do serviço que ele imagina estar vendo. A porta coordena as pontas; no meio do caminho, costuma ser apenas…

História
Cada fluxo seguro custava uma conexão TLS: RFC 3436
O SCTP reuniu vários fluxos e caminhos numa associação. O RFC 3436 manteve cada fluxo protegido independente, mas cobrou uma conexão TLS e um estado de handshake para cada par bidirecional.

História
A entidade notificada recebia os comandos, mas não resolvia a transferência: RFC 3435
Redirecionar um gateway para um Call Agent de reserva resolvia o próximo destino, não a disputa sobre quem tinha o estado completo e a autoridade legítima. A RFC 3435 tornou o ponteiro explícito e deixou a conciliação entre controladores fora dele.

IETF
O contador ficou quieto quando o enlace piorou
Um painel de SLA gosta de linhas planas. RFC 3637 mostra por que essa preferência pode premiar a conclusão errada. Na projeção SNMP do WIS, alguns contadores deixam de avançar justamente nos segundos classificados como gravemente errados ou indisponíveis. A curva melhora; a…

IETF
O rótulo de medição moveu o fluxo que deveria observar: RFC 9714
Marcar o tráfego real não garante observar o tráfego original. A RFC 9714 leva o Alternate Marking à pilha MPLS, mas admite que inserir o Flow-ID Label pode mudar a escolha ECMP e produzir uma medição rigorosa de um caminho criado pela própria instrumentação.