
Tipo de conteúdo
Research
Na faceta Tipo de conteúdo, a inteligência de Research reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.

IETF
Um lease de locator SRv6 leva o DHCPv6 ao plano de controle de roteamento
O locator SRv6 é a base do espaço de endereços a partir da qual um endpoint de segmento cria SIDs. A RFC 10038 permite que essa base seja recebida como um lease DHCPv6. A conveniência é real, mas a transferência de autoridade também: escolha do pool, renovação do lease…

IETF
Um cabeçalho permitido aqui não é confiável em todo lugar: RFC 9878 e o escopo dos P-Headers SIP
A interoperabilidade falha quando o remetente inclui um P-Header em uma mensagem SIP que o receptor entende que não deveria carregá-lo. Um equipamento remove o campo, outro rejeita a mensagem e um terceiro aceita. A divergência pode afetar cobrança, rede visitada e informações da…

Arquivo de Caso
O titular estava no exterior; o registro do .com estava na Virgínia: CNN v. CNNews.com
O nome circulava num serviço chinês, voltado principalmente para leitores em chinês. O registro capaz de tornar uma ordem efetiva, porém, permanecia na Virgínia. Esse arranjo colocou `cnnews.com` diante de um tribunal federal como objeto de uma ação in rem. Não transformou a…

IETF
Um link não é uma localização: RFC 9877 e o controle de geofeed no RDAP
Descobrir um link de geofeed mostra onde consultar, mas não transforma cada afirmação de localização do arquivo em verdade verificada. A RFC 9877 usa o RDAP como sinal limitado de descoberta e autoridade; escopo, atualidade, autenticidade e privacidade continuam sendo controles…

História
A janela que se recusou a abrir byte por byte: como o TCP evita a Silly Window Syndrome
O receptor pode ter alguns bytes livres sem anunciá-los imediatamente. Essa espera deliberada impede que uma pequena abertura da janela determine, indefinidamente, o tamanho de cada segmento seguinte.

IETF
Um número de dois bytes pode mentir sobre a carga útil: RFC 9876 e o controle do registro CoAP
O CoAP define Content-Format como um pequeno inteiro que identifica o tipo de mídia de uma carga útil e sua eventual codificação de conteúdo. A RFC 9876 torna mais rigoroso o procedimento de registro associado: o código só tem significado preciso quando tipo de mídia, parâmetros…

BDNOG
A bdNOG publica quem supervisiona seu comitê executivo, não como
As páginas oficiais da bdNOG apresentam o Board como autoridade máxima e o Comitê Executivo (EC) como responsável pela gestão. O Board afirma aprovar as atividades anuais e cobrar responsabilidade do EC. As páginas analisadas não publicam o procedimento que torna essa cobrança…

IETF
Um resolvedor pode escolher a criptografia antes que os operadores de DNS se coordenem
Criptografar a conexão entre o usuário e o resolvedor recursivo não protege automaticamente o salto seguinte. Quando a resposta não está no cache, o resolvedor ainda pode consultar um servidor autoritativo em texto claro, expondo outro trecho do caminho a observadores passivos. A…

História
A janela que se fechou sem encerrar a conexão: o estado persistente do TCP
Uma janela de recepção em zero manda o emissor parar, mas não declara que a conexão morreu. O problema histórico era descobrir como retomar o fluxo quando o único aviso de reabertura se perdesse.

IETF
Um cabeçalho pode invalidar uma seção inteira: RFC 9875 e grupos de cache HTTP
Uma resposta pode declarar grupos opacos para reunir respostas armazenadas em um mesmo cache e em uma mesma origem URI. Em uma requisição insegura, outra resposta pode indicar esses grupos para uma possível invalidação. O alcance é local: isso não sincroniza caches, CDNs ou…

IETF
Zonas de catálogo transformam uma lista DNS em autoridade de provisionamento de toda a frota
Um arquivo vazio costuma significar ausência. Em uma zona de catálogo DNS, ele pode funcionar como ordem. Se um gerador publicar por engano um catálogo válido sem membros, consumidores poderão remover as zonas que aquele catálogo havia provisionado. O ponto de controle não é o…
História
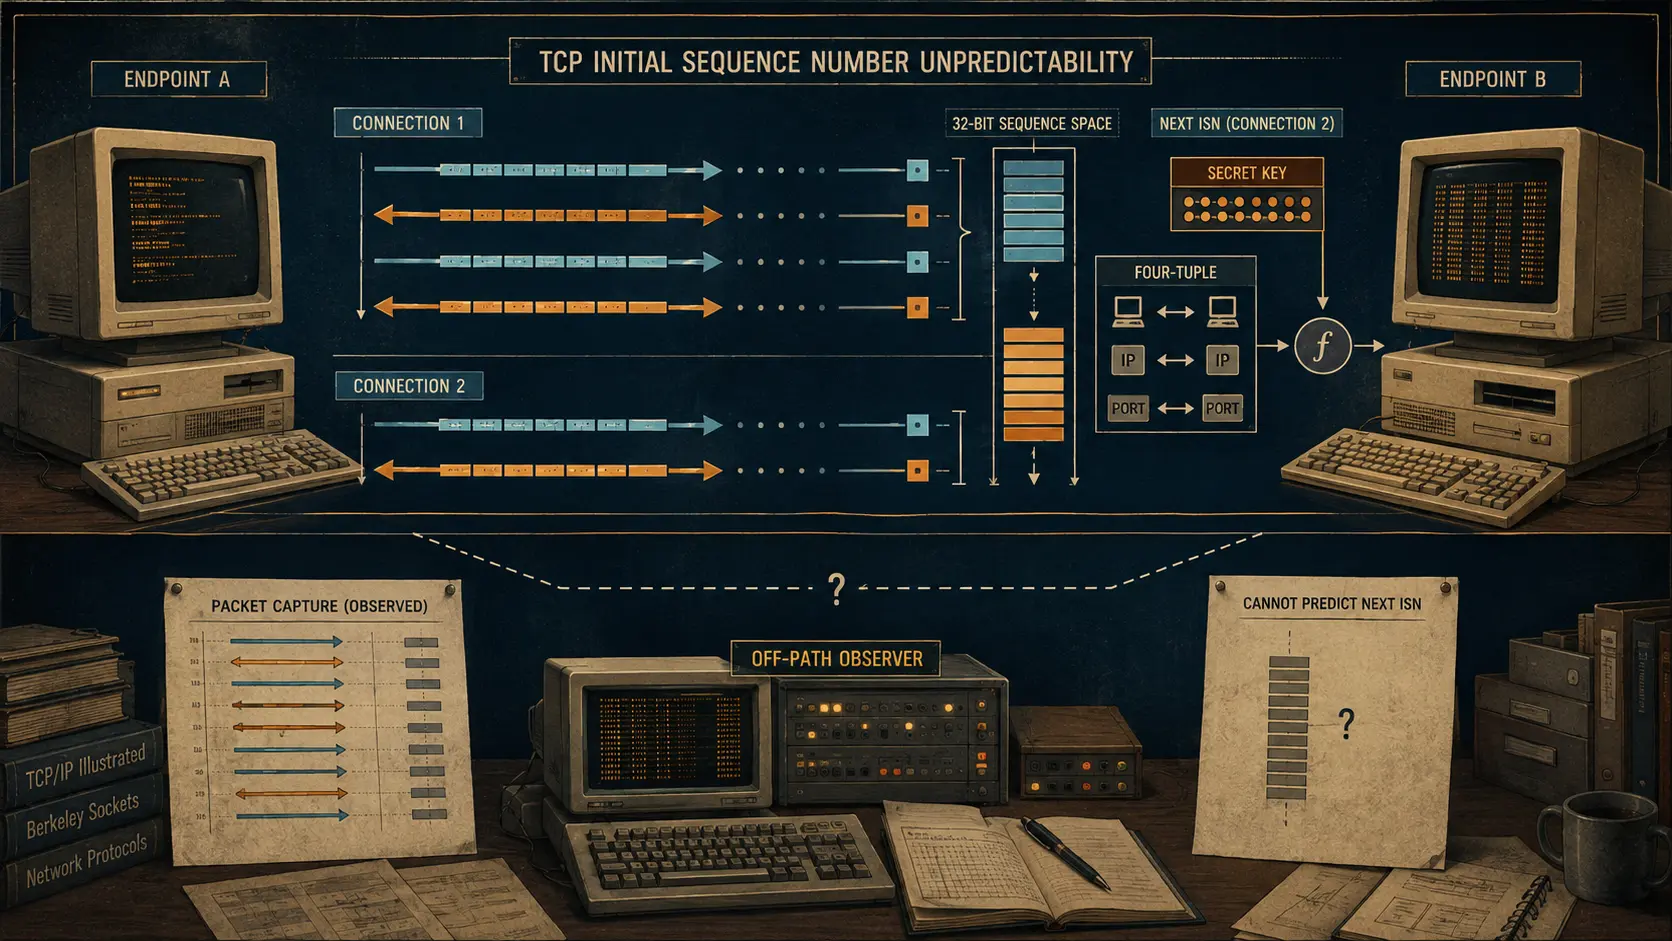
O número que ficou mais difícil de prever para um atacante fora do caminho: números de sequência iniciais do TCP
Uma conexão TCP começa com uma troca de números. A mudança histórica não escondeu essa troca; impediu que um número observado revelasse o ponto inicial da conexão seguinte.
ICANN
Um arquivo de zona oferece acesso compartilhado, não licença para republicar o namespace
Às nove da manhã, um pesquisador autorizado baixa pelo CZDS da ICANN o arquivo de zona de um gTLD. O checksum confere. Isso prova a entrega daqueles bytes, não quem controla cada nome, por que ele existe ou se o arquivo inteiro pode ser republicado. A fronteira de governança está…

IETF
Um comando de exclusão pode quebrar o domínio de outra pessoa: RFC 9874 e o controle de dependências EPP
Uma mudança destrutiva no estado de um objeto EPP pode atingir mais do que o cliente que pediu a exclusão. Se um host subordinado ainda estiver associado a domínios patrocinados por outros clientes, apagá-lo pode alterar dependências DNS, causar falhas de resolução e quebrar a…

IETF
O segundo endereço virou o principal: o que a RFC 9873 muda nos contatos EPP
Uma atualização de contato EPP agora pode registrar uma transição de estado mais explícita: o objeto pode ter um endereço de e-mail adicional, enquanto o atributo opcional `primary` indica qual endereço deve ser tratado como principal. O protocolo registra essa relação; não…
IETF
A rejeição por padrão transforma a ausência de política EBGP em falha explícita
Uma sessão BGP externa pode estar estabelecida enquanto a autoridade para receber ou anunciar rotas continua indefinida. A RFC 8212 fecha essa ambiguidade: sem política de importação, nenhuma rota é aceita; sem política de exportação, nenhuma é anunciada. A questão de liderança é…

História
A cadeia que tornou uma chave pública confiável: gestão de certificados PEM
Uma chave pública não identifica sozinha a pessoa ou entidade à qual se afirma que ela pertence. A RFC 1422 estruturou essa confiança, no contexto do Privacy Enhanced Mail, por meio de certificados, autoridades certificadoras, caminhos de validação e informações de revogação.

IETF
O uRPF aprimorado admite caminhos de origem viáveis sem confiar em toda rota
Um pacote legítimo de um cliente multihomed pode chegar por um enlace diferente daquele que o roteador escolheria para o retorno. A verificação estrita pode descartá-lo; a verificação frouxa pode aceitar qualquer origem roteada. A RFC 8704 estabelece uma fronteira intermediária…
IETF
O prefixo chegou antes da consulta: como a RFC 9872 muda a descoberta de NAT64
Um dispositivo em uma rede somente IPv6 precisa conhecer o prefixo usado para sintetizar endereços destinados a serviços IPv4. A RFC 9872 transforma esse dado em sinal da rede de acesso: primeiro PREF64 via anúncio de roteador; DNS apenas como alternativa.
História
O ponteiro que nunca esteve fora de banda: dados urgentes do TCP
Os dados urgentes do TCP são uma pequena superfície de controle com uma história longa. O sinalizador URG dá significado a um ponteiro urgente de 16 bits, mas a RFC 793 descreveu a fronteira marcada de duas formas contraditórias. A ambiguidade passou da especificação para…