
Tipo de conteúdo
Briefing
Na faceta Tipo de conteúdo, a inteligência de Briefing reúne artigos do BTW.MEDIA que compartilham o mesmo formato editorial, para que os leitores possam comparar briefings, perfis, notas de risco, análises de mercado e coberturas de eventos sem misturar tipos diferentes de evidência. A página explica como esse tipo de conteúdo contextualiza eventos de infraestrutura da internet, movimentos de empresas, decisões de governança, sinais operacionais e evidências públicas em todo o site. Os leitores podem comparar quais atores ou sistemas de infraestrutura aparecem com mais frequência, como a qualidade da fonte altera a interpretação e se o material é um perfil duradouro, um evento com relevância temporal, um sinal estratégico de mercado ou um desdobramento de governança. O resultado é uma página de busca útil para operadores, investidores, clientes, analistas e partes interessadas em políticas que precisam entender a consequência, o momento e a evidência por trás de formatos semelhantes de artigos.
Arquivo de Caso
O arquivo chegou. A mudança de origem tornou a sessão RRDP inválida
RFC 9674 transforma uma migração aparentemente simples de distribuição numa pergunta de autoridade: a notificação RRDP, seus Snapshots, Deltas e redirecionamentos continuam no mesmo esquema, host e porta? O objeto pode chegar intacto de outro lugar, mas a sessão deve ser…
Reportagens
AFRINIC registra a transferência de quatro blocos da Fliber para Level 7; depois muda a origem BGP
O arquivo da AFRINIC registra um evento de transferência em 24 de setembro envolvendo quatro prefixos IPv4. Mais tarde, coletores da RIPE NCC observaram outra origem para esses prefixos. A ordem é verificável; ela não prova que a transferência causou a mudança de rota.

Arquivo de Caso
Chamar uma API da Web não é obter permissão do navegador
O código de uma página sabe fazer um pedido; a decisão sobre uma capacidade sensível pode estar em outra parte. Uma revisão do modelo de ameaças publicado por um grupo do W3C deixa essa passagem mais visível, sem certificar o comportamento de nenhum navegador.

IETF
Um destinatário abriu o JWE. A política de destinatários ainda não estava resolvida
Em um JWE com vários destinatários, uma única rota válida pode bastar para recuperar o texto claro. O novo perfil de HPKE mostra qual rota funcionou; ele não prova sozinho que o conjunto obrigatório recebeu acesso, que todos os algoritmos eram aceitáveis ou que a regra de…

Arquivo de Caso
O painel ficou em wire speed porque a opção foi ignorada, não processada
O RFC 9673 protege a capacidade agregada ao permitir que cada roteador processe somente as opções IPv6 Hop-by-Hop habilitadas e compatíveis com seu caminho de encaminhamento. Um gráfico verde pode, portanto, registrar a preservação do tráfego enquanto a função esperada nunca foi…
Arquivo de Caso
YAML-LD explicita o risco do parser, sem transformá-lo em selo de segurança
Uma entrada enxuta pode consumir muitos recursos antes mesmo de chegar às regras de negócio. A nova redação do rascunho do W3C aponta onde isso pode acontecer e onde termina a promessa de conformidade semântica.

IETF
Se o gateway cair após o commit final, o recibo não escolhe o ponto de retomada
O transcript de SATP pode sobreviver intacto enquanto o processo que o produziu desaparece. A revisão 17 deixa uma fronteira importante para qualquer operação de alto valor: mensagens assinadas são comuns; o estado durável necessário para uma retomada segura ainda pertence à…

Arquivo de Caso
“Enhanced Open” cabia na planilha. A cadeia da especificação não
O RFC 9672 transferiu a manutenção futura do OWE para o grupo IEEE 802.11. Para compras e segurança, porém, o nome comercial, a referência normativa, a certificação, o software instalado e a associação observada continuam sendo afirmações diferentes.

IETF
JOSE leva três metas de segurança ao registro, não um atestado de produção
O ponto mais duradouro do novo Last Call de JOSE cabe em três modelos de segurança. Eles tornam o exame de novos algoritmos menos vago, sobretudo ao exigir que a gestão de chaves seja julgada dentro do JWE completo. Ainda assim, nenhuma linha da IANA responde pelo código que uma…
Arquivo de Caso
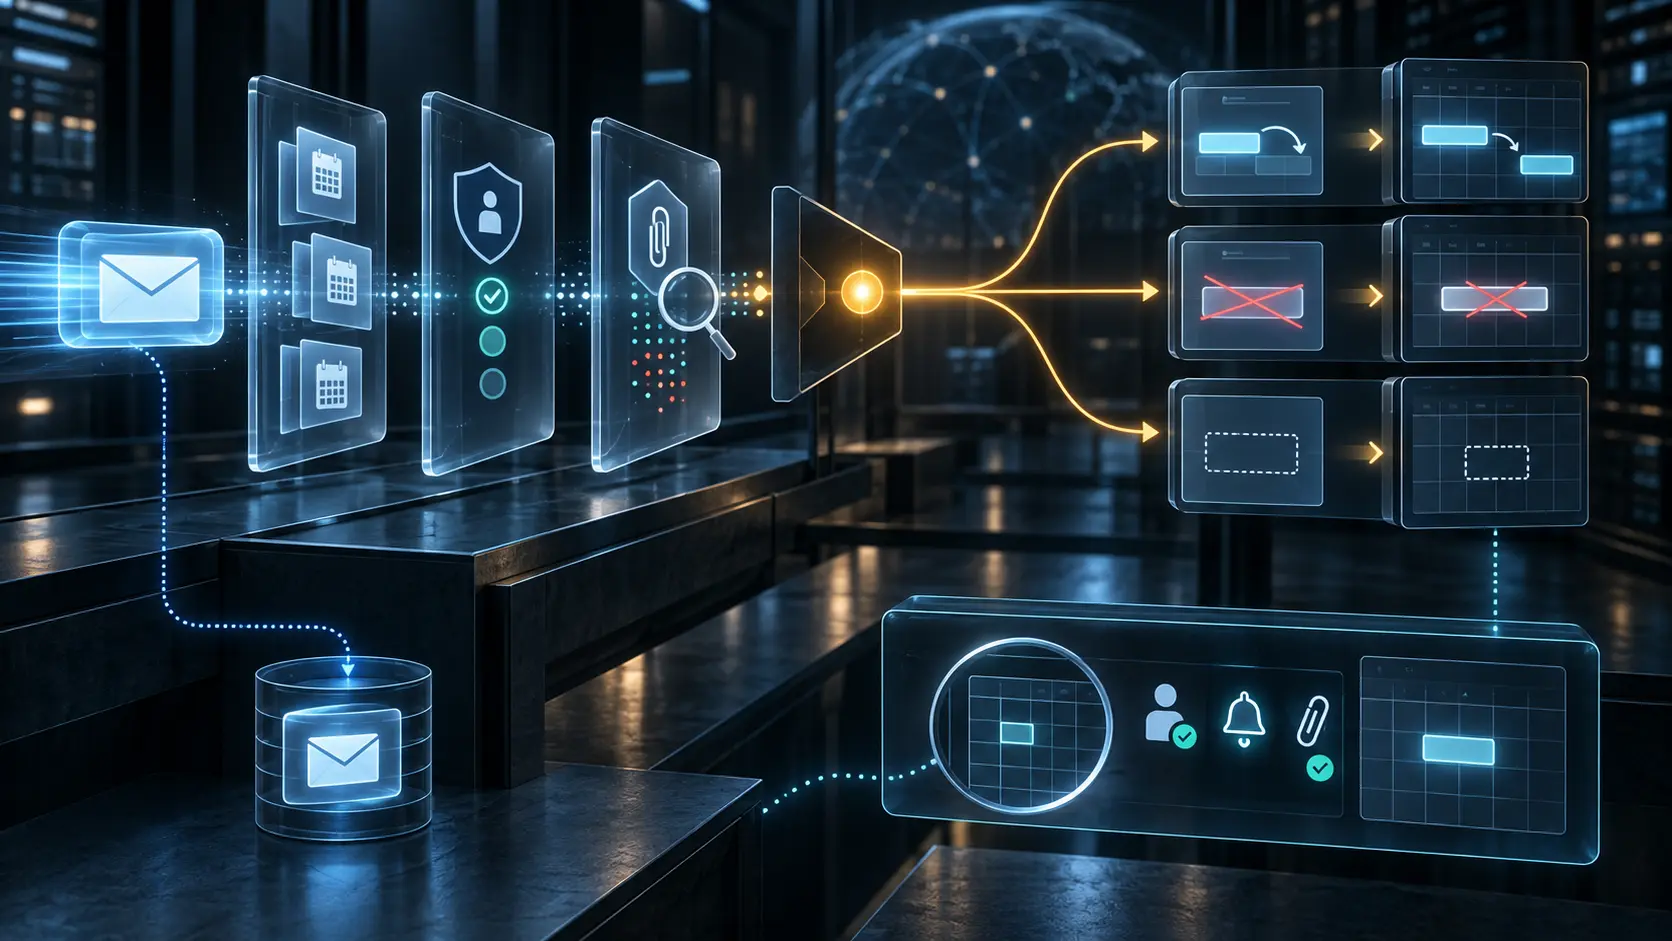
O alias recebeu a mensagem. Isso ainda não dizia qual calendário deveria mudar
O RFC 9671 permite que o destinatário final do envelope, endereços conhecidos e aliases declarados em `:addresses` participem da decisão. Essa flexibilidade resolve entregas reais, mas também cria uma obrigação: provar como um endereço foi ligado ao usuário e ao calendário…
Arquivo de Caso
O arquivo de apoio ao GPC não é recibo de uma escolha de privacidade
O navegador pode transmitir a preferência de uma pessoa, e o site pode declarar que apoia o mecanismo. A minuta de 24 de setembro do W3C separa esses registros; nenhum deles, isoladamente, comprova o destino dos dados pessoais.

Serviços de nuvem da Ásia-Pacífico
NxtGen: a plataforma que serve enquanto a rodada de 2025 segue contestada
A Nxtgen Data Center & Cloud Technologies Private Limited opera ativamente data centers e nuvem para clientes corporativos e governamentais na Índia, mas o destino de sua rodada de captação de 2025 permanece contestado entre três registros públicos conflitantes.

IETF
Uma função de rede, quatro trabalhos de segurança: a carteira de certificados que a RFC 9509 deixou ao operador
No núcleo 5G, “certificado válido” é uma resposta incompleta. A mesma função pode autenticar TLS, assinar uma afirmação de cliente, proteger JSON entre SEPPs e depender de um token OAuth. A RFC 9509 deu nomes distintos a três desses trabalhos, mas não desenhou a carteira de…

Arquivo de Caso
A permissão do grupo mudou. Nenhuma notificação individual apareceu
A RFC 9670 permite que o servidor represente compartilhamento e avise mudanças de direito sem prometer uma notificação para cada efeito herdado de grupo. Essa flexibilidade evita uma avalanche; também impede que “não houve aviso” seja usado como prova de que nada mudou.

ICANN
Quem controla o .jp acima do registrante: a superfície de controle do JPRS em 2026
O Japão Registry Services Co., Ltd. (JPRS) opera o domínio de topo de código de país .jp como infraestrutura social, mas a autoridade sobre o registro nunca esteve apenas nas mãos do operador: ela é distribuída entre o governo japonês, o JPNIC, acordos escritos e, num plano…
ISP regional da Europa e do Oriente Médio
AS210837: registro ASSIGNED, roteamento invisível desde fevereiro
O número de sistema autônomo administrativamente atribuído à ROYA Communications and Internet Services Company Ltd não é visto anunciando prefixos desde 11 de fevereiro de 2026, segundo a Hurricane Electric. Como a base autoritativa do RIPE não pôde ser lida diretamente nesta…
Reportagens
Em Genebra, o RIPE NCC falou em progresso mensurável sem definir a métrica
Em 17 de setembro, o RIPE NCC, a ITU e a Permanent Mission of Lebanon in Geneva organizaram uma sessão sobre como a Internet funciona. O RIR apareceu como elo entre metas de política digital e execução: a nota posterior menciona parcerias, capacidade operacional, formação e…

IETF
O byte era o mesmo. O tempo limite, não: RFC 9510
Um campo de oito bits pode morrer em milissegundos num encaminhador CCNx e sobreviver por anos no próximo. A RFC 9510 reduz o tamanho do relógio, mas obriga a operação a provar qual versão lhe deu significado.
Arquivo de Caso
O host aceitou o programa. A placa recusou o mesmo plano de offload
A ISA era a mesma, mas o destino operacional não. O programa que passou pelo verificador do host encontrou outro conjunto de instruções, funções e limites quando a execução foi entregue ao hardware.

Arquivo de Caso
Rascunho do NIST mostra o limite que um serviço multicloud não comprova sozinho
O provedor pode entregar uma operação integrada em várias nuvens. Para quem precisa justificar a autorização de um sistema, continuam decisivas as evidências de cada oferta, conexão e controle herdado.